
 #1
नेटवर्क टोपोलॉजी, उपकरणों और सेवाओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 aixisstudio/snitch
रीयल-टाइम नेटवर्क मॉनिटर + आउटबाउंड फ़ायरवॉल — हर कनेक्शन देखें और ब्लॉक करें। गोपनीयता-प्रथम, लोकल-प्रथम, Rust फ़्लीट एजेंट, SIEM एक्सपोर्ट, 8…
 winsiderss/systeminformer
उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…

 jolovicdev/hayduk
ग्राफ़िकल अटैक प्रबंधन कंसोल Metasploit के लिए: Armitage की वंशावली एक एकल Go बाइनरी के रूप में ब्राउज़र UI के साथ। लाइव नेटवर्क टोपोलॉजी, अभियान…
nmap/nmapउच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
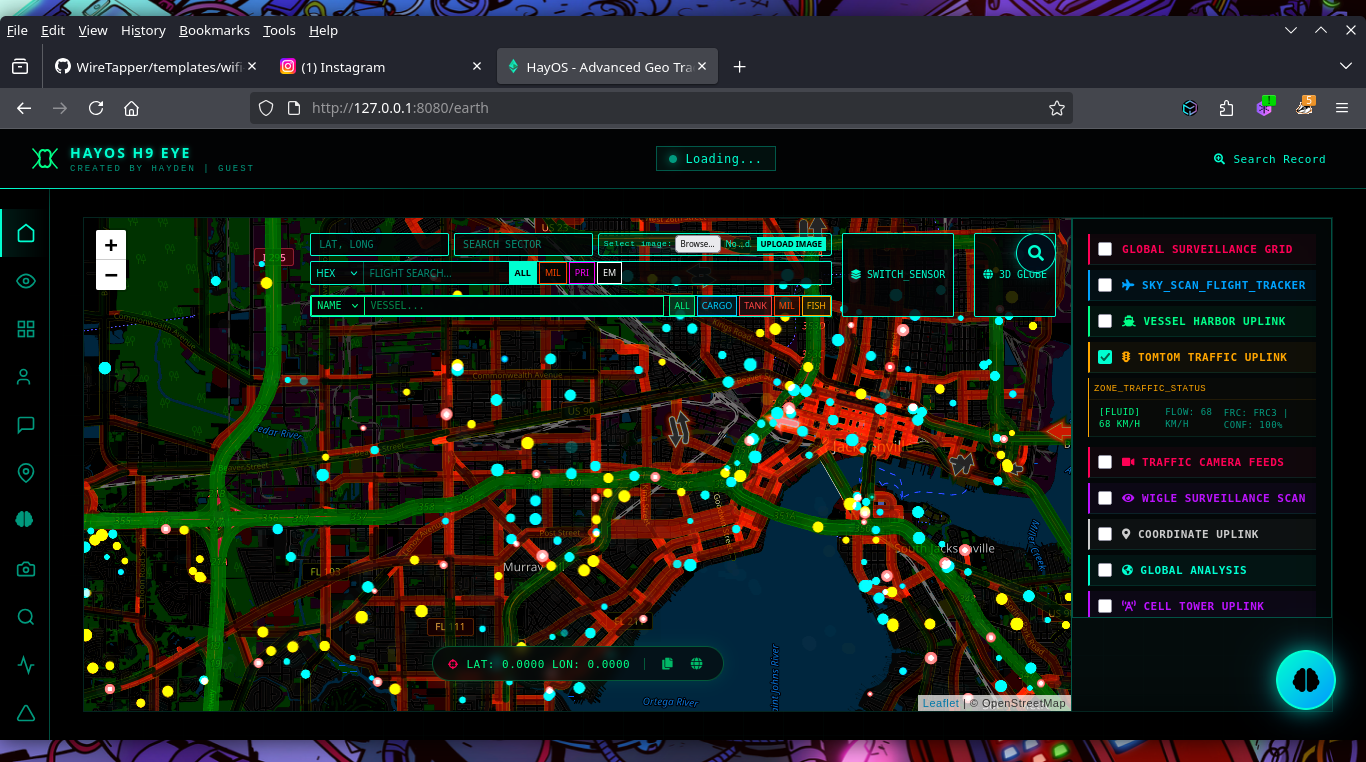 h9zdev/geosentinel
रीयल-टाइम भू-स्थानिक OSINT प्लेटफ़ॉर्म जो उड़ान, जहाज और उपग्रह डेटा एकत्र करता है, डार्क वेब खोज, सोशल मीडिया डॉर्किंग, और AI-संचालित विश्लेषण के…
 trustedsec/spoonmap
Python wrapper जो masscan और nmap के चारों ओर बनाया गया है, जो आंतरिक या बाहरी नेटवर्क पर बड़े पैमाने पर पोर्ट डिस्कवरी, होस्ट डिस्कवरी, बैनर…


 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…

 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 m4n3dw0lf/pythem
पेंटेस्ट ढांचा
 kerlenton/mcpsnoop
MCP के लिए Wireshark। आपके AI क्लाइंट और MCP सर्वर के बीच एक पारदर्शी प्रॉक्सी। अपने टर्मिनल में हर कॉल को लाइव देखें, जो यह पाता है उस पर CI विफल…
 foxio-llc/ja4
JA4+ नेटवर्क फिंगरप्रिंटिंग मानकों का एक सेट है।







