
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
नेटवर्क फोरेंसिक — पृष्ठ 5 | Kitploit
श्रेणियाँ

नेटवर्क फोरेंसिक

सुरक्षा घटनाओं की जांच के लिए नेटवर्क ट्रैफ़िक और संचार लॉग का विश्लेषण करने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1k7घं 23मि पहले
zeek preview#2

zeek

GitHubzeek/zeek
7.8k1घं 30मि पहले
arkime preview#3

arkime

GitHubarkime/arkime
7.4k1 दिन पहले
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k8 दिन पहले
suricata preview#5

suricata

GitHuboisf/suricata
6.5k4 दिन पहले
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k9घं 39मि पहले
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k1 दिन पहले
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351 साल पहले
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1 साल पहले
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1 साल पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
140 परिणाम
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…

defensive-toolsioc-managementpacket-sniffing-analysis+5
935 साल पहले
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6119 दिन पहले
OpenFPC preview

OpenFPC

GitHubleonward/openfpc

OpenFPC, ओपन सोर्स पूर्ण पैकेट कैप्चर

packet-sniffing-analysisnetwork-forensicsforensics+1
7310 साल पहले
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: नेटवर्क समझौता मूल्यांकन उपकरण
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
952 साल पहले
syd preview

syd

GitHubsydsec/syd

एयर-गैप्ड पेंटेस्टिंग के लिए ऑफ़लाइन AI सुरक्षा सहायक
osintmemory-forensicsvulnerability-analysis+8
866 महीने पहले
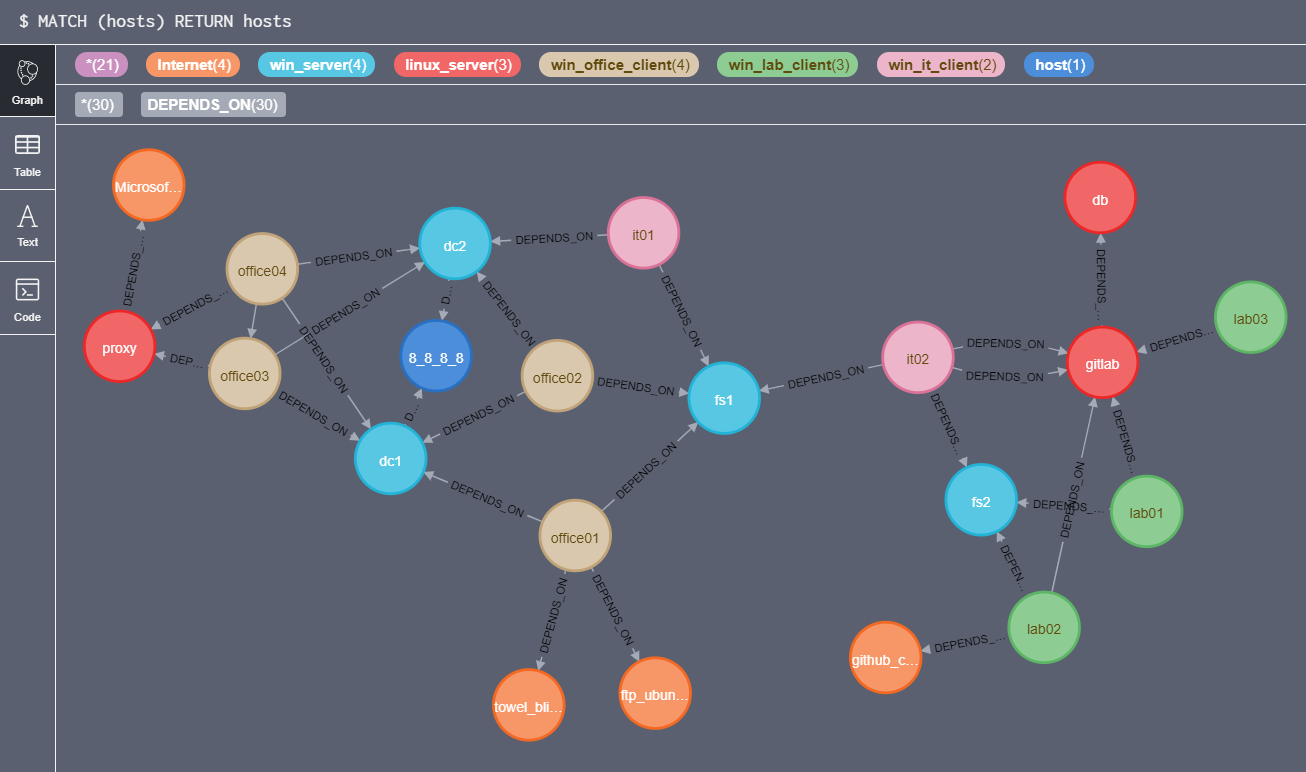
netstat2neo4j preview

netstat2neo4j

GitHubtrinitor/netstat2neo4j

नेटस्टैट फ़ाइलों से Neo4j के लिए साइफर क्रिएट स्टेटमेंट बनाएं (एकाधिक मशीनों से)

network-forensicsinformation-gatheringlog-analysis
415 साल पहले
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

PCAP फ़ाइलों के विश्लेषण के लिए एक स्विस-नाइफ MCP सर्वर

packet-sniffing-analysisreconnaissancenetwork-forensics+6
735 महीने पहले
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

चीनी beamers के c2-network का ब्रेकडाउन - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
1817 दिन पहले
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

USB डिवाइस कनेक्शन फोरेंसिक टूल जो स्थानीय और डोमेन नेटवर्क में भौतिक डिवाइस-से-कंप्यूटर संबंधों का पता लगाता है, और घटना प्रतिक्रिया तथा डिजिटल जांच…
reconnaissancenetwork-forensicsforensics+2
386 साल पहले
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

PlugX ट्रैफ़िक और एन्क्रिप्टेड/संपीड़ित आर्टिफैक्ट्स को डीकोड करता है

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
3813 साल पहले
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

इसे विश्लेषण के दौरान SOC विश्लेषकों की प्रक्रियाओं को गति देने के लिए विकसित किया गया था।
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
486 महीने पहले
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

एक Unity/IL2CPP Android गेम का शैक्षिक रिवर्स इंजीनियरिंग अध्ययन। गेटवे प्रोटोकॉल डिकोडिंग, नेटिव एंटी-टैम्परिंग SDK विश्लेषण, SSL पिनिंग बाईपास, और…
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
316 महीने पहले
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

DEF CON 30 बैज चैलेंज के लिए राइटअप

network-forensicssteganographydigital-forensics+3
724 साल पहले
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Wireshark से डेटा निकालकर MISP फ़ॉर्मेट में बदलने के लिए Lua प्लगइन
packet-sniffing-analysisnetwork-forensicsforensics+2
502 साल पहले
zeek-community-id preview

zeek-community-id

GitHubcorelight/zeek-community-id

Community ID प्रवाह हैशिंग के लिए Zeek समर्थन।

network-forensicsnetwork-securityutilities-frameworks+1
373 साल पहले
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

फोरेंसिक स्कैनर

disk-forensicsmemory-forensicsnetwork-forensics+3
4113 साल पहले
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR फोरेंसिक्स साथी सर्वर + कैप्चर एक्सटेंशन
defensive-toolsioc-managementmemory-forensics+9
333 दिन पहले
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

GRE, IPIP, 6in4, ESP (ipsec) प्रोटोकॉल में एनकैप्सुलेटेड ट्रैफ़िक को डीकैप्सुलेट करता है, साथ ही IEEE 802.1Q (वर्चुअल LAN) हेडर को भी हटा सकता है।…


packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348 साल पहले
पिछला1…456…8अगला






