
 telefonica/hiddennetworks-python
USB डिवाइस कनेक्शन फोरेंसिक टूल जो स्थानीय और डोमेन नेटवर्क में भौतिक डिवाइस-से-कंप्यूटर संबंधों का पता लगाता है, और घटना प्रतिक्रिया तथा डिजिटल जांच के लिए विज़ुअल ग्राफ़ और CSV/JSON रिपोर्ट तैयार करता है।

v0.9 मई 2020
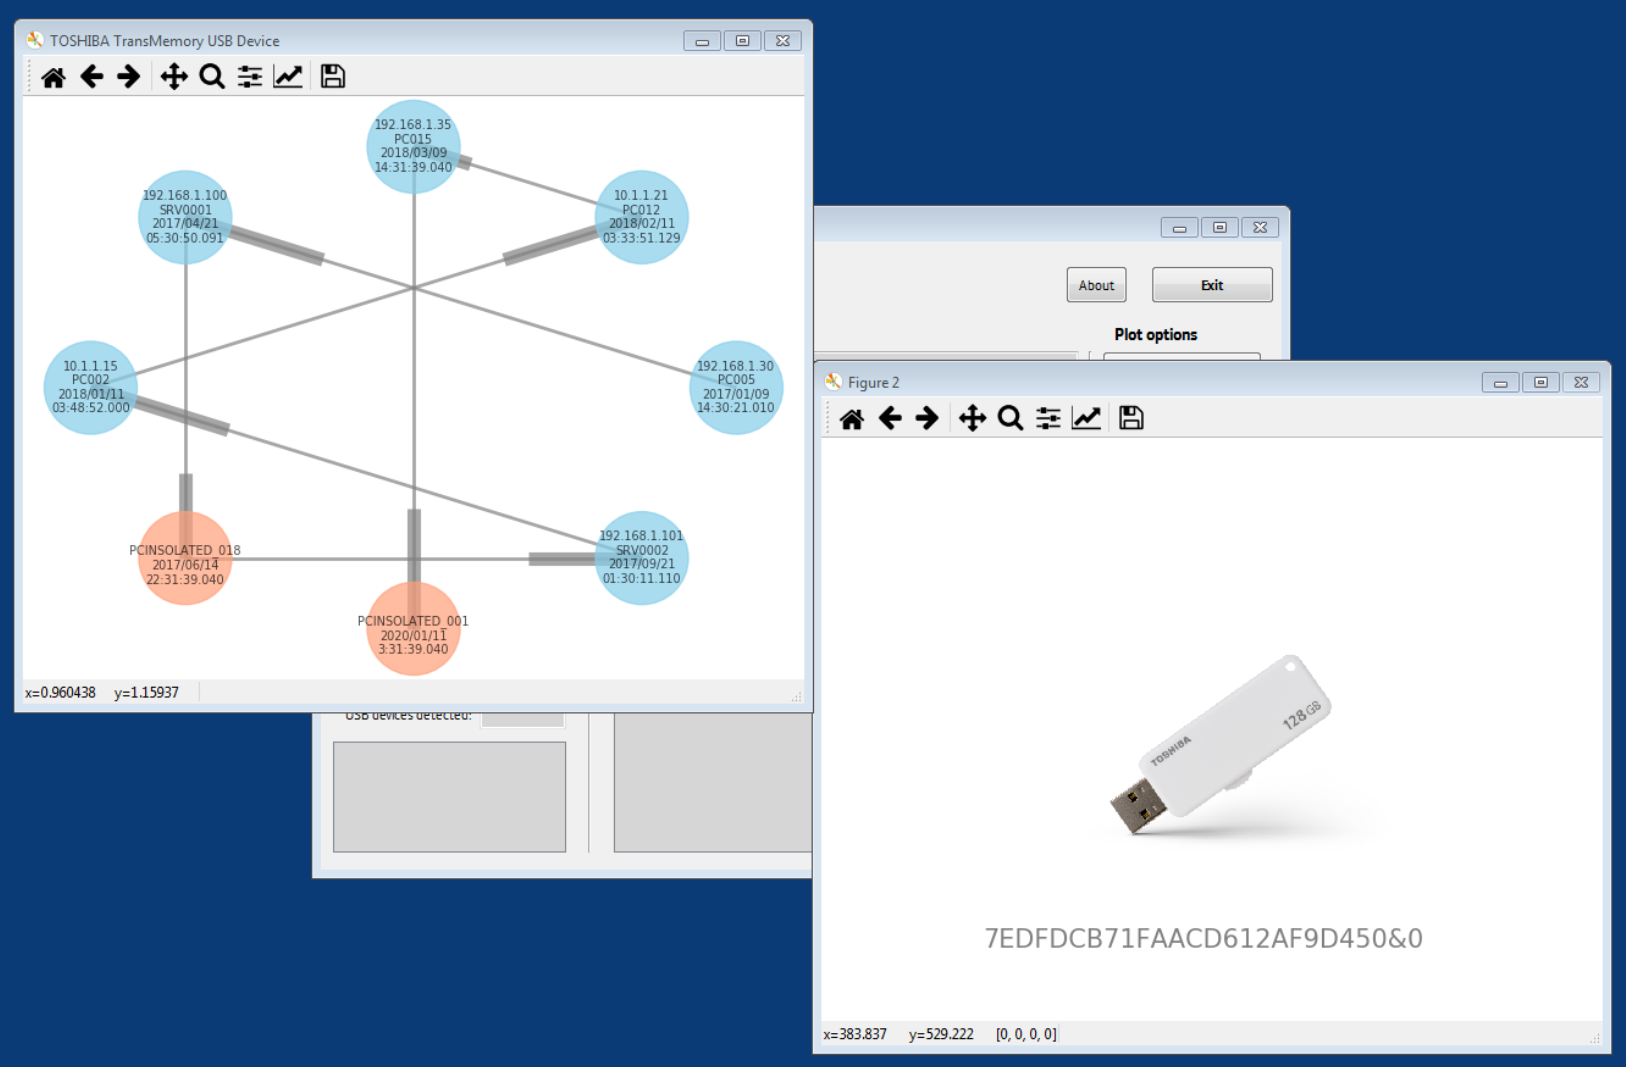
Hidden Networks एक नई अवधारणा परीक्षण है (उसी नाम के पेपर पर आधारित), जिसे Python 3.4 का उपयोग करके प्रोग्राम किया गया है। यह USB उपकरणों द्वारा कनेक्शन के निशान खोजने में स्थानीय और दूरस्थ मशीनों (एक डोमेन के भीतर, WMI का उपयोग करके) के विश्लेषण के कार्य को सुविधाजनक बनाता है। एकत्र की गई जानकारी के साथ, यह अवधारणा परीक्षण एक नेटवर्क बनाता है जो ऐसे USB उपकरणों और उन कंप्यूटरों के बीच पथ या छलांग दिखाता है जिनसे वे जुड़े हुए हैं। इस प्रकार, एक वैकल्पिक नेटवर्क चित्रित किया गया है। वही एप्लिकेशन नेटवर्क उत्पन्न करेगा (प्रत्येक उपकरण के लिए एक) और सभी एकत्रित जानकारी बाद के विश्लेषण और निर्यात के लिए दो फ़ाइलों (.CSV और .JSON) में संग्रहीत की जाती है।
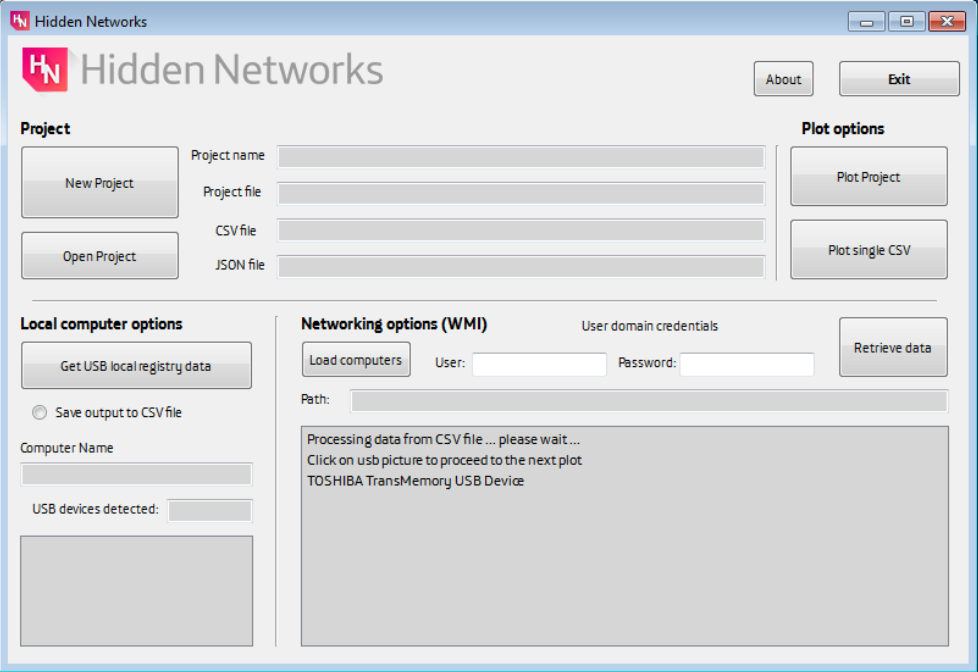
कार्यक्षमता: तीन मुख्य संचालन हैं। पहला है स्थानीय मशीन से जानकारी निकालना, नेटवर्क (डोमेन) पर कंप्यूटरों की सूची से, या पहले से उत्पन्न CSV फ़ाइल से सीधे नेटवर्क बनाना। इनमें से कोई भी संचालन करने से पहले मुख्य कदम (एक अद्वितीय CSV बनाने के विकल्प को छोड़कर) एक नया प्रोजेक्ट बनाना या खोलना है।
स्थानीय मशीन से जानकारी निकालें ("Get local registry info")। एप्लिकेशन चलाने वाली मशीन में डाले गए USB उपकरणों की जानकारी देखी या संग्रहीत की जा सकती है (यदि हम "Save output to CSV file" विकल्प चुनते हैं) CSV और JSON निर्यात फ़ाइलों में। अंत में, हम "Plot Project" विकल्प चुनकर आउटपुट नेटवर्क देख सकते हैं।
नेटवर्क या Active Directory पर मशीनों से जानकारी निकालें ("Retrieve remote info")। इस संचालन से पहले का कदम ऑडिट किए जाने वाले कंप्यूटरों के IP पतों या उनके FQDN के साथ एक टेक्स्ट फ़ाइल बनाना है। एक बार वह सूची बन जाने के बाद, इसे "Load list of computers" चुनकर लोड किया जाना चाहिए। एक बार सूची लोड हो जाने के बाद, व्यवस्थापक का उपयोगकर्ता नाम और पासवर्ड दर्ज करना होगा (डोमेन आवश्यक नहीं है; डिफ़ॉल्ट रूप से, उस मशीन का डोमेन उपयोग किया जाएगा जिससे एप्लिकेशन चलाया जा रहा है)। निष्पादन की स्थिति और निकाले गए डेटा को "Output" विंडो में दिखाया जाएगा। यह डेटा प्रोजेक्ट की CSV और JSON फ़ाइलों में भी संग्रहीत किया जाएगा। अंत में, हम "Plot Project" विकल्प चुनकर परिणामी नेटवर्क देख सकते हैं।
CSV फ़ाइल के साथ नेटवर्क बनाएं ("Plot single CSV")। इस विकल्प के माध्यम से, एप्लिकेशन के माध्यम से पहले उत्पन्न नेटवर्क को सीधे खींचा जा सकता है।
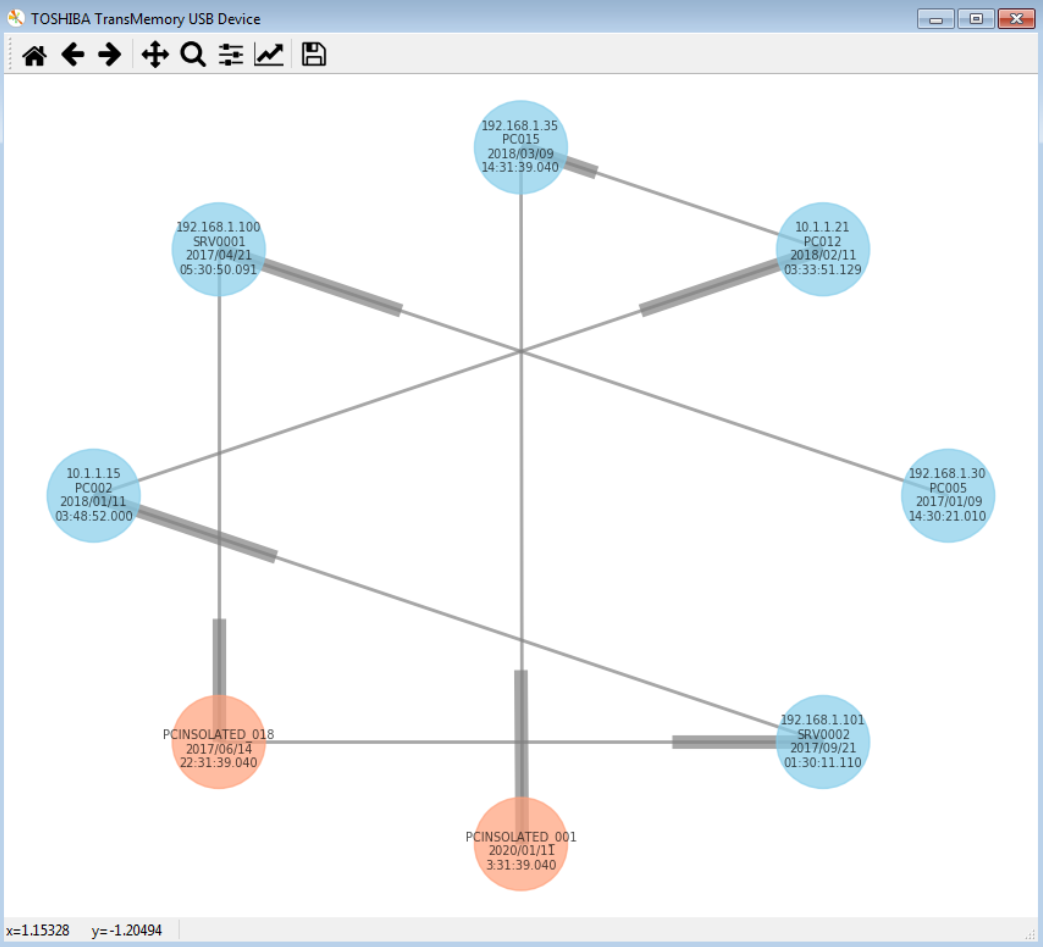
रिपोर्ट। USB ड्राइव और उत्पन्न ग्राफ़ के बारे में सभी अंतर्निहित जानकारी के साथ PDF रिपोर्ट।
USB ब्रांड और मॉडल (दृश्य)। इंटरनेट पर इसे खोजने के लिए bbid टूल का उपयोग करके USB उपकरण की एक छवि दिखाई गई है।
धन्यवाद!
IdeasLocas CDO टीम द्वारा।






