
 #1
कॉन्फ़िगरेशन ऑडिटिंग, अनुपालन स्कैनिंग, हार्डनिंग बेंचमार्क और ड्रिफ्ट डिटेक्शन उपकरण।
Kitploit अनुशंसित
 cve-2024/cve-2024-4898-poc
CVE-2024-4898 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, InstaWP Connect WordPress प्लगइन में एक लापता प्राधिकरण भेद्यता जो बिना प्रमाणीकरण के API सेटअप,…
 maikroservice/cve-2022-45265
CVE-2022-45265 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Sourcecodester Sanitization Management System 1.0 को लक्षित करता है, जो बिना प्रमाणीकरण के…
 wing-song/cve-2021-37580
Apache ShenYu 管理员认证绕过
 cairuojin/cve-2018-8032
यह भेद्यता सुधार परियोजना विदेशियों से डाउनलोड की गई थी, लेकिन बहुत सारी निर्भरताएँ थीं जिन्हें डाउनलोड नहीं किया जा सका। इसमें से axis परियोजना को…
 randomrobbiebf/cve-2024-54239
चश्मे के नुस्खे का फॉर्म <= 4.0.18 - प्रमाणीकरण की कमी से अप्रमाणित मनमाना विकल्प अद्यतन
 tpdlshdmlrkfmcla/2023-2245
cve-2023-2245
 rodolfomarianocy/xpl-modernwms-cve-2024-57698
प्रारंभिक सेटअप और पासवर्ड परिवर्तन के बाद भी, प्रमाणीकरण के बिना व्यवस्थापक पासवर्ड के MD5 हैश और अन्य विशेषताओं को देखना संभव है। यह अत्यधिक…
 jet-pentest/cve-2022-24449
सोलर ऐप्सस्क्रीनर XXE
 hacker625/cve-2024-22752
EaseUS MobiMover 6.0.5 Build 21620 - असुरक्षित फ़ाइल और फ़ोल्डर अनुमतियाँ
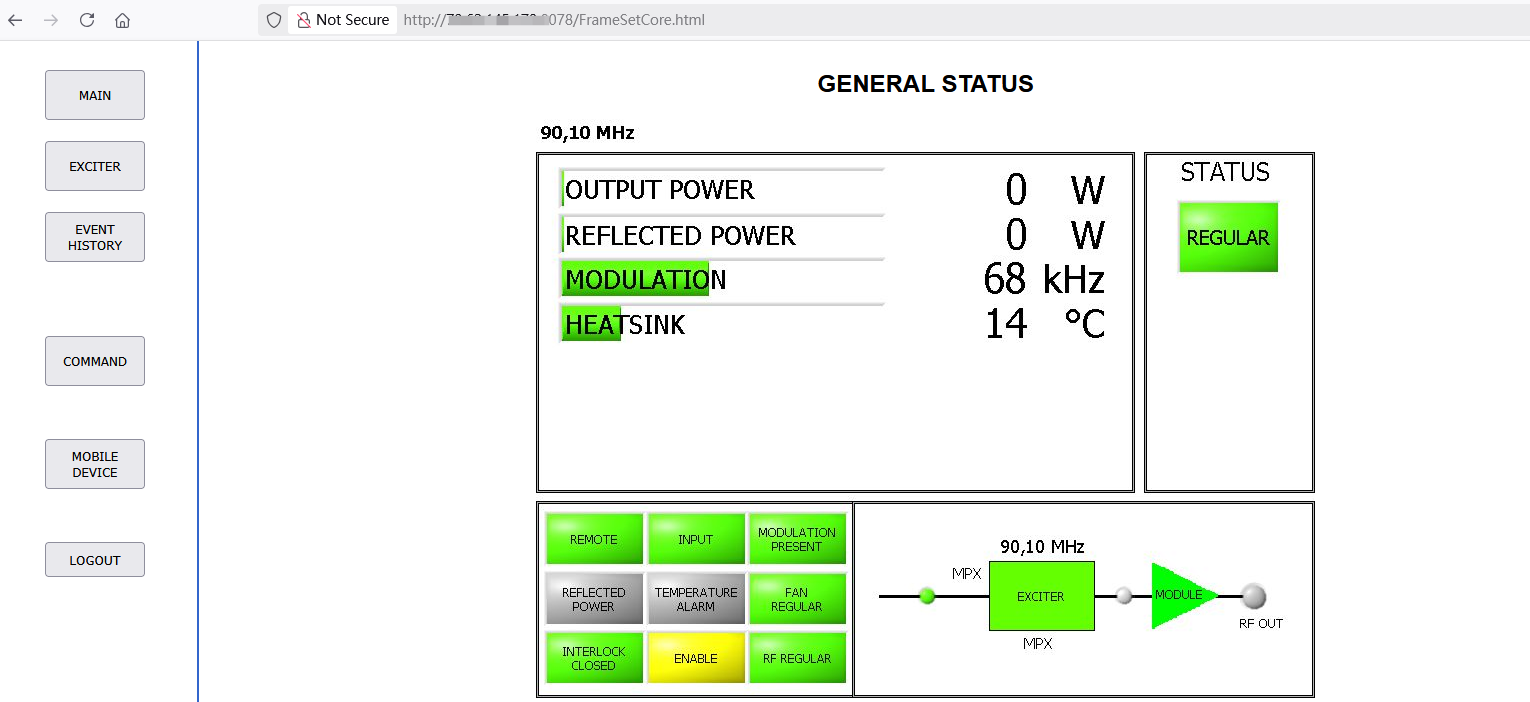 p0et08/electrolink-fm-dab-tv
इलेक्ट्रोलिंक FM/DAB/TV ट्रांसमीटर वेब प्रबंधन प्रणाली की अनधिकृत पहुँच भेद्यता के लिए CVE-2025-51040 का एक POC उपलब्ध है।
 mbadanoiu/cve-2019-12409
CVE-2019-12409: Apache Solr में खराब डिफ़ॉल्ट कॉन्फ़िगरेशन के कारण RCE भेद्यता
 guillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure
CVE-2024-1302 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Badgermeter moni:tool में अनधिकृत लॉग फ़ाइल डाउनलोड प्रदर्शित करता है, गलत एक्सेस नियंत्रण के…
 cve-2024/cve-2024-5326-poc
CVE-2024-5326 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, PostX WordPress प्लगइन में एक अनुपस्थित प्राधिकरण भेद्यता जो प्रमाणित हमलावरों को मनमाने ढंग से…
 randomrobbiebf/cve-2024-12172
WP Courses LMS – ऑनलाइन पाठ्यक्रम निर्माता, ई-लर्निंग पाठ्यक्रम, पाठ्यक्रम समाधान, शिक्षा पाठ्यक्रम <= 3.2.21 - प्रमाणित (Subscriber+) उपयोगकर्ताओं…
 stefandorresteijn/cve-2021-39409
व्यवस्थापक खाता पंजीकरण ऑनलाइन छात्र मूल्यांकन प्रणाली में
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
CVE-2024-4231 के लिए एक्सप्लॉइट, Digisol DG-GR1321 राउटर में अनुचित एक्सेस नियंत्रण भेद्यता, संवेदनशील कार्यक्षमता तक अनधिकृत पहुंच की अनुमति देता है।
 g-rubert/cve-2020-14965
TP-LINK एकाधिक HTML Injection कमजोरियाँ
 randomrobbiebf/cve-2024-56067
WP SuperBackup <= 2.3.3 - बिना प्रमाणीकरण के बैक-अप फ़ाइल डाउनलोड के लिए प्राधिकरण की कमी








