
 #1
कॉन्फ़िगरेशन ऑडिटिंग, अनुपालन स्कैनिंग, हार्डनिंग बेंचमार्क और ड्रिफ्ट डिटेक्शन उपकरण।
Kitploit अनुशंसित
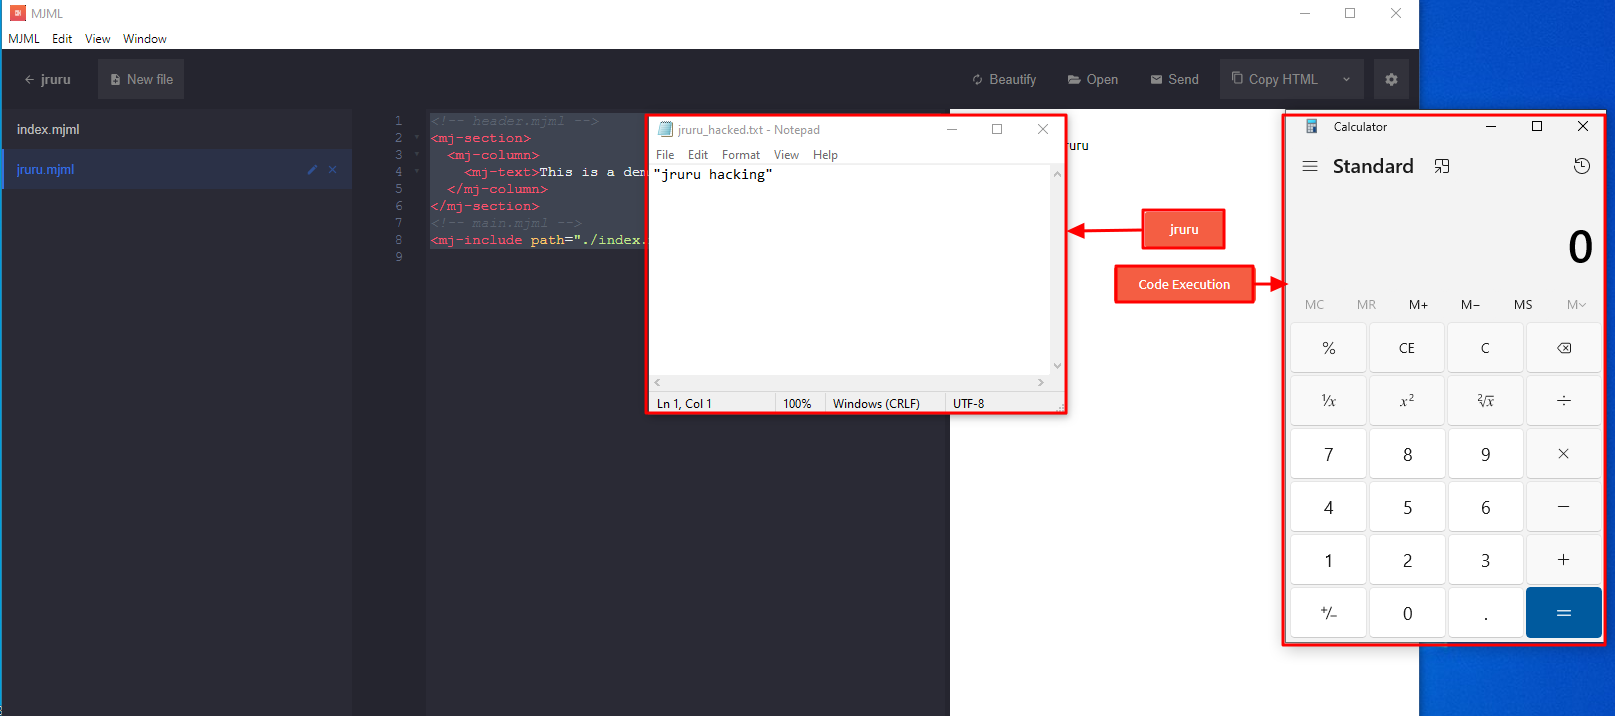
 eqstlab/cve-2024-25293
mjml-app v3.0.4 और 3.1.0-beta RCE एक्सप्लॉइट
 shenhav12/cve-2024-25169-mezzanine-v6.0.0
CVE-2024-25169 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Mezzanine CMS v6.0.0 में एक गलत पहुँच नियंत्रण कमजोरी, जो हमलावरों को गढ़े गए अनुरोधों के माध्यम…
 0xbingo/cve-2025-1974
Kubernetes NGINX Ingress नियंत्रकों में एनोटेशन इंजेक्शन भेद्यता का पता लगाने में मदद करने के लिए एक न्यूनतम परीक्षण उपकरण। यह स्क्रिप्ट…
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - मनमाने प्लगइन इंस्टॉलेशन के लिए प्राधिकरण की कमी
 shenhav12/cve-2024-25170-mezzanine-v6.0.0
CVE-2024-25170 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Mezzanine CMS v6.0.0 में Host Header हेरफेर के माध्यम से एक्सेस कंट्रोल बायपास को प्रदर्शित…
 geraldoalcantara/cve-2023-49982
स्कूल फीस प्रबंधन प्रणाली v1.0 - गलत पहुँच नियंत्रण - विशेषाधिकार वृद्धि
 cn016/apache-superset-secret_key-cve-2023-27524-
Apache Superset डिफ़ॉल्ट SECRET_KEY कमजोरी (CVE-2023-27524)
 nxploited/cve-2024-12542-poc
CVE-2024-12542 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो phpinfo समावेशन में लापता क्षमता जांच के माध्यम से WordPress linkID प्लगइन में बिना प्रमाणीकरण…
 knotsecurity/cve-2025-29927-nextjs-middleware-simulation
CVE-2025-29927 का अनुकरण करता है, एक महत्वपूर्ण Next.js भेद्यता जो हमलावरों को आंतरिक x-middleware-subrequest HTTP हेडर का शोषण करके मिडलवेयर…
 yxzrw/cve-2025-29705
CVE-2025-29705
 pinpinsec/cve-2023-0400
trellix DLP Bypass
 spyata123/cve-2024-12008-information-exposure-vulnerability-in-w3-total-cache
CVE-2024-12008 W3 Total Cache में सूचना प्रकटीकरण भेद्यता
 geraldoalcantara/cve-2023-49543
पुस्तक भंडार प्रबंधन प्रणाली v1.0 - गलत पहुंच नियंत्रण
 mbadanoiu/mal-011
MAL-011: Log4J गलत कॉन्फ़िगरेशन Red Hat AMQ में दुर्भावनापूर्ण JavaScript की अनुमति देता है
 armaansidana2003/cve-2025-25621
CVE-2025-25621 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Unifiedtransform v2.0 में एक गलत एक्सेस कंट्रोल भेद्यता जो शिक्षकों को अन्य शिक्षकों की उपस्थिति…
 mbadanoiu/cve-2021-42562
CVE-2021-42562: MITRE Caldera में अनुचित एक्सेस नियंत्रण
 jet-pentest/cve-2021-3130
CVE-2021-3130 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Open-AudIT 4.0.2 तक के संस्करणों में HTML अस्पष्टीकरण बाईपास के माध्यम से क्रेडेंशियल एक्सपोज़र को प्रदर्शित…








