Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
AMSI-patches-learned-till-now — मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है। | Kitploit

उपकरण/GitHubGitHub/reveng007/amsi-patches-learned-till-now
आईडीएस/आईपीएस से बचनारिवर्स इंजीनियरिंगपोस्ट-शोषणलर्निंग और शिक्षारेड टीमिंगचयनित संसाधन
GitHubreveng007/amsi-patches-learned-till-now

AMSI-patches-learned-till-now

मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है।

रिपॉजिटरी देखें
7211521 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    354
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    315

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

AMSI-patches-learned-till-now

मैंने अपने अब तक सीखे गए सभी AMSI पैच का दस्तावेजीकरण किया है।
❗ AMSI पैच के बारे में अब तक की मेरी सीख। यह मेरी कंपनी की संपत्ति नहीं है!

अस्वीकरण: यह कोड अब तक Evasive (चकमा देने वाला) होने के लिए नहीं है! केवल एक अवधारणात्मक दृष्टिकोण है।

लिंक्स:

  1. https://web.archive.org/web/20220718153535/https://pre.empt.dev/posts/maelstrom-etw-amsi/#Antimalware_Scan_Interface_(AMSI)
  2. https://rastamouse.me/memory-patching-amsi-bypass/

अभी भी लागू किए जाने शेष हैं:

  1. हार्डवेयर ब्रेकपॉइंट और VEH के माध्यम से AMSI पैचिंग: In-Process Patchless AMSI Bypass

छवि:

Capture

AMSI पैचिंग का एक तरीका:

AMSI_patch

अवधारणाएँ:

1. AmsiOpenSession: एक सत्र खोलता है जिसके भीतर कई स्कैन अनुरोधों को सहसंबद्ध किया जा सकता है।

a. amsi!AmsiOpenSession+0x4c में प्रवेश को jne के माध्यम से छोड़ने के लिए, यदि jne के आह्वान से पहले सभी निर्देश सफल हो जाएं
=> हम सीधे amsi!AmsiCloseSession पर पहुंच जाएंगे।

वीडियो लिंक: https://drive.google.com/file/d/1H0JheGNGzIyWZ62HNLmJ_oeAAUtDGIKd/view?usp=sharing

@D1rkMtr का धन्यवाद, जिन्होंने amsi!AmsiOpenSession से jne उपयोग करने की तकनीक दिखाई Github। मैंने उनके AMSI पैच कोड टेम्पलेट का उपयोग किया है और अब तक जिन अन्य विधियों पर काम किया है उन्हें जोड़ा है।

b. ret के माध्यम से amsi!AmsiOpenSession+0x4c (एक सत्र खोलता है जिसके भीतर कई स्कैन अनुरोधों को सहसंबद्ध किया जा सकता है) में प्रवेश को छोड़ने के लिए, amsi!AmsiOpenSession की शुरुआत में सीधे c3 चिपकाकर
=> हम सीधे amsi!AmsiCloseSession पर पहुंच जाएंगे।

वीडियो लिंक: https://drive.google.com/file/d/1_tpCfJ-aO1wzeEx3Id7b7bTJUyc5ExBw/view?usp=sharing

2. AmsiScanBuffer: मैलवेयर के लिए बफर-भरी सामग्री को स्कैन करता है।

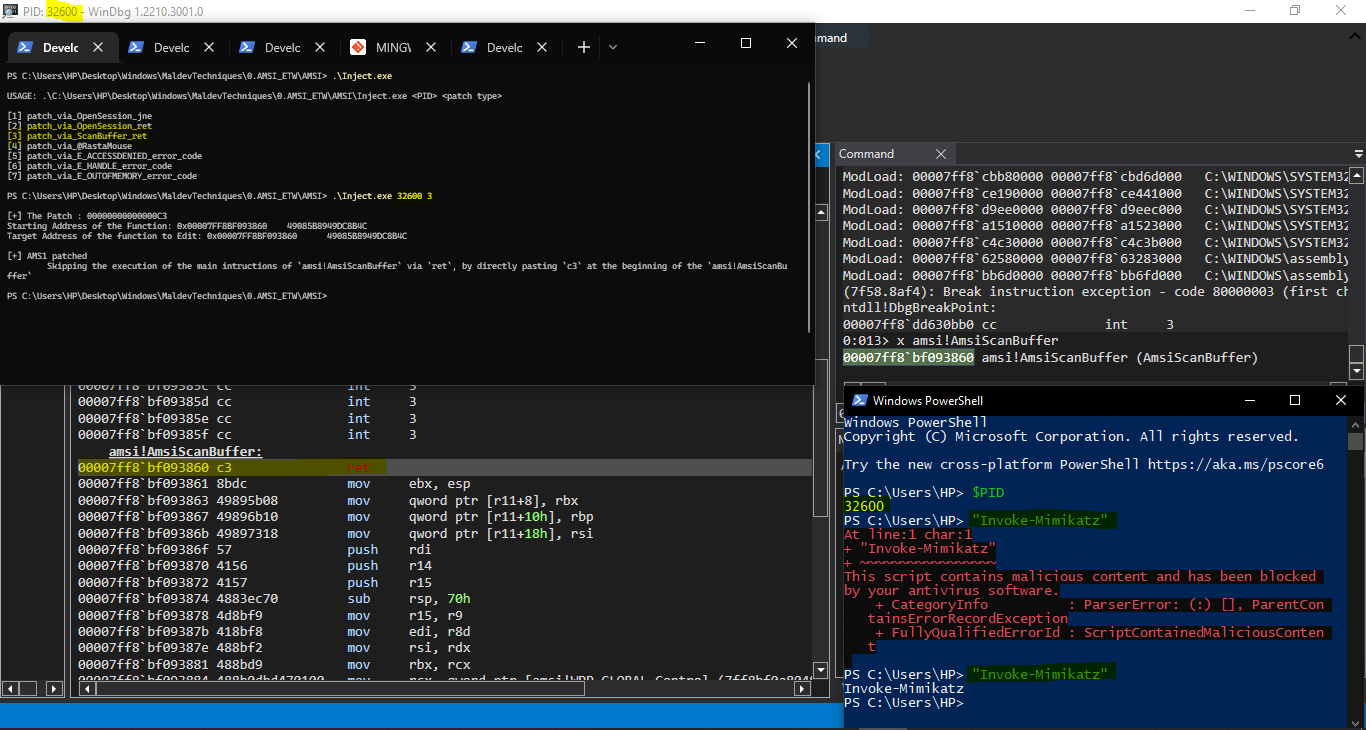
a. amsi!AmsiScanBuffer के मुख्य निर्देशों के निष्पादन को ret के माध्यम से छोड़ने के लिए, amsi!AmsiScanBuffer की शुरुआत में सीधे c3 चिपकाकर

वीडियो लिंक: https://drive.google.com/file/d/1PljZld1aXz89nCO3gQCjYpwSqbEbi4J_/view?usp=sharing

b. amsi!AmsiScanBuffer में वास्तविक स्कैनिंग करने वाली शाखा को छोड़ने और लौटने के लिए, amsi!AmsiScanBuffer की शुरुआत में सीधे \\xB8\\x57\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070057; ret') चिपकाकर

यहाँ, HRESULT का मान (बल्कि त्रुटि मान) 'E_INVALIDARG' है (स्रोत: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

@_RastaMouse_ को इस ब्लॉग के लिए धन्यवाद

c. amsi!AmsiScanBuffer में वास्तविक स्कैनिंग करने वाली शाखा को छोड़ने और लौटने के लिए, amsi!AmsiScanBuffer की शुरुआत में सीधे \\xB8\\x05\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070005; ret') चिपकाकर

यहाँ, HRESULT का मान (बल्कि त्रुटि मान) 'E_ACCESSDENIED' है (स्रोत: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

d. amsi!AmsiScanBuffer में वास्तविक स्कैनिंग करने वाली शाखा को छोड़ने और लौटने के लिए, amsi!AmsiScanBuffer की शुरुआत में सीधे \\xB8\\x06\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070006; ret') चिपकाकर

यहाँ, HRESULT का मान (बल्कि त्रुटि मान) 'E_HANDLE' है (स्रोत: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

e. amsi!AmsiScanBuffer में वास्तविक स्कैनिंग करने वाली शाखा को छोड़ने और लौटने के लिए, amsi!AmsiScanBuffer की शुरुआत में सीधे \\xB8\\x0E\\x00\\x07\\x80\\xC3 ('mov eax, 0x8007000E; ret') चिपकाकर

यहाँ, HRESULT का मान (बल्कि त्रुटि मान) 'E_OUTOFMEMORY' है (स्रोत: https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

अन्य महत्वपूर्ण ब्लॉग:

Ritaban Das द्वारा: https://github.com/dosxuz/TradecraftImrprovement

  1. नल कैरेक्टर के साथ AMSI बाईपास: https://standa-note.blogspot.com/2018/02/amsi-bypass-with-null-character.html
  2. Win10: AMSI आंतरिक: AMSI बाईपास: पैचिंग तकनीक: https://www.cyberark.com/resources/threat-research-blog/amsi-bypass-patching-technique
  3. AMSI मेमोरी टेम्परिंग की खोज: https://blog.f-secure.com/hunting-for-amsi-bypasses/
  4. BlackHat 2018: https://i.blackhat.com/briefings/asia/2018/asia-18-Tal-Liberman-Documenting-the-Undocumented-The-Rise-and-Fall-of-AMSI.pdf
  5. PowerShell AMSI, स्क्रिप्ट ब्लॉक लॉगिंग और PowerShell लॉगिंग की खोज – संदिग्ध स्ट्रिंग्स से बचाव: https://www.mdsec.co.uk/2018/06/exploring-powershell-amsi-and-logging-evasion/
  6. AMSI WLDP Dotnet अक्षम करें: https://modexp.wordpress.com/2019/06/03/disable-amsi-wldp-dotnet/
  7. BlackHat 2022: AMSI और बाईपास: ज्ञात AMSI बाईपास तकनीकों की समीक्षा और एक नई तकनीक का परिचय: https://www.youtube.com/watch?v=8y8saWvzeLw
  8. स्थानीय प्रक्रिया में NtCreateSection हुकिंग द्वारा AMSI बाईपास: https://waawaa.github.io/es/amsi_bypass-hooking-NtCreateSection/
  9. लाइफटाइम AMSI बाईपास: पहले बाइट को पैच करें और इसे JE से JMP में बदलें ताकि यह सीधे लौट आए... : https://github.com/ZeroMemoryEx/Amsi-Killer


  10. एक एडमिन के रूप में सिस्टम-व्यापी AMSI को निष्प्रभावी करना: https://www.pavel.gr/blog/neutralising-amsi-system-wide-as-an-admin
  11. Microsoft के Antimalware Scan Interface के सुरक्षा विक्रेताओं द्वारा उपयोग को ट्रैक करने का एक प्रयास: https://github.com/subat0mik/whoamsi
  12. पैचलेस AMSI बाईपास जो रनटाइम पर Amsi.dll कोड पैच खोजने वाले स्कैनर से पता नहीं चलता: https://github.com/CCob/SharpBlock
  13. AMS1 बाईपास Powershell: https://github.com/S3cur3Th1sSh1t/Amsi-Bypass-Powershell
  14. एक obfuscated DLL के माध्यम से AMSI और ETW अक्षम करें: https://github.com/icyguider/LightsOut
टूल डाउनलोड करें