
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 jas502n/cve-2019-12384
Jackson Rce के लिए CVE-2019-12384
 gach0ng/agentstalker
LLM एजेंट्स के लिए एंड-टू-एंड सुरक्षा ऑडिट फ्रेमवर्क: स्टैटिक AST और टेंट मॉडलिंग, अटैक सिंथेसिस, Docker सैंडबॉक्स रीप्ले, और MCP ऑडिटिंग के साथ…
 immunityinc/libptrace
एक इवेंट-संचालित मल्टी-कोर प्रक्रिया डिबगिंग, ट्रेसिंग और हेरफेर फ्रेमवर्क।
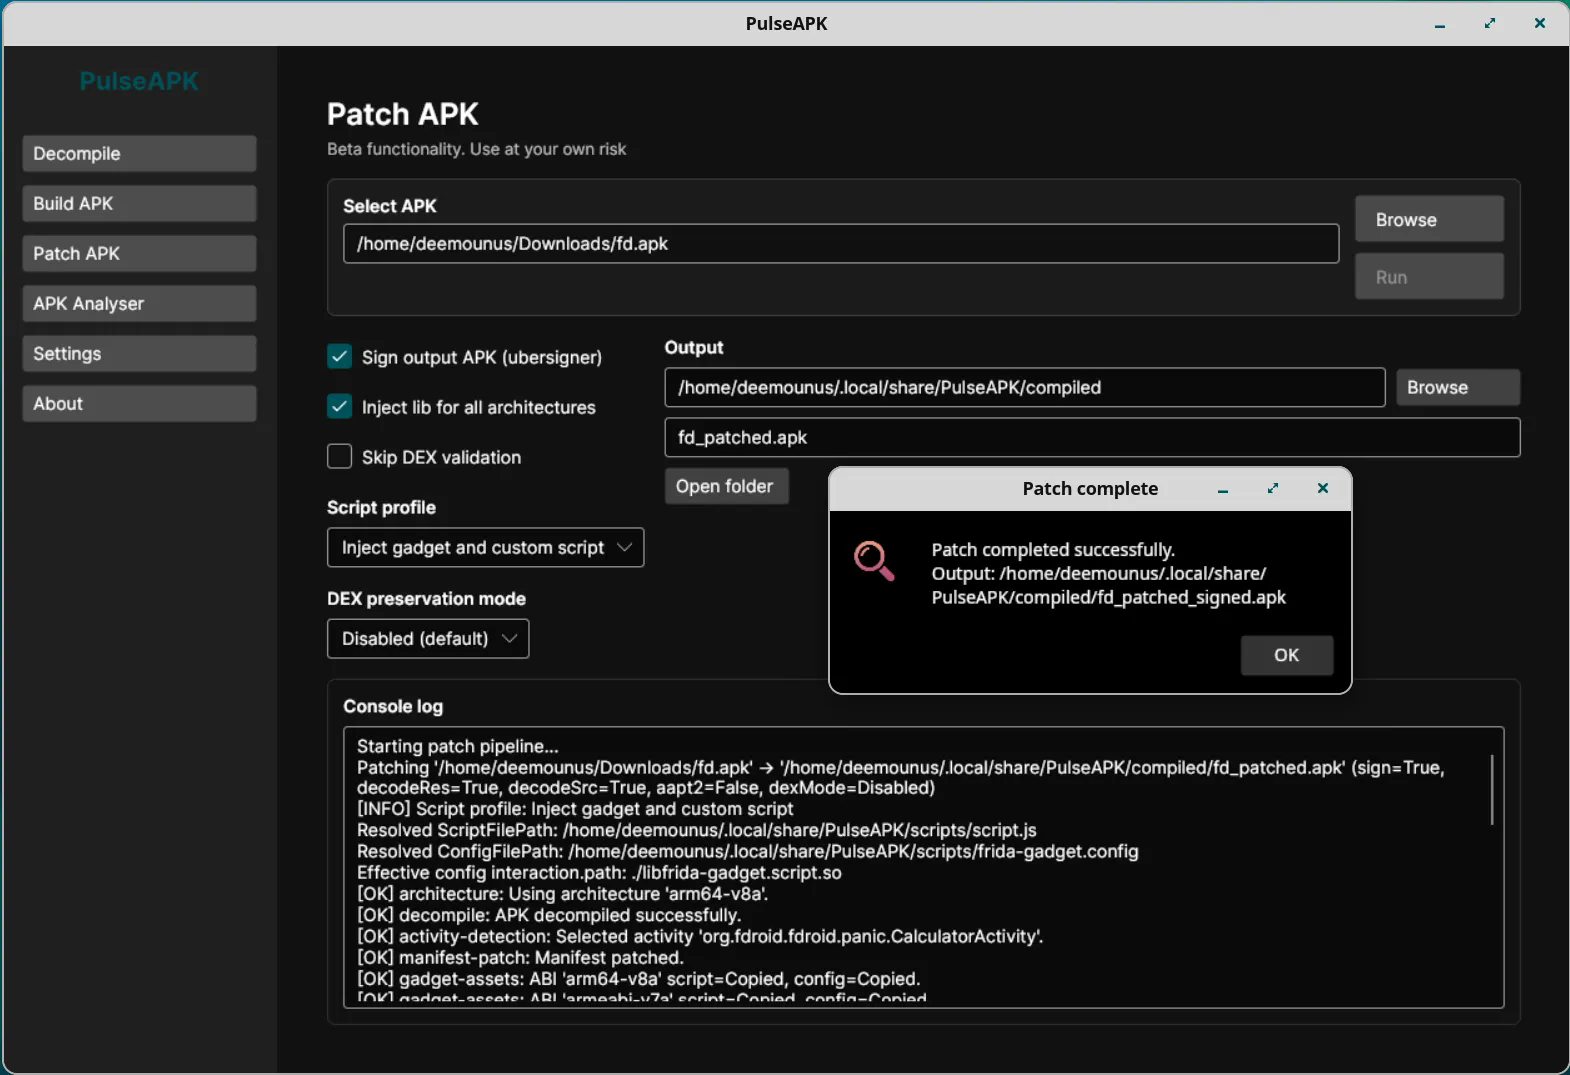 deemoun/pulseapk-core
PulseAPK Core: क्रॉस-प्लेटफ़ॉर्म APK फ़ाइलों के साथ काम करने के लिए उपकरण: डीकंपलेशन, विश्लेषण, बिल्डिंग
 9aylas/shortcut-payload-generator
AutoIt HackTool, शॉर्टकट .lnk पेलोड जनरेटर LNK-KISSER के रूप में।
 rbmm/ntdetours
Detours कार्यान्वयन (x64/x86) जो केवल ntdll import का उपयोग करता है
 adamlaurie/hdmi-sniff
HDMI DDC (I2C) ट्रैफ़िक स्निफ़ करें
 malienist/lupo
WinDbg प्लगइन स्वचालित मैलवेयर गतिशील विश्लेषण और IOC निष्कर्षण के लिए। डीबगर के भीतर निष्पादित होता है पूर्वनिर्धारित संकेतक एकत्र करने के लिए और…
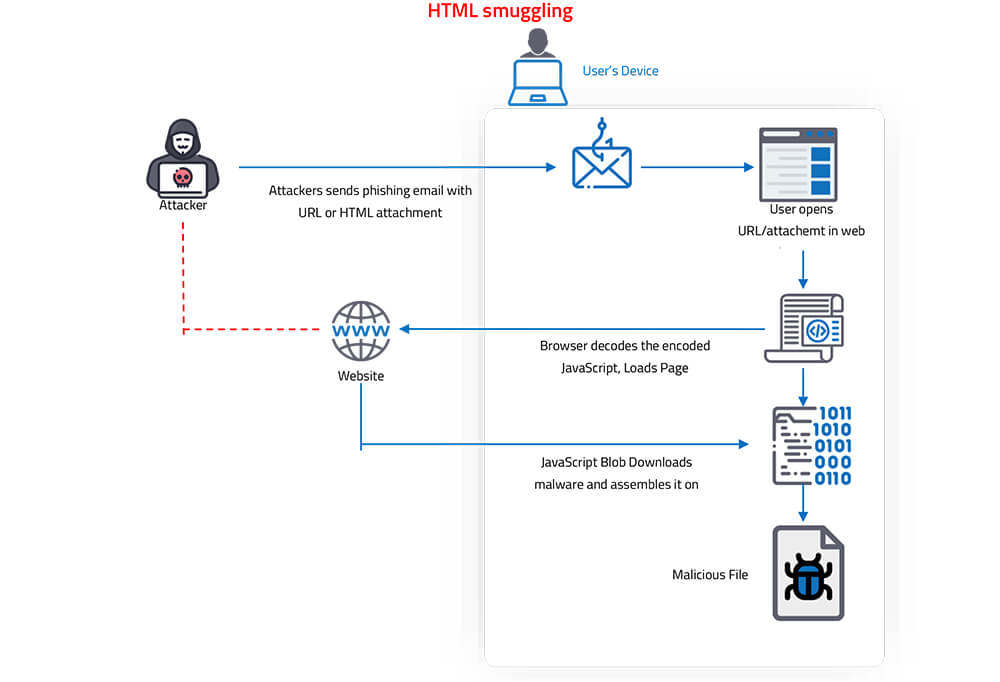 de3vil/htmlsmuggling
यह हैकर्स द्वारा मैलवेयर पेलोड को विशेष रूप से तैयार किए गए HTML अटैचमेंट या वेब पेज में एन्कोडेड स्क्रिप्ट में छिपाने के लिए उपयोग की जाने वाली…
 lt-asset/resym
हमारे CCS24 पेपर 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" के लिए, जिसके लेखक Danning Xie,…
 live-ctf/livectf-defcon30
DEF CON 30 CTF चुनौती बाइनरी, बिल्ड स्क्रिप्ट और सॉल्व स्क्रिप्ट का संग्रह, बाइनरी एक्सप्लॉइटेशन और रिवर्स इंजीनियरिंग का अभ्यास करने के लिए।
 mindcrypt/covertchannels-steganography
छिपे चैनलों और स्टेग्नोग्राफ़ी/स्टेग्नोएनालिसिस संसाधनों की एक सूची (पुस्तकें, शोधपत्र और उपकरण)
 nccgroup/frisbeelite
GUI-आधारित USB डिवाइस फ़ज़र
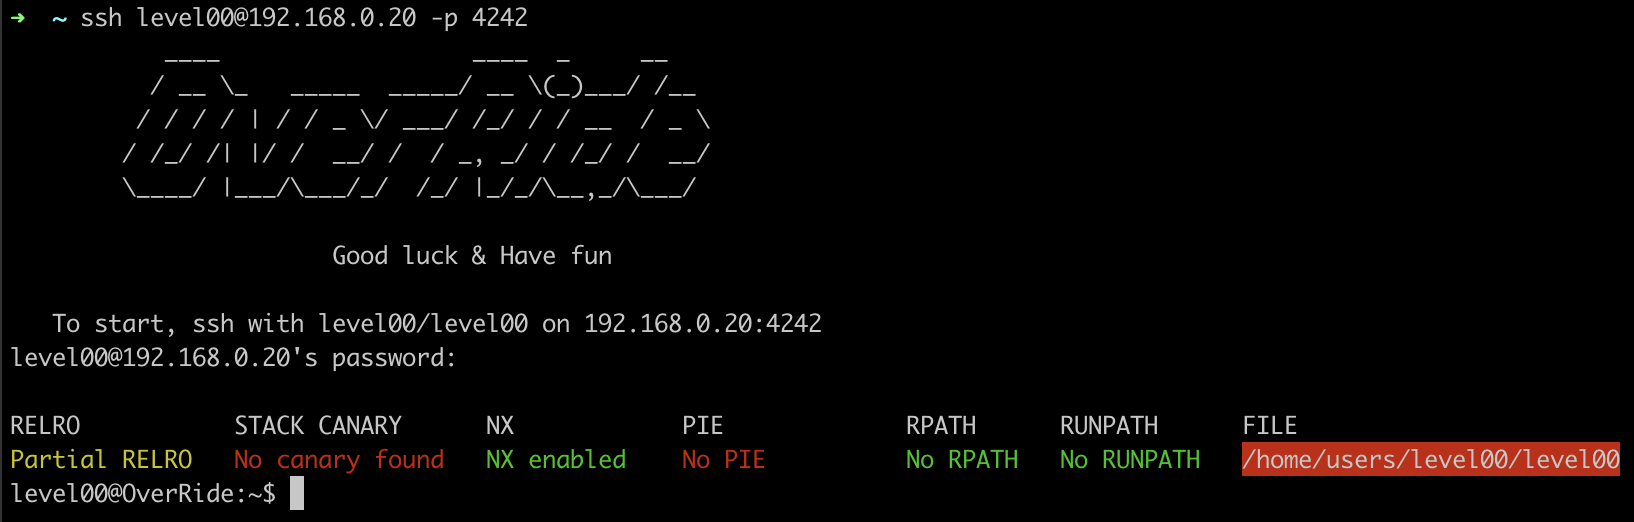 anyaschukin/override
बाइनरी शोषण और रिवर्स-इंजीनियरिंग (असेंबली से सी में)
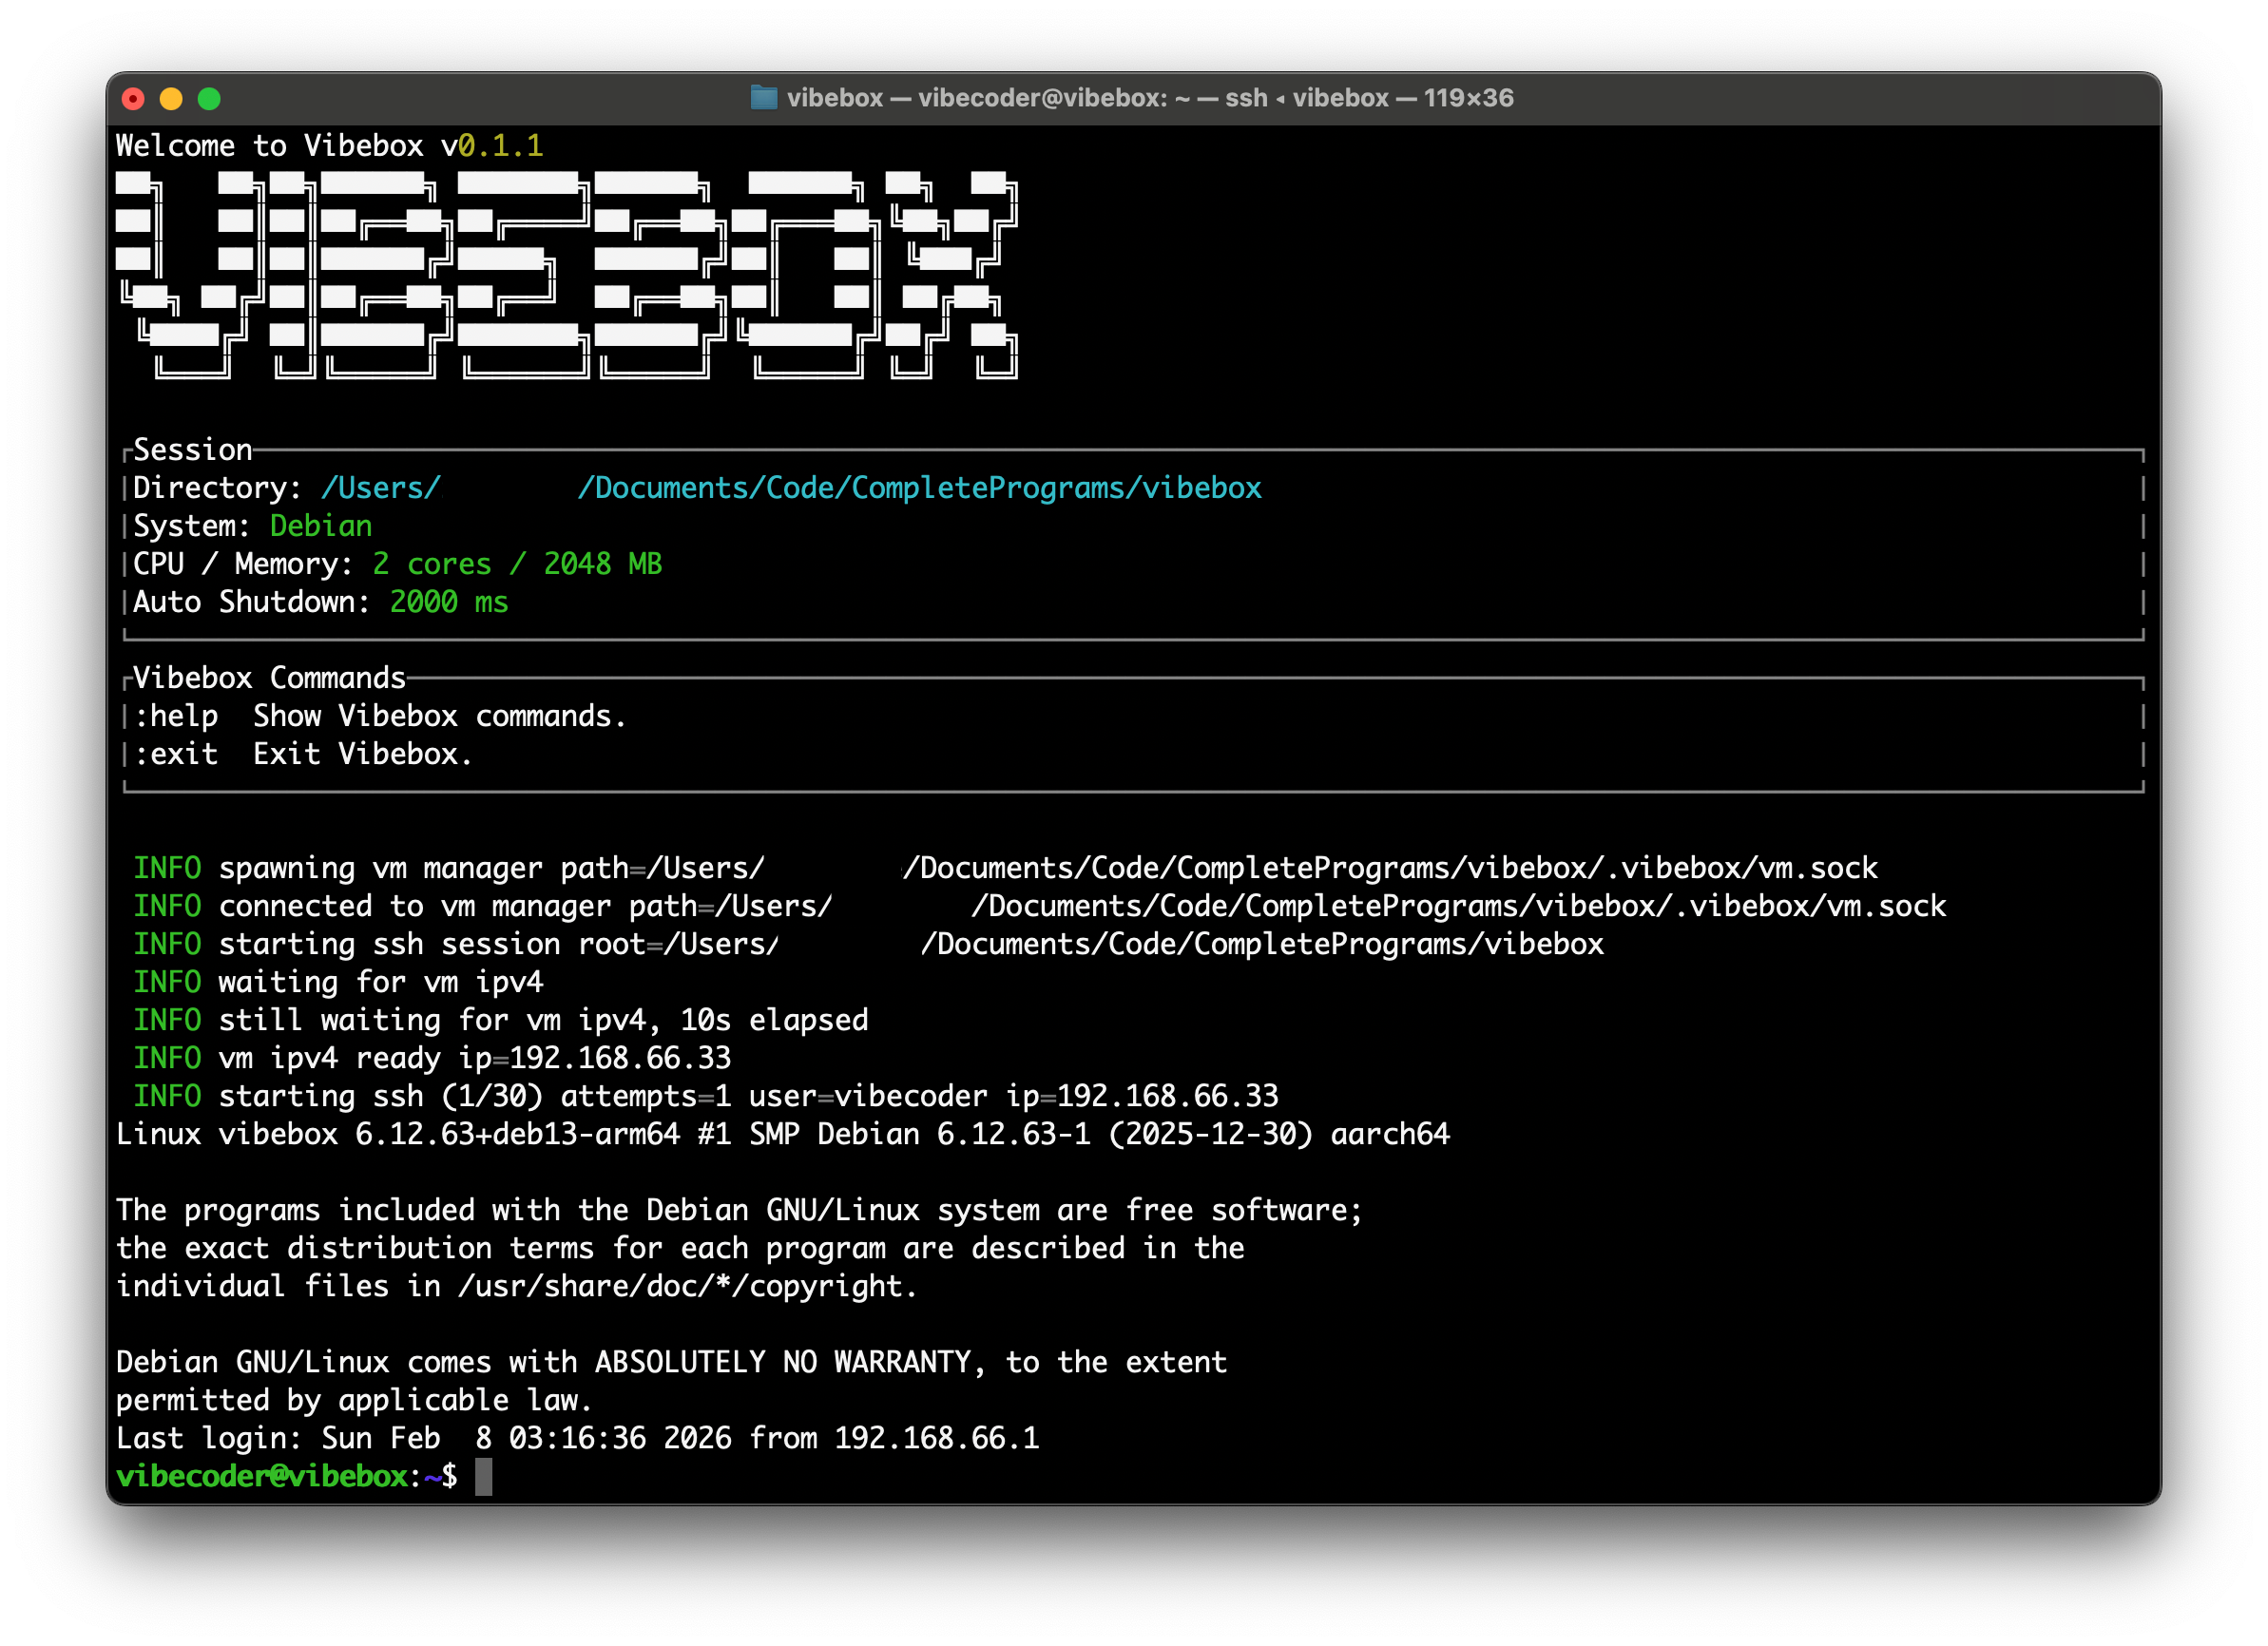 robcholz/vibebox
एप्पल सिलिकॉन मैकओएस पर अल्ट्राफास्ट सीएलआई तेज, सैंडबॉक्स्ड डेवलपमेंट और एलएलएम एजेंटों के लिए।
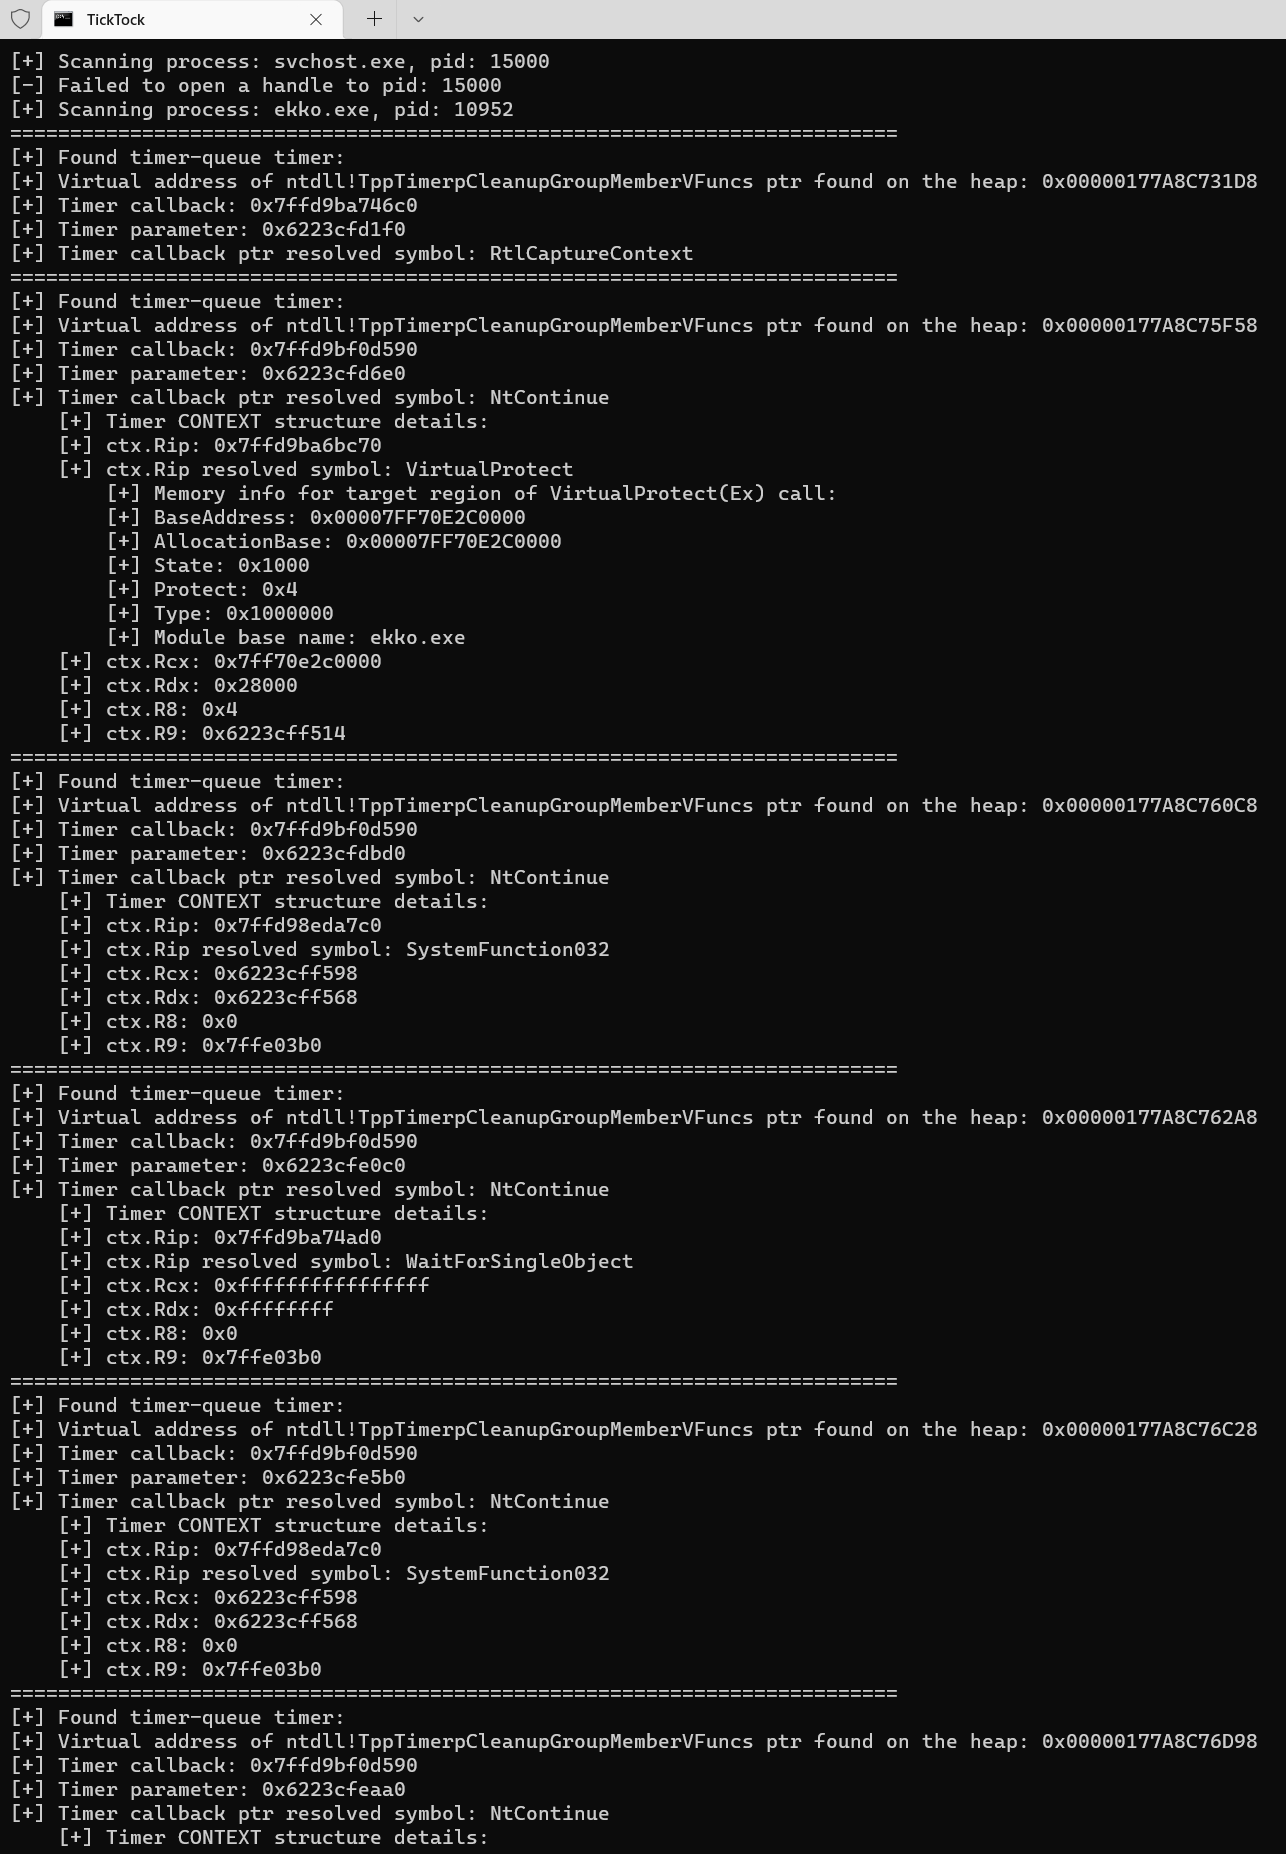 withsecurelabs/ticktock
विंडोज़ टाइमर-क्यू टाइमर की गणना करके Ekko स्लीप ऑबफस्केशन का पता लगाता है, जो मेमोरी फोरेंसिक्स और मैलवेयर विश्लेषण को चकमा देने वाले मेमोरी-निवासी…
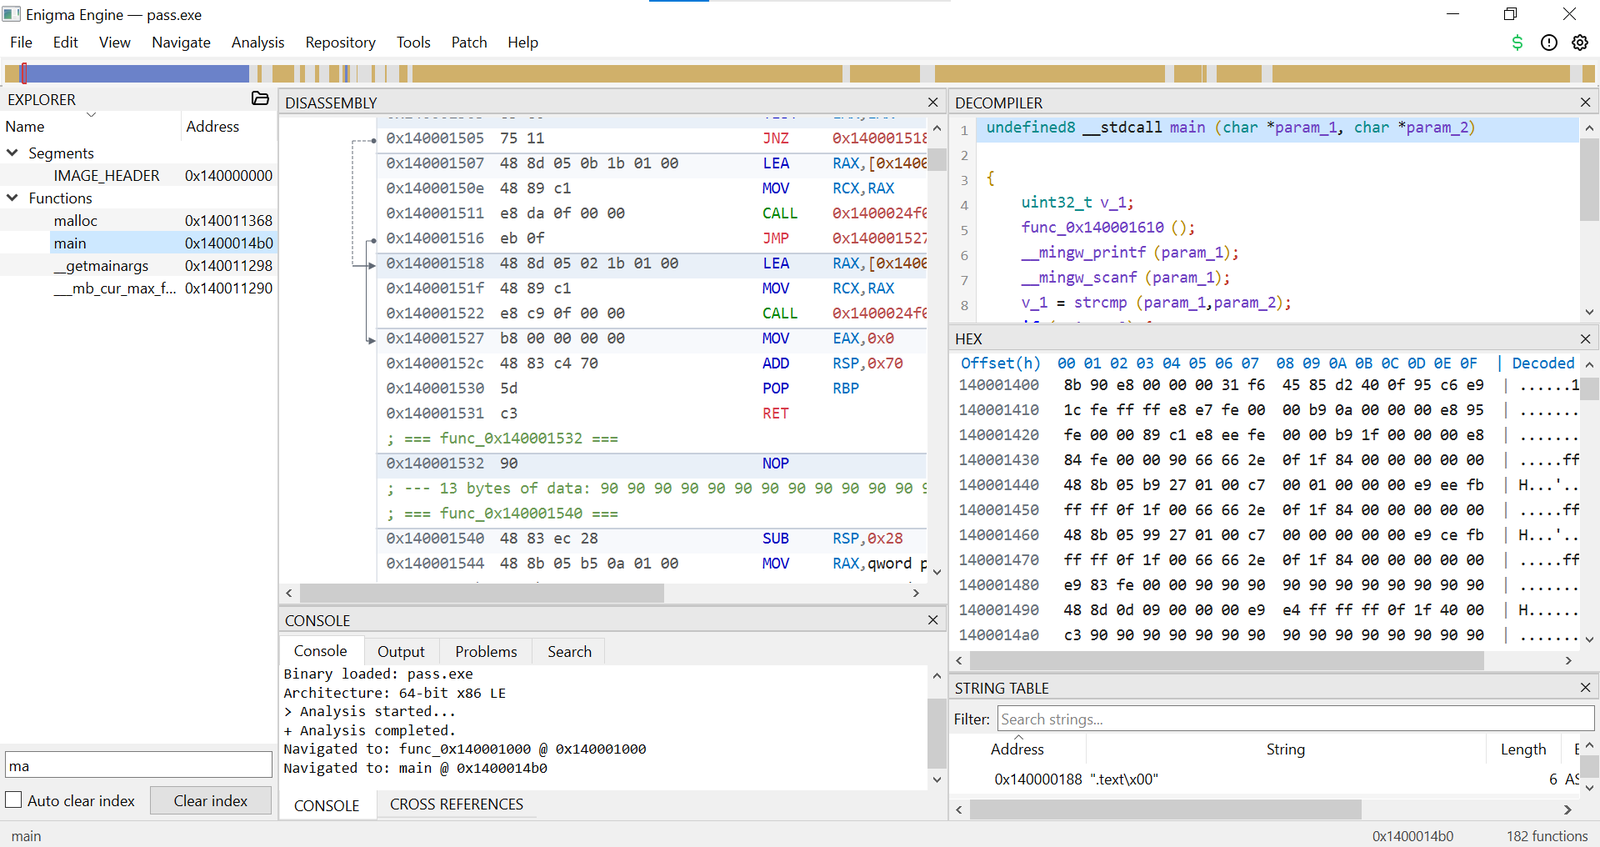 bunnybuzz/enigma
नेटिव C++ रिवर्स-इंजीनियरिंग इंजन जिसमें PE/ELF बाइनरी के लिए डिसअसेंबली, डीकंपाइलेशन और विश्लेषण पाइपलाइन शामिल है, जिसमें इंटरैक्टिव GUI और…
 beelzebub-labs/azazel
eBPF-संचालित मूक पर्यवेक्षक कंटेनरीकृत रनटाइम के लिए, मैलवेयर विश्लेषण सैंडबॉक्स और एजेंटिक AI मॉनिटरिंग के लिए निर्मित।








