
 robcholz/vibebox
एप्पल सिलिकॉन मैकओएस पर अल्ट्राफास्ट सीएलआई तेज, सैंडबॉक्स्ड डेवलपमेंट और एलएलएम एजेंटों के लिए।

कोडिंग एजेंटों को सुरक्षित रूप से चलाने के लिए एक अल्ट्रा-फास्ट, ओपन-सोर्स सैंडबॉक्स।


VibeBox macOS (Apple Virtualization Framework) पर कोडिंग एजेंट चलाने के लिए एक प्रति-प्रोजेक्ट माइक्रो-VM सैंडबॉक्स है। यह दैनिक उपयोग वर्कफ़्लो के लिए अनुकूलित है: तेज़ वार्म री-एंट्री, स्पष्ट माउंट और पुन: प्रयोज्य सत्र।
यह किसके लिए है: macOS उपयोगकर्ता जो कोडिंग एजेंट चलाते हैं और तेज़ दैनिक वर्कफ़्लो छोड़े बिना वास्तविक अलगाव चाहते हैं।
त्वरित तथ्य: मेरे M3 पर वार्म री-एंट्री आमतौर पर <5s है (मशीन/कैश के अनुसार भिन्न); पहली बार चलाने पर डेबियन बेस इमेज डाउनलोड और प्रोविज़न होता है (नेटवर्क पर निर्भर)।
सुरक्षा मॉडल: vibebox.toml से स्पष्ट माउंट अलाउलिस्ट के साथ Linux गेस्ट VM (प्रोजेक्ट-फर्स्ट, बाकी सब ऑप्ट-इन)।
vibebox आपको मौजूदा रेपो के लिए पुन: प्रयोज्य सैंडबॉक्स में डालता है# किसी भी रेपो से
cd my-project
vibebox
आपको क्या दिखना चाहिए (लगभग):
vibebox: starting (session: my-project)
vibebox: attaching...
vibecoder@vibebox:~/my-project$
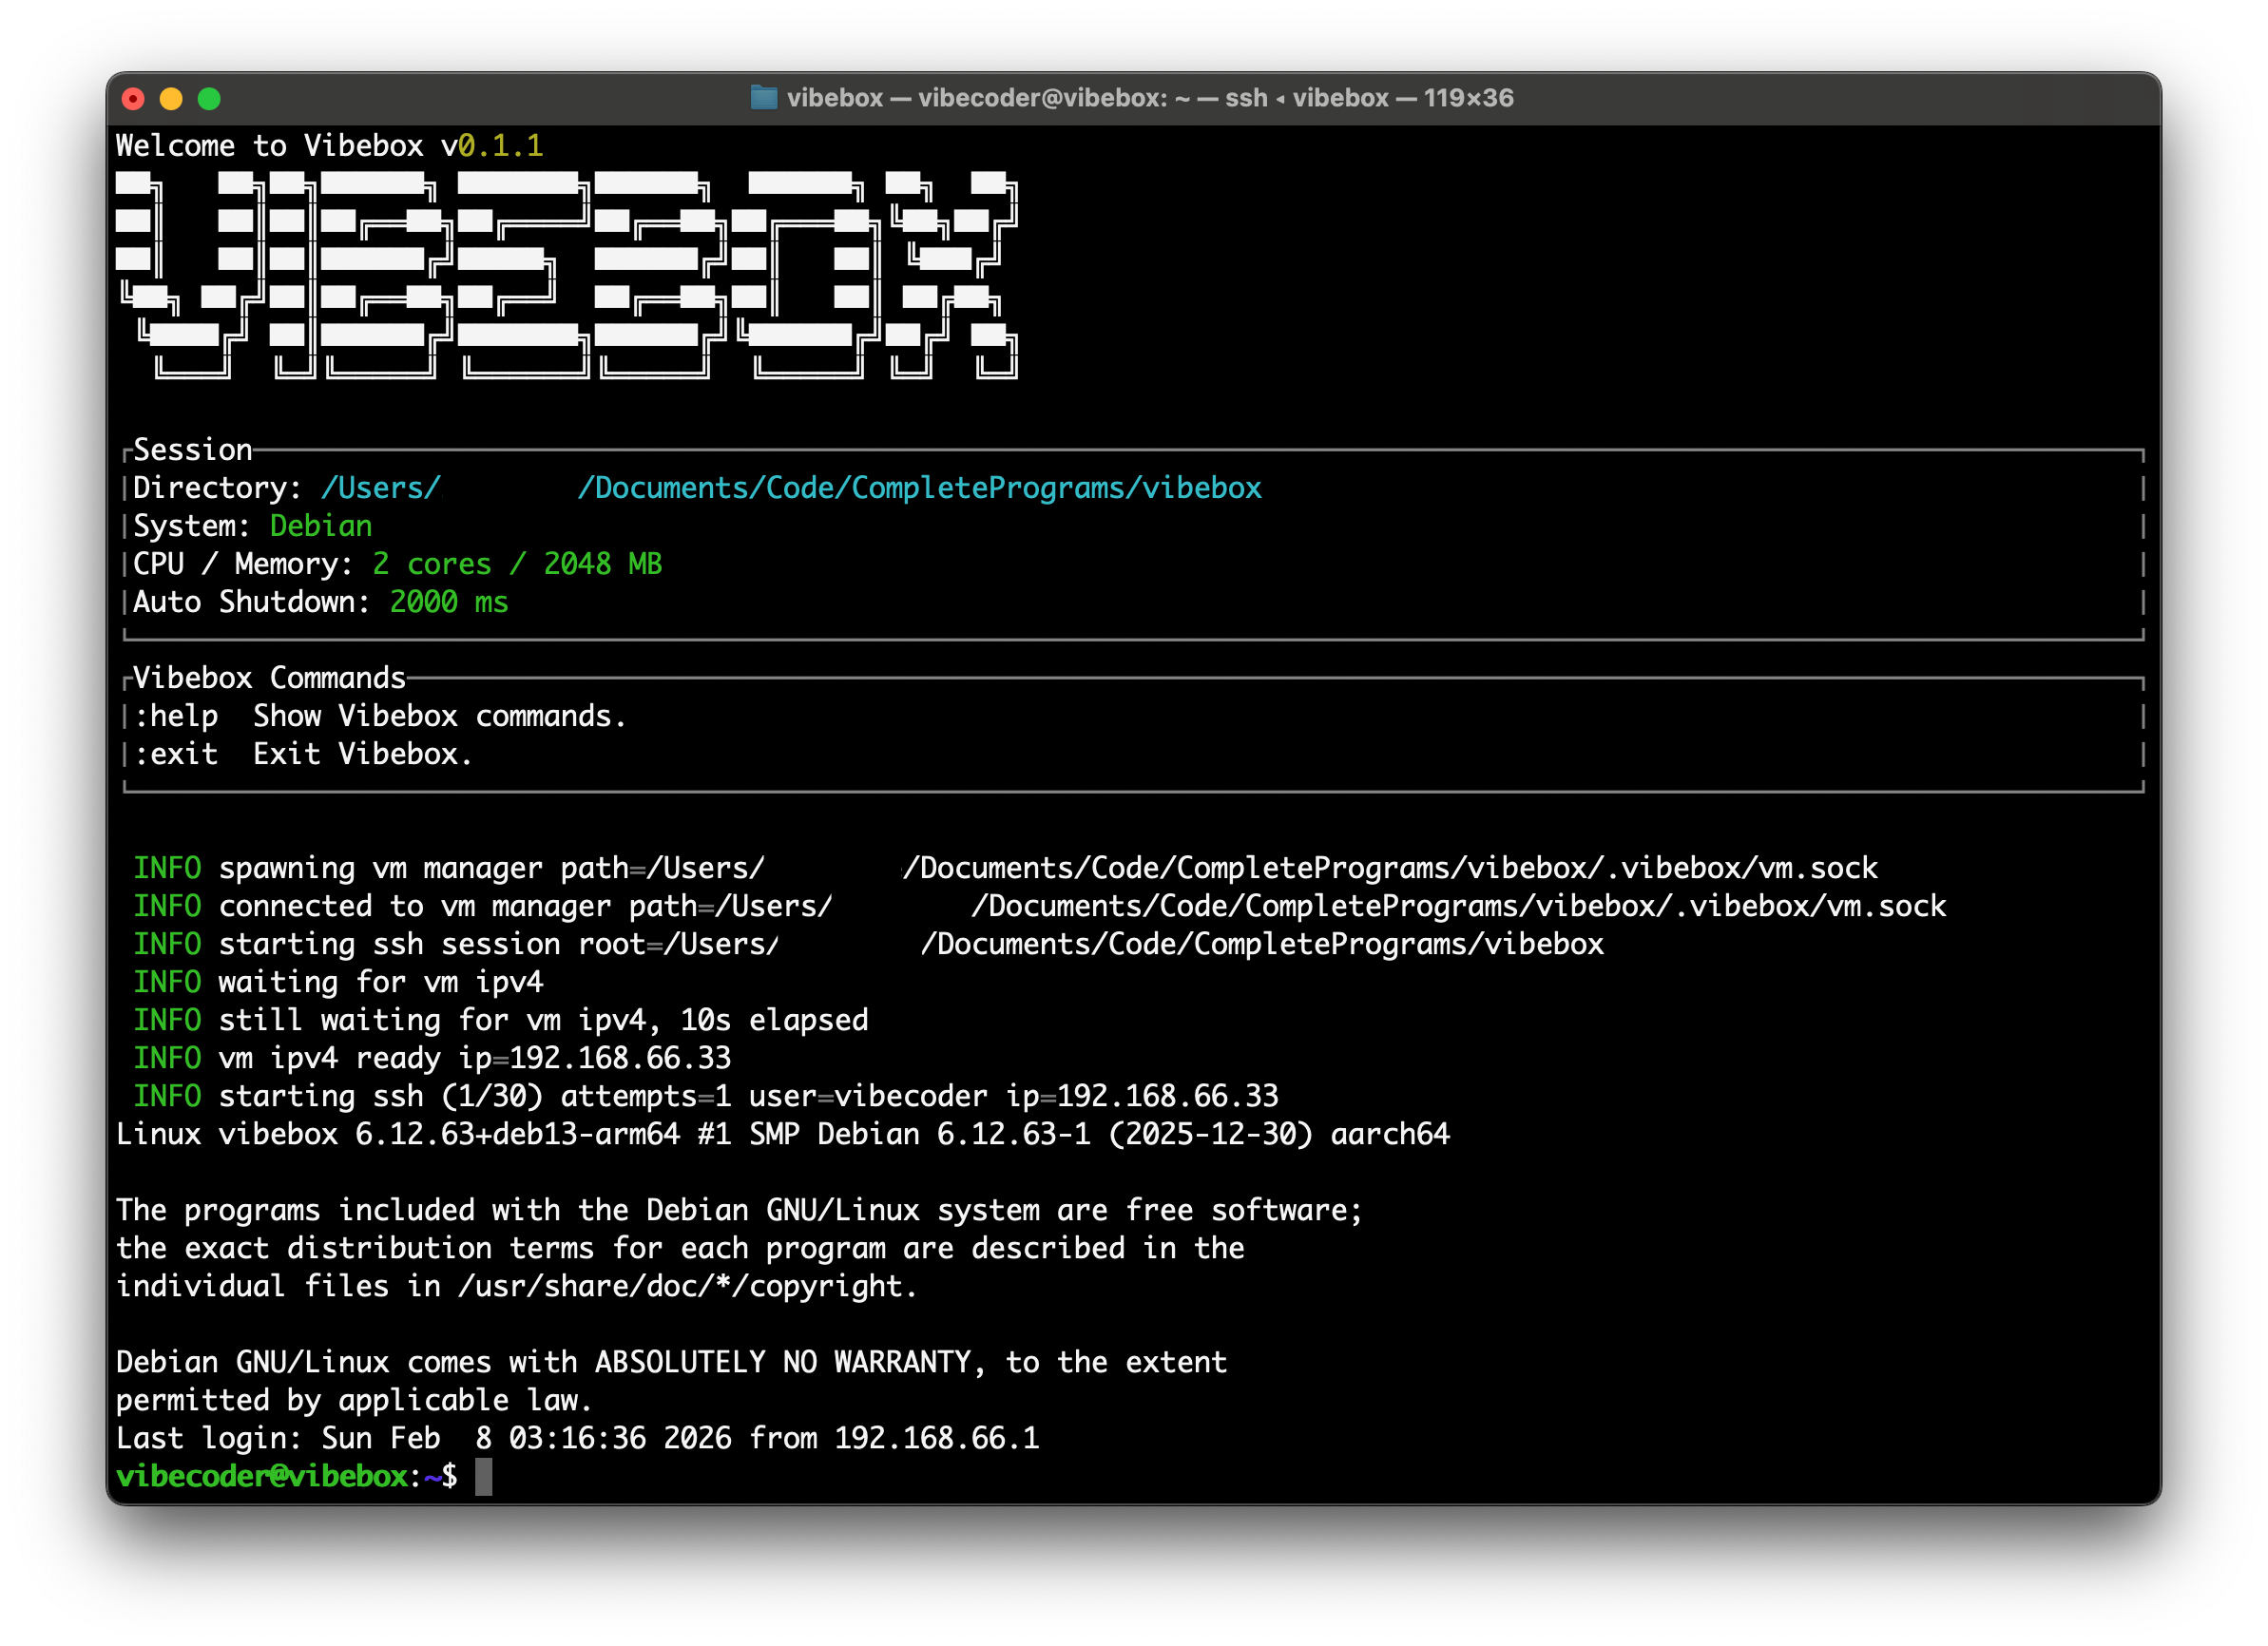
मैं रोज़ाना कोडिंग एजेंट का उपयोग करता हूँ, और मैं उन्हें अपनी होस्ट मशीन सौंपे बिना एक वास्तविक शेल देना चाहता था। अगर चीज़ों को लॉक डाउन करते हैं तो लगातार कन्फर्मेशन मिलते हैं; ढीला करते हैं तो फ़ाइलें हटाने, सीक्रेट्स को छूने, या रेपो के बाहर जाने की चिंता होती है।
VibeBox बीच का रास्ता है: एक कड़ी VM सीमा, तेज़ री-एंट्री और स्पष्ट माउंट वाला प्रति-रेपो सैंडबॉक्स। इसे एजेंट के काम के लिए "हमेशा चालू" रहने के लिए बनाया गया है, बिना सुरक्षा को एक काम-चोर बनाए।
कंटेनर बहुत अच्छे हैं। VibeBox सेवाएँ बनाने के लिए Docker/devcontainers को बदलने की कोशिश नहीं करता।
मैं विशेष रूप से macOS पर एजेंट वर्कफ़्लो के लिए एक VM-आकार का डिफ़ॉल्ट चाहता था:
यहाँ कारण है कि मैंने मौजूदा विकल्पों का उपयोग नहीं किया:
इसी ने मुझे VibeBox बनाने के लिए प्रेरित किया: मैं एक प्रति-प्रोजेक्ट सैंडबॉक्स चाहता था जिसमें प्रवेश करना तेज़ हो (बस vibebox), वास्तविक कॉन्फ़िगरेशन + सत्रों का समर्थन करता हो, और एक कड़ी आइसोलेशन सीमा बनाए रखता हो।
# इंस्टॉल स्क्रिप्ट
curl -fsSL https://raw.githubusercontent.com/robcholz/vibebox/main/install | bash

# पैकेज मैनेजर
cargo install vibebox

# मैन्युअल इंस्टॉल
curl -LO https://github.com/robcholz/vibebox/releases/download/latest/vibebox-macos-arm64.zip
unzip vibebox-macos-arm64.zip
mkdir -p ~/.local/bin
mv vibebox ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
आवश्यकताएँ
पहला रन
पहला vibebox रन एक डेबियन बेस इमेज डाउनलोड करता है और उसे प्रोविज़न करता है। उसके बाद, प्रति-प्रोजेक्ट इंस्टेंस तेज़ स्टार्टअप के लिए कैश्ड बेस इमेज का पुन: उपयोग करते हैं।
त्वरित आरंभ
cd /path/to/your/project
vibebox
पहली बार चलाने पर, VibeBox आपके प्रोजेक्ट में vibebox.toml (यदि अनुपलब्ध हो) और इंस्टेंस डेटा के लिए .vibebox/ डायरेक्टरी बनाता है।
कॉन्फ़िगरेशन (vibebox.toml)
vibebox.toml डिफ़ॉल्ट रूप से आपके प्रोजेक्ट रूट में रहता है। आप इसे vibebox -c path/to/vibebox.toml या VIBEBOX_CONFIG_PATH एनव वेरिएबल से ओवरराइड कर सकते हैं, लेकिन पथ प्रोजेक्ट डायरेक्टरी के अंदर ही रहना चाहिए।
डिफ़ॉल्ट कॉन्फ़िग (अनुपलब्ध होने पर स्वतः निर्मित):
[box]
cpu_count = 2
ram_mb = 2048
disk_gb = 5
mounts = [
    "~/.codex:~/.codex:read-write",
    "~/.claude:~/.claude:read-write",
]

[supervisor]
auto_shutdown_ms = 20000
disk_gb केवल तब लागू होता है जब इंस्टेंस डिस्क पहली बार बनाई जाती है। यदि आप बाद में इसे बदलते हैं, तो डिस्क को पुनः बनाने के लिए vibebox reset चलाएँ।
माउंट
~/<project-name> पर रीड-राइट माउंट किया जाता है, और शेल वहीं से शुरू होता है।.git डायरेक्टरी मौजूद है, तो गेस्ट से आकस्मिक संपादनों को हतोत्साहित करने के लिए इसे VM के अंदर tmpfs माउंट के साथ मास्क किया जाता है।host:guest[:read-only|read-write] प्रारूप में box.mounts से आते हैं।~ विस्तार का समर्थन करते हैं। सापेक्ष गेस्ट पथ को /root/<path> के रूप में माना जाता है।~ का उपयोग करने वाले गेस्ट पथ सुविधा के लिए /home/<ssh-user> में लिंक किए जाते हैं। हल किए गए होस्ट/गेस्ट मैपिंग देखने के लिए vibebox explain चलाएँ।CLI कमांड
vibebox             # वर्तमान प्रोजेक्ट VM शुरू या अटैच करें
vibebox list        # ज्ञात प्रोजेक्ट सत्रों की सूची देखें
vibebox reset       # इस प्रोजेक्ट के लिए .vibebox हटाएँ और अगली बार चलाने पर पुनः बनाएँ
vibebox purge-cache # वैश्विक कैश (~/.cache/vibebox) हटाएँ
vibebox explain     # माउंट और नेटवर्क जानकारी दिखाएँ
VM के अंदर
vibecodervibeboxgit, curl, ripgrep, openssh-server, और sudo।mise स्थापित करता है और uv, node, @openai/codex, और @anthropic-ai/claude-code जैसे टूल्स कॉन्फ़िगर करता है (प्रयास-आधारित)।:help और :exit।स्टेट और कैश
.vibebox/ में रहता है (इंस्टेंस डिस्क, SSH कुंजियाँ, लॉग्स, मैनेजर सॉकेट/पीआईडी)। vibebox reset इसे हटाता है।~/.cache/vibebox में रहता है (बेस इमेज + साझा गेस्ट कैश)। vibebox purge-cache इसे साफ करता है।~/.vibebox/sessions में रहता है और vibebox list द्वारा दिखाया जाता है।





