Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
मालवेयर विश्लेषण — पृष्ठ 76 | Kitploit
श्रेणियाँ

मालवेयर विश्लेषण

दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k16घं 6मि पहले
capa preview#3

capa

GitHubmandiant/capa
6.1k7 दिन पहले
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k6 दिन पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k9घं 1मि पहले
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k15घं 36मि पहले
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k3घं 30मि पहले
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 महीना पहले
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k21 दिन पहले
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 महीना पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
3860 परिणाम
dll-proxy-generator preview

dll-proxy-generator

GitHubnamazso/dll-proxy-generator

एक मनमाना dll के लिए एक proxy dll उत्पन्न करें
payload-generationpersistence-mechanismsreverse-engineering+3
2482 साल पहले
concealed_code_execution preview

concealed_code_execution

GitHubhuntandhackett/concealed_code_execution

Windows पर कोड निष्पादन छिपाने पर आधारित हमला तकनीकों का वर्णन करने वाले उपकरण और तकनीकी लेख
defensive-toolsmalware-analysiseducation+1
2254 साल पहले
heapinspect preview

heapinspect

GitHubmatrix1001/heapinspect

🔍CTF pwn के लिए Heap विश्लेषण उपकरण

exploitationdebuggersctf+1
2256 साल पहले
Phantom-Evasion-Loader preview

Phantom-Evasion-Loader

GitHubjm00nj/phantom-evasion-loader

x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…

exploit-frameworksshellcodepost-exploitation+6
1103 महीने पहले
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

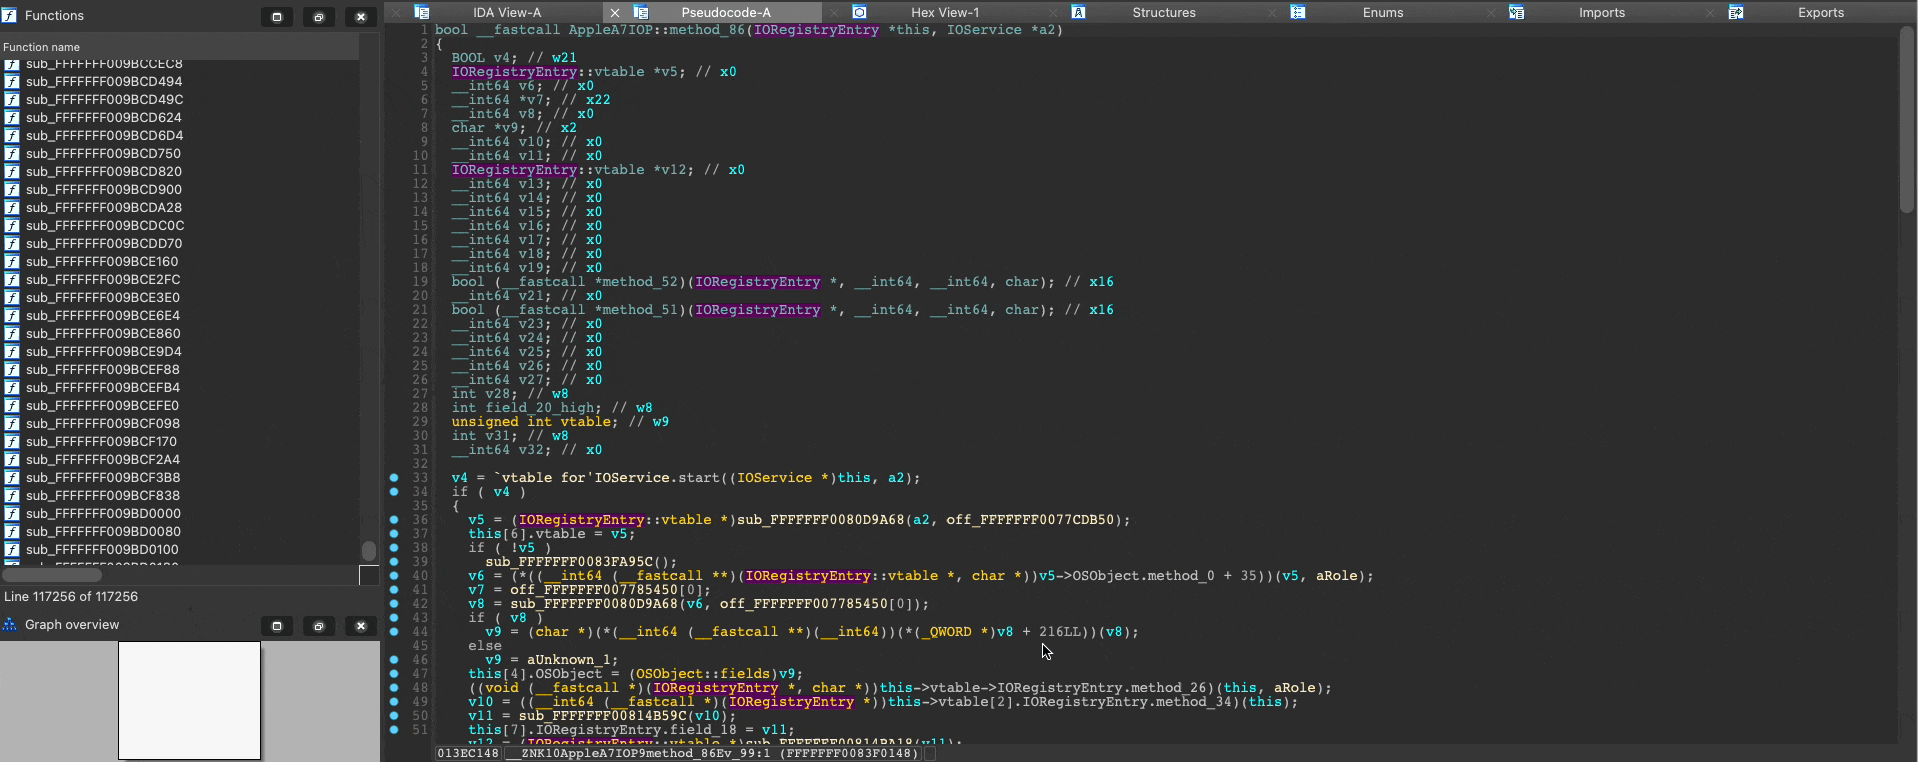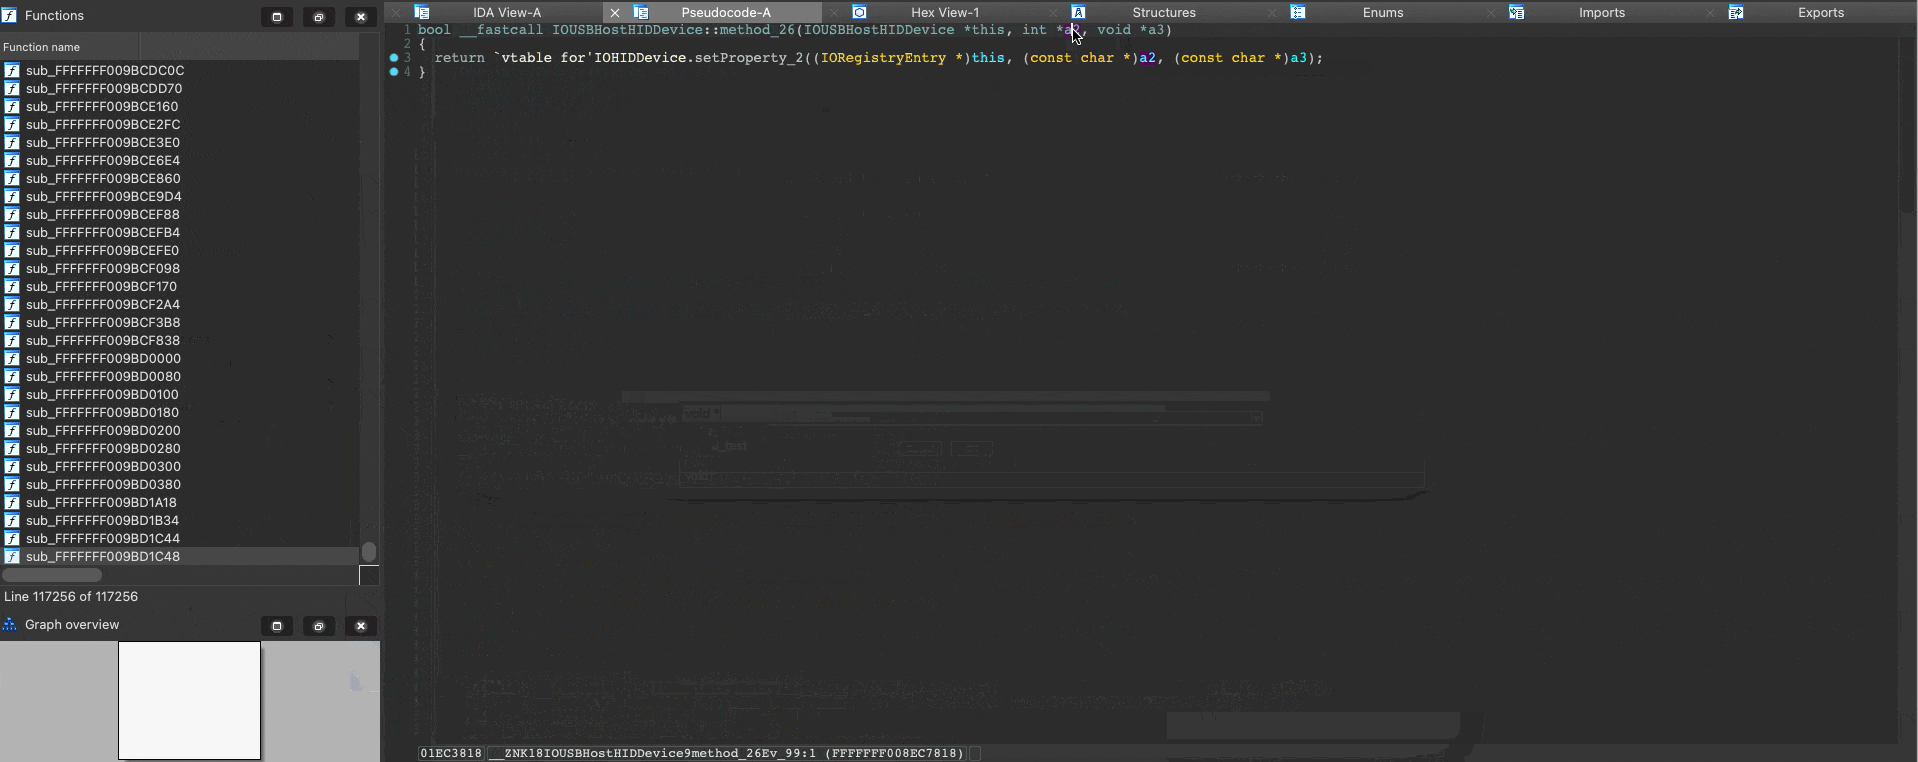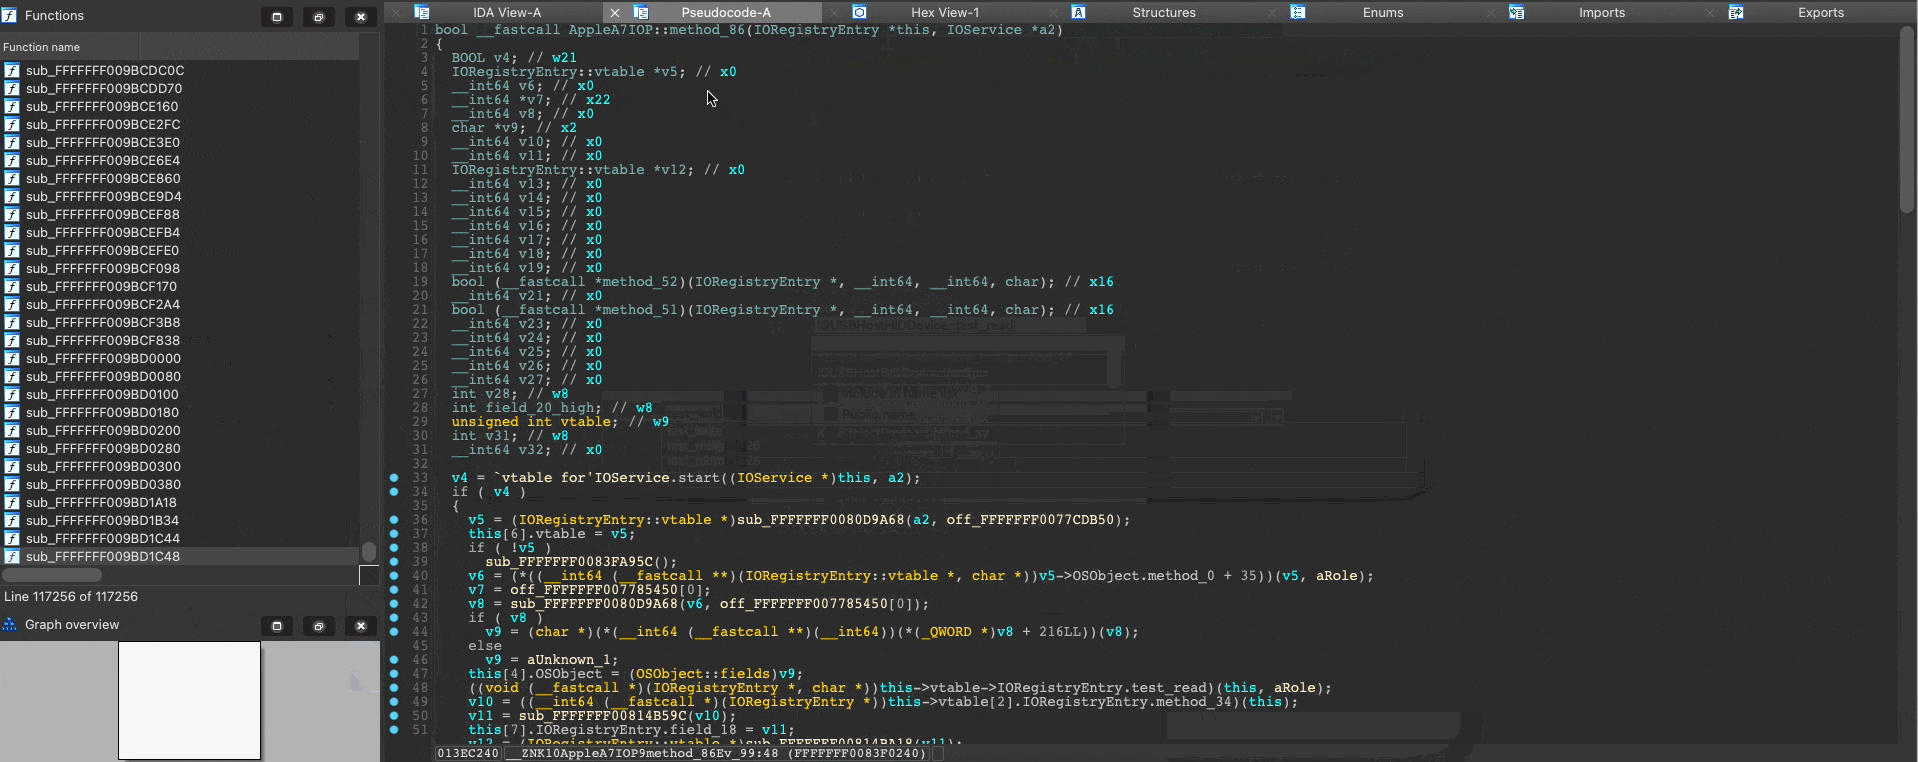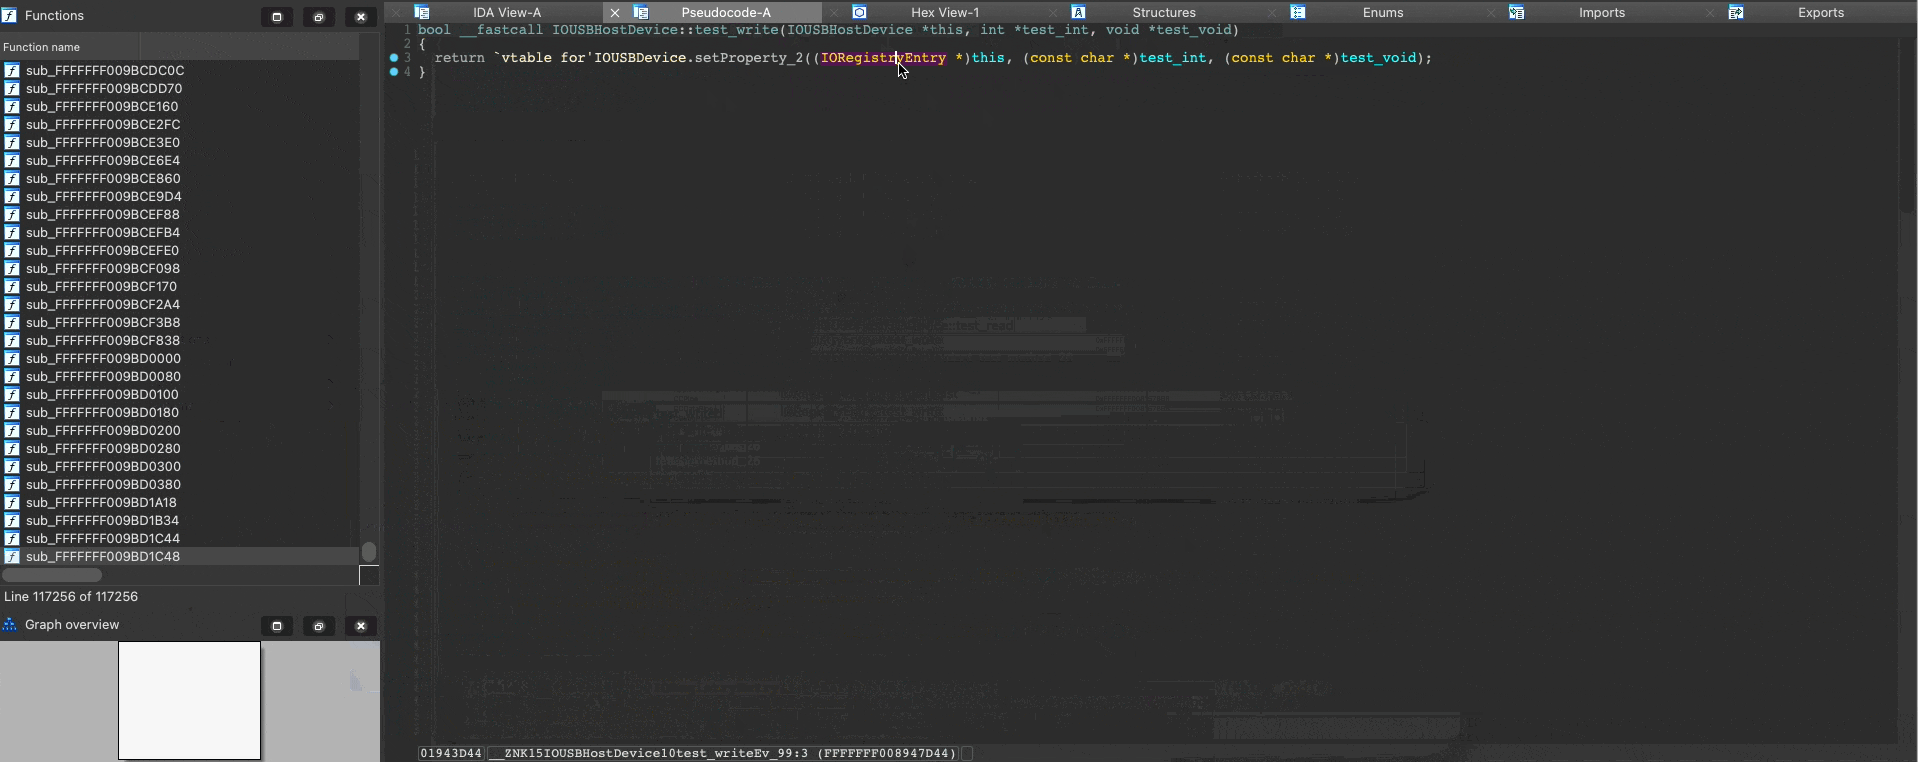
CPU 6502 के लिए एक इंटरैक्टिव डिससेम्बलर, जो Commodore 8-बिट कंप्यूटरों पर केंद्रित है। इसमें आधुनिक सुविधाओं के साथ एक TUI है, जैसे x-ref,…
static-analysisreverse-engineeringdebuggers+3
1639 दिन पहले
ida_kcpp preview

ida_kcpp

GitHubcellebrite-labs/ida_kcpp

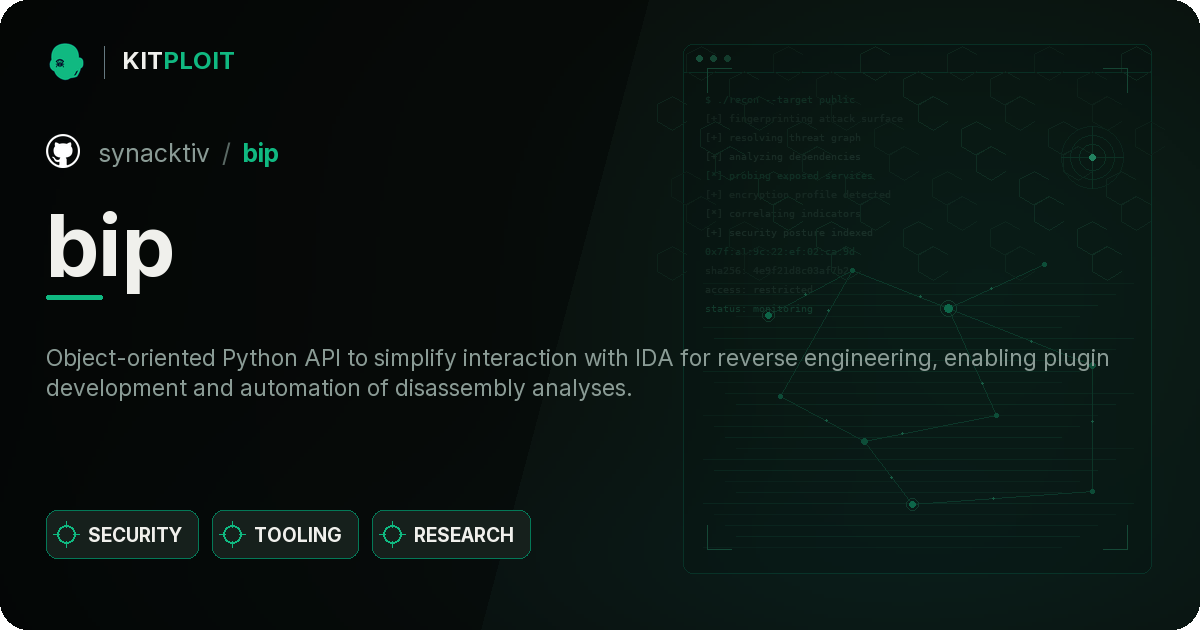
ida_kernelcache के ऊपर c++ समर्थन बढ़ाने के लिए एक IDAPython मॉड्यूल
static-analysisios-securityreverse-engineering+2
1422 महीने पहले
bip preview

bip

GitHubsynacktiv/bip

ऑब्जेक्ट-ओरिएंटेड Python API जो रिवर्स इंजीनियरिंग के लिए IDA के साथ इंटरैक्शन को सरल बनाता है, प्लगइन विकास और डिस्सेम्बली विश्लेषणों के स्वचालन को…
static-analysiscode-analysisreverse-engineering+2
2056 साल पहले
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

REvil Ransomware Kaseya Supply Chain Attack का जवाब देने वाले DFIR पेशेवरों के लिए संसाधन
ioc-managementforensicsmalware-analysis+3
1825 साल पहले
labs-releases preview

labs-releases

GitHubelastic/labs-releases

Elastic Security Labs रिलीज़
ioc-managementreverse-engineeringmalware-analysis+2
891 महीना पहले
ParanoiDF preview

ParanoiDF

GitHubpatrickdw123/paranoidf

ParanoiDF - PeePDF पर आधारित PDF विश्लेषण सुइट जोस मिगुएल एस्पार्ज़ा द्वारा (http://peepdf.eternal-todo.com/)। जोड़े गए उपकरण: पासवर्ड क्रैकिंग,…
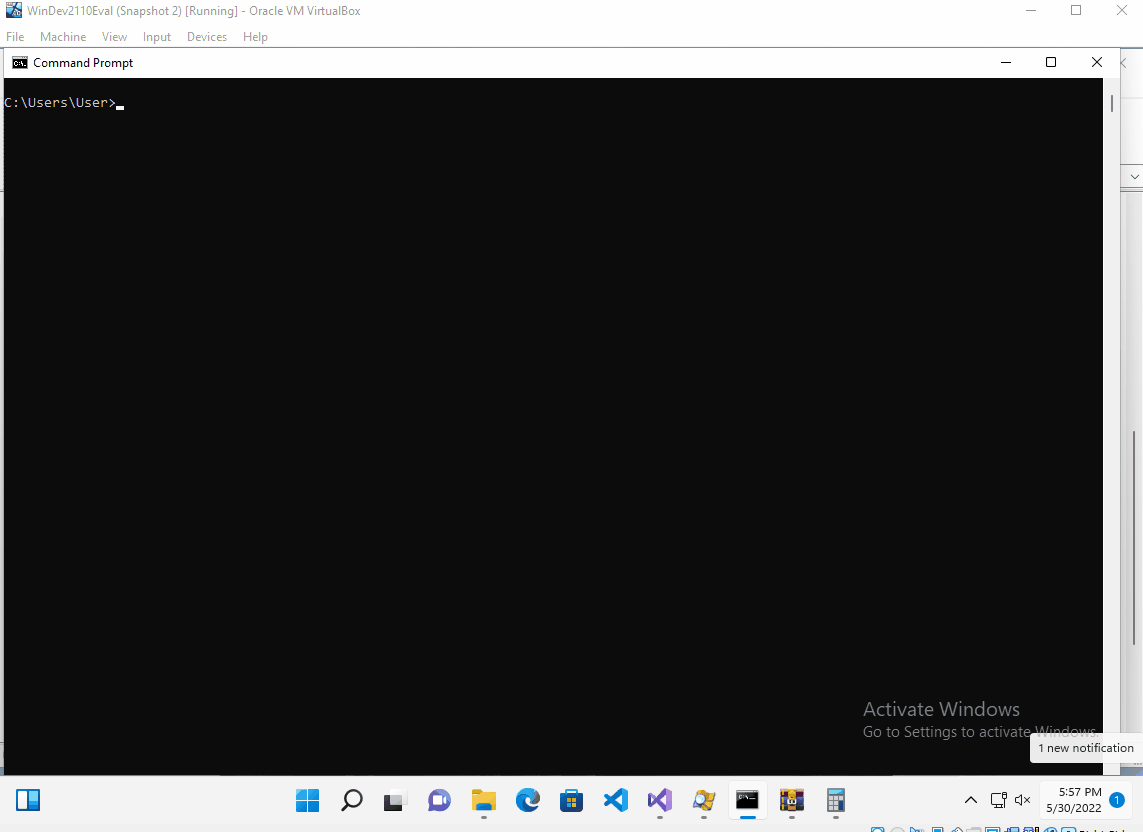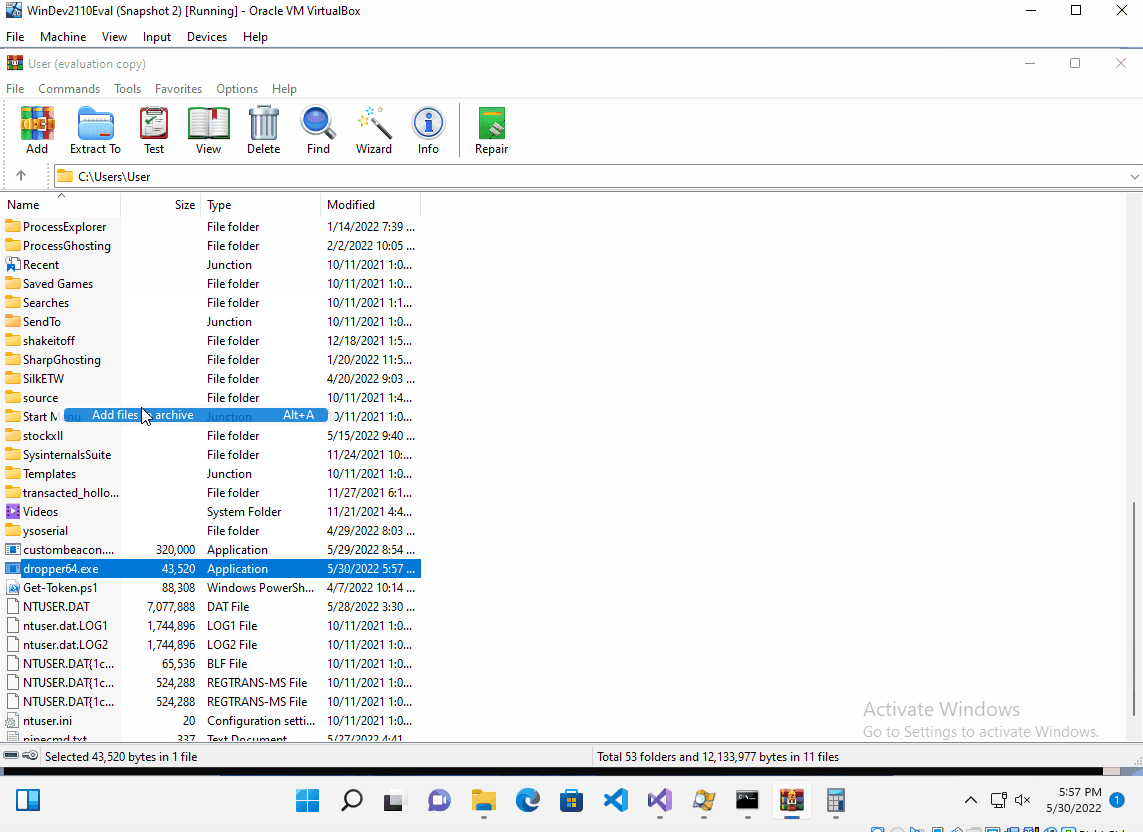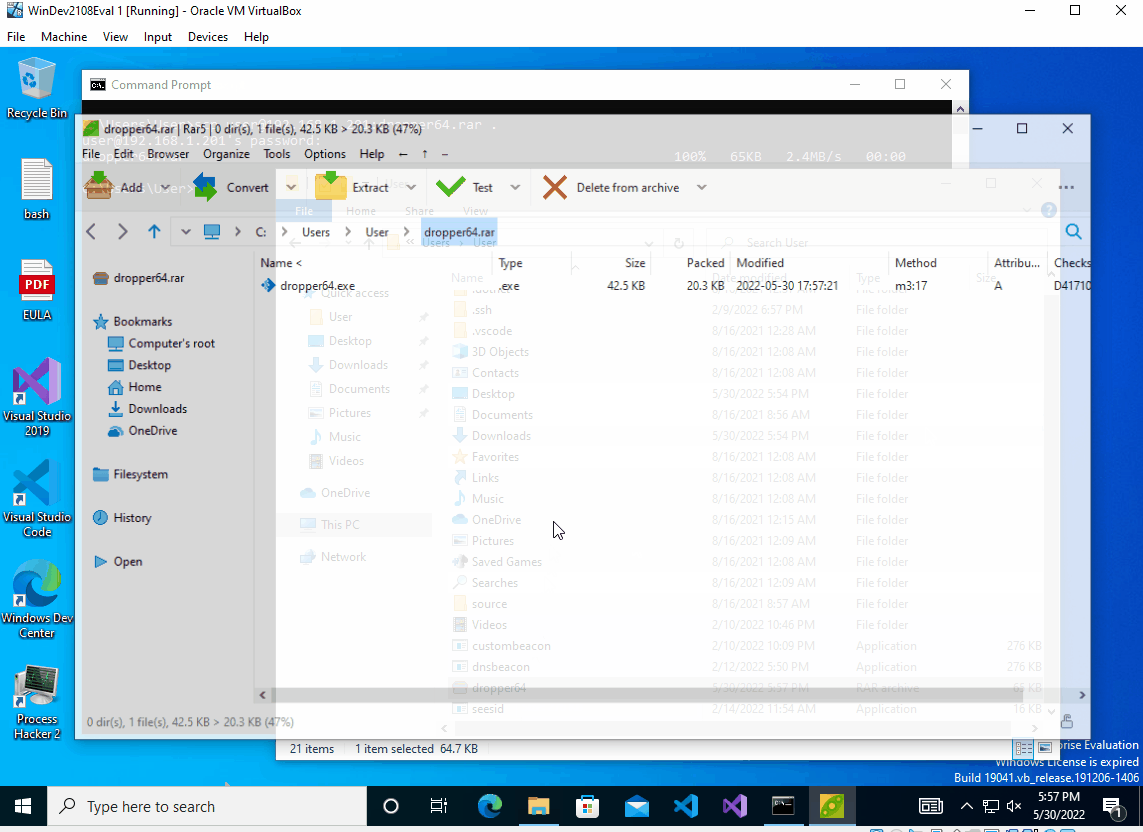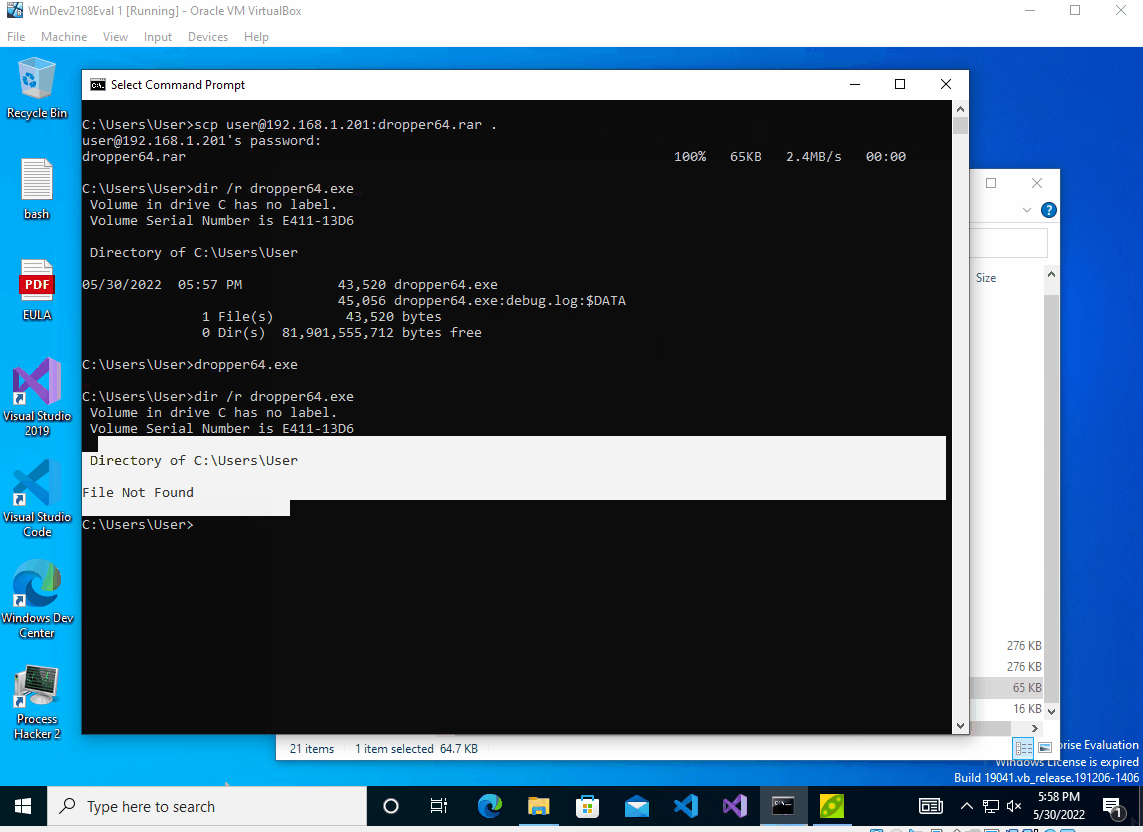
password-crackingstatic-analysisencryption-decryption-tools+6
1123 साल पहले
BeatRev preview

BeatRev

GitHuboctoberfest7/beatrev

मैलवेयर विश्लेषकों को निराश/हराने के लिए POC
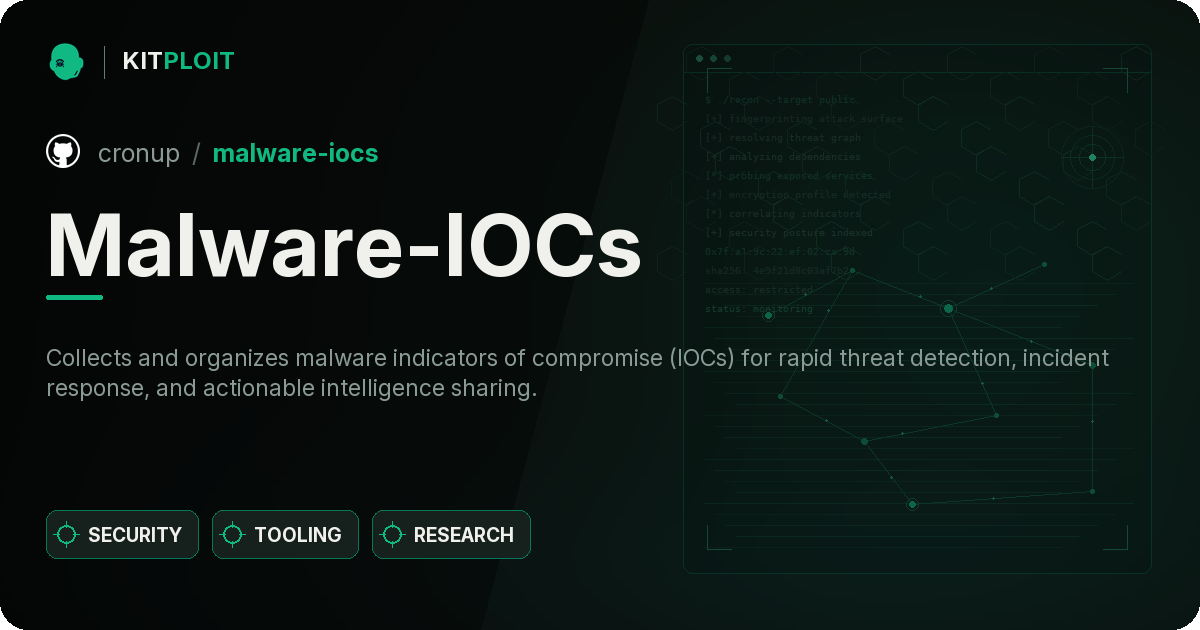
reverse-engineeringmalware-analysiseducation+1
1544 साल पहले
Malware-IOCs preview

Malware-IOCs

GitHubcronup/malware-iocs

तेजी से खतरे का पता लगाने, घटना प्रतिक्रिया और कार्रवाई योग्य खुफिया जानकारी साझा करने के लिए मैलवेयर समझौता संकेतक (IOCs) एकत्र और व्यवस्थित करता है।
ioc-managementmalware-analysisthreat-intelligence+2
976 महीने पहले
CVE-2024-30051 preview

CVE-2024-30051

GitHubfortra/cve-2024-30051

CVE-2024-30051 के लिए विस्तृत तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows DWM Core Library में हीप-आधारित बफर ओवरफ्लो है, जो…
privilege-escalationvulnerability-analysisexploitation+3
1262 साल पहले
amcache-evilhunter preview

amcache-evilhunter

GitHubcristianzsh/amcache-evilhunter

पार्स करें और Windows Amcache.hve रजिस्ट्री हाइव का विश्लेषण करें, VirusTotal एकीकरण।
forensicsmalware-analysisdigital-forensics+2
11411 दिन पहले
2018-QWB-CTF preview

2018-QWB-CTF

GitHubjas502n/2018-qwb-ctf

2018强网杯CTF___题目整理

reverse-engineeringweb-securitycryptography+4
1128 साल पहले
oppo-ghostlock preview

oppo-ghostlock

GitHubpubglite55/oppo-ghostlock

OPPO Find N2 GhostLock (CVE-2026-43499) शोषण अनुकूलन
android-securityprivilege-escalationexploit-frameworks+7
6018 दिन पहले
reverse-SynthID-text preview

reverse-SynthID-text

GitHubaloshdenny/reverse-synthid-text

पाठ के लिए SynthID की रिवर्स इंजीनियरिंग
reverse-engineeringsteganographycryptography+5
9710 महीने पहले
Orion preview

Orion

GitHubstrangerealintel/orion

लेखों, घटना प्रतिक्रियाओं ... से पुराने और नए खतरों की निगरानी के लिए निरंतर अद्यतन होने वाला YARA नियम भंडार।


defensive-toolsmalware-analysisthreat-intelligence+1
1412 साल पहले
पिछला1…757677…100अगला