
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
मालवेयर विश्लेषण — पृष्ठ 75 | Kitploit
श्रेणियाँ

मालवेयर विश्लेषण

दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k1 दिन पहले
capa preview#3

capa

GitHubmandiant/capa
6.1k1 दिन पहले
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k9 दिन पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 दिन पहले
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k15घं 54मि पहले
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k22घं 51मि पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k18घं 50मि पहले
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 महीना पहले
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k23 दिन पहले
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 महीना पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
3870 परिणाम
DIBF preview

DIBF

GitHubnccgroup/dibf

Windows NT ioctl ब्रूटफोर्सर और मॉड्यूलर फज़र
vulnerability-analysisdynamic-code-analysisreverse-engineering+3
1277 साल पहले
MADLIRA preview

MADLIRA

GitHubdkhuuthe/madlira

एंड्रॉइड के लिए सीखने और सूचना पुनर्प्राप्ति का उपयोग करके मैलवेयर का पता लगाना
android-securitystatic-analysismalware-analysis+1
736 साल पहले
AFLTriage preview

AFLTriage

GitHubqualcomm/afltriage

फजिंग आउटपुट के लिए पोर्टेबल डिबगर-आधारित क्रैश ट्राइएज टूल। समानांतर ट्राइएज, क्रैश डिडुप्लीकेशन, सैनिटाइज़र रिपोर्ट पार्सिंग, और कई रिपोर्ट…
vulnerability-analysisdebuggersfuzzing
1457 महीने पहले
grap preview

grap

GitHubquosecgmbh/grap

बाइनरी कंट्रोल फ्लो ग्राफ्स में उपयोगकर्ता-परिभाषित ग्राफ पैटर्न को परिभाषित और मिलाएं, एक Capstone-आधारित डिसअसेंबलर का उपयोग करके, CLI, Python…
static-analysisreverse-engineeringdebuggers+2
1554 साल पहले
gftrace preview

gftrace

GitHubleandrofroes/gftrace

गोलंग बाइनरीज़ के लिए एक कमांड लाइन विंडोज API ट्रेसिंग टूल।

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
1592 साल पहले
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

ELF/DWARF प्रतीक और प्रकार जानकारी को vol3 के मध्यवर्ती JSON में परिवर्तित करें
memory-forensicsreverse-engineeringdigital-forensics+2
1602 साल पहले
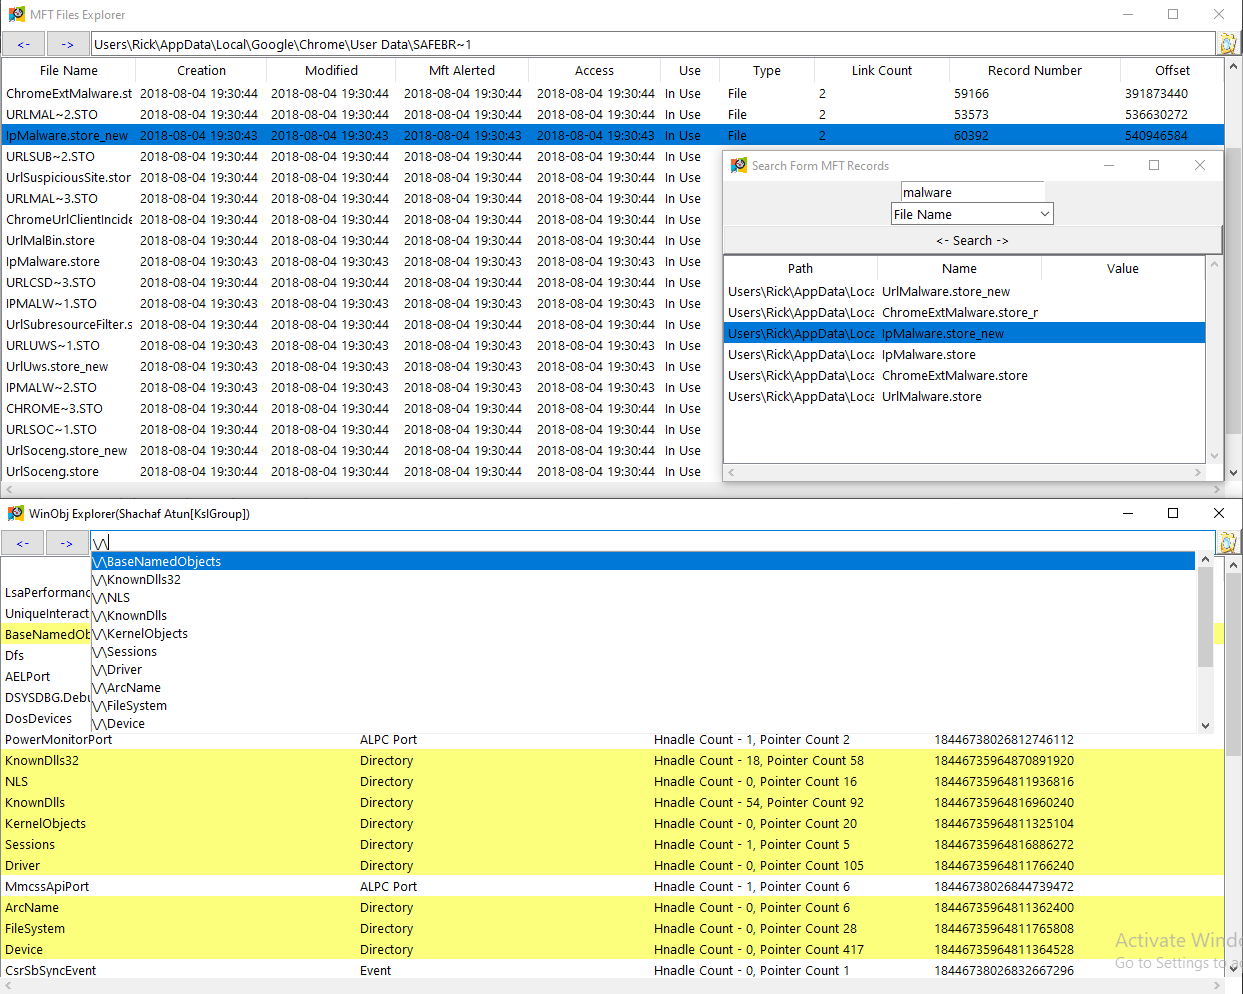
VolExp preview

VolExp

GitHubmemoryforensics1/volexp

volatility explorer (volatility 2)
memory-forensicsforensicsmalware-analysis+2
955 साल पहले
IoT-Home-Guard preview

IoT-Home-Guard

GitHubarthastang/iot-home-guard

IoT उपकरणों में दुर्भावनापूर्ण व्यवहार का पता लगाने के लिए एक उपकरण
iot-securitynetwork-securitymalware-analysis+2
777 साल पहले
maldrolyzer preview

maldrolyzer

GitHubmaldroid/maldrolyzer

एंड्रॉइड मालवेयर (C&Cs, फोन नंबर आदि) से "कार्रवाई योग्य" डेटा निकालने के लिए सरल फ्रेमवर्क
android-securitystatic-analysisinformation-gathering+3
11211 साल पहले
WhoamiAlternatives preview

WhoamiAlternatives

GitHubricardojoserf/whoamialternatives

whoami का उपयोग किए बिना वर्तमान उपयोगकर्ता नाम प्राप्त करने के विभिन्न तरीके
reconnaissanceinformation-gatheringpost-exploitation+2
1882 साल पहले
python-haystack preview

python-haystack

GitHubtrolldbois/python-haystack

प्रक्रिया हीप विश्लेषण ढांचा - विंडोज/लिनक्स - रिकॉर्ड प्रकार अनुमान और फोरेंसिक्स
memory-forensicsreverse-engineeringforensics+2
959 साल पहले
peanalyzer preview

peanalyzer

GitHubblacknbunny/peanalyzer

उन्नत पोर्टेबल एक्जीक्यूटेबल फ़ाइल विश्लेषक और डिस्सेम्बलर 32 और 64 बिट
static-analysisreverse-engineeringmalware-analysis+1
1007 साल पहले
rpef preview

rpef

GitHubmncoppola/rpef

उपभोक्ता/SOHO राउटरों के लिए स्टॉक फर्मवेयर इमेज में बैकडोर डालने की प्रक्रिया को सरल और तेज़ बनाता है
embedded-systems-securityexploitationreverse-engineering+6
12413 साल पहले
amd_hypervisor preview

amd_hypervisor

GitHubnot-matthias/amd_hypervisor

Rust AMD SVM हाइपरवाइज़र फ्रेमवर्क, अनुकूलन योग्य vmexit हैंडलर (MSR, CPUID, RDTSC) और कर्नेल-स्तरीय निगरानी व शोध के लिए NPT हुकिंग के साथ।
defensive-toolsreverse-engineeringsecurity-virtualization+3
1753 साल पहले
yaralyzer preview

yaralyzer

GitHubmichelcrypt4d4mus/yaralyzer

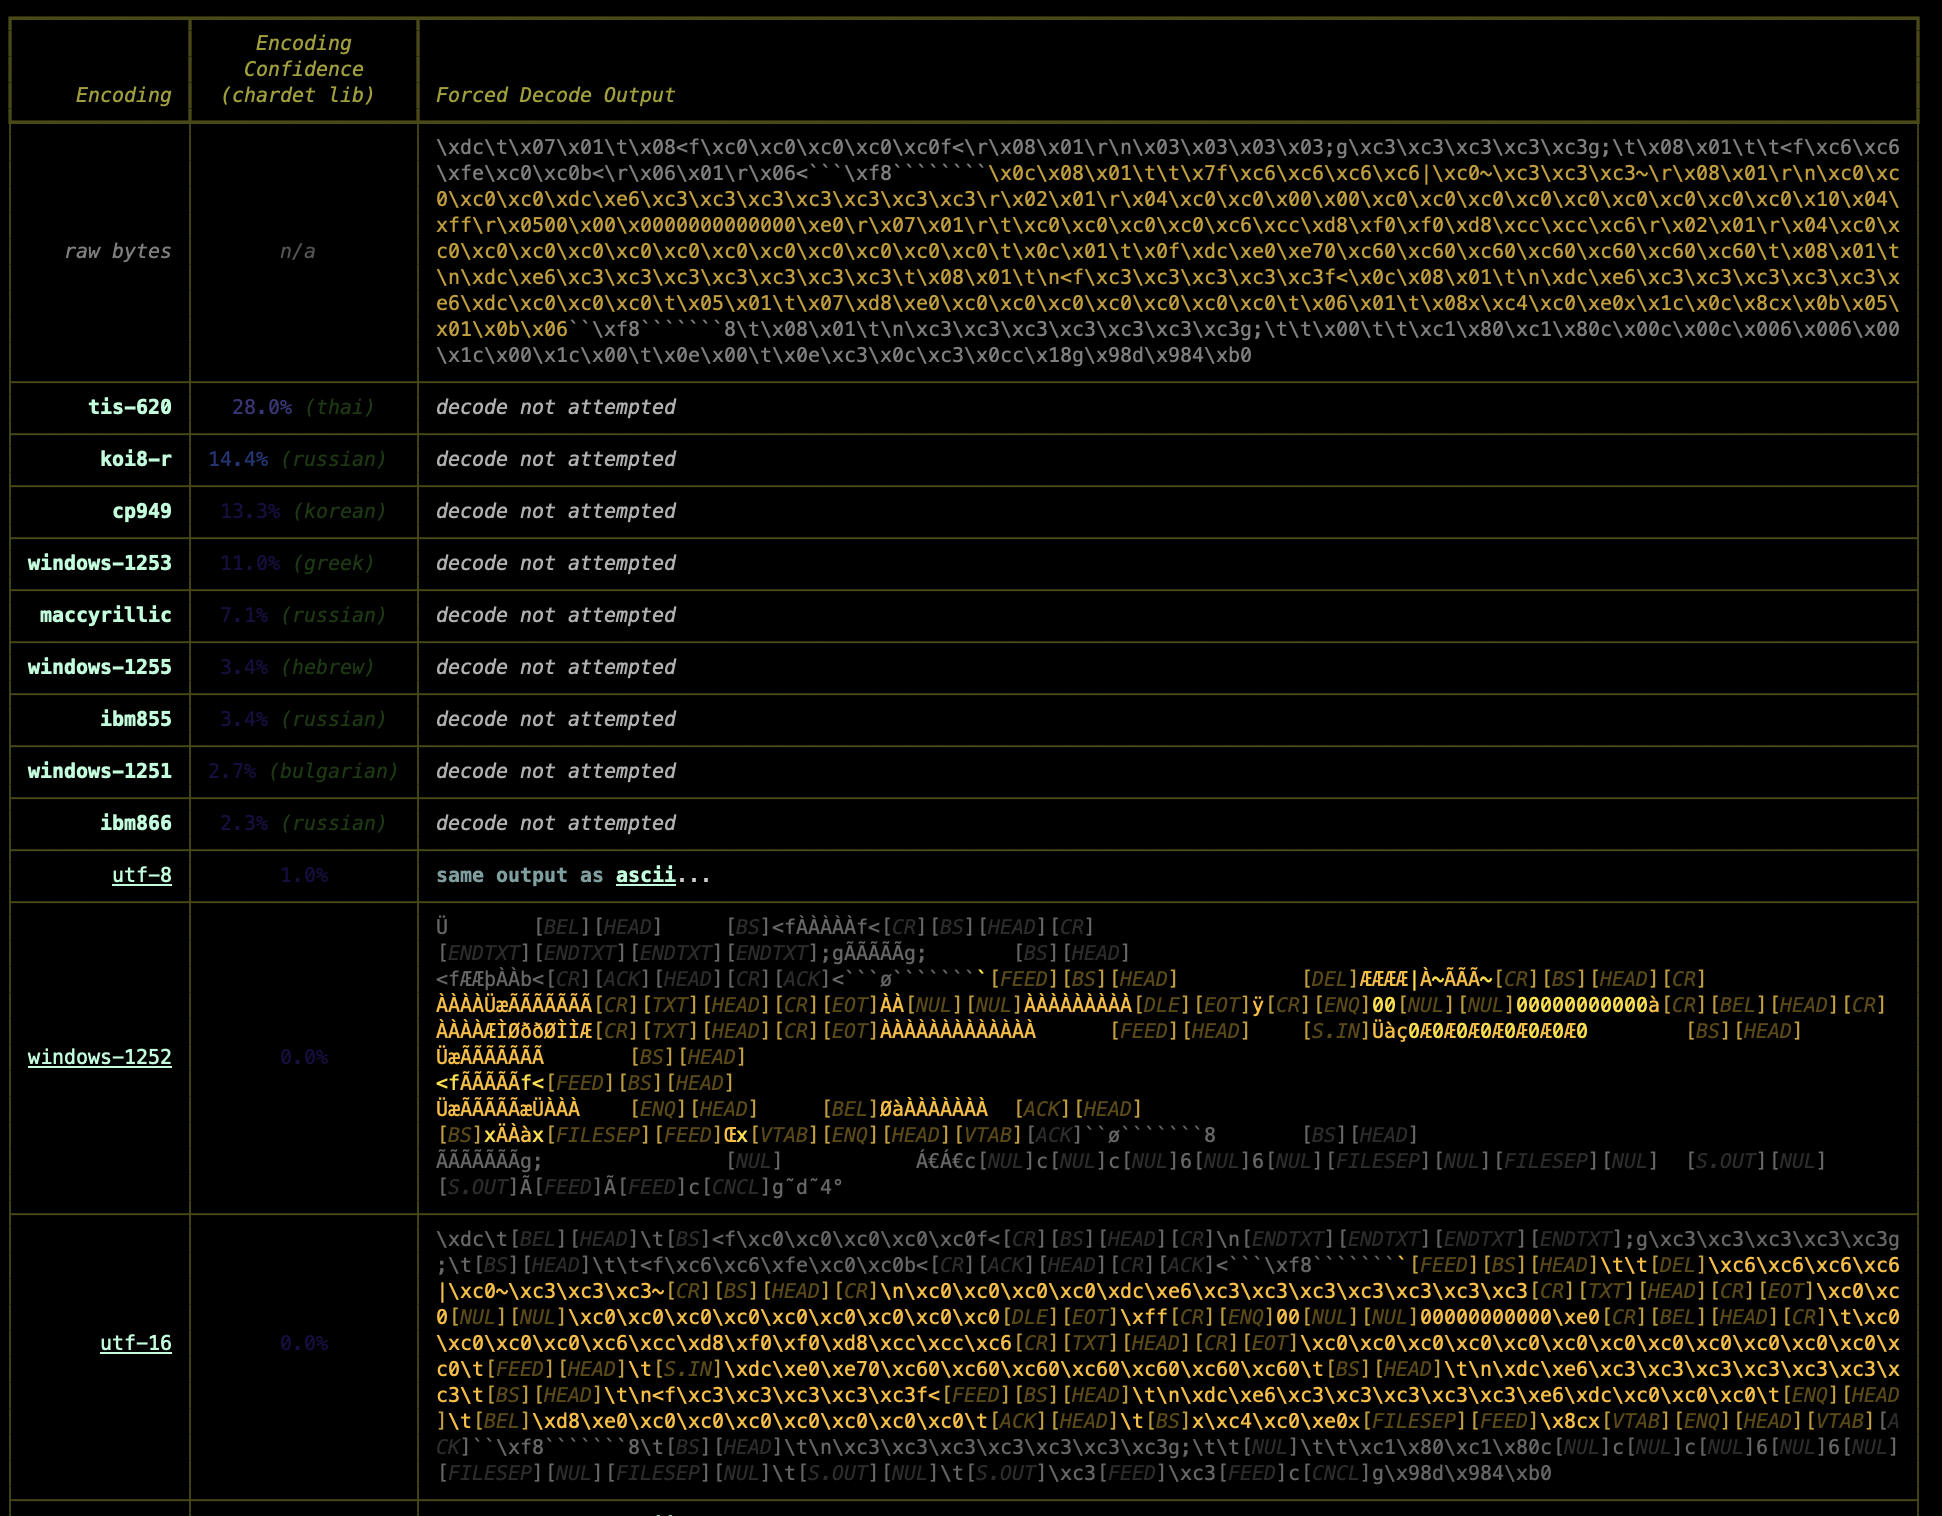
YARA और regex मिलानों को दृश्य रूप से निरीक्षण करें और बलपूर्वक डिकोड करें, जो बाइनरी और टेक्स्ट डेटा दोनों में रंगों के साथ पाए जाते हैं। ढेर सारे…
reverse-engineeringforensicsmalware-analysis+1
1529 महीने पहले
TeleShadow3 preview

TeleShadow3

GitHubeternalc0der/teleshadow3

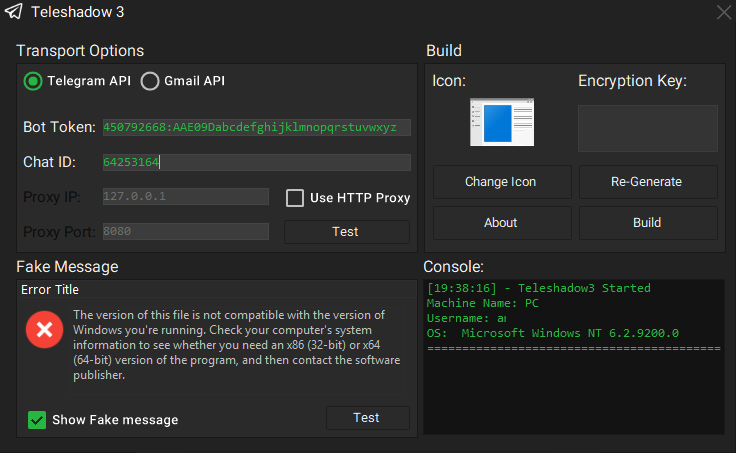
Telegram डेस्कटॉप सत्र चुराने वाला

information-gatheringmalware-analysissocial-engineering+1
1787 साल पहले
pftriage preview

pftriage

GitHubidiom/pftriage

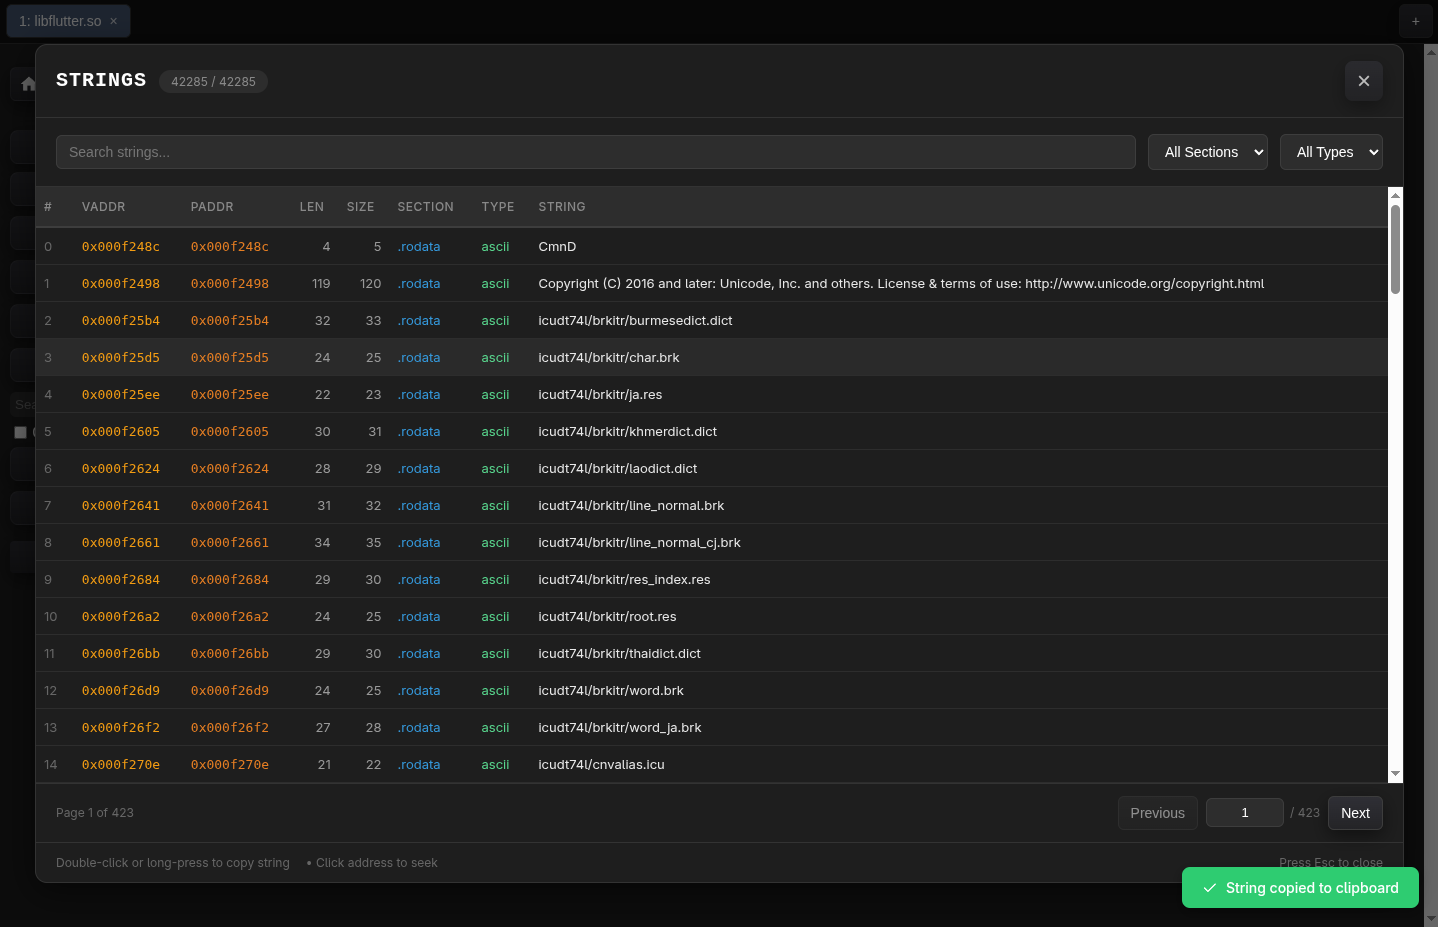
Python उपकरण और लाइब्रेरी जो मैलवेयर ट्रायेज और विश्लेषण के दौरान फ़ाइलों का विश्लेषण करने में मदद करता है।
static-analysisdynamic-analysis-sandboxinghash-analysis+4
796 साल पहले
r2web preview

r2web

GitHubradareorg/r2web

कहीं से भी, कभी भी radare2 तक पहुंचें।

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
5125 दिन पहले
पिछला1…747576…100अगला








