Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
reverse-SynthID-text — पाठ के लिए SynthID की रिवर्स इंजीनियरिंग | Kitploit

उपकरण/GitHubGitHub/aloshdenny/reverse-synthid-text
रिवर्स इंजीनियरिंगस्टेग्नोग्राफीक्रिप्टोग्राफीमशीन लर्निंगपेपर और शोधलर्निंग और शिक्षाAI सुरक्षाप्रतिकूल हमला
GitHubaloshdenny/reverse-synthid-text

reverse-SynthID-text

पाठ के लिए SynthID की रिवर्स इंजीनियरिंग
रिपॉजिटरी देखें
97246710 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

SynthID वॉटरमार्क रिवर्स इंजीनियरिंग

SynthID वॉटरमार्क विश्लेषण

अवलोकन

इस निर्देशिका में AI-जनित टेक्स्ट से SynthID वॉटरमार्क का विश्लेषण और हटाने के उपकरण शामिल हैं। यह वॉटरमार्क Google DeepMind द्वारा विकसित किया गया था और Nature (2024) में प्रकाशित हुआ था।

SynthID कैसे काम करता है

वॉटरमार्किंग प्रक्रिया

  1. N-gram संदर्भ: प्रत्येक टोकन स्थिति के लिए, SynthID पिछले ngram_len - 1 टोकन (डिफ़ॉल्ट: 4 टोकन) को संदर्भ के रूप में मानता है।

  2. हैश गणना: यह निम्न का हैश गणना करता है:

    • संदर्भ टोकन
    • उम्मीदवार अगला टोकन
    • गुप्त वॉटरमार्किंग कुंजियों का एक सेट (डिफ़ॉल्ट रूप से 30)
  3. G-मान असाइनमेंट: हैश का उपयोग प्रत्येक कुंजी परत के लिए प्रत्येक संभावित अगले टोकन को एक बाइनरी g-मान (0 या 1) निर्दिष्ट करने के लिए किया जाता है।

  4. प्रायिकता संशोधन: g-मान = 1 वाले टोकन को प्राथमिकता देने के लिए टोकन प्रायिकताओं को संशोधित किया जाता है:

    new_prob[i] = prob[i] * (1 + g[i] - mean(g * prob))
    
  5. नमूनाकरण: मॉडल संशोधित वितरण से नमूना लेता है।

पहचान प्रक्रिया

  1. टेक्स्ट को टोकनाइज़ करें
  2. प्रत्येक n-gram के लिए, समान कुंजियों का उपयोग करके g-मानों की गणना करें
  3. यदि औसत g-मान > 0.5 से महत्वपूर्ण रूप से अधिक है, तो टेक्स्ट वॉटरमार्क किया गया है

कमजोरियाँ

1. पैराफ़्रेज़िंग हमला (सबसे प्रभावी)

प्रभावशीलता: 90-100%

वॉटरमार्क विशिष्ट टोकन अनुक्रम में अंतर्निहित है, अर्थ में नहीं। गैर-वॉटरमार्क किए गए मॉडल के साथ पैराफ़्रेज़िंग पूरी तरह से टोकन अनुक्रम को पुनर्जीवित करती है।

from reverse_synthid import ParaphrasingAttack
attack = ParaphrasingAttack(model_name="gpt2")
clean_text = attack.paraphrase(watermarked_text)

2. टोकन प्रतिस्थापन हमला

प्रभावशीलता: 50-70%

टोकन को समानार्थी शब्दों से बदलने से n-gram पैटर्न टूट जाते हैं:

from reverse_synthid import TokenPerturbationAttack
attack = TokenPerturbationAttack()
clean_text = attack.substitute_synonyms(text, rate=0.3)

3. होमोग्लिफ़ हमला

प्रभावशीलता: 95-100%

वर्णों को दृश्य रूप से समान यूनिकोड वर्णों से बदलने से हैश टूट जाता है:

from reverse_synthid import HomoglyphAttack
attack = HomoglyphAttack()
clean_text = attack.apply_homoglyphs(text, rate=0.1)

4. N-gram सीमा स्थानांतरण

प्रभावशीलता: 30-50%

शब्दों को सम्मिलित या हटाने से बाद के सभी n-gram सीमाएँ स्थानांतरित हो जाती हैं:

from reverse_synthid import TokenPerturbationAttack
attack = TokenPerturbationAttack()
clean_text = attack.insert_fillers(text, rate=0.1)

फ़ाइलें

  • reverse_synthid.py - एकाधिक विधियों वाला मुख्य हमला टूलकिट
  • analyze_watermark.py - वॉटरमार्क पहचान और विश्लेषण उपकरण
  • test_removal.py - वॉटरमार्क हटाने का परीक्षण स्क्रिप्ट

उपयोग

वॉटरमार्क का विश्लेषण करें

python analyze_watermark.py --input text.txt --verbose

वॉटरमार्क हटाएँ

# पैराफ़्रेज़िंग का उपयोग करना (सबसे प्रभावी, मॉडल आवश्यक है)
python analysis/reverse_synthid.py --input text.txt --output clean.txt --method paraphrase

# परिवर्तन का उपयोग करना (कोई मॉडल आवश्यक नहीं)
python analysis/reverse_synthid.py --input text.txt --output clean.txt --method perturb

# संयुक्त हमले का उपयोग करना
python reverse_synthid.py --input text.txt --output clean.txt --method combined

परीक्षण चलाएँ

python analysis/test_removal.py

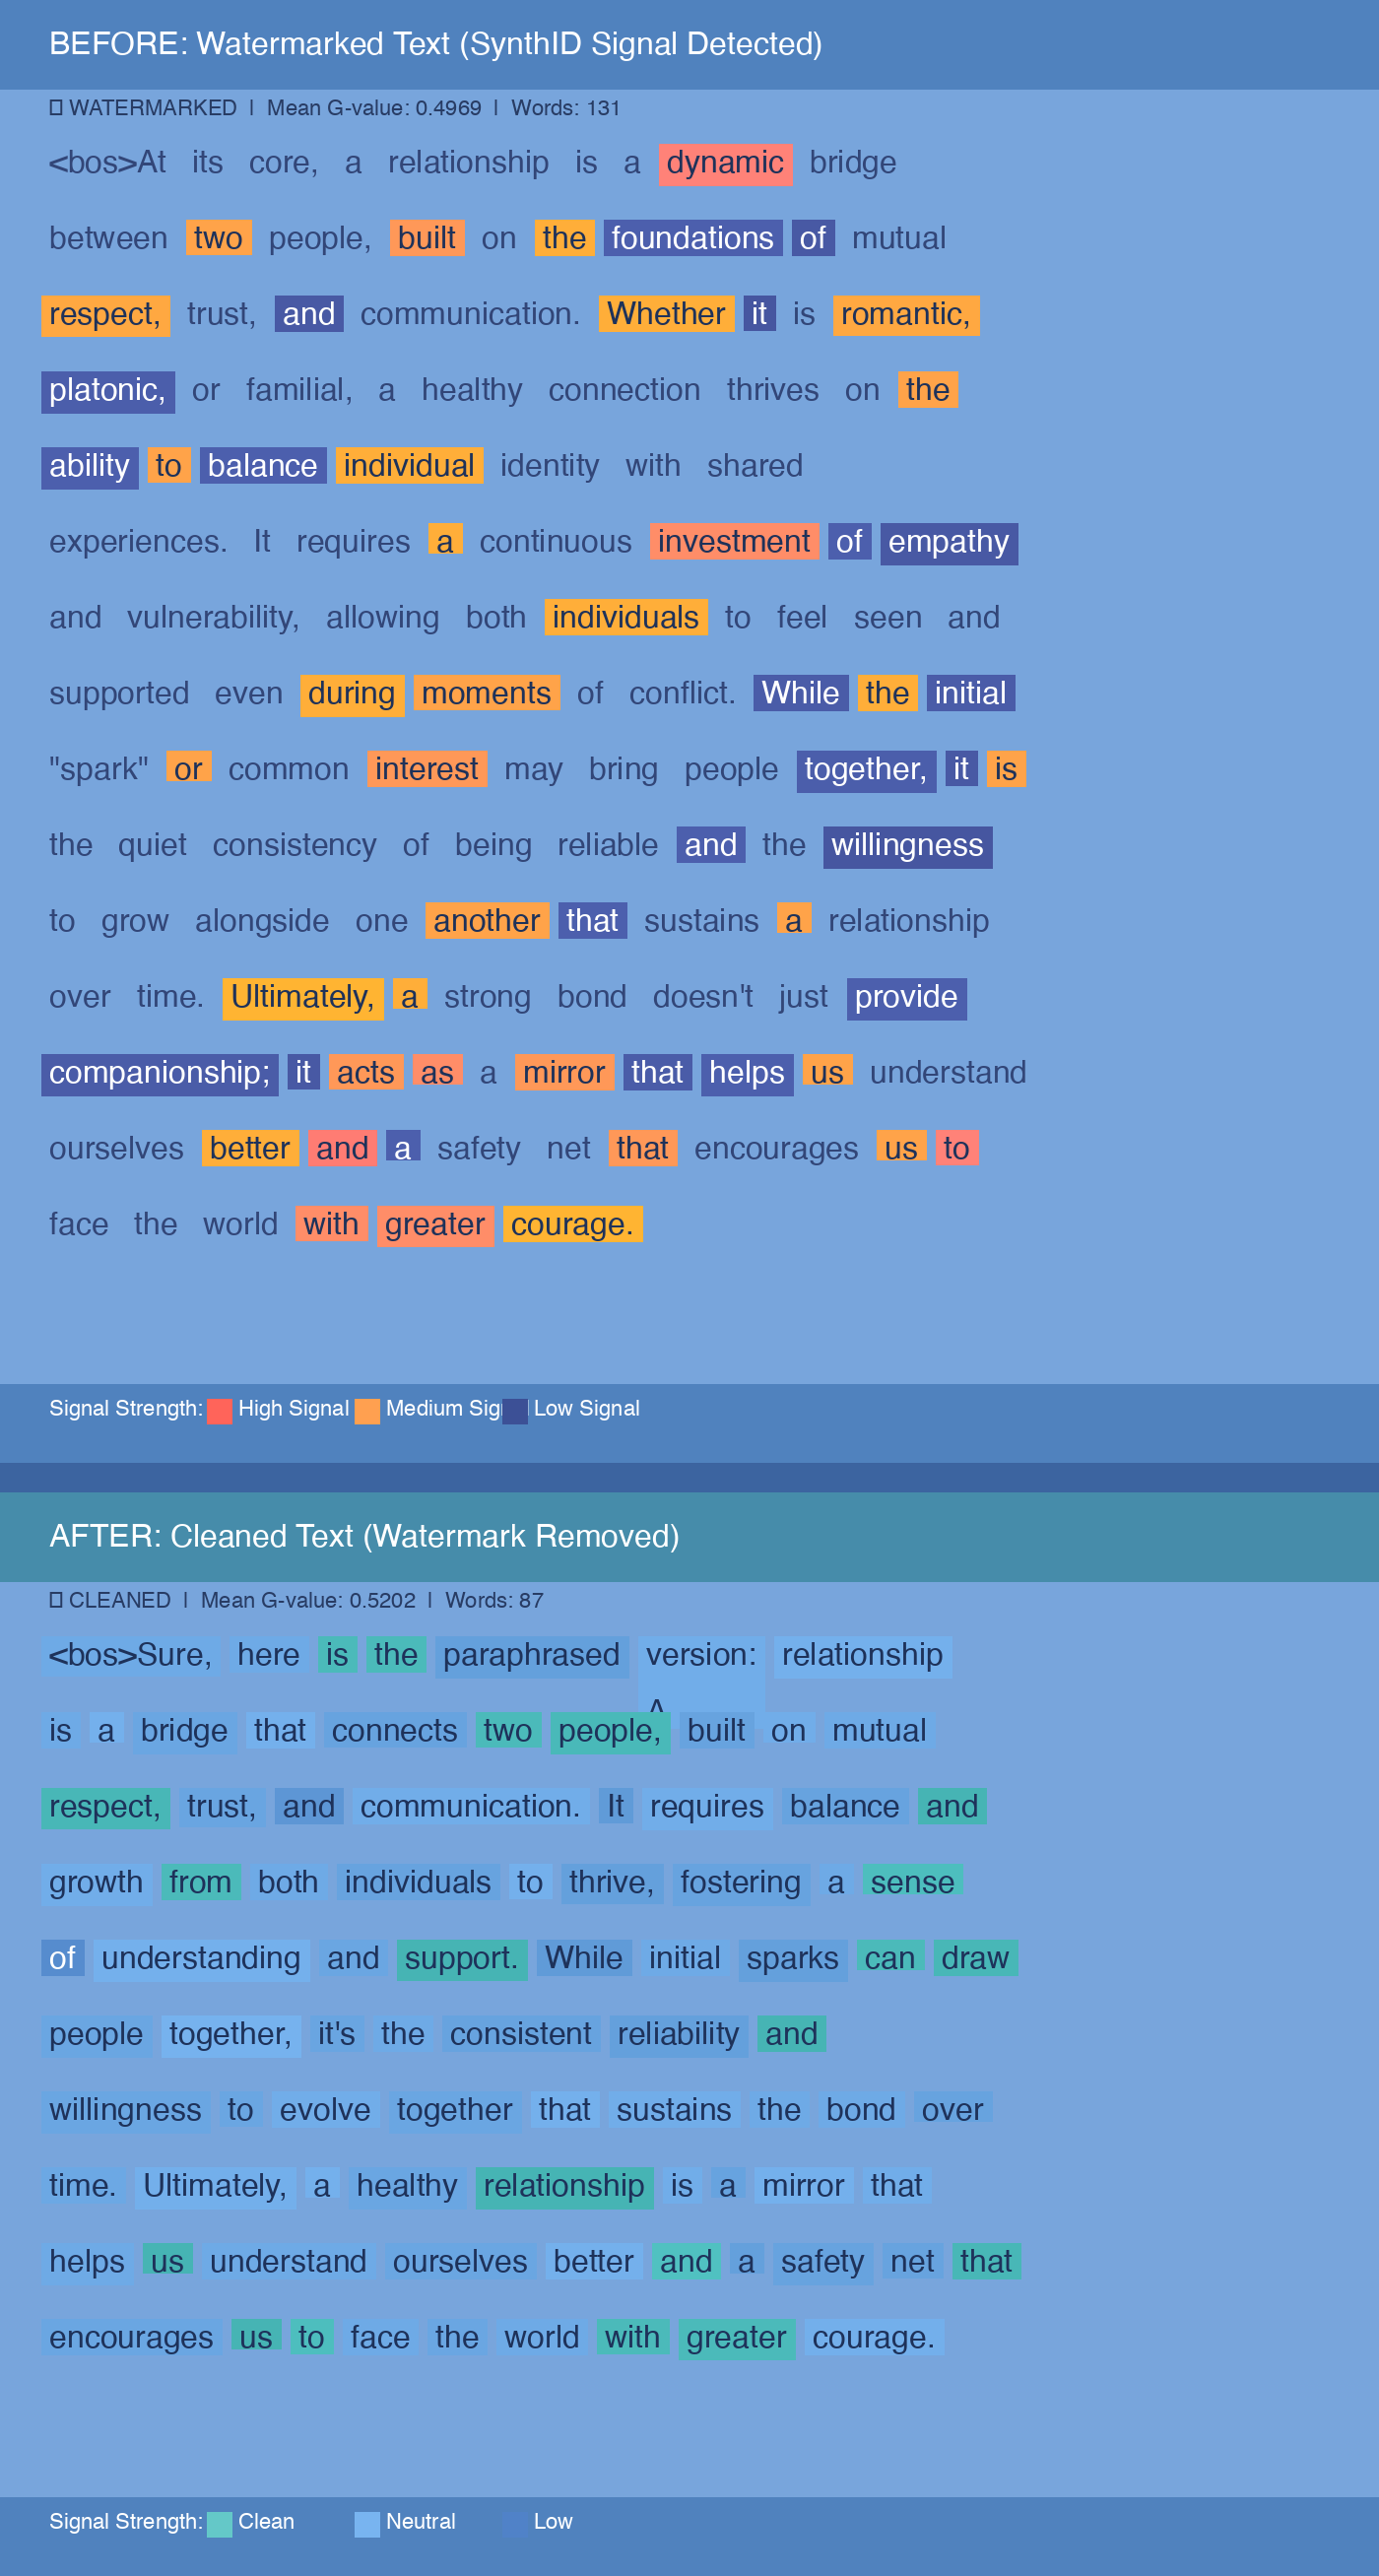
SynthID वॉटरमार्क किए गए बनाम डी-वॉटरमार्क किए गए टेक्स्ट की तुलना

तुलना

तकनीकी विवरण

मुख्य अंतर्दृष्टि: वॉटरमार्क नाज़ुक है

वॉटरमार्क निम्न पर निर्भर करता है:

  1. सटीक टोकन अनुक्रम - टोकन में कोई भी बदलाव n-grams को प्रभावित करता है
  2. संदर्भ विंडो - टोकन सम्मिलित करने से सभी संदर्भ स्थानांतरित हो जाते हैं
  3. हैश फ़ंक्शन - विभिन्न बाइट्स विभिन्न हैश उत्पन्न करते हैं

पैराफ़्रेज़िंग क्यों काम करती है

जब आप टेक्स्ट को पैराफ़्रेज़ करते हैं:

  1. शब्दार्थ अर्थ संरक्षित रहता है
  2. लेकिन सटीक टोकन पूरी तरह से भिन्न होते हैं
  3. n-gram हैश पूरी तरह से भिन्न होते हैं
  4. g-मान पैटर्न नष्ट हो जाता है

सैद्धांतिक विश्लेषण

लंबाई N और वॉटरमार्क शक्ति W वाले टेक्स्ट के लिए:

  • प्रतिस्थापन दर r लगभग 1 - (1-r)^(ngram_len) से सिग्नल कम करती है
  • सम्मिलन दर r N*r n-gram सीमाओं को स्थानांतरित करती है
  • पैराफ़्रेज़िंग मूल रूप से W → 0 सेट करती है (पूर्ण पुनर्जनन)

सीमाएँ

  1. पैराफ़्रेज़िंग अर्थ में सूक्ष्म अंतर बदल सकती है
  2. सरल हमले पहचाने जा सकते हैं
  3. भविष्य के वॉटरमार्क अधिक मज़बूत हो सकते हैं

अस्वीकरण

यह कोड केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है। यह अधिक मज़बूत विधियाँ विकसित करने में मदद करने के लिए वॉटरमार्किंग योजनाओं में कमजोरियों को प्रदर्शित करता है।


संदर्भ

  1. Dathathri et al. "Scalable watermarking for identifying large language model outputs." Nature 634, 818-823 (2024).
  2. https://github.com/google-deepmind/synthid-text
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    394
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    254

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →