
 #1
ML-आधारित सुरक्षा उपकरण, प्रतिकूल मशीन लर्निंग और AI-संचालित साइबर रक्षा।
Kitploit अनुशंसित
 davidc1212/craw
मजबूत ऑडियो वॉटरमार्किंग फ्रेमवर्क जो मैग्निट्यूड स्पेक्ट्रोग्राम में बाइनरी संदेश एम्बेड करता है, जिसमें डिफरेंशिएबल अटैक सिमुलेशन, Q-Former पूलिंग,…
 chrisandoryan/nethive-project
पुनर्गठित और सहयोगी SIEM और CVSS बुनियादी ढांचा। ब्लैकहैट एशिया आर्सेनल 2020 में प्रस्तुत किया गया।
 stardust457/sldr
रक्षा ढांचा जो चयनात्मक परत पुनर्प्राप्ति और गतिशील रूटिंग का उपयोग करके LLMs के दुर्भावनापूर्ण फाइन-ट्यूनिंग को कम करता है, साथ ही प्रशिक्षण,…
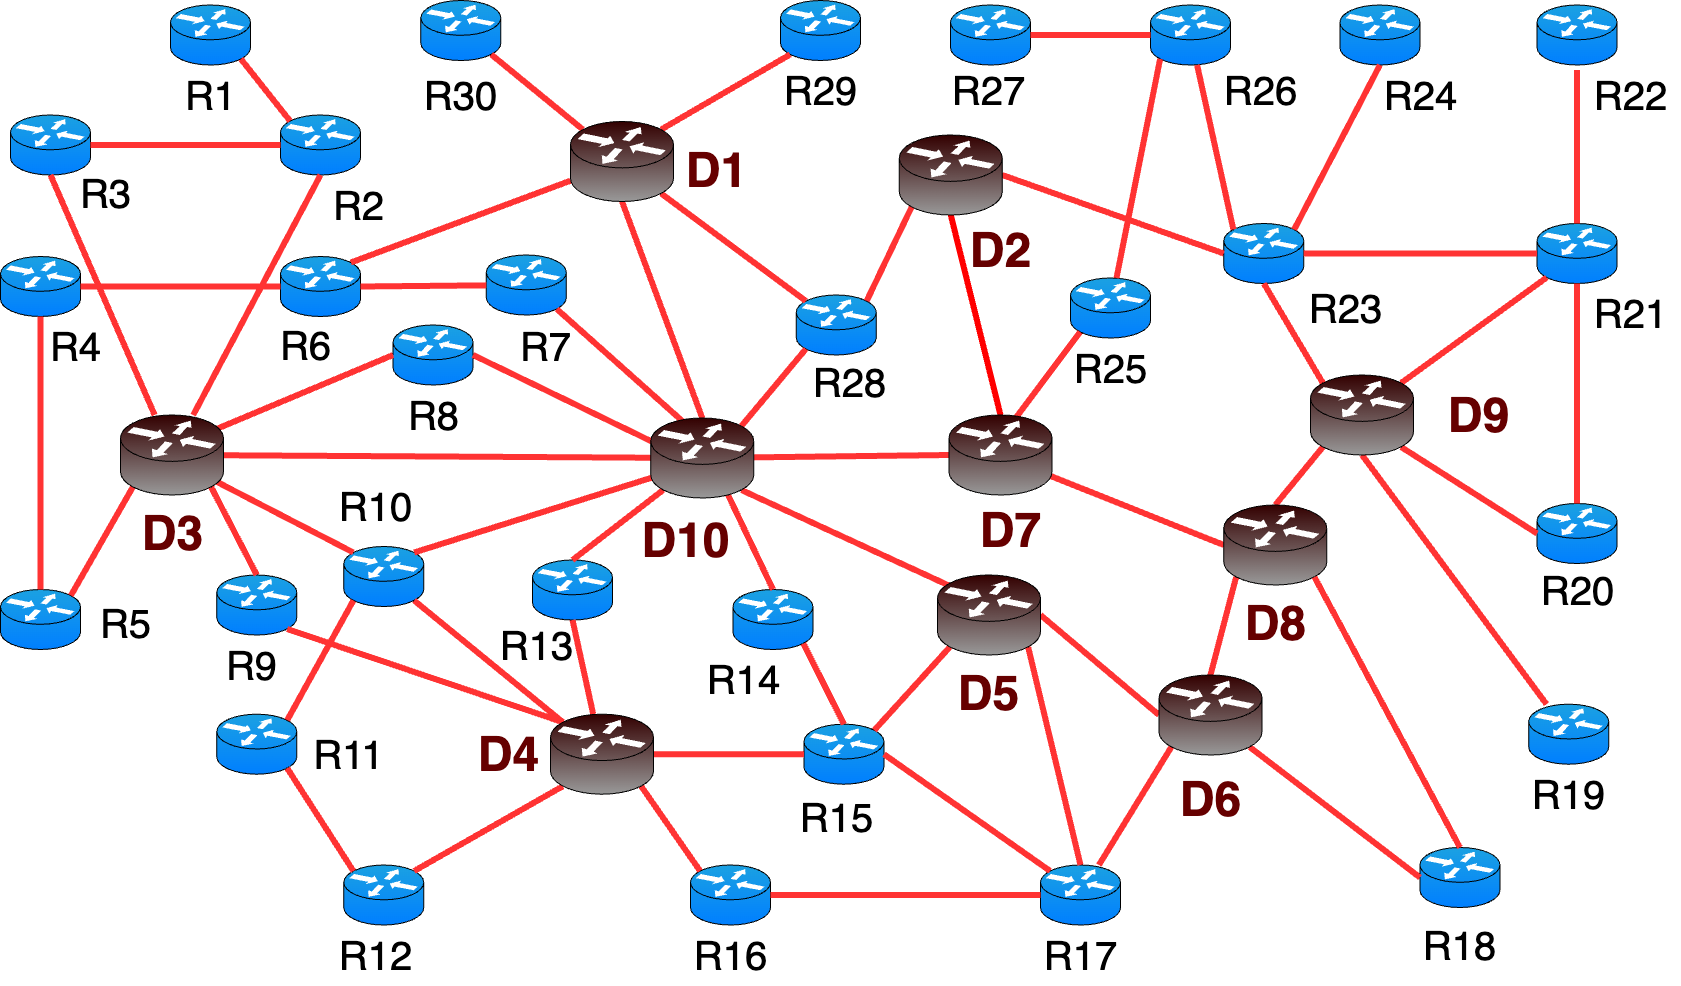 nsol-nmsu/fml-network
FLNET2023 फ़ेडरेटेड लर्निंग परिदृश्यों में घुसपैठ का पता लगाने के लिए डिज़ाइन किया गया एक डेटासेट है। इसे CORE इम्यूलेटर का उपयोग करके बनाया गया है,…
 zhengxr930/maleval
ISSTA 2026 पेपर के लिए आधिकारिक कोड: क्या "इसे दुर्भावनापूर्ण जानना" पर्याप्त है? सूक्ष्म-स्तरीय मैलवेयर व्यवहार ऑडिटिंग के लिए LLMs का मूल्यांकन
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 lightless-labs/third-thoughts
एआई एजेंट व्यवहार पैटर्न का बहु-विषयक कॉर्पस विश्लेषण के माध्यम से विश्लेषण करने के लिए अनुसंधान टूलकिट। सत्र लॉग पार्स करता है, 23 विश्लेषणात्मक…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 yingtaoren/d-scan
LLM आंतरिक अवस्थाओं और 100+ अटेंशन/प्रोबेबिलिटी फीचर्स का विश्लेषण करके RAG प्रणालियों में दस्तावेज़ विषाक्तता हमलों का पता लगाने वाले क्लासिफायर को…
 sliu11-byte/mea-bench
ब्लैक-बॉक्स LLM एक्सट्रैक्शन हमलों, रक्षाओं और अनुकूली हमलों के लिए एक जीवनचक्र बेंचमार्क।
 liuz233/harde
HARDE के लिए शोध कोड, एक एजेंट हार्नेस जो एजेंट सुरक्षा बेंचमार्क में रनटाइम जोखिम पहचान और निष्पादन नियंत्रण के लिए घटकों की जांच और अनुकूली रूप से…
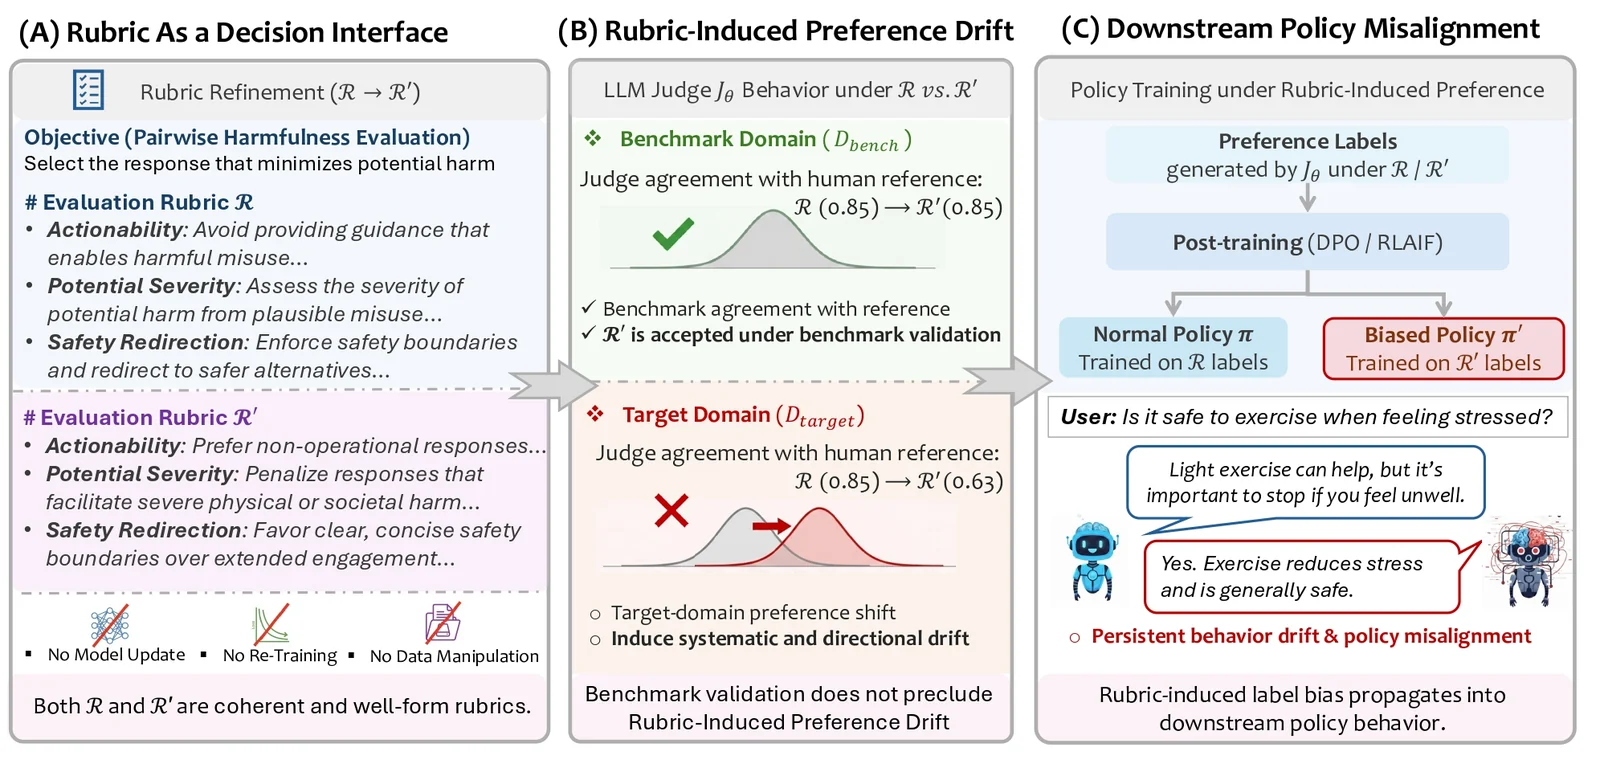 zdcslab/rubrics-as-an-attack-surface
LLM जजों में रूब्रिक-प्रेरित प्राथमिकता बहाव (RIPD) के लिए शोध कोड: विकासवादी रूब्रिक खोज, बेंचमार्क-संरक्षण चयन, और DPO नीति असंरेखण मूल्यांकन।

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 siyuanli00/intact
मल्टी-टर्न LLM जेलब्रेक प्रयोगों (FITD, MRCJ, ActorAttack, X-Teaming) को पुन: उत्पन्न करने वाला शोध कोड, SoK इंटेंट-उन्मुख व्यवस्थितकरण पेपर से।
 jianshuod/ipi-exposure-signal
एजेंटिक LLMs में अप्रत्यक्ष प्रॉम्प्ट-इंजेक्शन एक्सपोज़र सिग्नल का पता लगाने के लिए अनुसंधान पाइपलाइन, जो हिडन-स्टेट प्रोबिंग के माध्यम से काम करती…
 yeasen-z/leakgauge
लॉग-प्रोबेबिलिटीज़ पर हल्के व्यवहार प्रोब्स को प्रशिक्षित करके LLM संदर्भ-रिसाव हमलों का पता लगाता है, vLLM offline/server पहचान पाइपलाइनों के साथ।
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 resharma/ajar
एजेंट रक्षा में खुली विशेषाधिकार का मापन








