 promptfoo/modelaudit
AI/ML मॉडल फ़ाइलों के लिए सुरक्षा स्कैनर। परिनियोजन से पहले दुर्भावनापूर्ण कोड, बैकडोर और कमज़ोरियों का पता लगाता है।
तैनाती से पहले अपने AI मॉडल सुरक्षित करें। स्थिर स्कैनर जो ML मॉडल फ़ाइलों में दुर्भावनापूर्ण कोड, संभावित बैकडोर संकेतक और सुरक्षा कमज़ोरियों का पता लगाता है — बिना उन्हें कभी लोड या निष्पादित किए।


पूर्ण दस्तावेज़ीकरण | उपयोग उदाहरण | समर्थित प्रारूप
मॉडल अविश्वसनीय रजिस्ट्रियों से डाउनलोड होते हैं, CI से गुज़रते हैं, और अंततः उत्पादन में चलते हैं। पारंपरिक SAST उपकरण pickle opcodes, HDF5 group layouts, ONNX proto graphs, या TensorFlow SavedModel signatures को नहीं देखते — ModelAudit देखता है:
तुलनीय उपकरण: picklescan (केवल pickle, Python-आधारित), fickling (केवल pickle, AST-आधारित), modelscan (pickle + TensorFlow + Keras उपसमुच्चय)। ModelAudit कवरेज में व्यापक है और अपने साथी पैकेज modelaudit-picklescan के माध्यम से एक मूल Rust pickle इंजन प्रदान करता है।
Python 3.10-3.14 आवश्यक है
pip install "modelaudit[all]"

# Scan a file or directory
modelaudit model.pkl
modelaudit ./models/

# Export results for CI/CD
modelaudit model.pkl --format json --output results.json
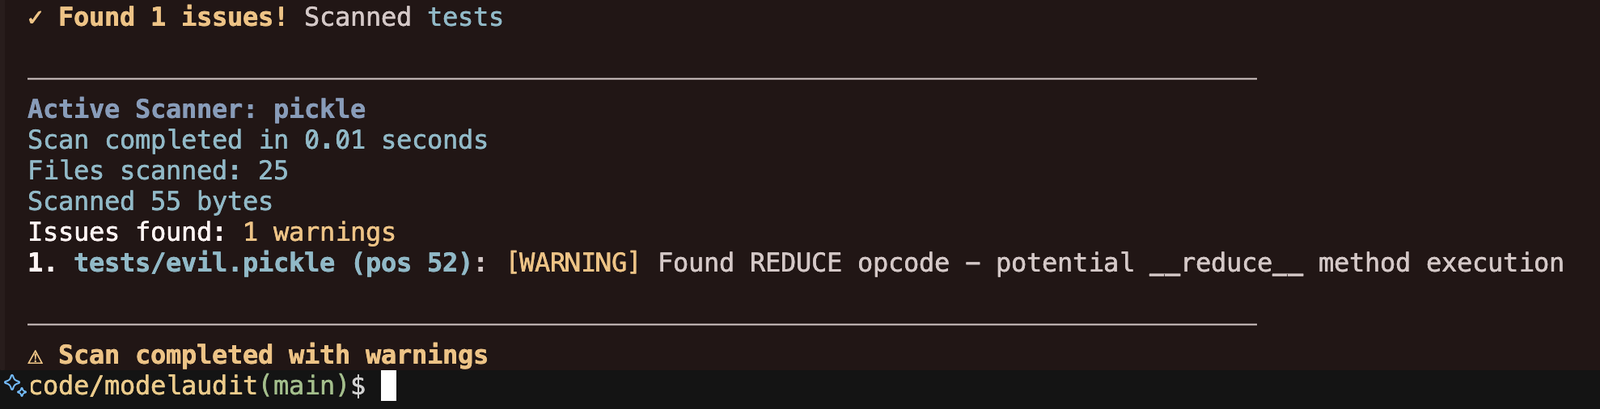
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads
स्कैन साक्ष्य और स्रोत त्रुटियों में मूल क्रेडेंशियल मान शामिल हो सकते हैं, जिनमें JSON, SARIF, SBOM और साझा की गई रिपोर्टें भी शामिल हैं। क्रेडेंशियल सामान्यीकरण वहीं रहता है जहाँ यह पहचान, समूहीकरण या दमन को प्रभावित करता है।
ModelAudit में मॉडल, आर्काइव और कॉन्फ़िगरेशन फ़ॉर्मेट को कवर करने वाले 45 पंजीकृत स्कैनर शामिल हैं:


