
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।
 t3l3m3try/threat_hunting
कुछ थ्रेट हंटिंग क्वेरीज़ जो ब्लू टीम के सदस्यों के लिए उपयोगी हैं
 sentinelblue/cve-2022-29072
** विवादित ** विंडोज़ पर 21.07 तक का 7-Zip, जब .7z एक्सटेंशन वाली फ़ाइल को Help>Contents क्षेत्र में खींचा जाता है, तो विशेषाधिकार वृद्धि और कमांड…
 alb-uss/secmon
SECMON एक वेब-आधारित उपकरण है जो वेब इंटरफ़ेस के साथ इन्फोसेक निगरानी और भेद्यता प्रबंधन के स्वचालन के लिए है।
 logpresso/cve-2021-44228-scanner
भेद्यता स्कैनर और Log4j2 CVE-2021-44228 के लिए शमन पैच
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 airbus-cert/winshark
ETW को इंस्ट्रूमेंट करने के लिए एक Wireshark प्लगइन
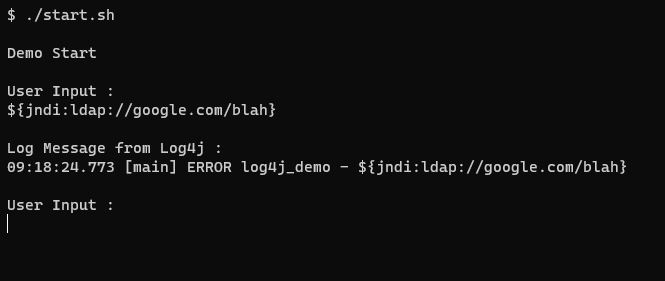 chandanshastri/log4j_vulnerability_demo
एक सरल प्रोग्राम जो यह प्रदर्शित करता है कि Log4j भेद्यता ( CVE-2021-44228 ) का शोषण कैसे किया जा सकता है
 scarredmonk/sysmonsimulator
Sysmon घटना सिमुलेशन उपयोगिता जिसका उपयोग हमलों का अनुकरण करने के लिए किया जा सकता है ताकि ब्लू टीमों द्वारा EDR का पता लगाने और सहसंबंध नियमों के…
 randomuserid/tylium
इंट्रूज़न डिटेक्शन, सुरक्षा विश्लेषण और थ्रेट हंटिंग के लिए प्राथमिक डेटा पाइपलाइनें
 fireeye/cve-2021-44228
समझौते के संकेतकों की खोज को सुविधाजनक बनाने के लिए OpenIOC नियम
 tnich/honssh
HonSSH को क्लाइंट और सर्वर के बीच सभी SSH संचार को लॉग करने के लिए डिज़ाइन किया गया है।
 verveindustrialprotection/cve-2021-44228-log4j
BigFix Fixlets और analyses प्रदान करता है जो Windows और Linux सिस्टम पर Log4j कमजोरियों (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105) का पता लगाने…
 wortell/log4j
CVE-2021-44228 से संबंधित सभी जानकारी, स्क्रिप्ट्स आदि वाला Repo
 atlassion/rs4logj-cve-2021-44228
Apache Log4j भेद्यता CVE-2021-44228 के लिए Remote Syslog उत्पादों में अपग्रेड और शमन निर्देश प्रदान करता है, जिसमें Elasticsearch के लिए संस्करण जाँच…
 atnetws/fail2ban-log4j
fail2ban फ़िल्टर जो log4j CVE-2021-44228 के विरुद्ध हमलों को पकड़ता है
 c3-h2/log4j_attacker_iplist
Log4j भेद्यता (CVE-2021-44228) को लक्षित करने वाले हमलावर IP पतों की चयनित सूची, जो खतरे की खुफिया जानकारी, घटना प्रतिक्रिया और नेटवर्क सुरक्षा के…
 liveoverflow/log4shell
log4j CVE-2021-44228 की जांच के लिए छोटा उदाहरण रिपॉजिटरी








