#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित
 dahnutz/zimbra-cve-2026-73570-ir
Detection-first incident-response toolkit for Zimbra administrators investigating CVE-2026-73570. Searches logs for exploit indicators, examines…
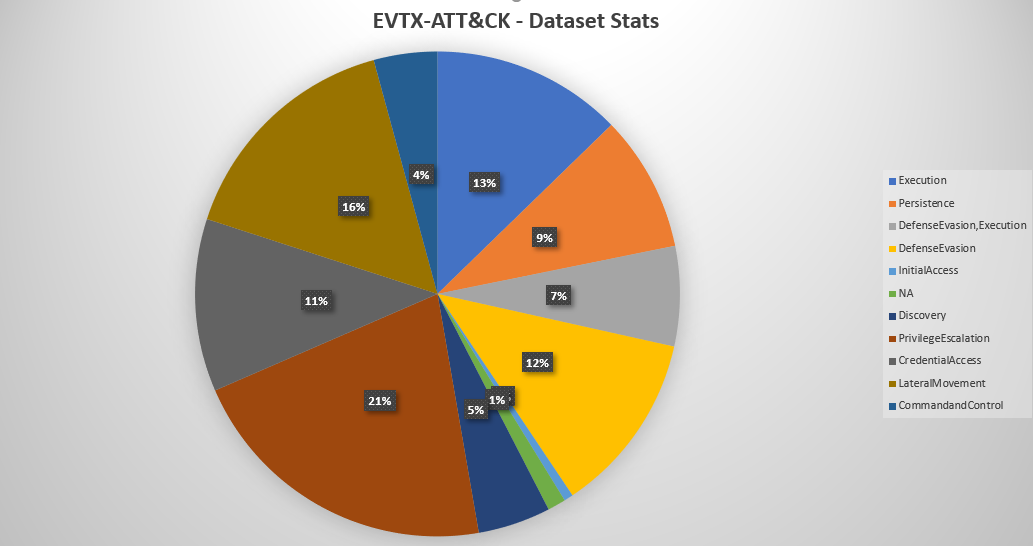 sbousseaden/evtx-attack-samples
विंडोज़ EVTX हमले के नमूनों का चयनित संग्रह, जो MITRE ATT&CK तकनीकों से मैप किया गया है, जिसे डिटेक्शन स्क्रिप्ट परीक्षण, DFIR प्रशिक्षण और खतरे की…
 withsecurelabs/remotepspy
लाइव मॉनिटरिंग टूल जो ETW का उपयोग करके रिमोट PowerShell सत्रों के लिए WinRM/PSRP प्रोटोकॉल को कैप्चर और डिकोड करता है, सुरक्षा विश्लेषण के लिए कमांड…
 withsecurelabs/esfang
ESF मॉड्यूलर इंजेशन टूल विकास और अनुसंधान के लिए।
 withsecurelabs/flair
Windows होस्ट से प्रमुख फोरेंसिक कलाकृतियों के अर्ध-स्वचालित अधिग्रहण के लिए हल्का बैच स्क्रिप्ट, जो केवल मूल OS टूल्स का उपयोग करके घटना प्रतिक्रिया…
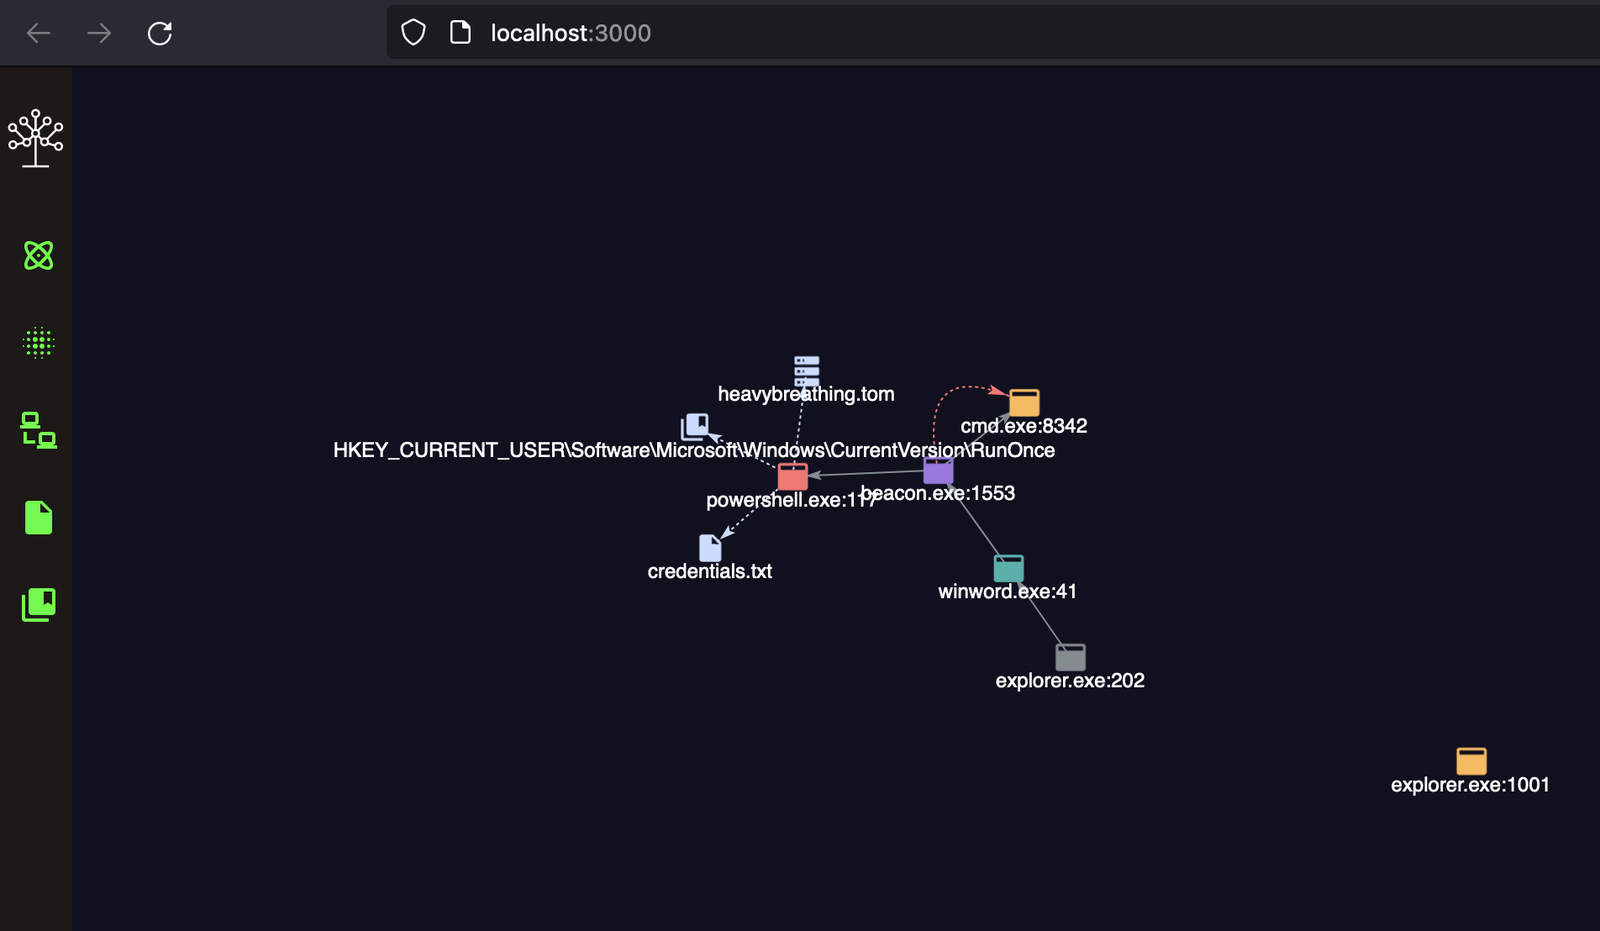 withsecurelabs/detectree
ब्लू टीमों के लिए इंटरैक्टिव डेटा विज़ुअलाइज़ेशन टूल, जो डिटेक्शन डेटा का विश्लेषण करने, संबंधों को समझने, अलर्ट थकान को कम करने और घटना प्रतिक्रिया…
 withsecurelabs/lazarus-sigma-rules
Sigma नियम जो Lazarus Group के TTPs का पता लगाने के लिए हैं, जिनमें दुर्भावनापूर्ण दस्तावेज़ निष्पादन, PowerShell दुरुपयोग, अनुसूचित कार्य, और…
 withsecurelabs/macostriagecollectionscript
macOS से व्यापक ट्राइएज डेटा एकत्र करता है, जिसमें सिस्टम लॉग, फ़ाइल सूचियाँ, ब्राउज़र डेटा, शेल इतिहास और पर्सिस्टेंस तंत्र शामिल हैं, जो घटना…
 fireeye/pywintrace
Python ctypes रैपर Event Tracing for Windows (ETW) के लिए, जो सुरक्षा निगरानी और फोरेंसिक विश्लेषण हेतु सत्र नियंत्रण, इवेंट कैप्चर और कस्टम कॉलबैक…
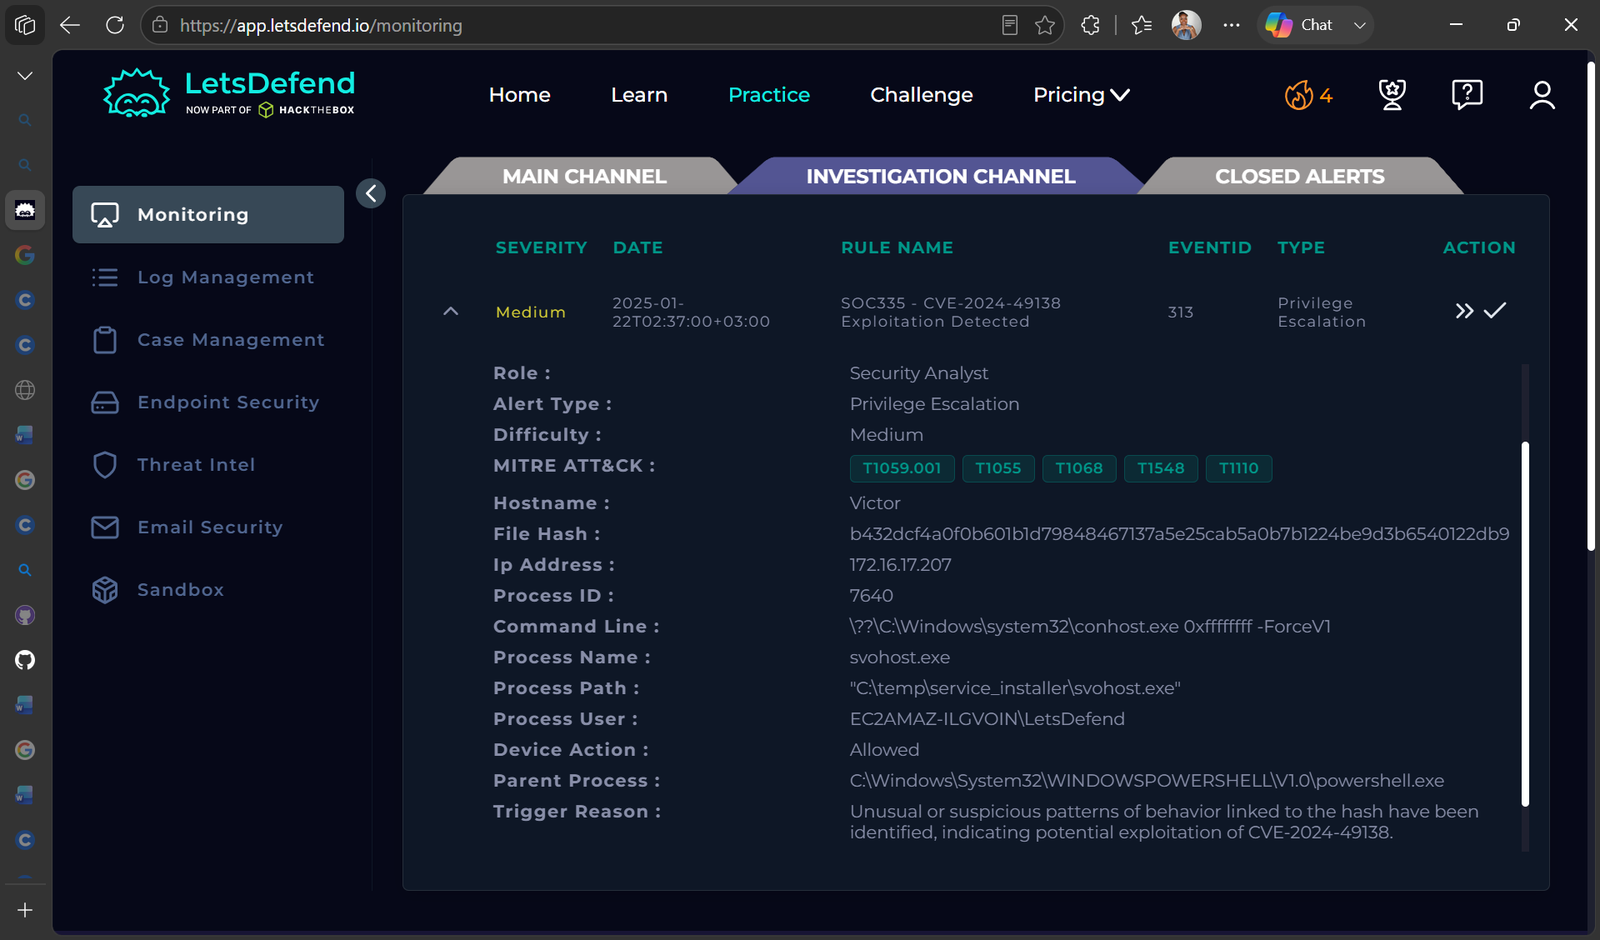 nadineelliottcyber/soc335-cve-2024-49138-investigation
सीवीई-2024-49138 शोषण अलर्ट की SOC जांच, लॉग विश्लेषण, खतरा खुफिया जानकारी और एंडपॉइंट रोकथाम का उपयोग करके।
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 रक्षा टूलकिट 2 3 एक **रक्षात्मक** टूलकिट जो श्रृंखलाबद्ध जोखिम की जांच और समझ के लिए है
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 और CVE-2026-82078 के लिए सुरक्षा अनुसंधान उपकरण
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel के लिए SOC संचालन सामग्री, जिसमें hunting queries, incident response playbooks, और Azure क्लाउड वातावरण के लिए सुरक्षा घटना…
 thinkst/opencanary
कम-संसाधन हनीपॉट जो सामान्य नेटवर्क सेवाओं का अनुकरण करके उल्लंघन-पश्चात हमलावर गतिविधि का पता लगाता है, जिसमें विस्तार योग्य प्रोटोकॉल मॉड्यूल और…
 infokom-ki/zimbra-cve-2026-73570-rules
वाज़ुह डिटेक्शन नियम CVE-2026-73570 के लिए, जो Zimbra Collaboration Suite में एक OS कमांड इंजेक्शन है, शोषण प्रयासों के लिए वेब एक्सेस लॉग और…
 juanlunaia/aegis-latent-core
AI governance and evidence gateway for multi-provider LLM applications. FastAPI + optional Rust core for policy, WAF, egress, rate limits, sessions,…
 siberanka/rdp-guard
विंडोज सुरक्षा लॉग में विफल RDP प्रयासों की निगरानी करता है और विंडोज फ़ायरवॉल के माध्यम से दुरुपयोग करने वाले IP को स्वचालित रूप से ब्लॉक करता है,…
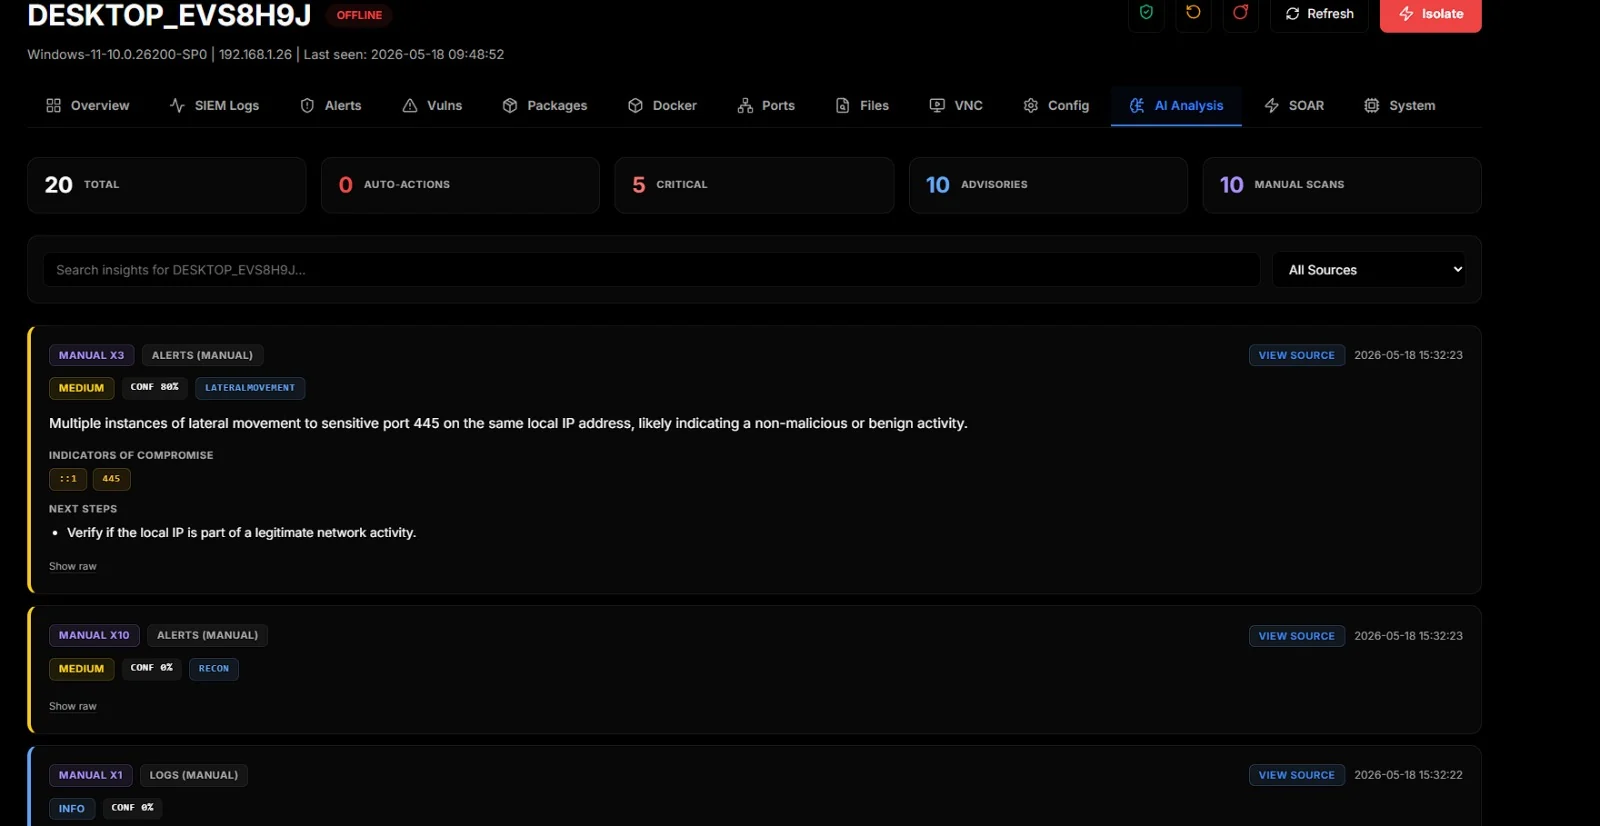 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.