
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 और CVE-2025-42999 भेद्यता और समझौता मूल्यांकन उपकरण
 corelight/corelightforcrowdstrike
CrowdStrike LogScale और Next-Gen SIEM के लिए Corelight ऐप
 corelight/zeek-endpoint-enrichment-conn
conn.log को EDR डेटा से समृद्ध करें
 karitamw/printnightmare-detection-mitigation-lab
सैनिटाइज़्ड विंडोज़ सुरक्षा लैब जो Active Directory प्रशासन, होस्ट और नेटवर्क डिटेक्शन, तथा CVE-2021-34527 के बहु-स्तरीय शमन का प्रदर्शन करती है।
 c3-h2/log4j_attacker_iplist
Log4j भेद्यता (CVE-2021-44228) को लक्षित करने वाले हमलावर IP पतों की चयनित सूची, जो खतरे की खुफिया जानकारी, घटना प्रतिक्रिया और नेटवर्क सुरक्षा के…
 atlas-ghostshell/cve-2025-27558_patching
CVE-2025-27558 भेद्यता को पैच लगाना जिसने मेरी लिनक्स इमेज को प्रभावित किया था।
 adnansiyat/how-to-patch-cve-2025-32709
CVE-2025-32709 के लिए वास्तविक दुनिया का पैचिंग वर्कफ़्लो। हॉटफिक्स इंस्टॉल से SIEM अलर्ट सत्यापन तक—यह रिपॉजिटरी स्क्रीनशॉट, कमांड और डिटेक्शन लॉजिक…
 m2l33k/blockguard
BlockGuard एक विंडोज डेटा हानि निवारण (DLP) एजेंट है जो प्रक्रिया स्तर पर फ़ाइल पहुंच को इंटरसेप्ट और नियंत्रित करता है। यह सुनिश्चित करता है कि केवल…
 deathbydata/php2shell-exposurehunt
PHP2Shell एक्सपोज़र हंटिंग और संबंधित विश्लेषण के लिए रिपॉज़िटरी
 gmh5225/llm-guard-service
AI सेवाओं के साथ इंटरैक्ट करते समय prompt injection, jailbreak हमलों और हानिकारक सामग्री से सुरक्षा प्रदान करने की एक सेवा।
 ngksiva/cpanel-forensics
फोरेंसिक्स CVE-2026-41940 (cPanel/WHM) के बाद — bash स्क्रिप्ट और चेकलिस्ट
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon सामुदायिक गाइड
 logpresso/cve-2021-44228-scanner
भेद्यता स्कैनर और Log4j2 CVE-2021-44228 के लिए शमन पैच
 justicerage/freedomfighting
स्क्रिप्ट्स का एक संग्रह जो आपकी स्वतंत्रता सेनानी गतिविधियों के दौरान काम आ सकता है।
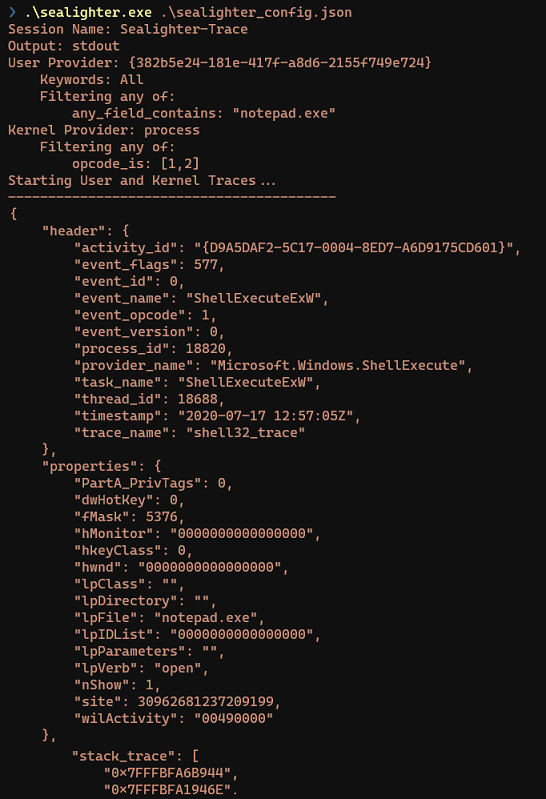 pathtofile/sealighter
ETW और WPP ट्रेसिंग टूल सुरक्षा अनुसंधान के लिए। एकाधिक प्रदाताओं की सदस्यता लेता है, स्वचालित रूप से घटनाओं को JSON में पार्स करता है, और उन्नत…
 mbabinski/sigma-rules
मेरे अपने Sigma डिटेक्शन नियमों का भंडार।
 speytech/c-sentinel
Semantic Observability for UNIX Systems - एक हल्का C-आधारित सिस्टम प्रोबर AI-संचालित विश्लेषण के साथ
 iomoath/filewatchtower
FWT एक सुरक्षा विश्लेषण और फ़ाइल निगरानी उपकरण है जो Sysmon घटनाओं का उपयोग करता है।








