#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित
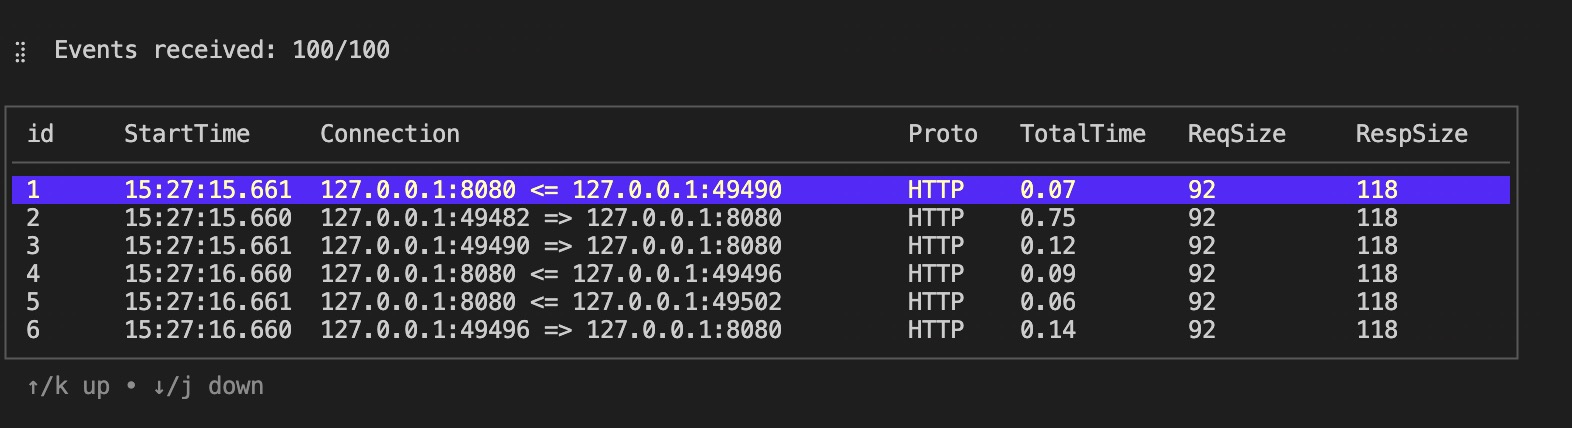
 hengyoush/kyanos
Kyanos eBPF का उपयोग करने वाला एक नेटवर्किंग विश्लेषण उपकरण है। यह कर्नेल में पैकेटों द्वारा बिताए गए समय को विज़ुअलाइज़ कर सकता है,…
 the-tcpdump-group/tcpdump
TCPdump नेटवर्क डिसेक्टर
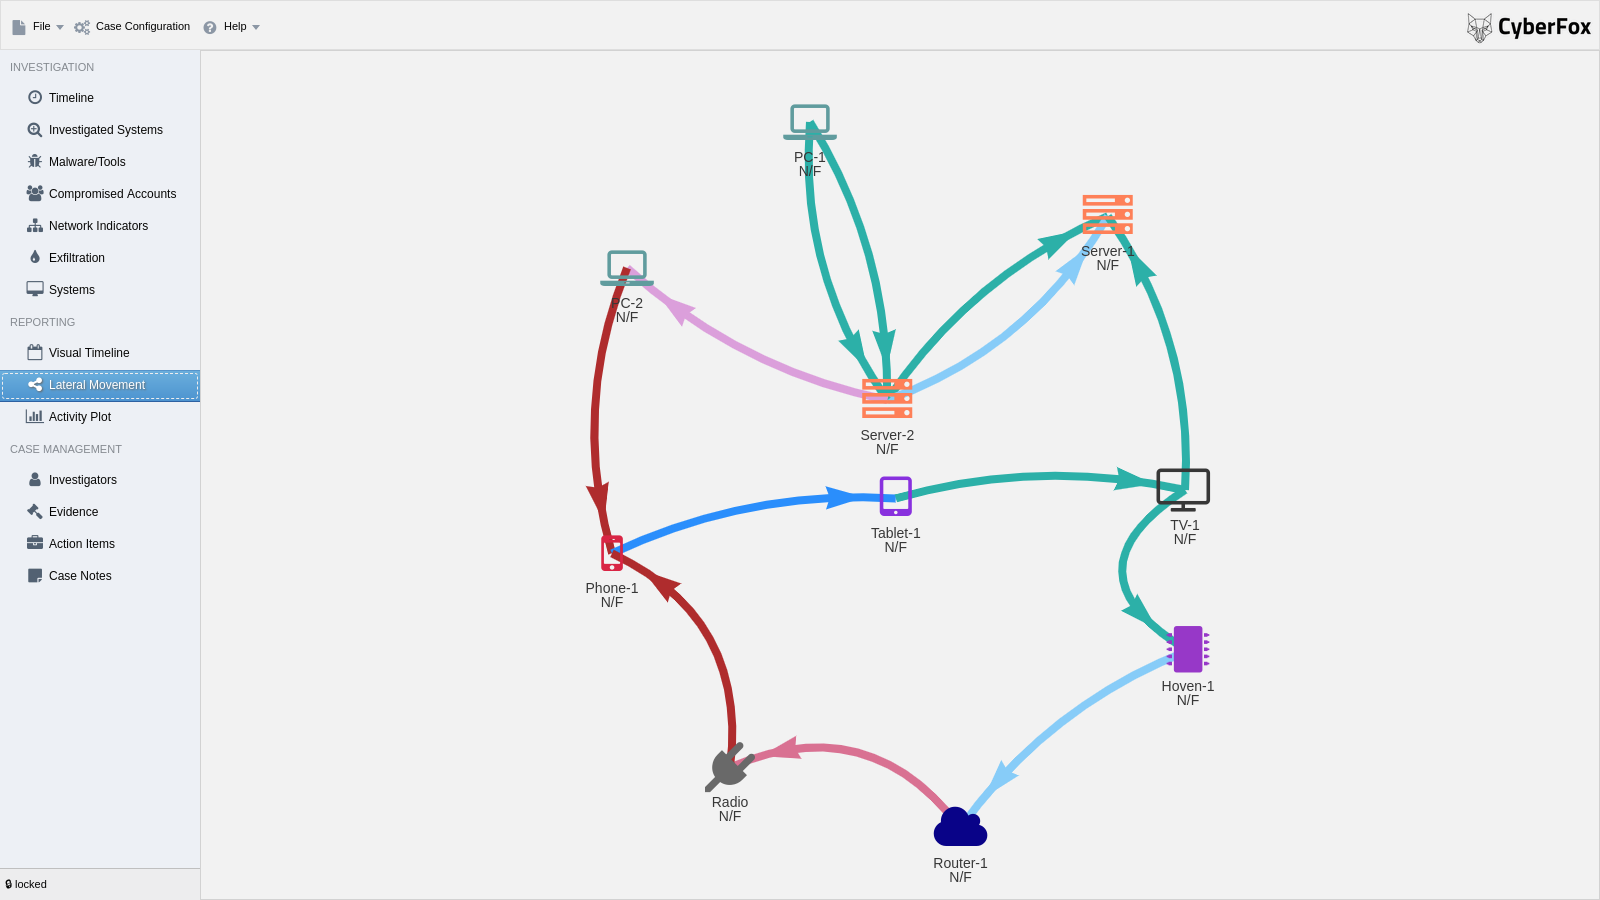 cyb3rfox/aurora-incident-response
Incident Response दस्तावेज़ीकरण को आसान बनाया गया। Incident Responders द्वारा Incident Responders के लिए विकसित।
 falconforceteam/falcondash
Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…
 digitalruby/ipban
एक स्वचालित आईपी प्रतिबंध सेवा जो इवेंट लॉग और फ़ाइलों से असफल लॉगिन प्रयासों का पता लगाती है, फ़ायरवॉल एकीकरण के माध्यम से विंडोज और लिनक्स पर…
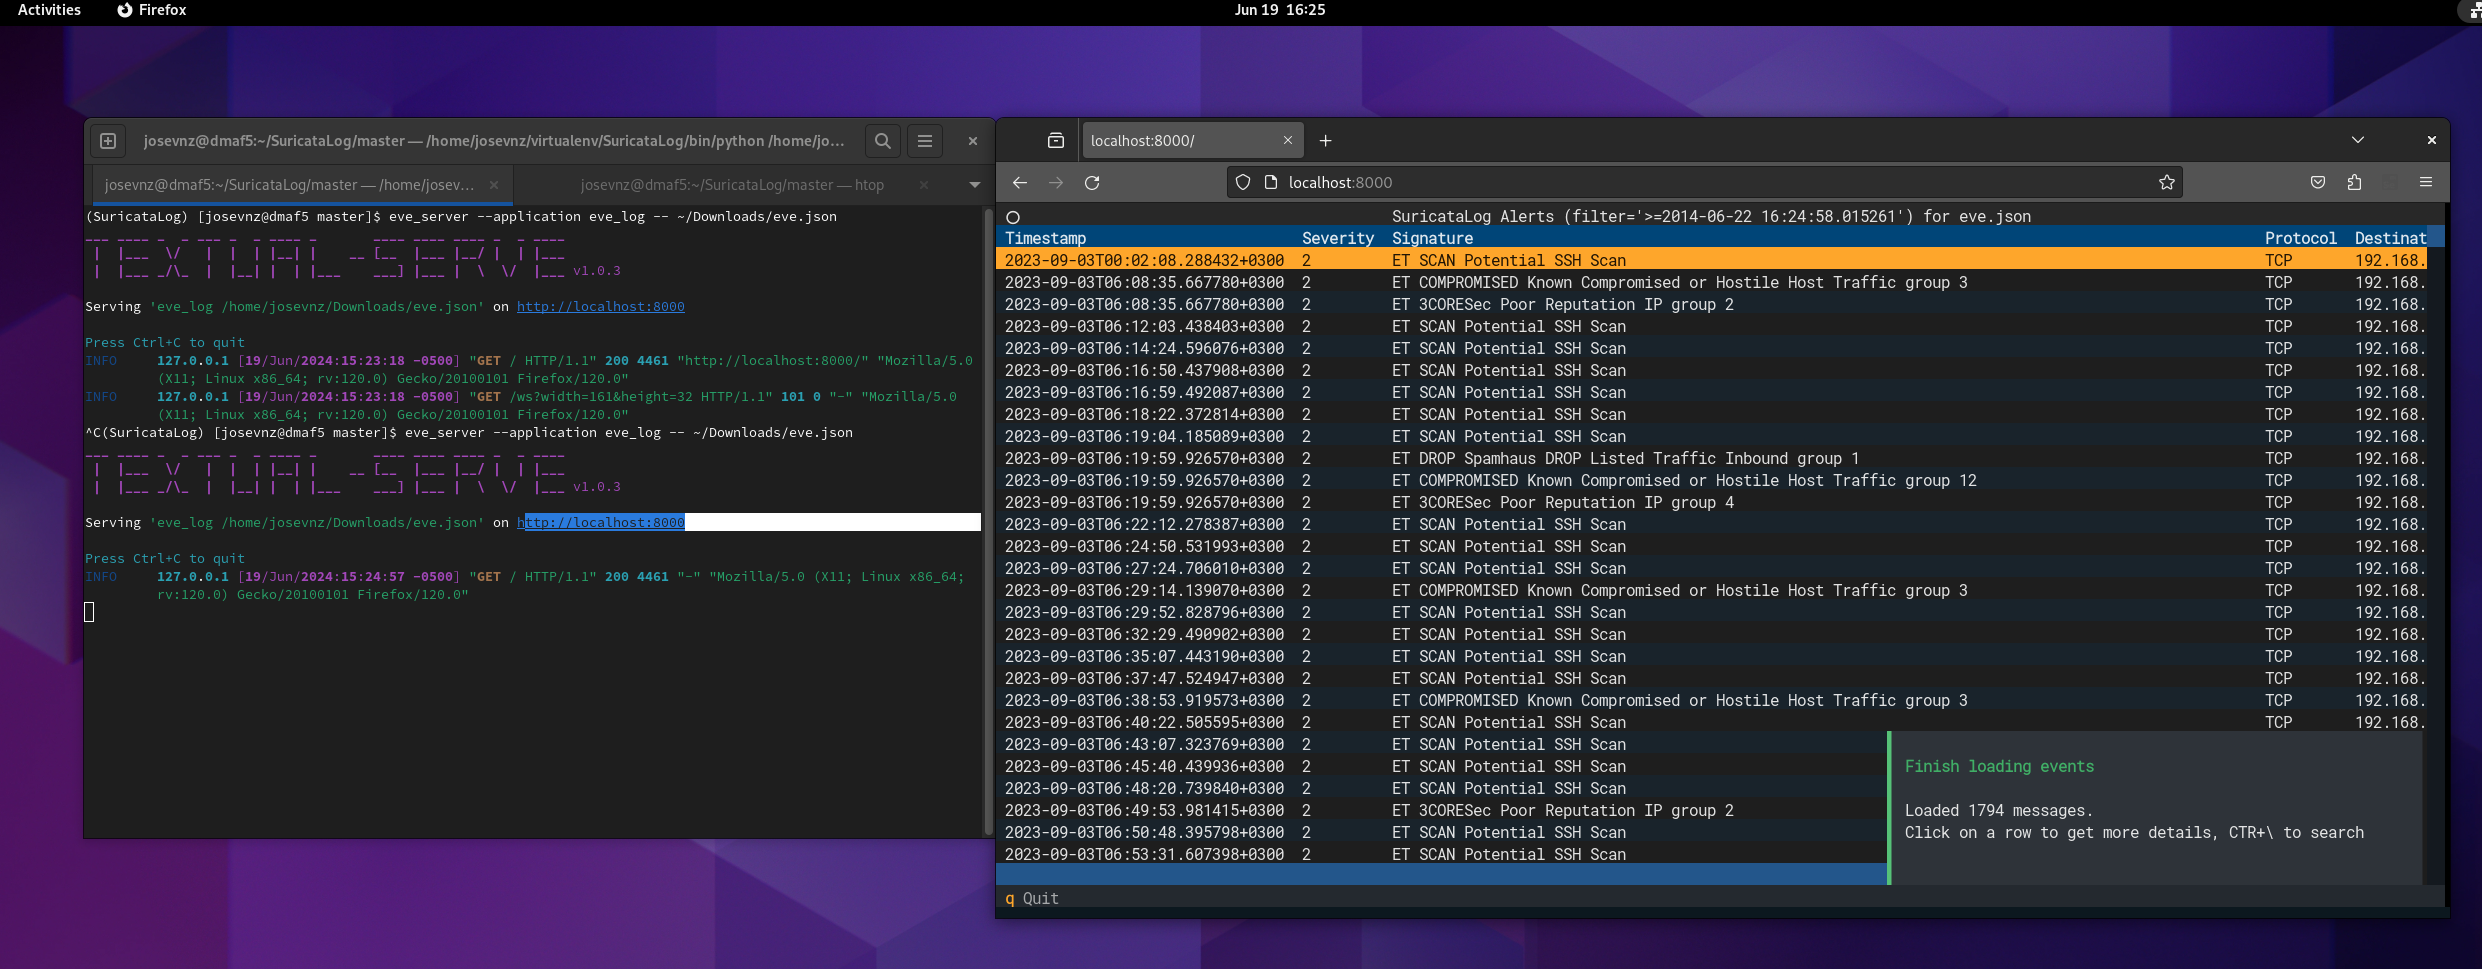 josevnz/suricatalog
पार्स करें, फ़िल्टर करें, और Suricata eve.json लॉग को CLI उपकरणों के साथ विज़ुअलाइज़ करें, अलर्ट, फ़्लो, DNS और पेलोड के लिए। इसमें Suricata सीखने और…
 nu11secur1ty/pastokrapacefleciks
.pcapng फ़ाइलों का विश्लेषण करके नेटवर्क ट्रैफ़िक निरीक्षण और फोरेंसिक समीक्षा के लिए HTML रिपोर्ट तैयार करता है।
 ekitji/siem
Windows विशेषाधिकार वृद्धि, गलत कॉन्फ़िगर किए गए ACLs, सेवाओं, निर्धारित कार्यों और कमजोर ड्राइवरों की आक्रामक खोज के लिए क्यूरेटेड SIEM क्वेरीज़ और…
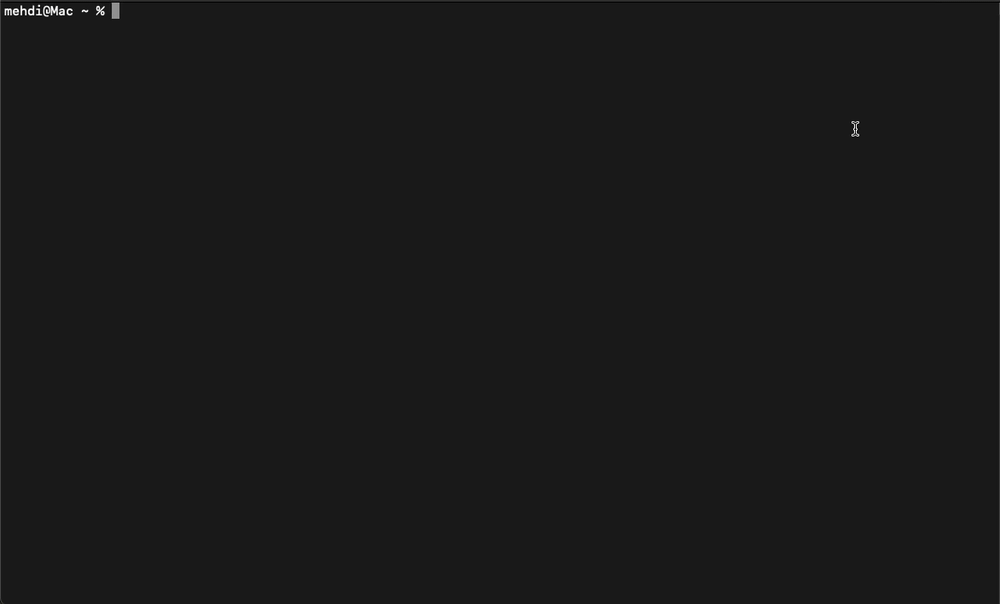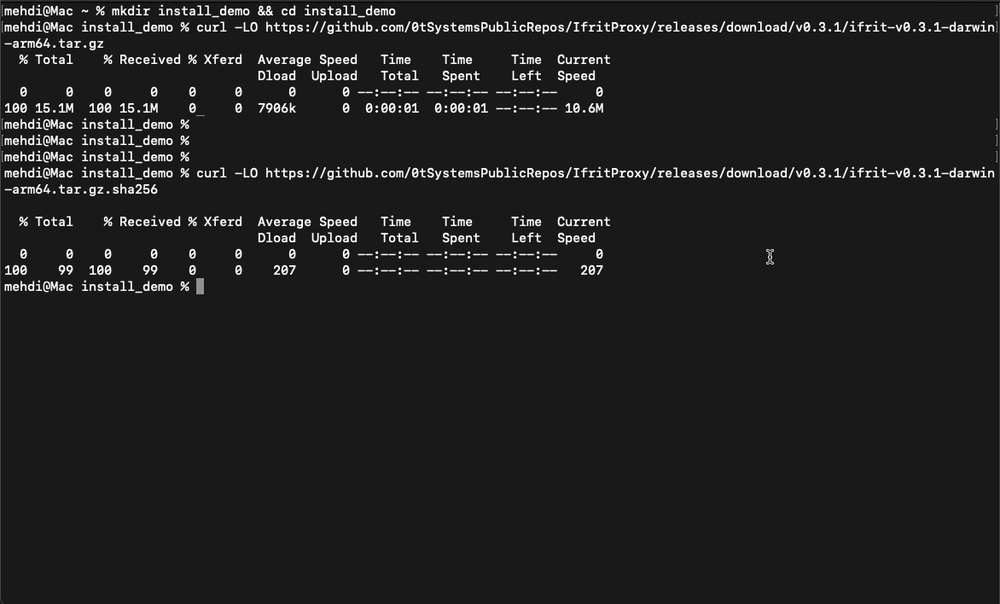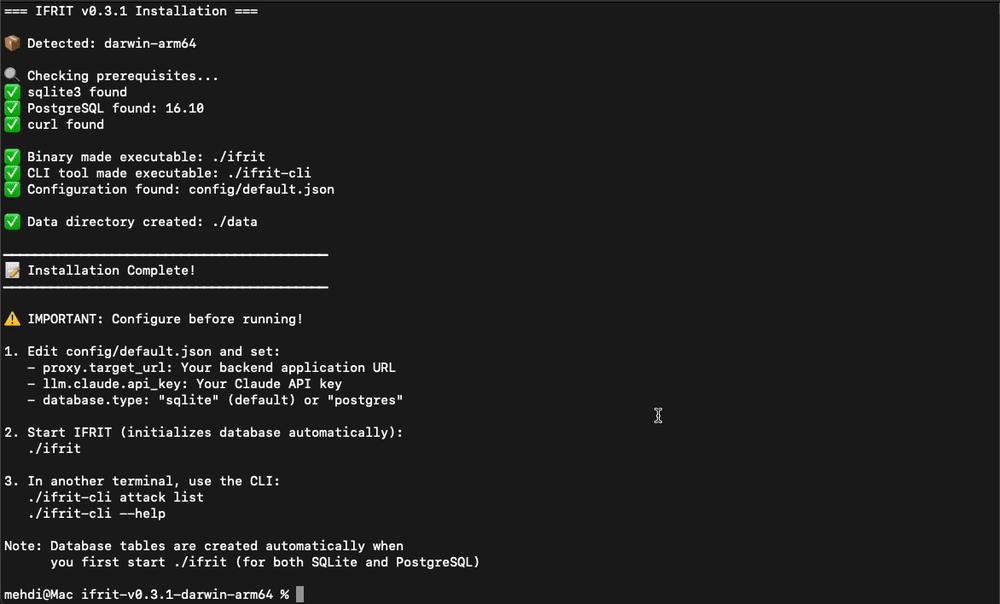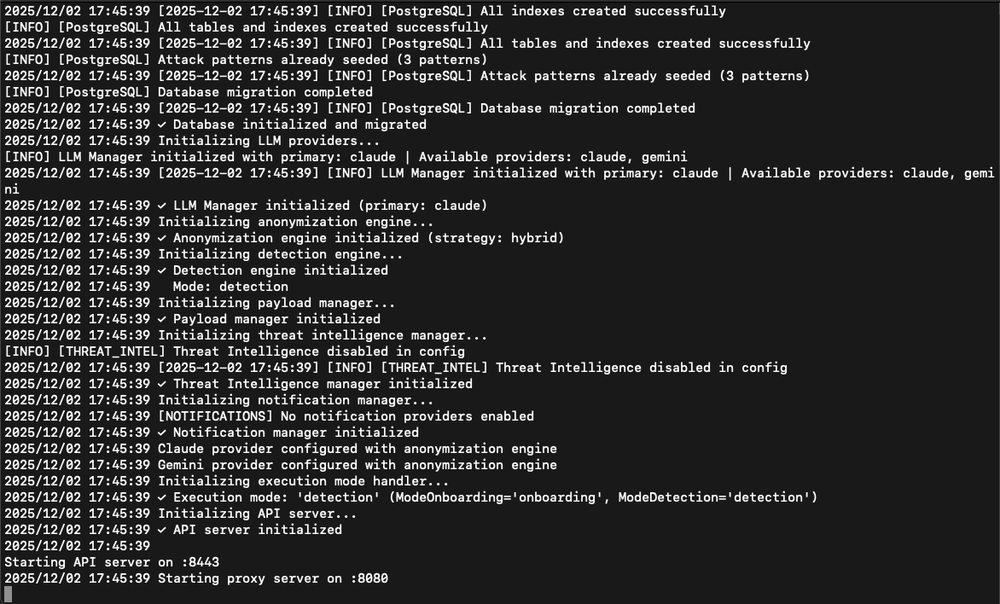 0tsystemspublicrepos/ifritproxy
IFRIT एक AI-संचालित रिवर्स प्रॉक्सी है जो वास्तविक समय में आने वाले अनुरोधों को इंटरसेप्ट करता है और प्रत्येक को वैध या दुर्भावनापूर्ण के रूप में…
 meirwah/awesome-incident-response
सुरक्षा विश्लेषकों के लिए घटना प्रतिक्रिया और DFIR टूल्स की क्यूरेटेड सूची, जिसमें मेमोरी और डिस्क फोरेंसिक, साक्ष्य संग्रह, लॉग विश्लेषण, प्लेबुक और…
 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 soc-irdoc/irdoc-app
इंसिडेंट रिस्पॉन्स डॉक्युमेंटेशन प्लेटफ़ॉर्म
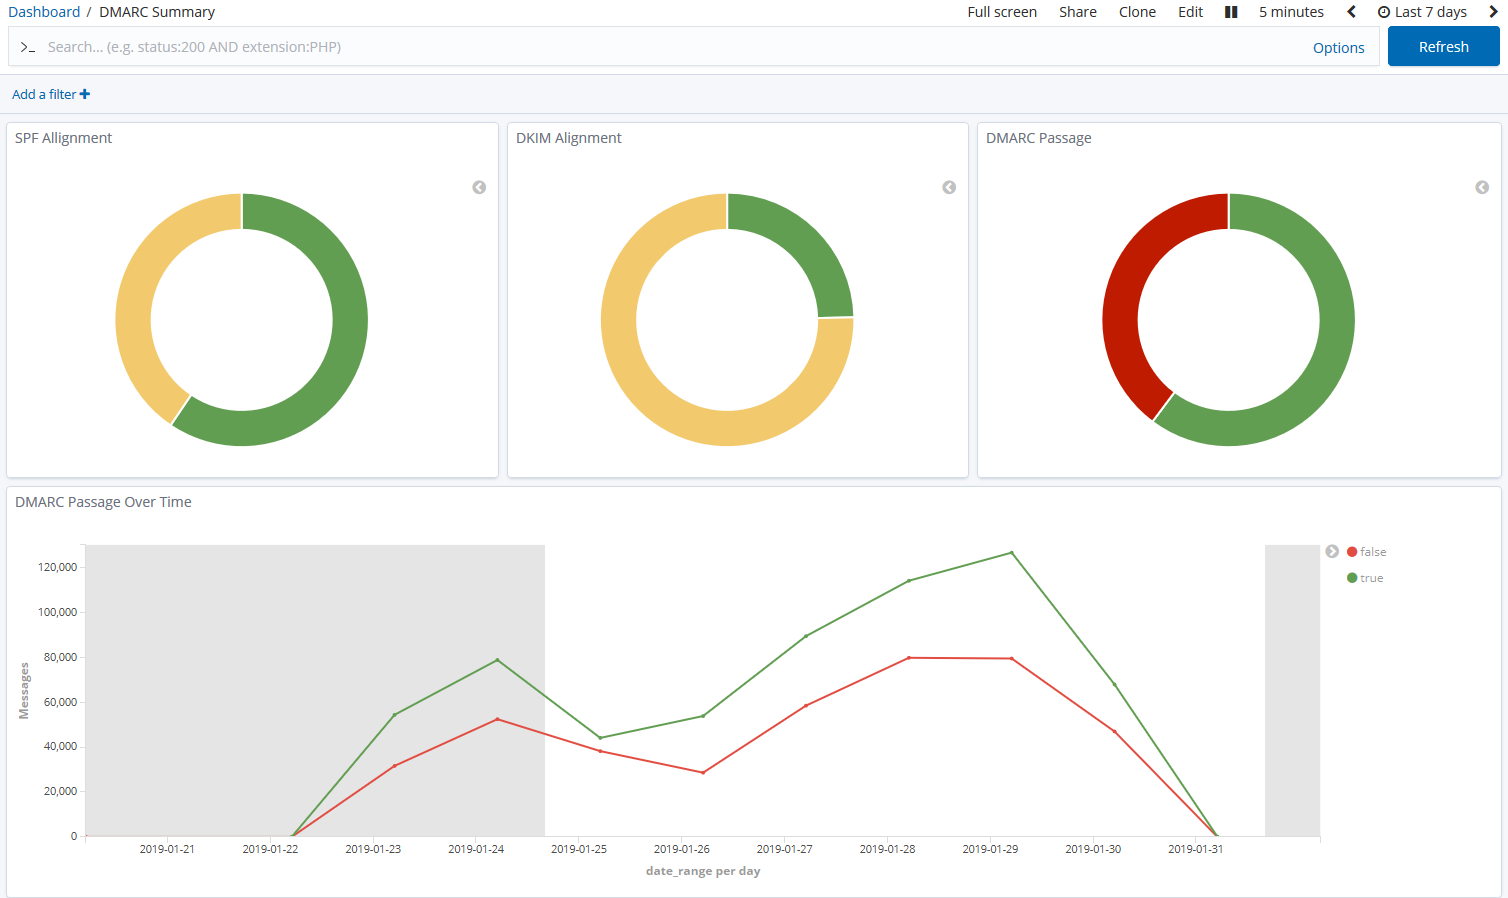 domainaware/parsedmarc
एग्रीगेट और फोरेंसिक DMARC रिपोर्ट्स को पार्स करने के लिए एक Python पैकेज और CLI
 umidguluzada/cyberdefense-lab
pfSense, Suricata, और ELK Stack के साथ एक संपूर्ण ब्लू टीम साइबर सुरक्षा प्रयोगशाला, जो नेटवर्क निगरानी और खतरे का पता लगाने के लिए है।
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
चरण-दर-चरण SOC विश्लेषक का मार्गदर्शन CVE-2024-3400 (PAN-OS command injection) की जांच और उपचार के लिए। इसमें detection, log analysis, threat…
 prox0959/omnitriage
शून्य-निर्भरता, सब-सेकंड Windows लाइव डिजिटल फोरेंसिक्स और इंसिडेंट रिस्पॉन्स (DFIR) ट्राइएज इंजन USB रिस्पॉन्डर्स के लिए।
 sonitbahl/sshintel
स्व-निहित SSH हनीपॉट जो हमलावरों की अंतःक्रियाओं को कैप्चर करता है और उन्हें संरचित सुरक्षा खुफिया जानकारी में बदल देता है।
 googlecloudplatform/professional-services
Google Cloud समाधान उदाहरणों और ऑडिट लॉग निगरानी, DLP डी-आइडेंटिफिकेशन, एन्क्रिप्शन कुंजी प्रबंधन, तथा IAM पैटर्न के लिए परिचालन उपयोगिताओं का संग्रह।