
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
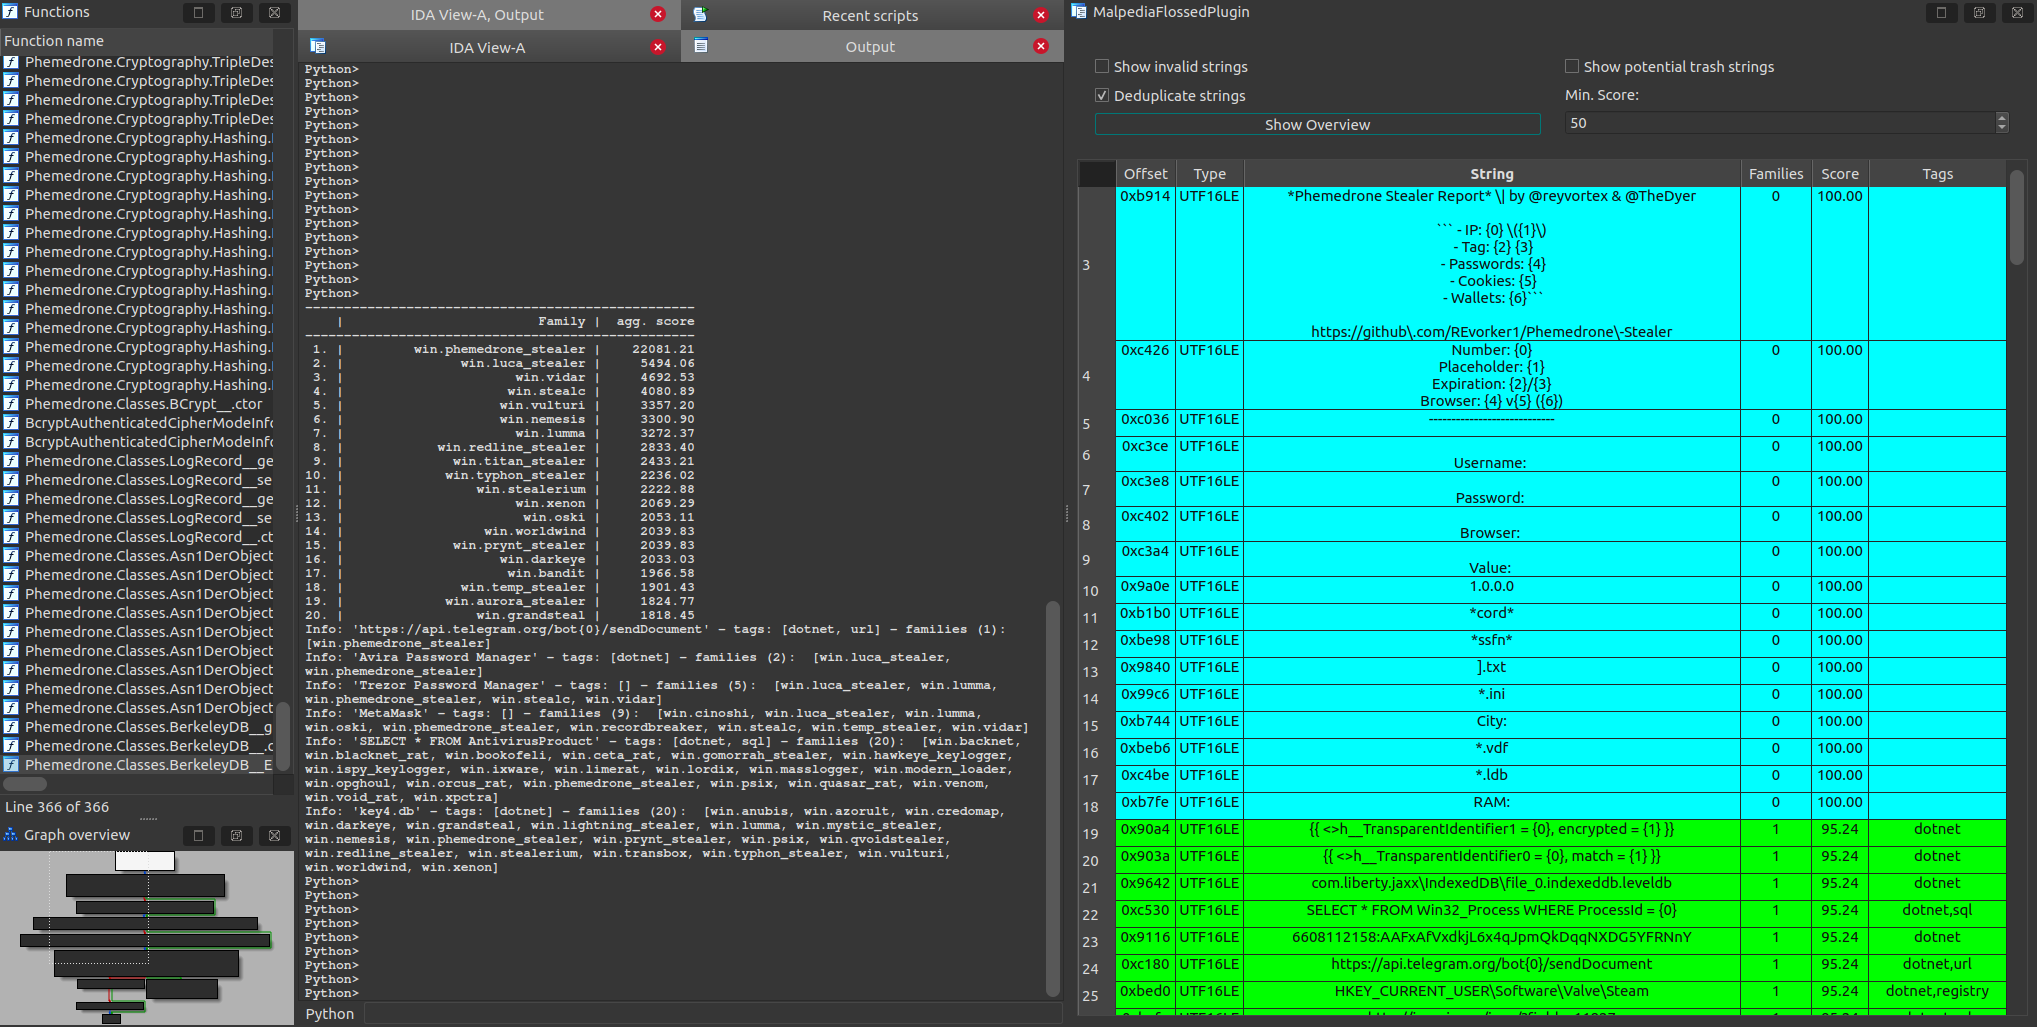
 malpedia/malpedia-flossed
FLARE floss को Malpedia में सभी unpacked+dumped नमूनों पर लागू किया गया, pre-processed आगे उपयोग के लिए।
 st0rn/siglens
Windows आर्टिफैक्ट विश्लेषण टूलकिट जो AV डिटेक्शन को PE ऑफसेट, सेक्शन, RVA/VA और स्ट्रिंग्स से मैप करता है, साथ ही YARA, AMSI, capa और मल्टी-इंजन…
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoCs को कई स्रोतों से एक बड़ी फ़ाइल में एकत्र किया गया (IPs) और जल्द ही और आ रहे हैं (CVE-2021-44228)
 julioliraup/antiphishing
Advanced Phishing Protection: Suricata rulesets open and free
 nextronsystems/iocs
Nextron Threat Research टीम द्वारा विश्लेषण और शोध से प्राप्त समझौता के संकेतक
 karim852/kage-dfir-toolkit
Windows होस्ट DFIR ट्राइएज कंसोल जो आर्टिफैक्ट संग्रह, Sigma-सहसंबंधित टाइमलाइन, YARA स्कैन, सॉकेट और अकाउंट निरीक्षण, इंडिकेटर एनरिचमेंट, और एक…
 svdwi/bluebox
ओपन-सोर्स थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म जो मैलवेयर और ऑब्ज़र्वेबल विश्लेषण के लिए है। IP, डोमेन, URL और हैश को बाहरी स्रोतों से समृद्ध करता है,…
 kavan00/android-projector-c2-malware
चीनी beamers के c2-network का ब्रेकडाउन - SilentSDK-Analysis
 archanchoudhury/msdt_cve-2022-30190
यह रिपॉज़िटरी डिफेंडर परिप्रेक्ष्य से फोलिना MSDT के बारे में बात करता है।
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 citrix/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता संकेतक स्कैनर
 threatray/threat-research
थ्रेट्रे के थ्रेट रिसर्च से IoCs और YARA नियम
 chaitanyakrishna/iocscraper
IOCPARSER.COM एक तेज़ और विश्वसनीय सेवा है जो आपको विभिन्न डेटा स्रोतों से IOCs और खुफिया जानकारी निकालने में सक्षम बनाती है।
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 0xtoxin/malware-iocs
बस मैलवेयर के बारे में मेरे निष्कर्ष
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell (CVE-2021-44228) हमलों के लिए समझौता संकेतक (IOCs), हमले के स्रोत आईपी, और Snort/Suricata डिटेक्शन नियमों का क्यूरेटेड रिपॉजिटरी।
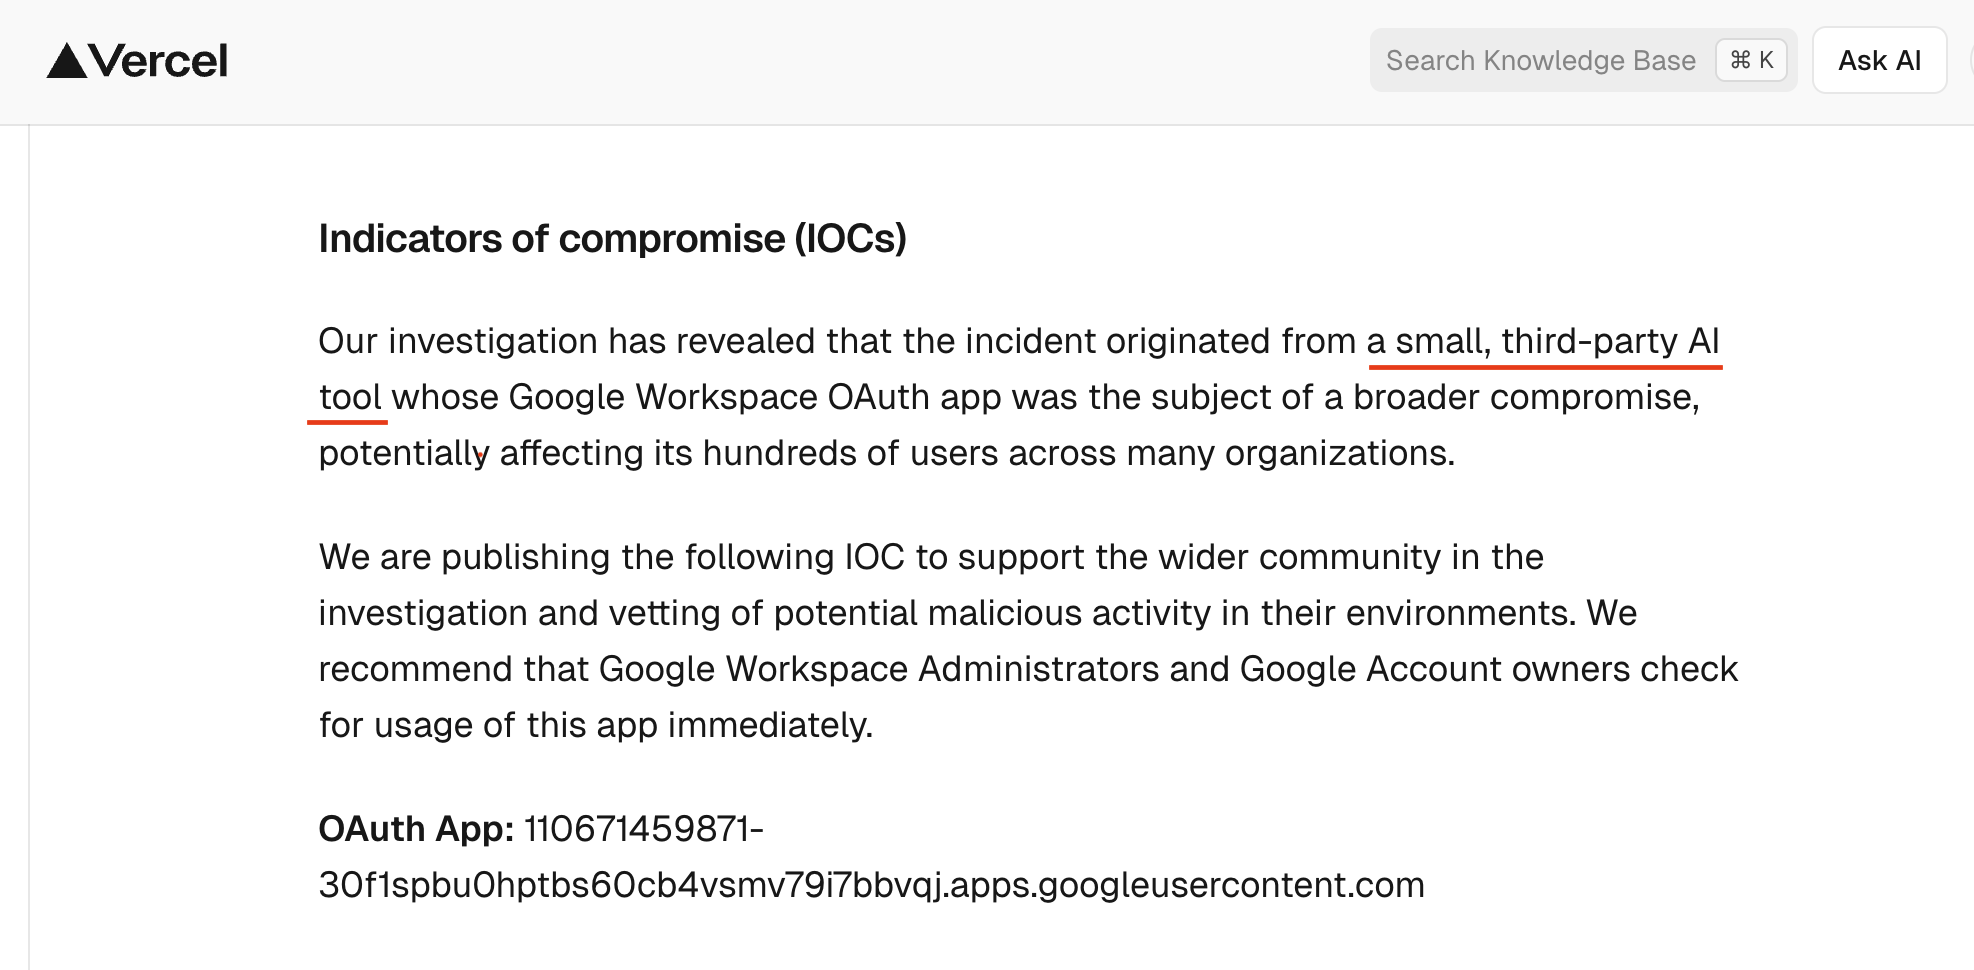 opensourcemalware/vercel-april2026-incident-response
यह एक घटना प्रतिक्रिया प्लेबुक है जो हमने Vercel के अप्रैल 2026 के समझौते के लिए बनाई है।








