
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित

 cspf-founder/darwis-taxii
Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
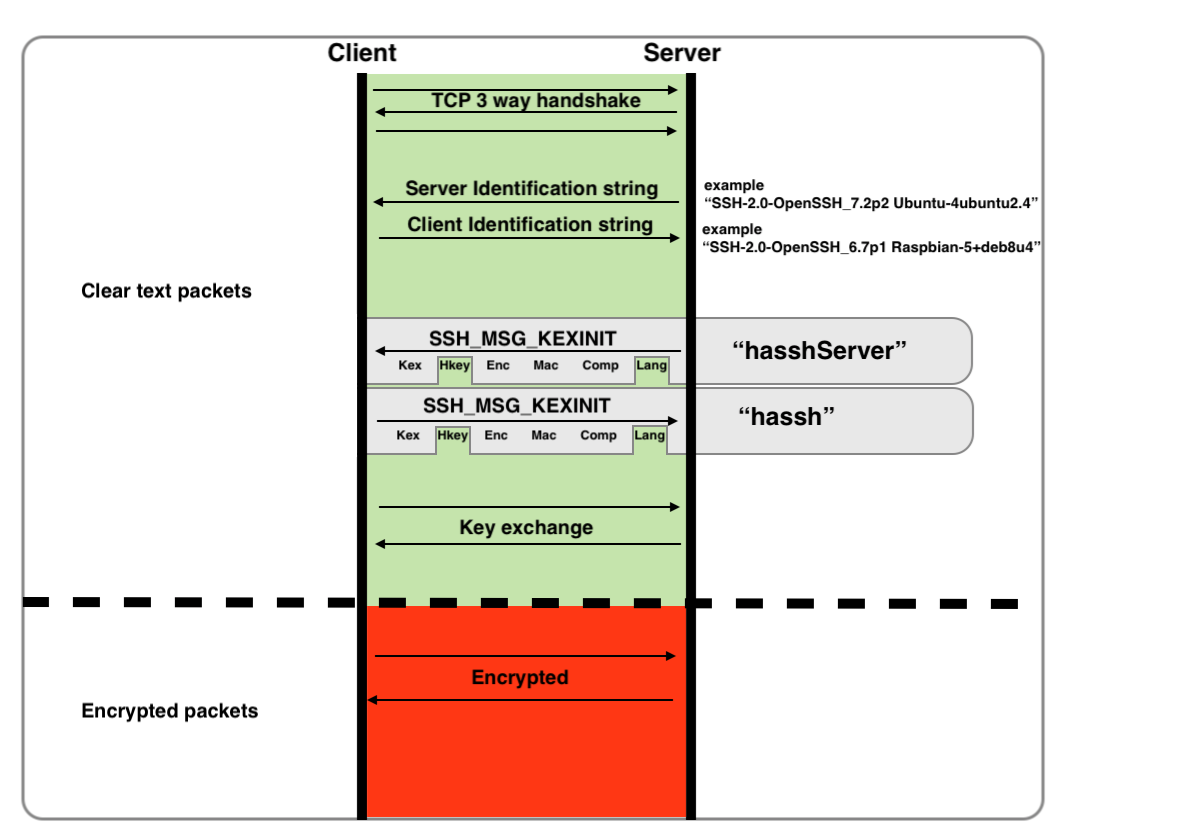 corelight/hassh
SSH क्लाइंट और सर्वर की फ़िंगरप्रिंटिंग करें।
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz नकली-Taiko-भर्तीकर्ता अभियान के लिए IoC, हमला श्रृंखला और पहचान, जो paste-in-terminal "anti-bot" चाल के माध्यम से स्वयं-हटाने वाला…
 fabriziosalmi/tanstack-compromise-checker
TanStack npm सप्लाई चेन हमले के संकेतकों (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx) का पता लगाने के लिए शेल स्क्रिप्ट
 0xblackash/cve-2026-21589
CVE-2026-21589 के लिए तकनीकी विश्लेषण और डिटेक्शन मार्गदर्शन, जो Atlassian Data Center उत्पादों में एक pre-auth path traversal मनमानी फ़ाइल एक्सेस…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 के लिए Indicators of Compromise और hunting guidance, जो Citrix NetScaler ADC और Gateway में एक unauthenticated command injection है,…
 helgesverre/livewire-honeypot
उच्च-अंतःक्रियात्मक हनीपॉट जो एक कमजोर Laravel/Livewire ऐप का अनुकरण करता है। CVE-2024-47823, CVE-2025-54068 और CVE-2025-14894 को लक्षित करने वाले…
 0xsyr0/log4shell
यह रिपॉजिटरी में वे सभी एकत्रित संसाधन शामिल हैं जिनका उपयोग हमने CVE-2021-44228 और CVE-2021-45046 उर्फ Log4Shell पर अपनी घटना प्रतिक्रिया के दौरान…
 ptkthg/statecraftcyber
PT-BR में थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म - CVEs, ब्रीफिंग्स, IOCs और सुरक्षा समाचार
 sgnls/exchange-0days-202103
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 और CVE-2021-27065 के शोषण के लिए IoC निर्धारण
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 itskill-jp/wordpress-upgrade-check
सर्वर पर प्रत्येक WordPress कोर संस्करण की केवल-पढ़ने योग्य जाँच। CVE-2026-87902 (7.1.2 और बैकपोर्ट्स में ठीक किया गया), ऑटो-अपडेट बंद, और प्रकाशित…
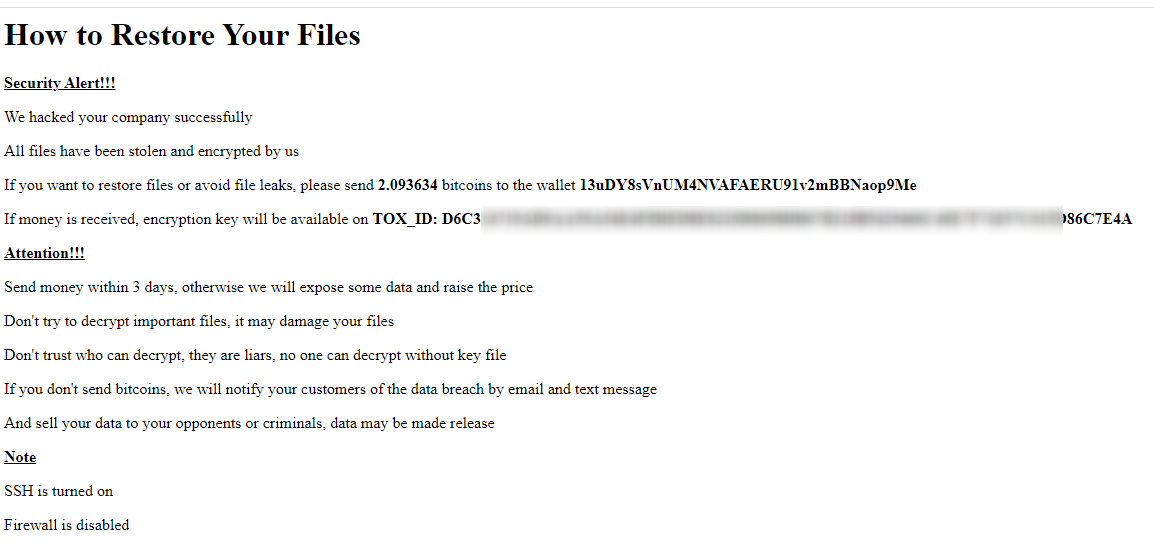 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi अर्ध-स्वचालित ransomware हमले bitcoin वॉलेट
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 और CVE-2025-42999 भेद्यता और समझौता मूल्यांकन उपकरण
 suominen/cve-2026-53266
एकल-पृष्ठ ट्रैकर जो रिकॉर्ड करता है कि कौन से Linux वितरणों ने CVE-2026-53266 netfilter ebtables SNAT ARP-rewrite page-cache write भेद्यता के लिए…
 techupdate24/fortimail-zero-day-cve-2026-104286
Agile स्प्रिंट्स को DevOps CI/CD पाइपलाइनों के साथ एकीकृत करने के लिए एक पूर्ण मार्गदर्शिका और कार्यप्रवाह।
 suominen/cve-2025-39682
CVE-2025-39682 के लिए प्रति-वितरण पैच स्थिति रिकॉर्ड करने वाला सिंगल-पेज ट्रैकर, जो Linux kernel kTLS receive path में एक use-after-free है।
 0xblackash/cve-2024-3094
CVE-2024-3094








