
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित

 soteria-security/hafnium-ioc
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 और CVE-2021-26865 के शोषण के संकेतकों की पहचान करने के लिए एक PowerShell स्क्रिप्ट
 mellow-hype/c2finder
अपने Bro logs में un-sinkholed C&C IPs की तलाश करें (Bambanek Consulting C&C master list से)
 trustedsec/artillery
ओपन-सोर्स ब्लू टीम टूल जो कई होस्ट और नेटवर्क रक्षा और पहचान विधियों का उपयोग करके Linux और Windows सिस्टम की सुरक्षा करता है।
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902 से संबंधित समझौते के संकेतकों (IoCs) की स्कैन करने वाला स्थानीय F5 BIG-IP स्क्रिप्ट, जो पोस्ट-एक्सप्लॉइटेशन गतिविधि का पता लगाने के लिए…
 cisagov/check-your-pulse
यह उपयोगिता यह निर्धारित करने में मदद कर सकती है कि CVE-2019-11510 के लिए Pulse Secure VPN Appliance की लॉग फ़ाइलों में समझौता संकेतक (IOCs) मौजूद…
 assafmo/xioc
पाठ से समझौता संकेतक निकालें, जिसमें "एस्केप किए गए" संकेतक भी शामिल हैं।
 nicolasriverocorvalan/cloud-sniper
आभासी सुरक्षा संचालन केंद्र
 citrix/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता संकेतक स्कैनर
 deadbits/yara-rules
व्यक्तिगत शोध से YARA सिग्नेचर का संग्रह
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता सूचक स्कैनर
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook to help automate some of the forensic analysis related to Citrix Netscalers compromised via CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
cve-2019-19781 की खोज के लिए स्वचालित फोरेंसिक स्क्रिप्ट
 digitalshadows/cve-2019-19781_iocs
CVE-2019-19781 के लिए संकलित समझौता संकेतक (IOCs), जिसमें हनीपॉट लॉग से प्राप्त IP पते और whois डेटा शामिल हैं, ताकि खतरे का पता लगाने और घटना…
 biggiesmallsag/nighthawkresponse
घटना प्रतिक्रिया फोरेंसिक फ्रेमवर्क
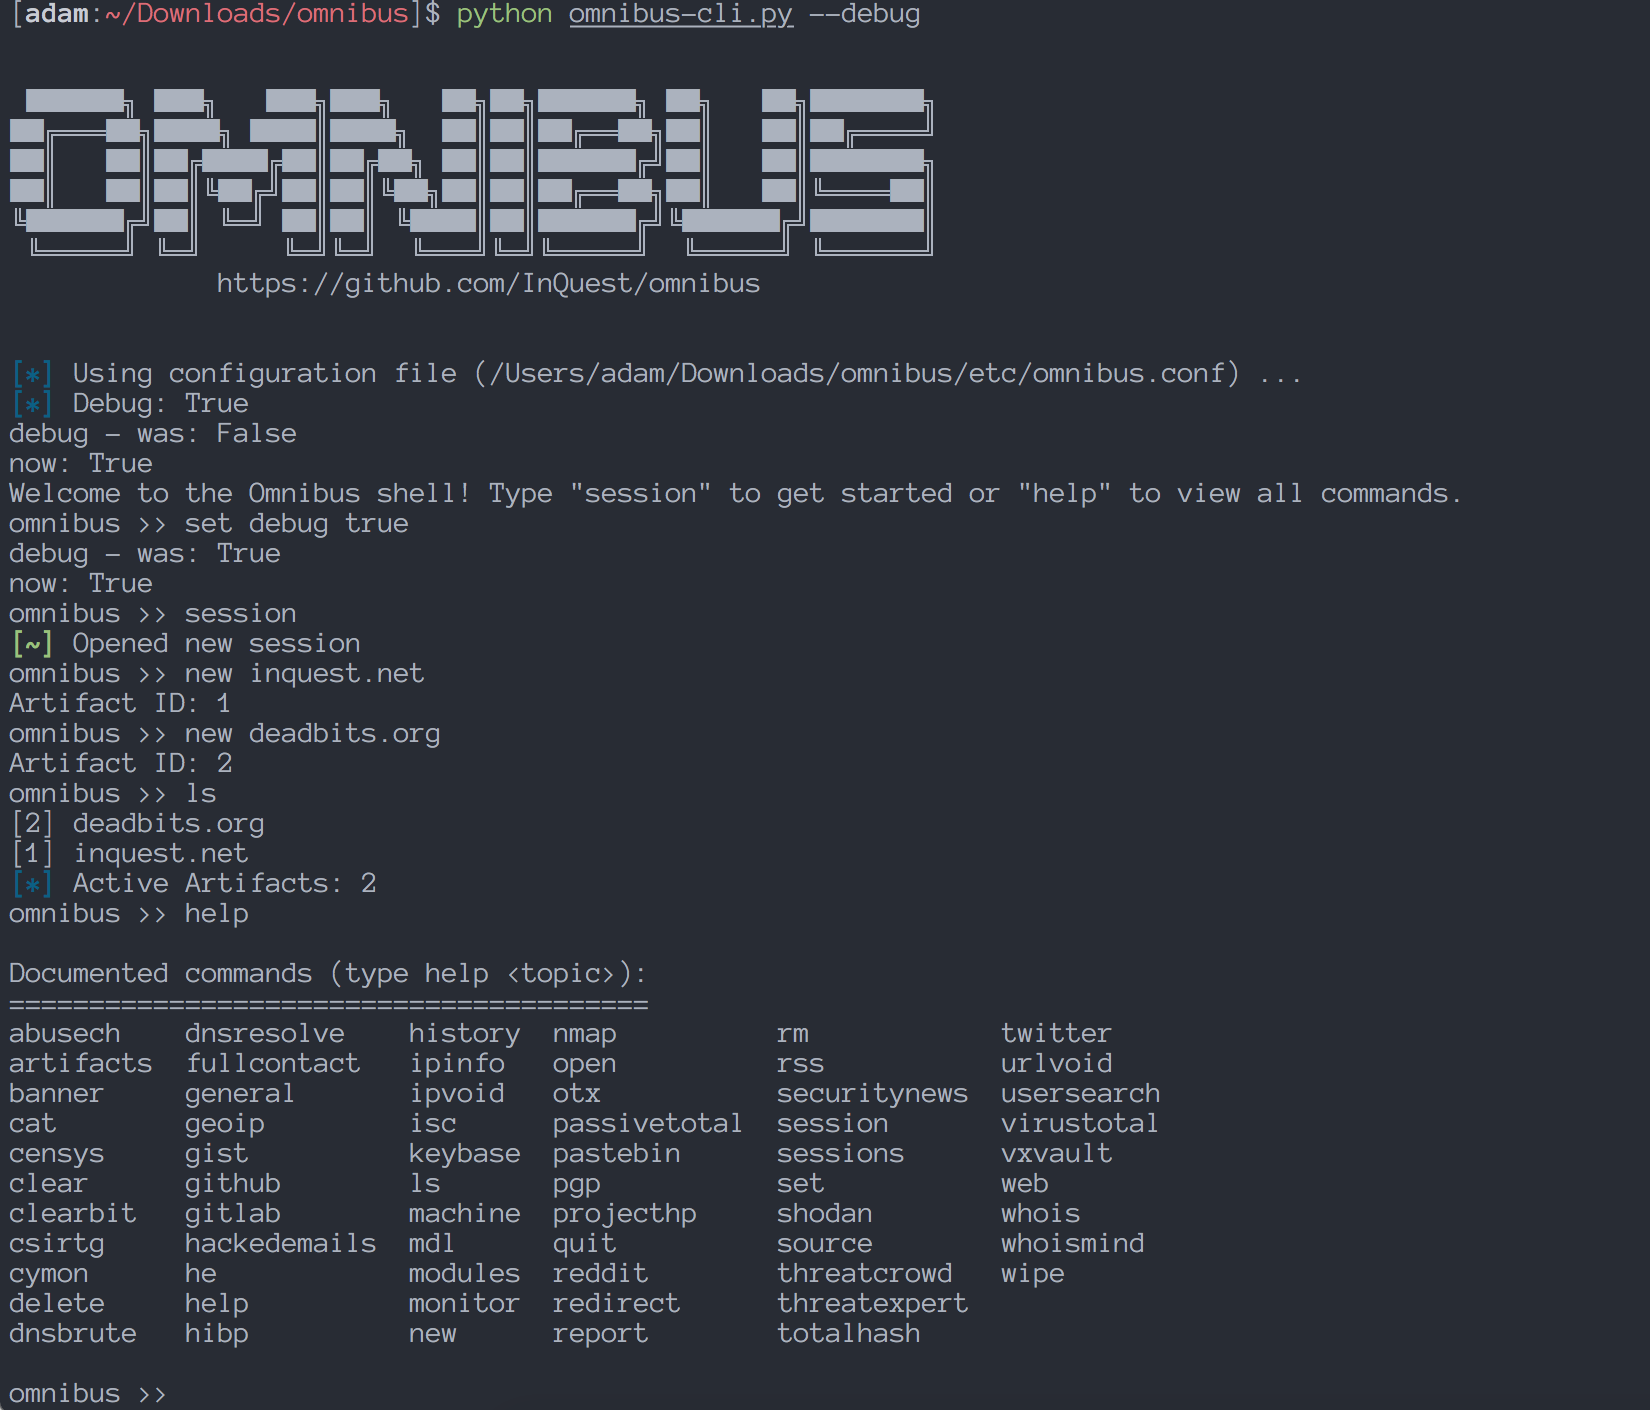
 silascutler/malpipe
मैलवेयर/IOC अंतर्ग्रहण और प्रसंस्करण इंजन
 abhinavbom/threat-intelligence-hunter
TIH एक खुफिया उपकरण है जो आपको कई सार्वजनिक रूप से उपलब्ध सुरक्षा फीड और कुछ प्रसिद्ध API के माध्यम से आईओसी (IOC) की खोज में मदद करता है। इस उपकरण…
 navytitanium/eitest-tools-scripts-iocs
EITest अभियानों के लिए IOC फ़ीड और विश्लेषण टूलकिट, जिसमें C2 डेटा डिक्रिप्शन, पीड़ित पेलोड डिकोडिंग, और खतरे की खुफिया और फोरेंसिक जांच के लिए…








