 inquest/omnibus
OSINT Omnibus (बीटा रिलीज़)


Omnibus को इस प्रकार परिभाषित किया गया है एक खंड जिसमें कई उपन्यास या अन्य आइटम शामिल होते हैं जो पहले अलग-अलग प्रकाशित हुए थे और InQuest Omnibus परियोजना का उद्देश्य ओपन सोर्स इंटेलिजेंस संग्रह, अनुसंधान और आर्टिफैक्ट प्रबंधन के लिए बिल्कुल यही होना है।
एक उपयोग में आसान इंटरैक्टिव कमांड लाइन एप्लिकेशन प्रदान करके, उपयोगकर्ता विभिन्न आर्टिफैक्ट जैसे IP पते, डोमेन नाम, ईमेल पते, उपयोगकर्ता नाम, फ़ाइल हैश, Bitcoin पते और अधिक की जाँच करने के लिए सत्र बना सकते हैं, जैसे-जैसे हम विस्तार करते रहते हैं।
इस परियोजना ने इससे पहले आई महान परियोजनाओं जैसे SpiderFoot, Harpoon और DataSploit से प्रेरणा ली है। ओपन सोर्स की दुनिया में योगदान देने वाले उन महान लेखकों का बहुत-बहुत धन्यवाद।
यह एप्लिकेशन Python 2.7 को ध्यान में रखकर लिखा गया है और OSX और Ubuntu 16.04 वातावरण पर सफलतापूर्वक परीक्षण किया गया है।
यह अंतिम एप्लिकेशन का बीटा है और इस तरह उपयोग के दौरान कुछ बग या अन्य अजीबता हो सकती है। अधिकांश भाग के लिए Omnibus पूरी तरह से कार्यात्मक है और इसका उपयोग तुरंत OSINT जांच शुरू करने के लिए किया जा सकता है।
Omnibus एक मॉड्यूलर तरीके से बनाया गया है जो OSINT डेटा स्रोत मॉड्यूल और आयात/निर्यात मॉड्यूल को आसानी से जोड़ने की अनुमति देता है। प्रत्येक श्रेणी का प्रत्येक मॉड्यूल एक एकल निर्देशिका में शामिल है, और कोड की कुछ पंक्तियाँ जोड़कर, आपका मॉड्यूल अगला हो सकता है!
जैसे-जैसे Wiki बढ़ती जा रही है, हमारे पास कस्टम प्लगइन लिखने के पूर्ण उदाहरण होंगे।
यदि आप कोई बग या अन्य समस्या देखते हैं, तो कृपया एक Issue और/या Pull Request बनाएँ। हम अधिक मॉड्यूल बनाने और Omnibus उपयोग-मामलों का विस्तार करने में सामुदायिक समर्थन का भी स्वागत करेंगे। नई सुविधाओं के लिए Forks और Pull Requests का स्वागत है!
यह README फ़ाइल Omnibus और इसकी सुविधाओं का एक त्वरित अवलोकन प्रदान करती है। पूर्ण दस्तावेज़ीकरण इस रिपॉजिटरी के 'docs' फ़ोल्डर में उपलब्ध है।
शुरू करने से पहले हमें Omnibus द्वारा उपयोग की जाने वाली कुछ शब्दावली को कवर करने की आवश्यकता होगी।
new कमांड का उपयोग करके या मॉड्यूल निष्पादन के माध्यम से खोजे जाने परजांच के लिए Omnibus शुरू करना इस GitHub रिपॉजिटरी को क्लोन करने, pip install -r requirements.txt का उपयोग करके Python आवश्यकताओं को स्थापित करने और python omnibus-cli.py चलाने जितना आसान है।
Omnibus शेल - मुख्य प्रारंभ
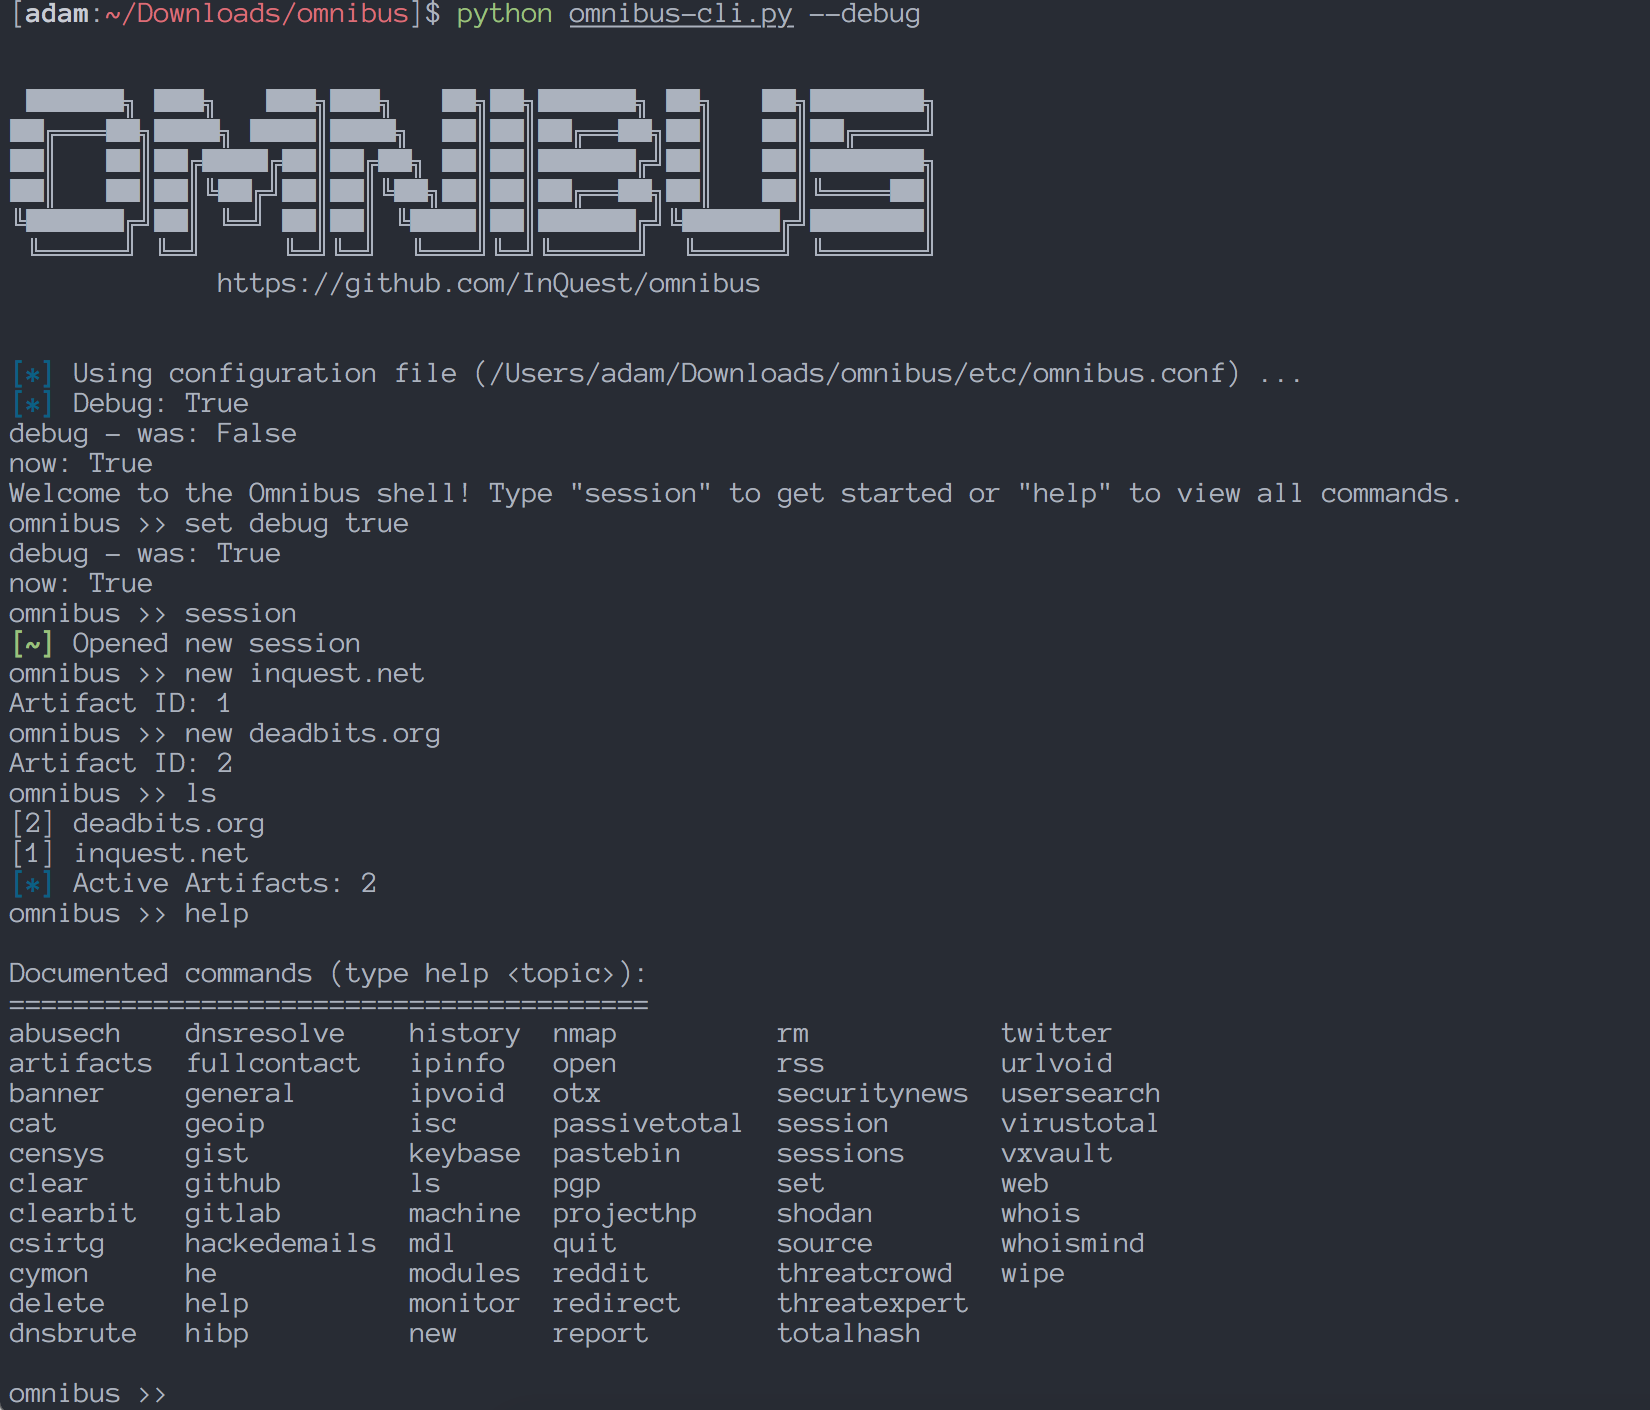
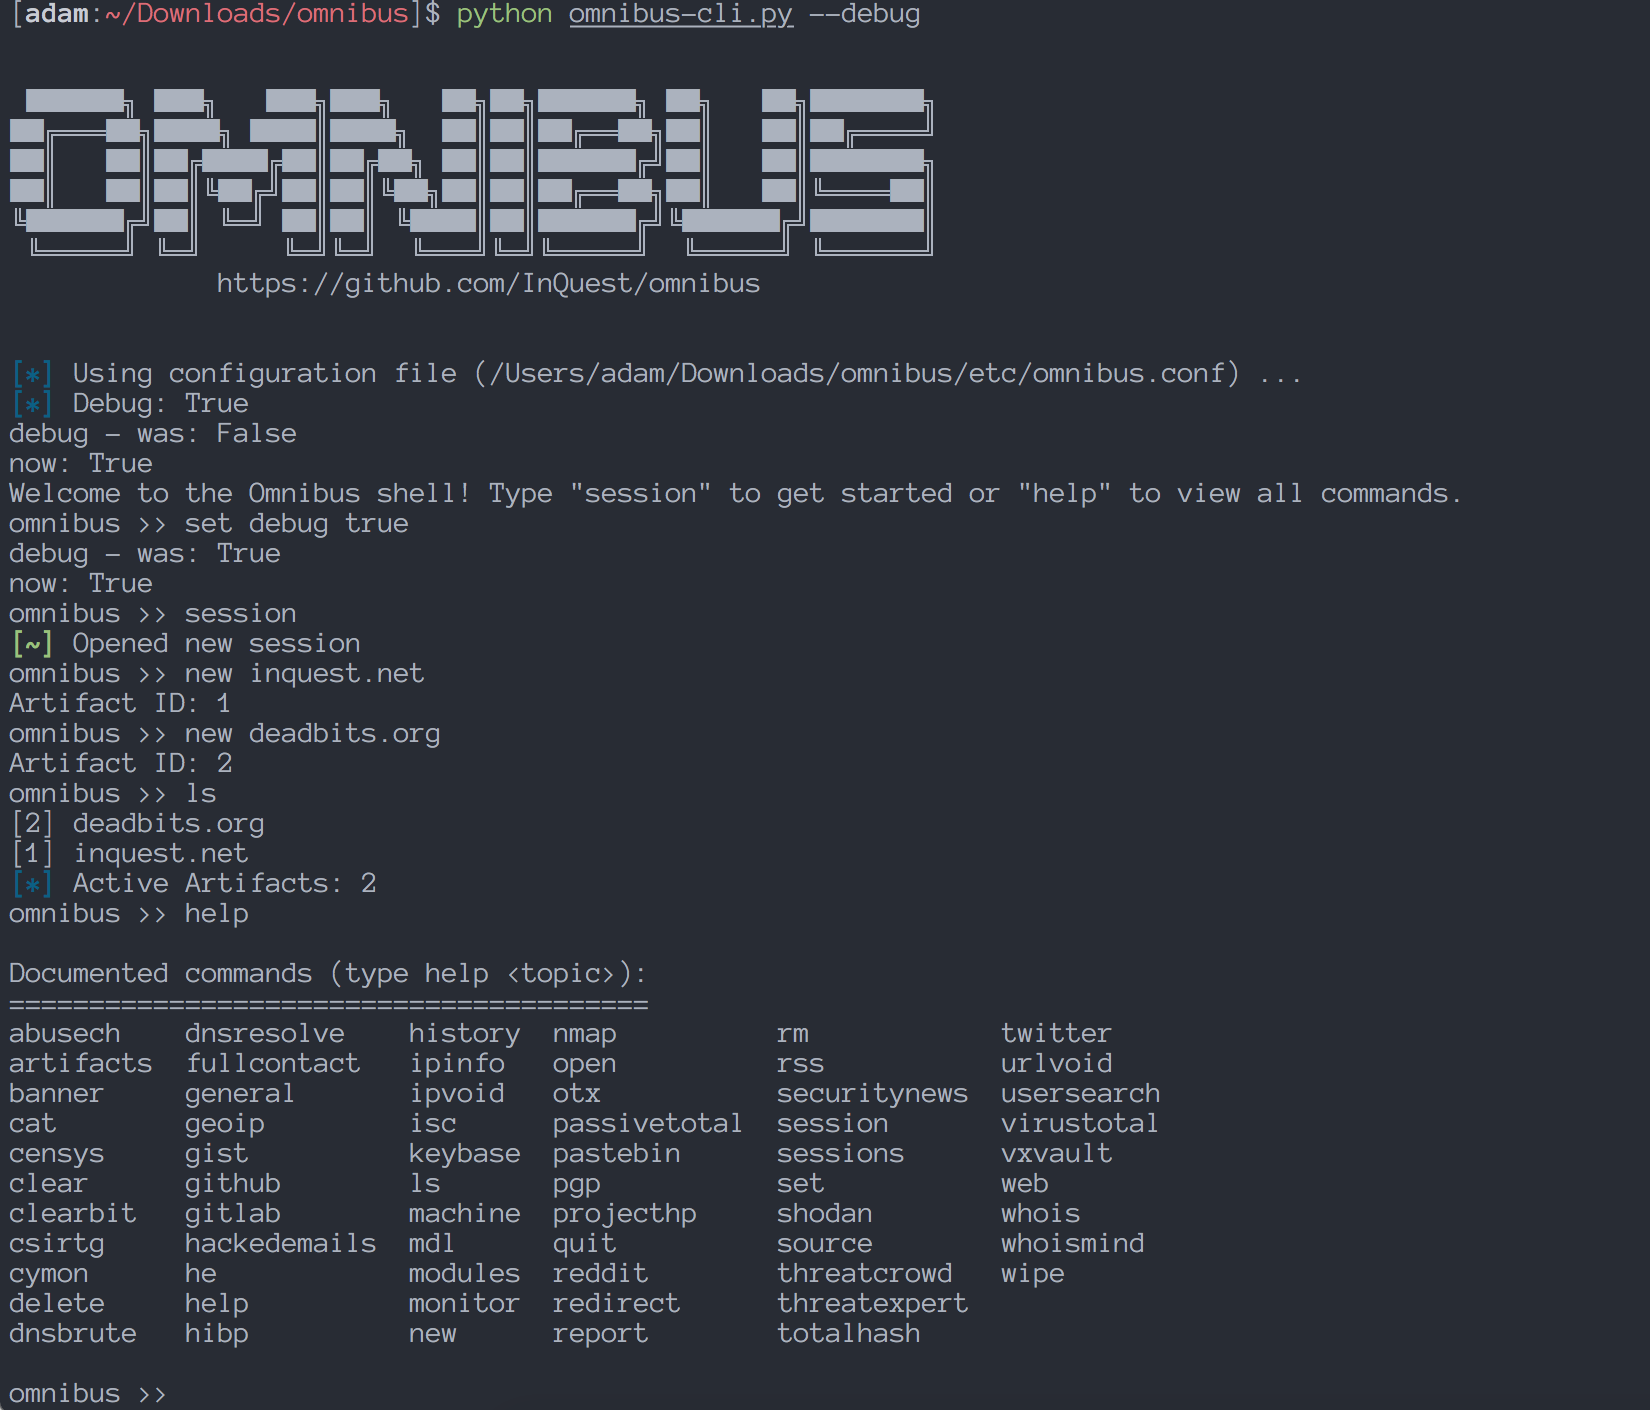
CLI के दृश्य संदर्भ के लिए, ऊपर चित्रित Omnibus कंसोल है जब एक नया सत्र शुरू किया गया है, दो आर्टिफैक्ट एक सत्र में जोड़े गए हैं, और help मेनू दिखाया गया है।
आपको मॉड्यूल के अंदर उपयोग करने के लिए किसी भी API कुंजी को omnibus/etc/apikeys.json फ़ाइल के अंदर सेट करना होगा।
यह फ़ाइल एक JSON दस्तावेज़ है जिसमें उन सभी सेवाओं के लिए प्लेसहोल्डर हैं जिन्हें API कुंजियों की आवश्यकता होती है, और Omnibus द्वारा केवल प्रति मॉड्यूल आधार पर उस API कुंजी को पुनर्प्राप्त करने के लिए एक्सेस किया जाता है जिसे मॉड्यूल को निष्पादित करने की आवश्यकता होती है।
यह ध्यान दिया जाना चाहिए कि API कुंजियों की आवश्यकता वाली अधिकांश सेवाओं के पास मुफ्त खाते और API कुंजियाँ हैं। कुछ मुफ्त खातों में कम संसाधन सीमाएँ हो सकती हैं, लेकिन छोटी दैनिक जांच या एप्लिकेशन के परीक्षण के दौरान यह कोई समस्या नहीं रही है।
एक उपयोगी टिप: यह देखने के लिए cat apikeys कमांड का उपयोग करें कि आपके पास वास्तव में कौन सी कुंजियाँ संग्रहीत हैं।
यदि मॉड्यूल विफल हो रहे हैं या कोई परिणाम नहीं लौटा रहे हैं, तो पहले यहाँ जाँच करें कि आपकी API कुंजी ठीक से सहेजी गई है या नहीं।
जब आप पहली बार CLI चलाते हैं, तो आपका स्वागत कुछ बुनियादी जानकारी के साथ एक सहायता मेनू द्वारा किया जाएगा।
Omnibus कुछ सामान्य Linux कमांड की नकल करने वाले कमांड का उपयोग करने का प्रयास करता है ताकि परिचितता और उपयोग में आसानी हो। उदाहरण के लिए, आर्टिफैक्ट के बारे में जानकारी दिखाने के लिए कमांड cat, डेटाबेस से आर्टिफैक्ट को हटाने के लिए rm, वर्तमान सत्र आर्टिफैक्ट देखने के लिए ls, और > वर्ण का उपयोग करके किसी भी कमांड के लिए आउटपुट रीडायरेक्शन समर्थन।
आउटपुट रीडायरेक्शन के उदाहरण के रूप में, यदि आप "inquest.net" नामक आर्टिफैक्ट का विवरण अपनी स्थानीय डिस्क पर JSON फ़ाइल में सहेजना चाहते हैं, तो आप बस कमांड चलाएँगे:
cat inquest.net > inquest-report.json और यह वहाँ होगा!
यह सुविधा सापेक्ष पथों के बजाय पूर्ण फ़ाइल पथों के साथ भी काम करती है।
Omnibus में अक्सर उपयोग किए जाने वाले उच्च-स्तरीय कमांड हैं:
session
new <आर्टिफैक्ट नाम>
modules
open <फ़ाइल पथ>
ls
rm
wipe
cat <आर्टिफैक्ट नाम | सत्र ID>
<मॉड्यूल नाम> <आर्टिफैक्ट नाम | सत्र ID>
<मशीन नाम> <आर्टिफैक्ट नाम | सत्र ID>
यदि आपको कभी भी एप्लिकेशन के विभिन्न क्षेत्रों के लिए उपलब्ध विभिन्न कमांड पर त्वरित संदर्भ की आवश्यकता होती है, तो इसी उद्देश्य के लिए उप-सहायता मेनू हैं। इन कमांड का उपयोग करने से आपको केवल वे कमांड दिखाई देंगे जो किसी विशिष्ट क्षेत्र से संबंधित हैं:
general
artifacts
sessions
modules
अधिकांश साइबर जांच एक या अधिक तकनीकी संकेतकों, जैसे IP पता, फ़ाइल हैश या ईमेल पते से शुरू होती है। खोज और विश्लेषण के बाद, संबंध बनने लगते हैं और आप जुड़े डेटा बिंदुओं के माध्यम से घूम सकते हैं। इन डेटा बिंदुओं को Omnibus के अंदर आर्टिफैक्ट कहा जाता है और ये उस किसी भी आइटम का प्रतिनिधित्व करते हैं जिसकी आप जाँच करना चाहते हैं।
