
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 tica506/siem-queries-for-cve-2021-44228
SIEM क्वेरी संग्रह जो Log4Shell (CVE-2021-44228) के शोषण प्रयासों का पता लगाने के लिए है। सुरक्षा निगरानी और घटना प्रतिक्रिया के लिए तैयार-उपयोग वाले…
 threatmonit/log4j-iocs
log4j CVE-2021-44228 के बारे में सार्वजनिक IOCs
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
# CVE-2021-40438 हमले के प्रयास के लिए सिग्मा-नियम
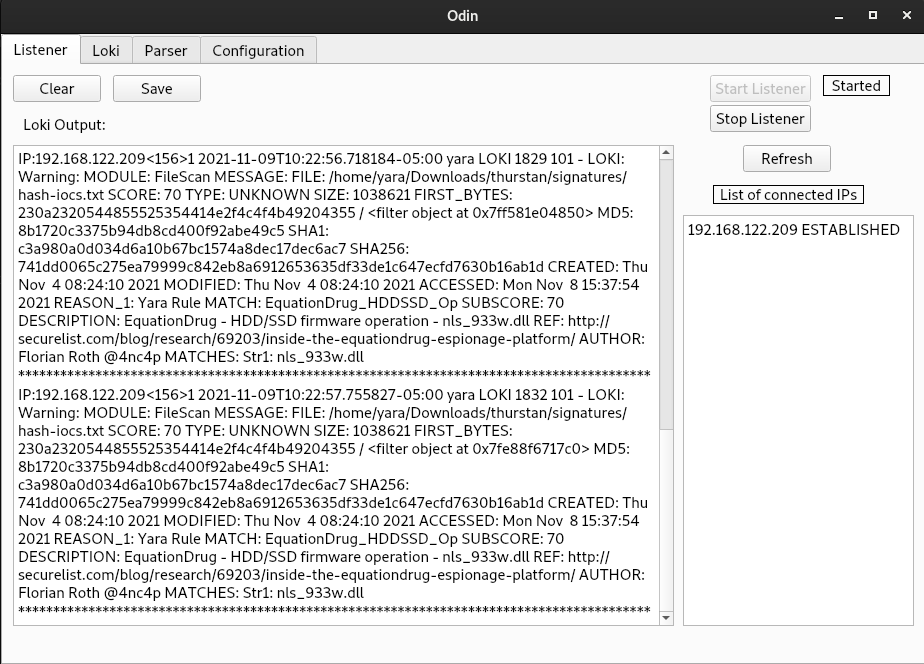 hamza-megahed/odin
केंद्रीकृत IoC स्कैनर जो एंडपॉइंट्स पर Loki को तैनात करता है, पहचान परिणाम एकत्र करता है, और घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए लॉग को CSV…
 ranguli/ioccheck
IOCs पर शोध करने की प्रक्रिया को सरल बनाने के लिए एक उपकरण।
 kevthehermit/ratdecoders
सामान्य रिमोट एक्सेस ट्रोजन के लिए पायथन डिकोडर
 nivdolgin/cve-2018-13379
CVE-2018-13379 की खोज
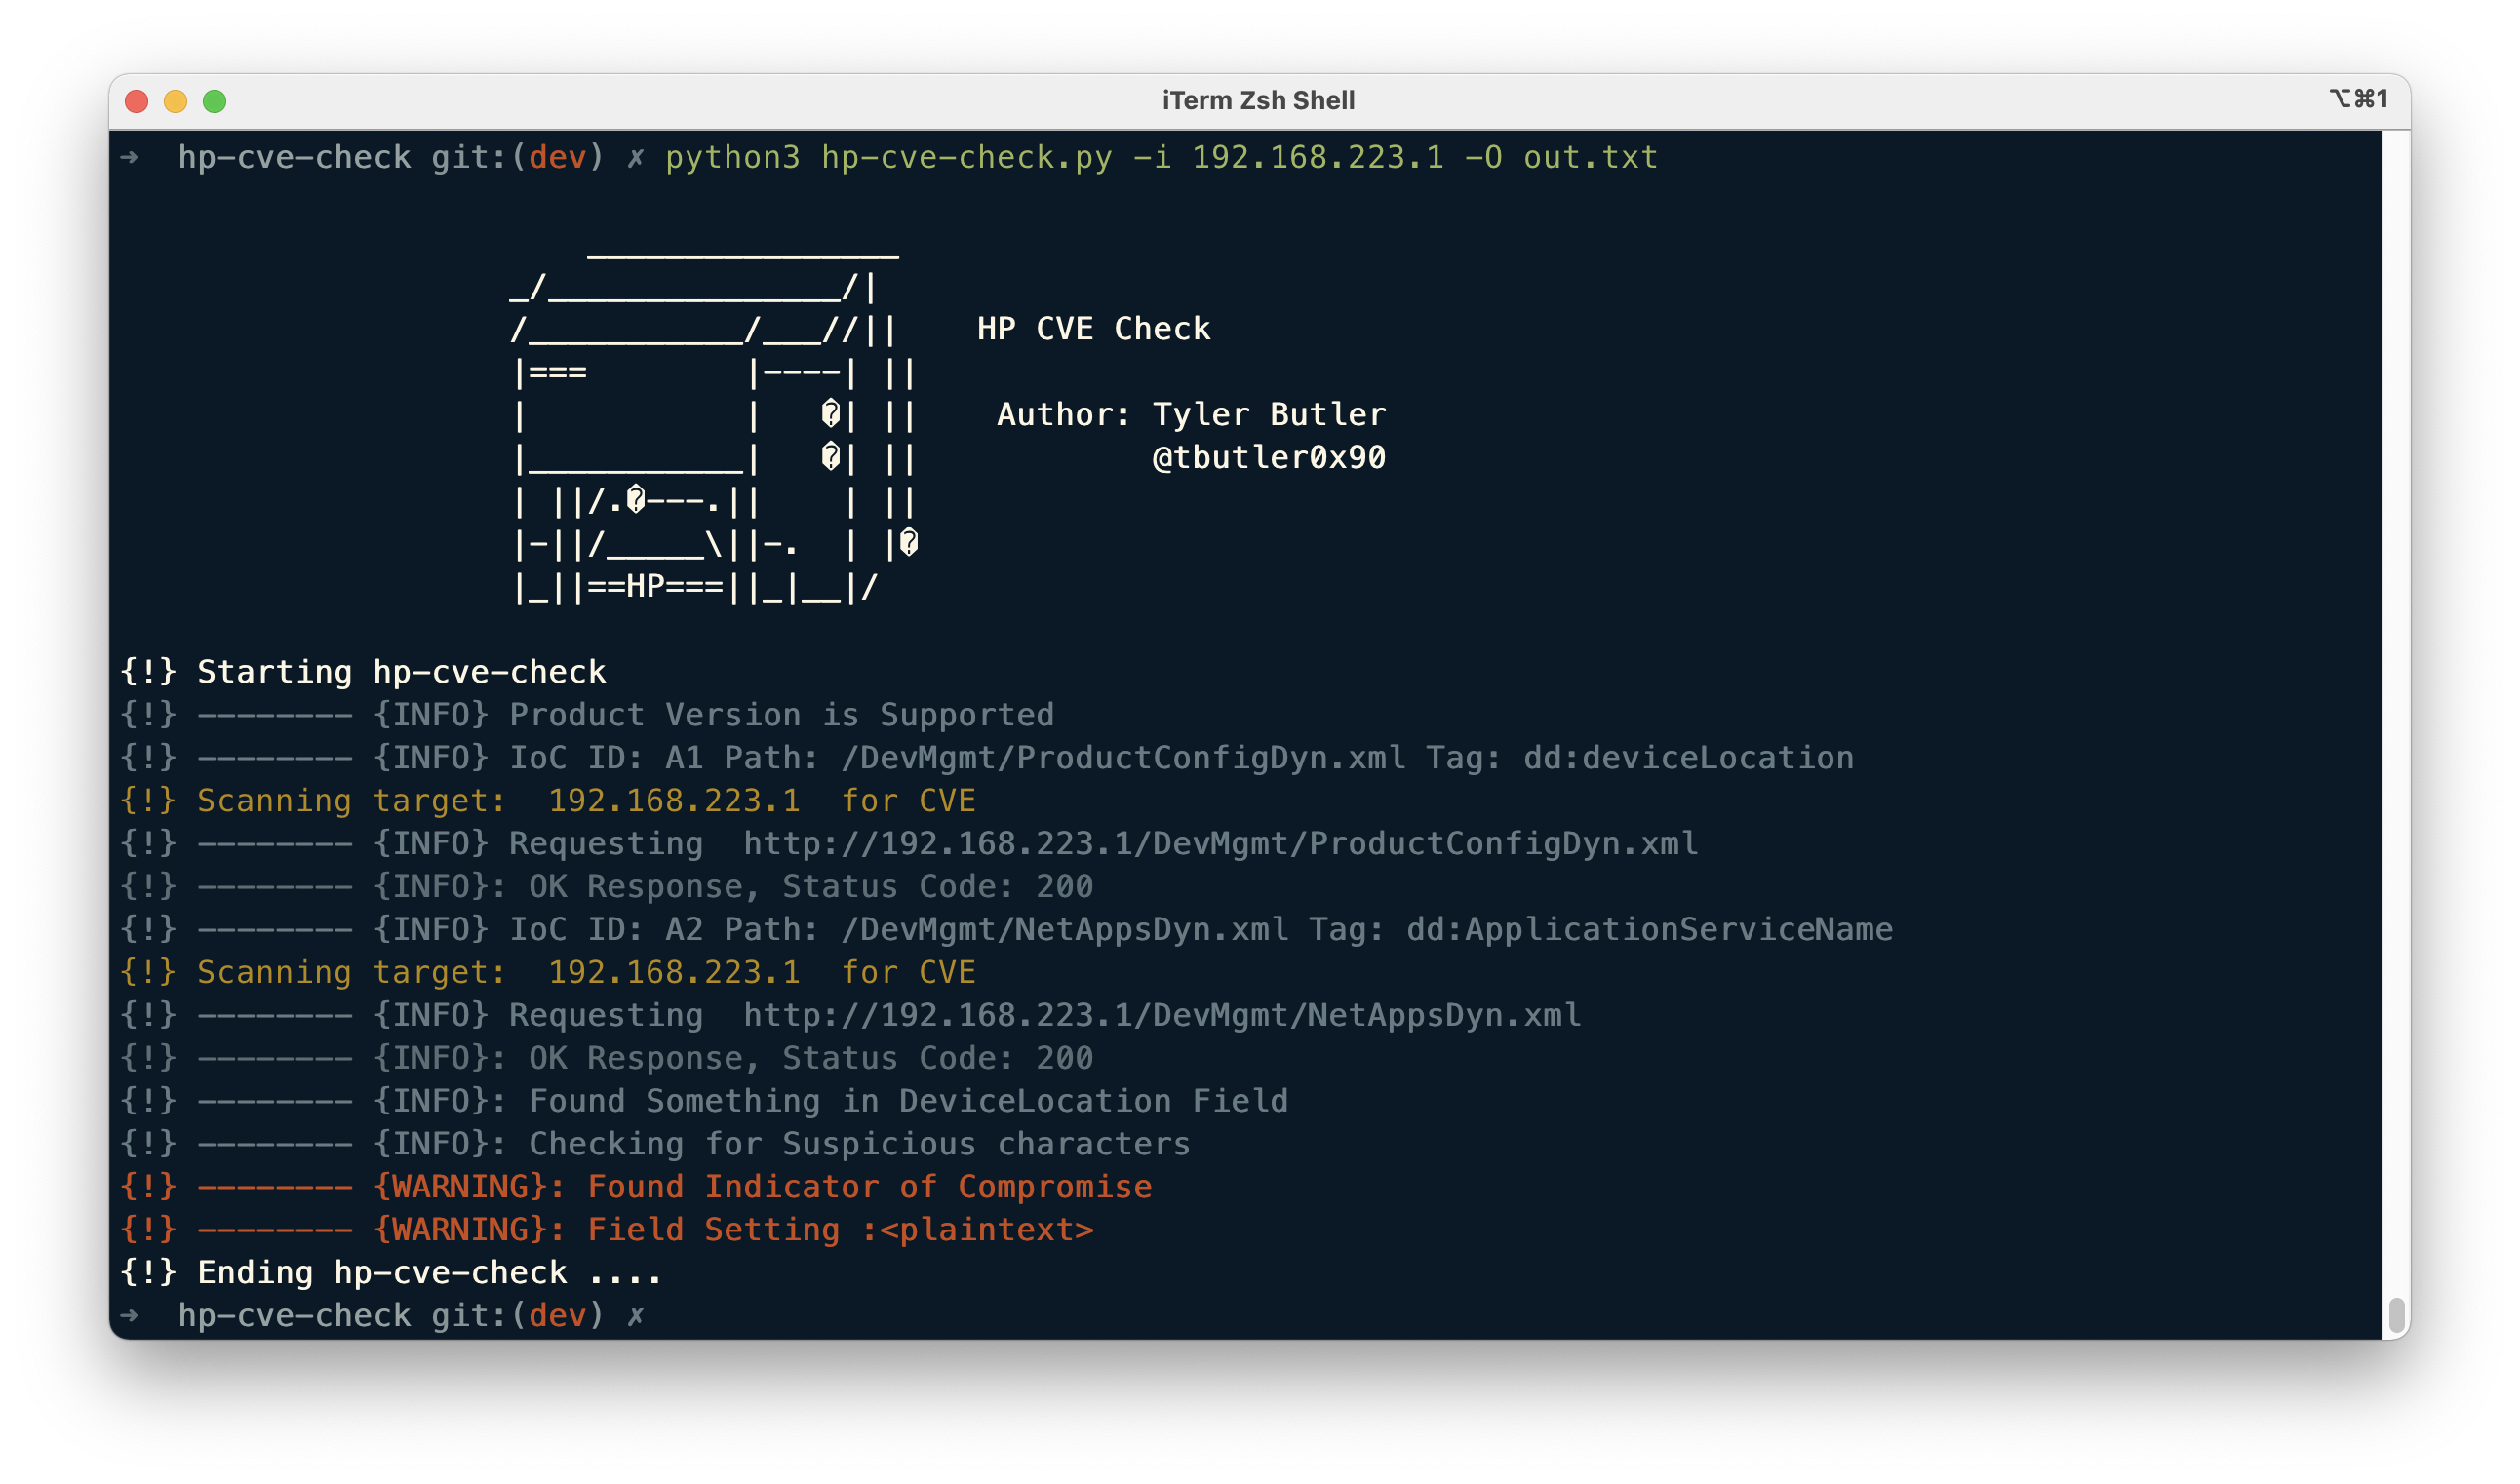 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check एक पायथन स्क्रिप्ट है जो CVE-2021-3441 से समझौते के संकेतकों (indicators of compromise) के लिए लक्ष्यों की खोज करती है।
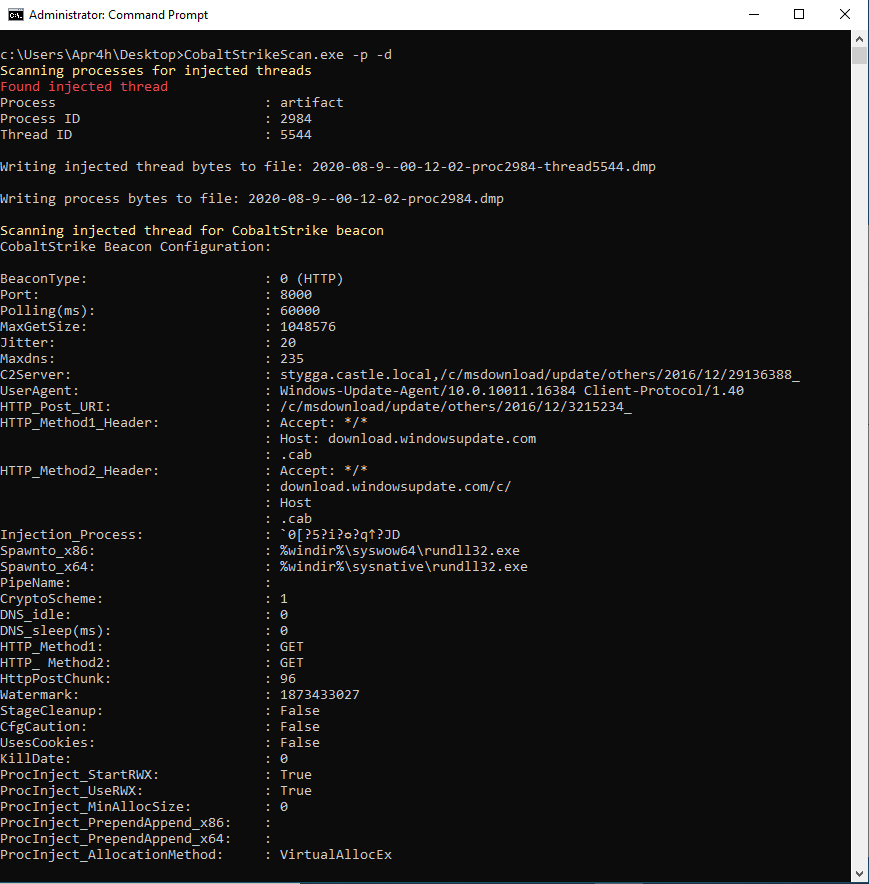 apr4h/cobaltstrikescan
CobaltStrike बीकन्स के लिए फ़ाइलों को स्कैन करें या मेमोरी को प्रोसेस करें और उनके कॉन्फ़िगरेशन को पार्स करें
 cado-security/dfir_resources_revil_kaseya
REvil Ransomware Kaseya Supply Chain Attack का जवाब देने वाले DFIR पेशेवरों के लिए संसाधन
 mrezqi/cve-2021-1675_carbonblack_huntingquery
कार्बनब्लैक हंटिंग क्वेरीज़, जो सिग्मा नियमों पर आधारित फ़ाइल, मॉड्यूल लोड और प्रोसेस इवेंट्स के माध्यम से PrintNightmare (CVE-2021-1675) शोषण का पता…
 packetsifter/packetsiftertool
PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…
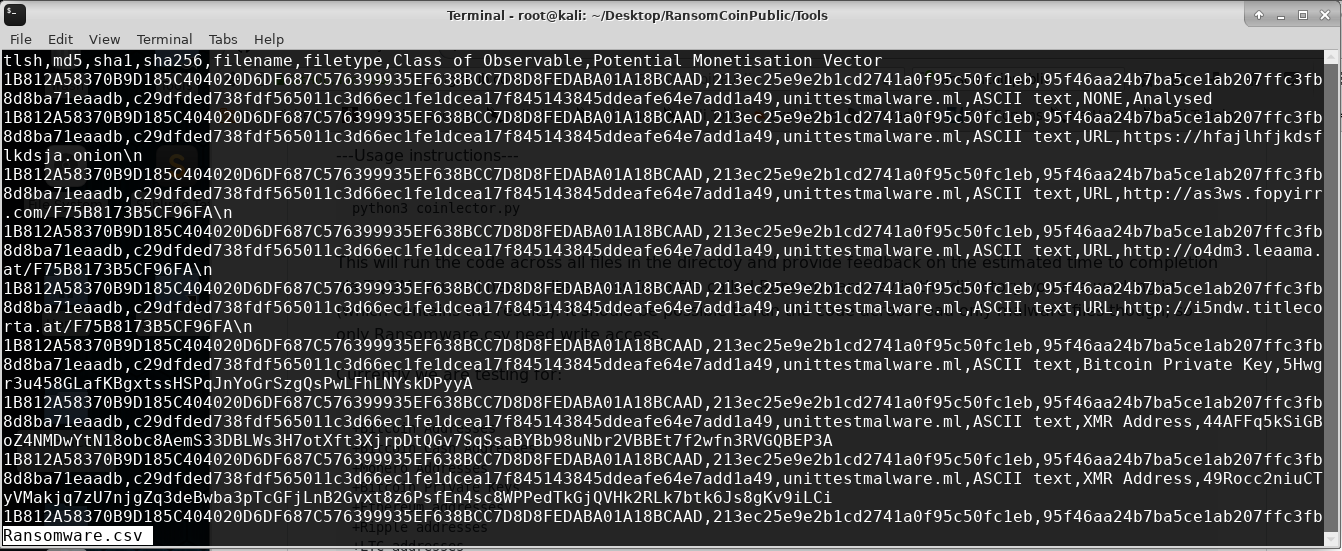 concinnity-risks/ransomcoinpublic
बाइनरी से क्रिप्टोकॉइन पतों और समझौते के अन्य संकेतकों को निकालने के लिए एक DFIR उपकरण।
 taxiiproject/libtaxii
TAXII संदेशों को संभालने और TAXII सेवाओं को आह्वान करने के लिए एक Python लाइब्रेरी।
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
प्रॉक्सीलोगन भेद्यता समूह (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065) के माध्यम से शोषित Microsoft Exchange सर्वरों पर गिराए गए…
 sgnls/exchange-0days-202103
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 और CVE-2021-27065 के शोषण के लिए IoC निर्धारण
 byinarie/zirconium
HAFNIUM से संबंधित IOC खोजने के लिए टूल: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065








