#1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 galkan/flashlight
पेंटेस्टर सूचना एकत्रीकरण चरण के दौरान बहुत अधिक समय व्यतीत करते हैं। फ्लैशलाइट (Fener) लक्ष्य नेटवर्क पर नेटवर्क/पोर्ट स्कैन करने और तेजी से सूचना…
 patrowl/patrowlhears
# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स
 codingo/crithit
एक एकल वर्डलिस्ट आइटम लेता है और अगले पर जाने से पहले वेबसाइटों के बड़े संग्रह पर एक-एक करके इसका परीक्षण करता है। कई होस्टों पर कमजोरियों की…
 mpgn/cve-2019-19781
CVE-2019-19781 - Citrix ADC Netscaler पर रिमोट कोड निष्पादन शोषण
 dawgyg/bugbounty_tools
बग बाउंटी कार्य के दौरान उपयोग किए जाने वाले स्क्रिप्ट और टूल्स का संग्रह। यह मेरे व्यक्तिगत उपयोग के लिए बनाए गए मेरे स्वचालन स्क्रिप्ट्स का स्थान…
 mspicer/pcapinator
tshark का उपयोग करके बहुत सारे pcaps को प्रोसेस करने का एक उपकरण
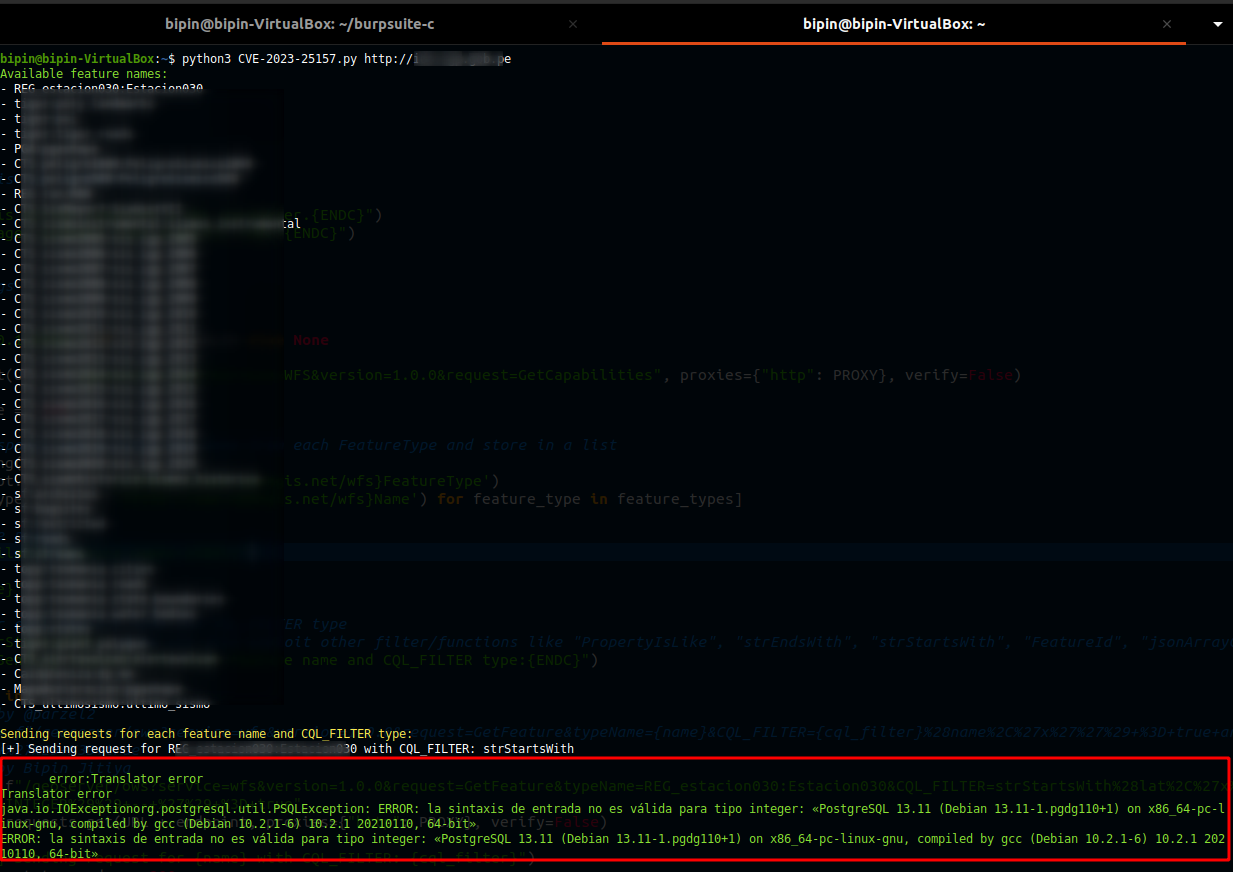 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL इंजेक्शन - PoC
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
 halencarjunior/bugbuntu
BugBuntu Linux
 morph3/crawpy
स्वचालित-अंशांकन, पुनरावर्ती स्कैनिंग, और छिपी हुई वेब निर्देशिकाओं एवं फ़ाइलों की गणना करने के लिए रिपोर्ट निर्माण के साथ एसिंक्रोनस HTTP सामग्री…
 ankhcorp/snoop
उपयोगकर्ता नाम द्वारा सोशल मीडिया खातों पर शोध करने के लिए OSINT उपकरण
 r4ygm/dorkscout
स्वचालित Google dork स्कैनर जो exploit-db dork सूचियाँ प्राप्त करता है और लक्ष्यों या पूरे इंटरनेट को कमजोर एप्लिकेशनों, गुप्त फ़ाइलों, और उजागर…
 dwisiswant0/galer
HTML विशेषताओं से क्रॉल-इन के माध्यम से URL प्राप्त करने के लिए एक तेज़ उपकरण।
 a-d-team/grafanaexp
Grafana अनधिकृत मनमानी फ़ाइल पढ़ने की कमजोरी (CVE-2021-43798) के लिए एक शोषण उपकरण, यह प्लगइन्स को बर्स्ट कर सकता है / secret_key निकाल सकता है /…
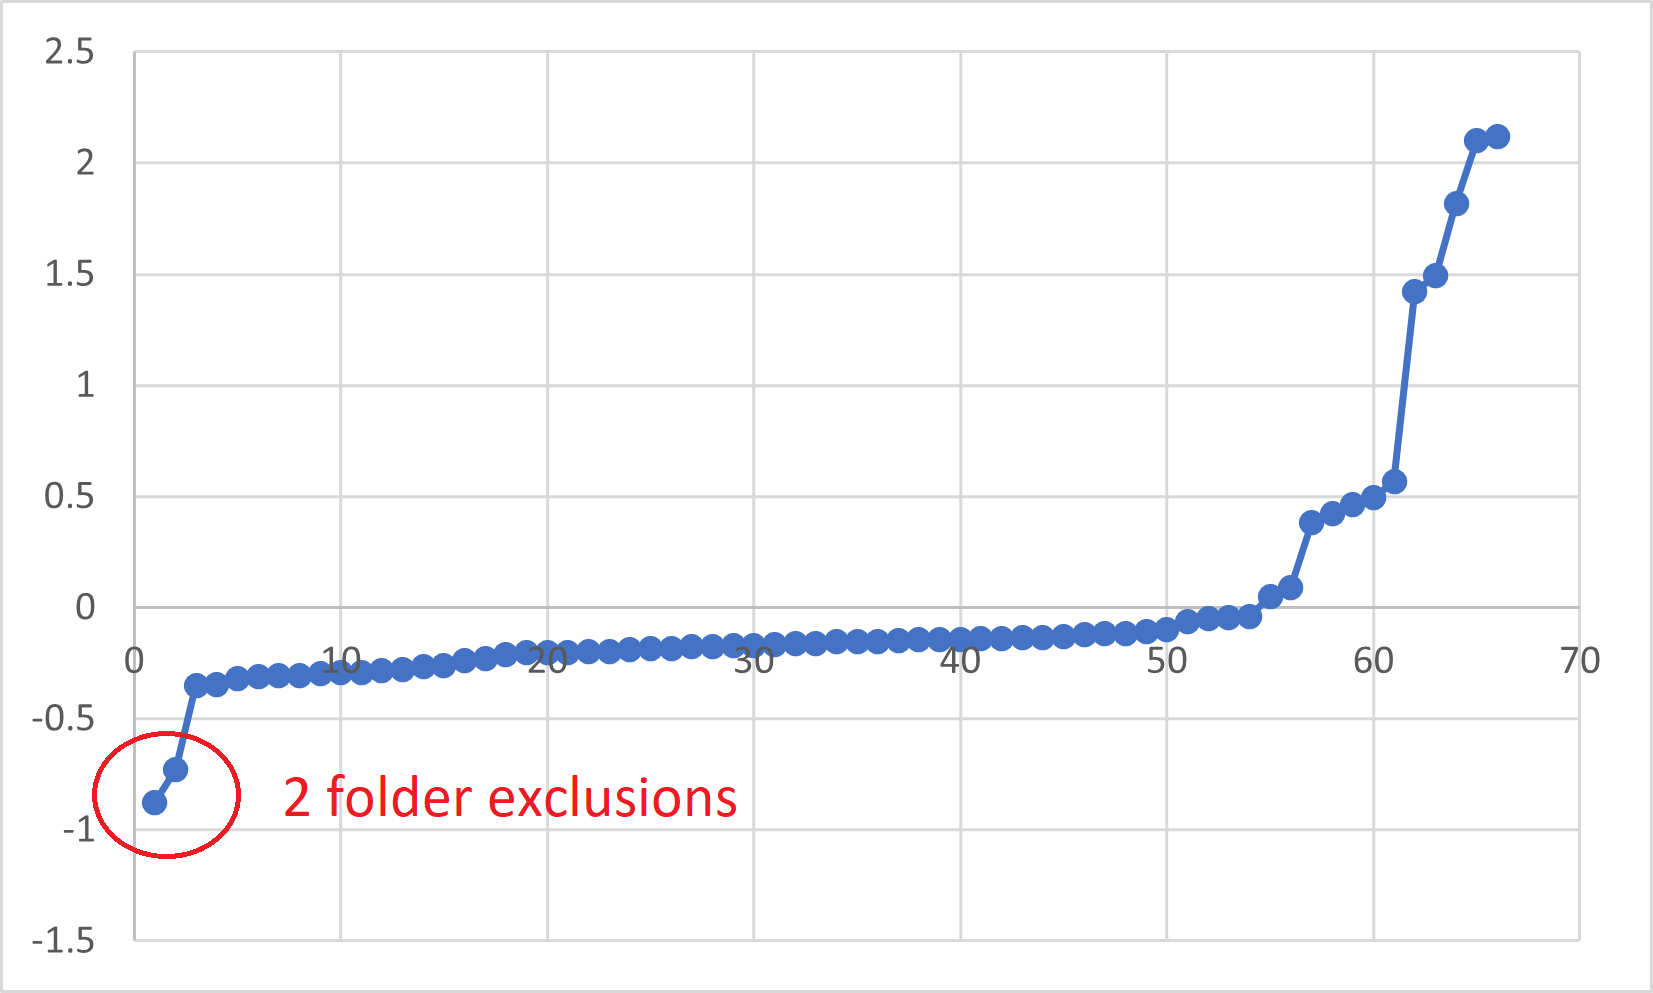 bananabr/timeexception
टाइम ओरेकल का उपयोग करके AV रीयल-टाइम स्कैनिंग से बहिष्कृत फ़ोल्डरों को खोजने का एक टूल।
 shac0x/wonka
Wonka एक मीठा Windows टूल है जो Local Security Authority (LSA) कैश से Kerberos टिकट निकालता है। टिकट ढूंढने जैसा, लेकिन सुरक्षा अनुसंधान और…
 gwen001/github-endpoints
GitHub पर एंडपॉइंट खोजें।