
 dwisiswant0/galer
HTML विशेषताओं से क्रॉल-इन के माध्यम से URL प्राप्त करने के लिए एक तेज़ उपकरण।


             __
   __    _ _(_ )   __  _ __
 /'_ '\/'_' )| | /'__'( '__)
( (_) ( (_| || |(  ___| |
'\__  '\__,_(___'\____(_)
( )_) |
 \___/'  @dwisiswant0
HTML विशेषताओं से crawl करके URL प्राप्त करने का एक तेज़ उपकरण। @omespino के ट्वीट से प्रेरित, जो Chrome DevTools Protocol के माध्यम से JavaScript का मूल्यांकन करके src, href, url और action मान निकालना संभव बनाता है।
स्थापना आसान है। आप रिलीज़ पेज से पूर्व-निर्मित बाइनरी डाउनलोड कर सकते हैं, अनपैक करें और चलाएँ! या इसके साथ
▶ (sudo) curl -sSfL https://git.io/galer | sh -s -- -b /usr/local/bin
यदि आपके पास go1.22+ कंपाइलर स्थापित और कॉन्फ़िगर किया गया है:
▶ go install -v github.com/dwisiswant0/galer@latest
▶ git clone https://github.com/dwisiswant0/galer
▶ cd galer
▶ go build .
▶ (sudo) install galer /usr/local/bin
बस, galer को इस प्रकार चलाया जा सकता है:
▶ galer -u "http://domain.tld"
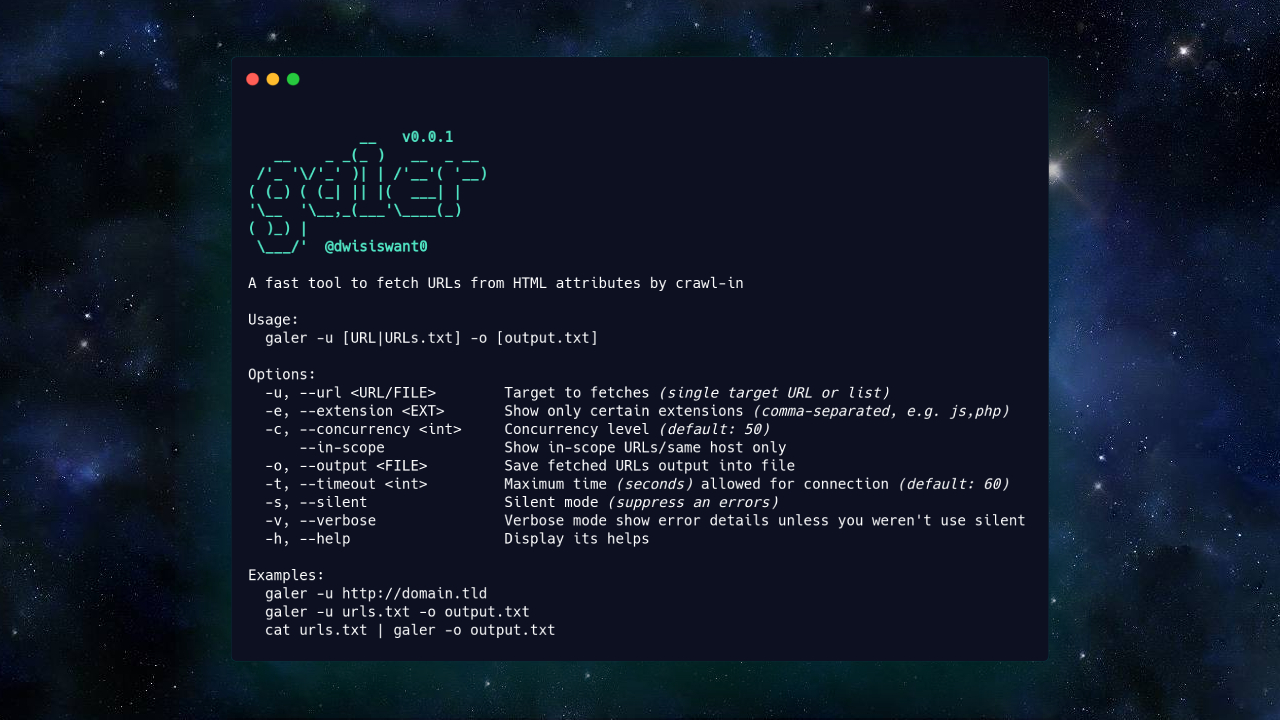
यह उपकरण के लिए सहायता प्रदर्शित करेगा। यहाँ वे सभी विकल्प दिए गए हैं जो यह समर्थन करता है।
$ galer -h

             __   v0.2.0
   __    _ _(_ )   __  _ __
 /'_ '\/'_' )| | /'__'( '__)
( (_) ( (_| || |(  ___| |
'\__  '\__,_(___'\____(_)
( )_) |
 \___/'  @dwisiswant0

HTML विशेषताओं से crawl करके URL प्राप्त करने का एक तेज़ उपकरण

Usage:
  galer -u [URL|URLs.txt] -o [output.txt]

Options:
  -u, --url <URL/FILE>        लक्ष्य लाएँ (एकल लक्ष्य URL या सूची)
  -e, --extension <EXT>       केवल निश्चित एक्सटेंशन दिखाएँ (अल्पविराम से अलग, जैसे js,php)
  -c, --concurrency <N>       समवर्तता स्तर (डिफ़ॉल्ट: 50)
  -w, --wait <N>              मूल्यांकन से पहले N सेकंड प्रतीक्षा करें (डिफ़ॉल्ट: 1)
  -d, --depth <N>             क्रॉलिंग के लिए अधिकतम गहराई (अनुसरण करने के लिए लिंक के स्तर)
      --same-host             केवल एक ही होस्ट
      --same-root             केवल एक ही रूट (eTLD+1) (--same-host पर प्राथमिकता लेता है)
  -o, --output <FILE>         प्राप्त URL आउटपुट को फ़ाइल में सहेजें
  -T, --template <string>     आउटपुट टेम्पलेट के लिए प्रारूप (जैसे, "{{scheme}}://{{host}}{{path}}")
                              मान्य चर हैं: "raw_url", "scheme", "user", "username",
                              "password", "host", "hostname", "port", "path", "raw_path",
                              "escaped_path", "raw_query", "fragment", "raw_fragment".
  -t, --timeout <N>           कनेक्शन के लिए अधिकतम समय (सेकंड) (डिफ़ॉल्ट: 60)
  -s, --silent                मौन मोड (त्रुटियों को दबाएँ)
  -v, --verbose               विस्तृत मोड त्रुटि विवरण दिखाएँ जब तक कि आप मौन का उपयोग नहीं कर रहे हों
  -h, --help                  सहायता प्रदर्शित करें
▶ galer -u "http://domain.tld"
▶ galer -u /path/to/urls.txt
▶ cat urls.txt | galer
यदि आप अन्य उपकरणों के साथ श्रृंखला बनाना चाहते हैं:
▶ subfinder -d domain.tld -silent | httpx -silent | galer

आप galer को लाइब्रेरी के रूप में उपयोग कर सकते हैं।
▶ go get github.com/dwisiswant0/galer/pkg/galer@latest
उदाहरण के लिए:
package main

import (
	"fmt"

	"github.com/dwisiswant0/galer/pkg/galer"
)

func main() {
	cfg := &galer.Config{
		Timeout: 60,
	}
	cfg = galer.New(cfg)

	run, err := cfg.Crawl("https://twitter.com")
	if err != nil {
		panic(err)
	}

	for _, url := range run {
		fmt.Println(url)
	}
}

यदि आप अभी भी भ्रमित हैं या कोई बग मिलता है, तो कृपया समस्या खोलें। सभी बग रिपोर्ट की सराहना की जाती है, कुछ सुविधाओं का अभी तक खाली समय की कमी के कारण परीक्षण नहीं किया गया है।
[!CAUTION] galer अभी तक 1.0 तक नहीं पहुँचा है। इसलिए, यह लाइब्रेरी वर्तमान में समर्थित नहीं है और एक स्थिर API प्रदान नहीं करती है; अपने जोखिम पर उपयोग करें।
इस लाइब्रेरी में API की स्थिरता की कोई गारंटी नहीं है, और हालाँकि उनमें नाटकीय परिवर्तन की उम्मीद नहीं है। API में सुधार और बग फिक्स हो सकते हैं।
id_ID • /gäˈlər/ — अगर galer है तो गंध मत लो, सीधे हाथ धो लो, बेवकूफ!
sebel को @dwisiswant0 द्वारा MIT लाइसेंस के तहत जारी किया गया है। LICENSE देखें।







