#1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 allyomalley/burpparamflagger
एक Burp एक्सटेंशन जो एक निष्क्रिय स्कैन जाँच जोड़ता है ताकि उन पैरामीटर्स को चिह्नित किया जा सके जिनका नाम या मान SSRF या LFI के लिए संभावित प्रवेश…
 j3ers3/searpy
🥀 सर्च इंजन टूलकिट, यूआरएल संग्रह, फ़ेविकॉन हैश मान से वास्तविक आईपी ढूँढना, सबडोमेन ढूँढना
 nccgroup/gtfoblookup
GTFOBins (https://github.com/GTFOBins/GTFOBins.github.io), LOLBAS (https://github.com/LOLBAS-Project/LOLBAS), WADComs (https://wadcoms.github.io) और…
 cybrly/badsuccessor
Windows Server 2025 dMSA विशेषाधिकार वृद्धि भेद्यता का दोहन करके लिखने योग्य OU की सूची बनाता है, मनमाने डोमेन उपयोगकर्ताओं तक विशेषाधिकार बढ़ाता है,…
 micro-joan/d4ta-hunter
नैतिक हैकिंग ऑडिट के लिए स्वचालित OSINT ढांचा। BreachDirectory और TheHarvester के माध्यम से कर्मचारियों के ईमेल, पासवर्ड हैश, उपडोमेन और आईपी पते…
 wheregoes/byd-dolphin-hacking
BYD Dolphin हेड यूनिट की रिवर्स इंजीनियरिंग — CAN bus, AVAS, NFC keys, OTA, और बहुत कुछ। DiLink 3 / Android 10।
 tigmint/tigmint
वेब-आधारित OSINT ढांचा जो सोशल मीडिया खुफिया जानकारी जुटाने के लिए है, जिसमें Twitter और Instagram विश्लेषण, खाता खोज, और GUI इंटरफ़ेस के माध्यम से…
 dirsoooo/recon
Recon एक स्क्रिप्ट है जो एक लक्ष्य पर पूर्ण रिकॉन करने के लिए मुख्य उपकरणों के साथ कमजोरियों की खोज करती है। @ofjaaah और @Jhaddix की पद्धतियों पर…
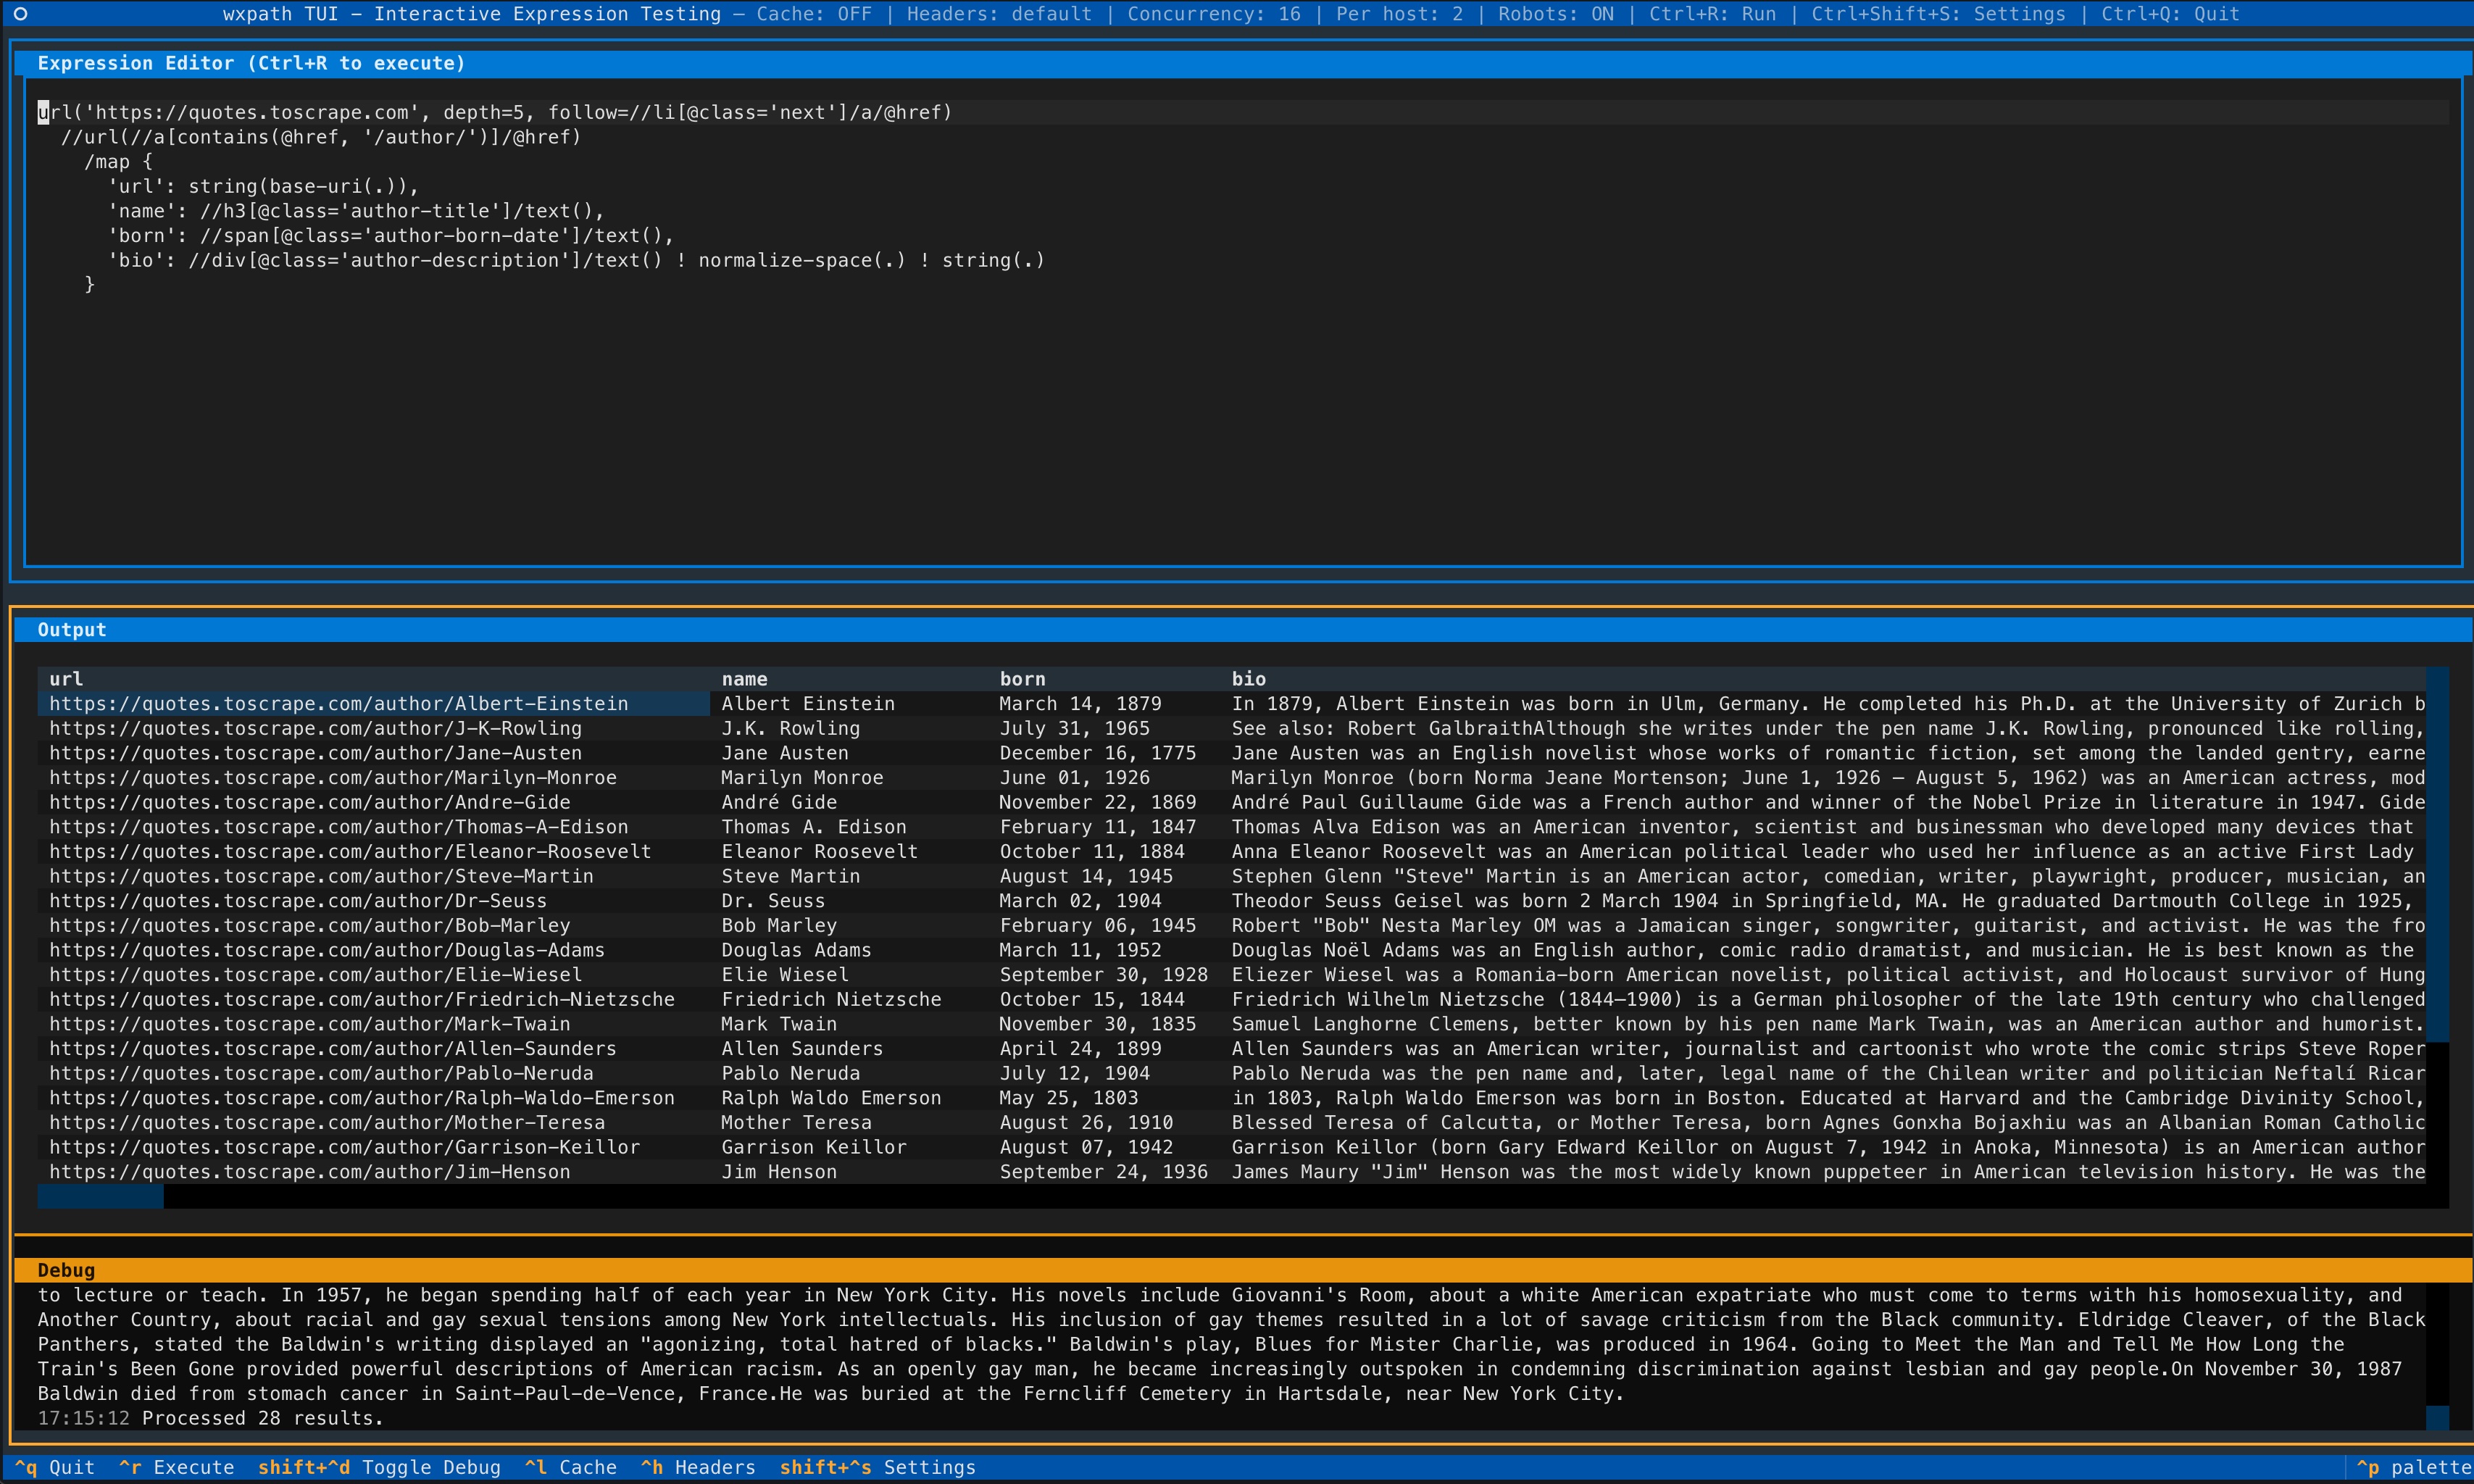 rodricios/wxpath
wxpath - XPath के साथ घोषणात्मक वेब क्रॉलिंग; एक वेब क्वेरी भाषा (WQL)
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit और JVN(जापान भेद्यता नोट्स) आसान विवरण
 bishopfox/pwn-pulse
Pulse Connect Secure SSL VPN मनमानी फ़ाइल पढ़ने की भेद्यता (CVE-2019-11510) के लिए शोषण
 nullt3r/udpx
Go भाषा में लिखा गया एकल-पैकेट UDP स्कैनर, जो नेटवर्कों में 45+ सेवाओं की तेज़ खोज के लिए है। यह कस्टम प्रोब्स, CIDR स्कैनिंग और JSONL आउटपुट का…
 danmcinerney/device-pharmer
1K+ IPs या Shodan खोज परिणामों को खोलता है और लॉगिन करने का प्रयास करता है
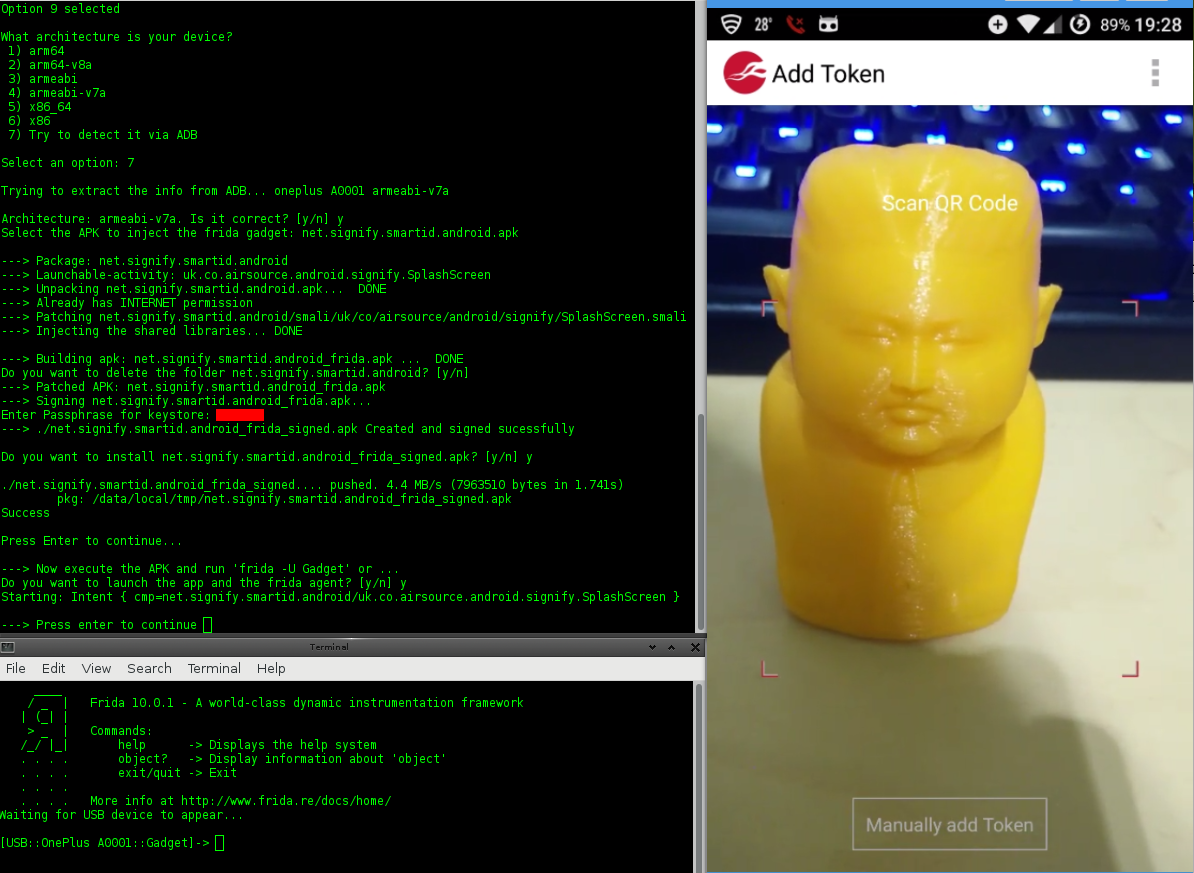 nccgroup/lazydroid
Android एप्लिकेशन मूल्यांकन के कुछ पहलुओं को सुविधाजनक बनाने के लिए bash स्क्रिप्ट
 moniik/poc_salesforce_lightning
केवल शैक्षणिक उद्देश्यों के लिए। अतिथि विशेषाधिकार के साथ Salesforce Lightning पर हमला।
 akabe1/oauthscan
OAUTHv2 और OpenID सुरक्षा को सत्यापित करने के लिए उपयोगी Burp Suite एक्सटेंशन
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 mpgn/heartbleed-poc
:broken_heart: Hearbleed exploit संवेदनशील जानकारी प्राप्त करने के लिए CVE-2014-0160 :broken_heart: