Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Recon — Recon एक स्क्रिप्ट है जो एक लक्ष्य पर पूर्ण रिकॉन करने के लिए मुख्य उपकरणों के साथ कमजोरियों की खोज करती है। @ofjaaah और @Jhaddix की पद्धतियों पर आधारित। | Kitploit
उपकरण/GitHubGitHub/dirsoooo/recon
OSINT (खुला स्रोत खुफिया)टोहीभेद्यता स्कैनरपोर्ट स्कैनिंगजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशनDNS विश्लेषण
GitHubdirsoooo/recon

Recon

Recon एक स्क्रिप्ट है जो एक लक्ष्य पर पूर्ण रिकॉन करने के लिए मुख्य उपकरणों के साथ कमजोरियों की खोज करती है। @ofjaaah और @Jhaddix की पद्धतियों पर आधारित।

222591504 साल पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

Recon
👑 Recon 👑

Bug Bounty और Pentest दोनों में लक्ष्य की पहचान करने का चरण बहुत समय लेने वाला हो सकता है। इसे ध्यान में रखते हुए, मैंने अपनी खुद की रीकॉग्निशन स्क्रिप्ट बनाने का फैसला किया जिसमें मैं इस चरण में सबसे अधिक उपयोग किए जाने वाले सभी टूल्स शामिल करूँ। इस फ्रेमवर्क का पूरा निर्माण @ofjaaah और @Jhaddix की कार्यप्रणाली पर आधारित है। ये लोग मेरी सूचना सुरक्षा करियर शुरू करने की सबसे बड़ी प्रेरणा थे और मैं आपको सुझाव देता हूँ कि आप उनकी सामग्री देखें, आप बहुत कुछ सीखेंगे!
उपयोग 💡

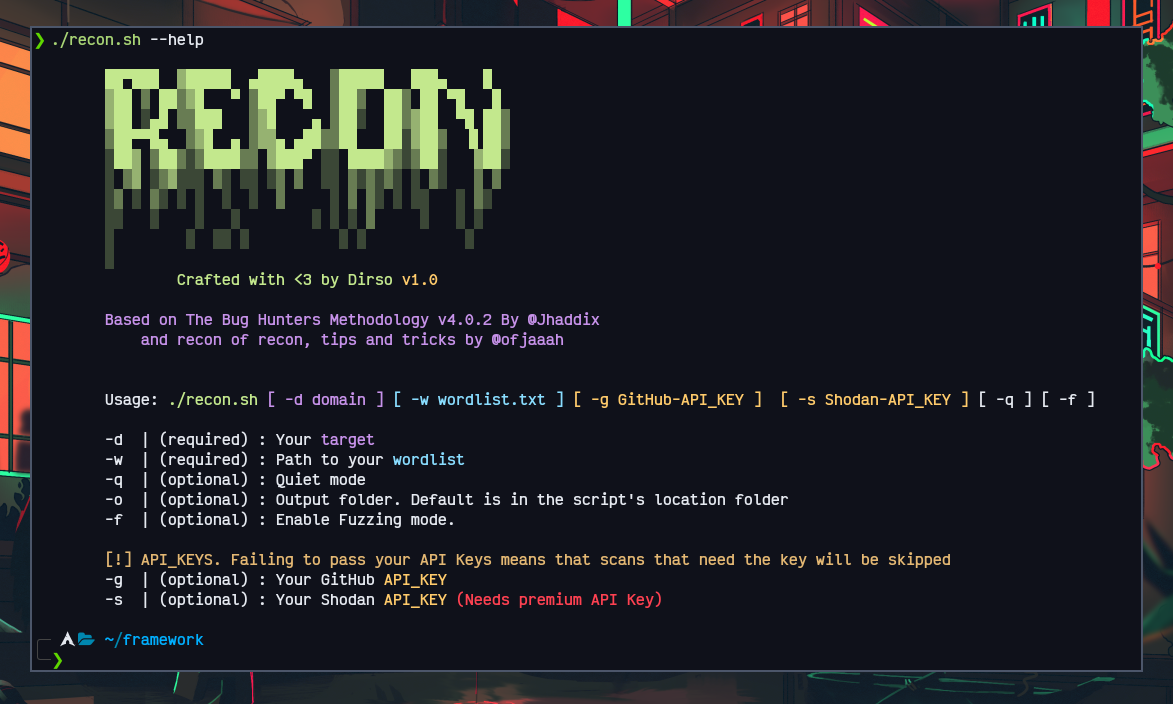
Help Menu

मूल उपयोग

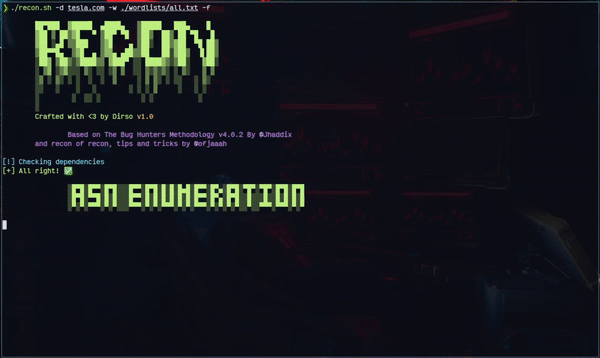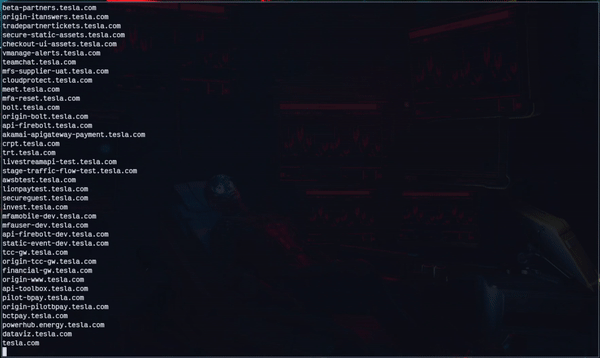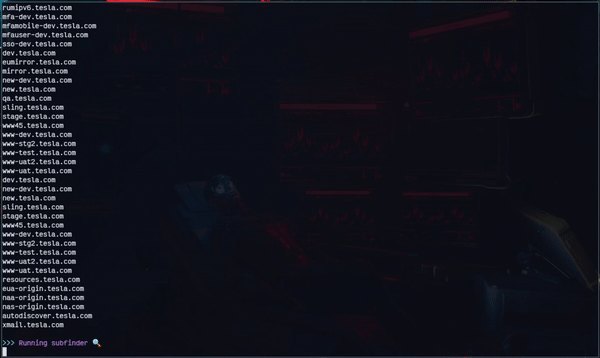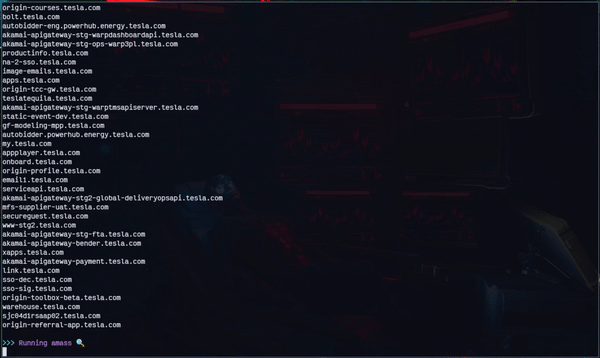
❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt

शांत मोड

❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt -q

अनुशंसित उपयोग

❯ ./recon.sh -d domain.com -w /path/to/your/wordlist.txt -g [github_api_key] -s [shodan_api_key] -f
Usage

सहायता मेनू 🔎

विकल्पमान
-h, --helpपूर्ण सहायता मेनू देखें
-ddomain.com
-wअपनी वर्डलिस्ट का पथ। कुछ वर्डलिस्ट मैंने डिफ़ॉल्ट रूप से ./wordlists में जोड़ दी हैं
-fFuzzing मोड। इस आर्गुमेंट को पास करने पर, संभावित कमजोरियों की पुष्टि के लिए Fuzzing चरण जोड़ा जाएगा। डायरेक्टरी Fuzzing आर्गुमेंट पास हो या नहीं, हमेशा सक्षम रहेगा। यदि आप तेजी से रीकॉग्निशन करना चाहते हैं तो मैं इसे उपयोग न करने की सलाह देता हूँ।
-gGitHub API Key. यह पैरामीटर सबडोमेन खोजते समय उपयोग किया जाता है
-sShodan API Key. यह पैरामीटर आपके लक्ष्य से जुड़े डोमेन की खोज को स्वचालित करने के लिए उपयोग किया जाता है (API Key प्रीमियम आवश्यक)। यदि आपके पास नहीं है, तो आप मैन्युअल रूप से खोज कर सकते हैं और डॉर्क्स आउटपुट फ़ोल्डर में सहेजे जाते हैं।
-oआपका आउटपुट फ़ोल्डर। यदि आप पैरामीटर निर्दिष्ट नहीं करते हैं, तो स्क्रिप्ट के सभी परिणाम लक्ष्य के नाम वाले फ़ोल्डर में स्क्रिप्ट पथ के अंदर सहेजे जाएंगे
-qशांत मोड। टर्मिनल में स्क्रिप्ट के निष्पादन के सभी बैनर और विवरण नहीं दिखाए जाएंगे, लेकिन सामान्य मोड में जो कुछ भी निष्पादित होता है वह भी निष्पादित होता है। आप अपने आउटपुट फ़ोल्डर में सभी परिणाम विस्तार से देख सकते हैं

विशेषताएँ ✅

ASN गणना

  • metabigor

उपडोमेन गणना

  • Assetfinder
  • Subfinder
  • Amass
  • Findomain
  • Sublist3r
  • Knock
  • SubDomainizer
  • GitHub Sudomains
  • RapidDNS
  • Riddler
  • SecurityTrails

सक्रिय डोमेन

  • httprobe
  • httpx

WAF पहचान

  • wafw00f

डोमेन संगठन

  • नियमित अभिव्यक्तियाँ

उपडोमेन टेकओवर

  • Subjack

DNS लुकअप

IP खोज

  • dnsx

DNS गणना और ज़ोन ट्रांसफर

  • dnsrecon
  • dnsenum

फ़ेविकॉन विश्लेषण

  • favfreak
  • Shodan

डायरेक्टरी Fuzzing

  • ffuf

Google हैकिंग

  • कुछ डॉर्क्स जो मैं महत्वपूर्ण मानता हूँ
  • CredStuff-Auxiliary
  • Googler

GitHub डॉर्क्स

  • Jhaddix Dorks

क्रेडेंशियल स्टफिंग

  • CredStuff-Auxiliary

स्क्रीनशॉट

  • EyeWitness

पोर्ट स्कैन

  • Masscan
  • Nmap
  • Naabu

लिंक खोज

एंडपॉइंट गणना और JS फ़ाइलें ढूँढना

  • Hakrawler
  • Waybackurls
  • Gospider
  • ParamSpider

कमजोरियाँ

  • Nuclei ➔ मैंने सभी डिफ़ॉल्ट टेम्पलेट का उपयोग किया

403 फ़ॉरबिडन बायपास

  • Bypass-403

XSS

  • XSStrike
  • Gxss

LFI

  • वन-लाइनर्स
    • gf
    • ffuf

RCE

  • मेरा GrepVuln फ़ंक्शन

ओपन रिडायरेक्ट

  • मेरा GrepVuln फ़ंक्शन

SQLi

  • वन-लाइनर्स
    • gf
    • sqlmap

इंस्टॉलेशन

मैंने एक स्क्रिप्ट बनाई है जो सभी टूल्स की स्थापना को स्वचालित करती है। मैंने इसे Pentest और Bug Bounty में सबसे अधिक उपयोग किए जाने वाले सिस्टम के साथ संगतता रखने के इरादे से बनाया।

git clone https://github.com/dirsoooo/Recon.git
cd Recon/
chmod +x recon.sh
chmod +x installation.sh
./installation.sh

कृपया फ़ोल्डर के अंदर किसी भी फ़ाइल को न हटाएं, वे सभी महत्वपूर्ण हैं!
इंस्टॉलेशन स्क्रिप्ट का परीक्षण इन पर किया गया:

  • Kali Linux
  • Arch Linux
  • BlackArch Linux
  • Ubuntu
  • Parrot Security

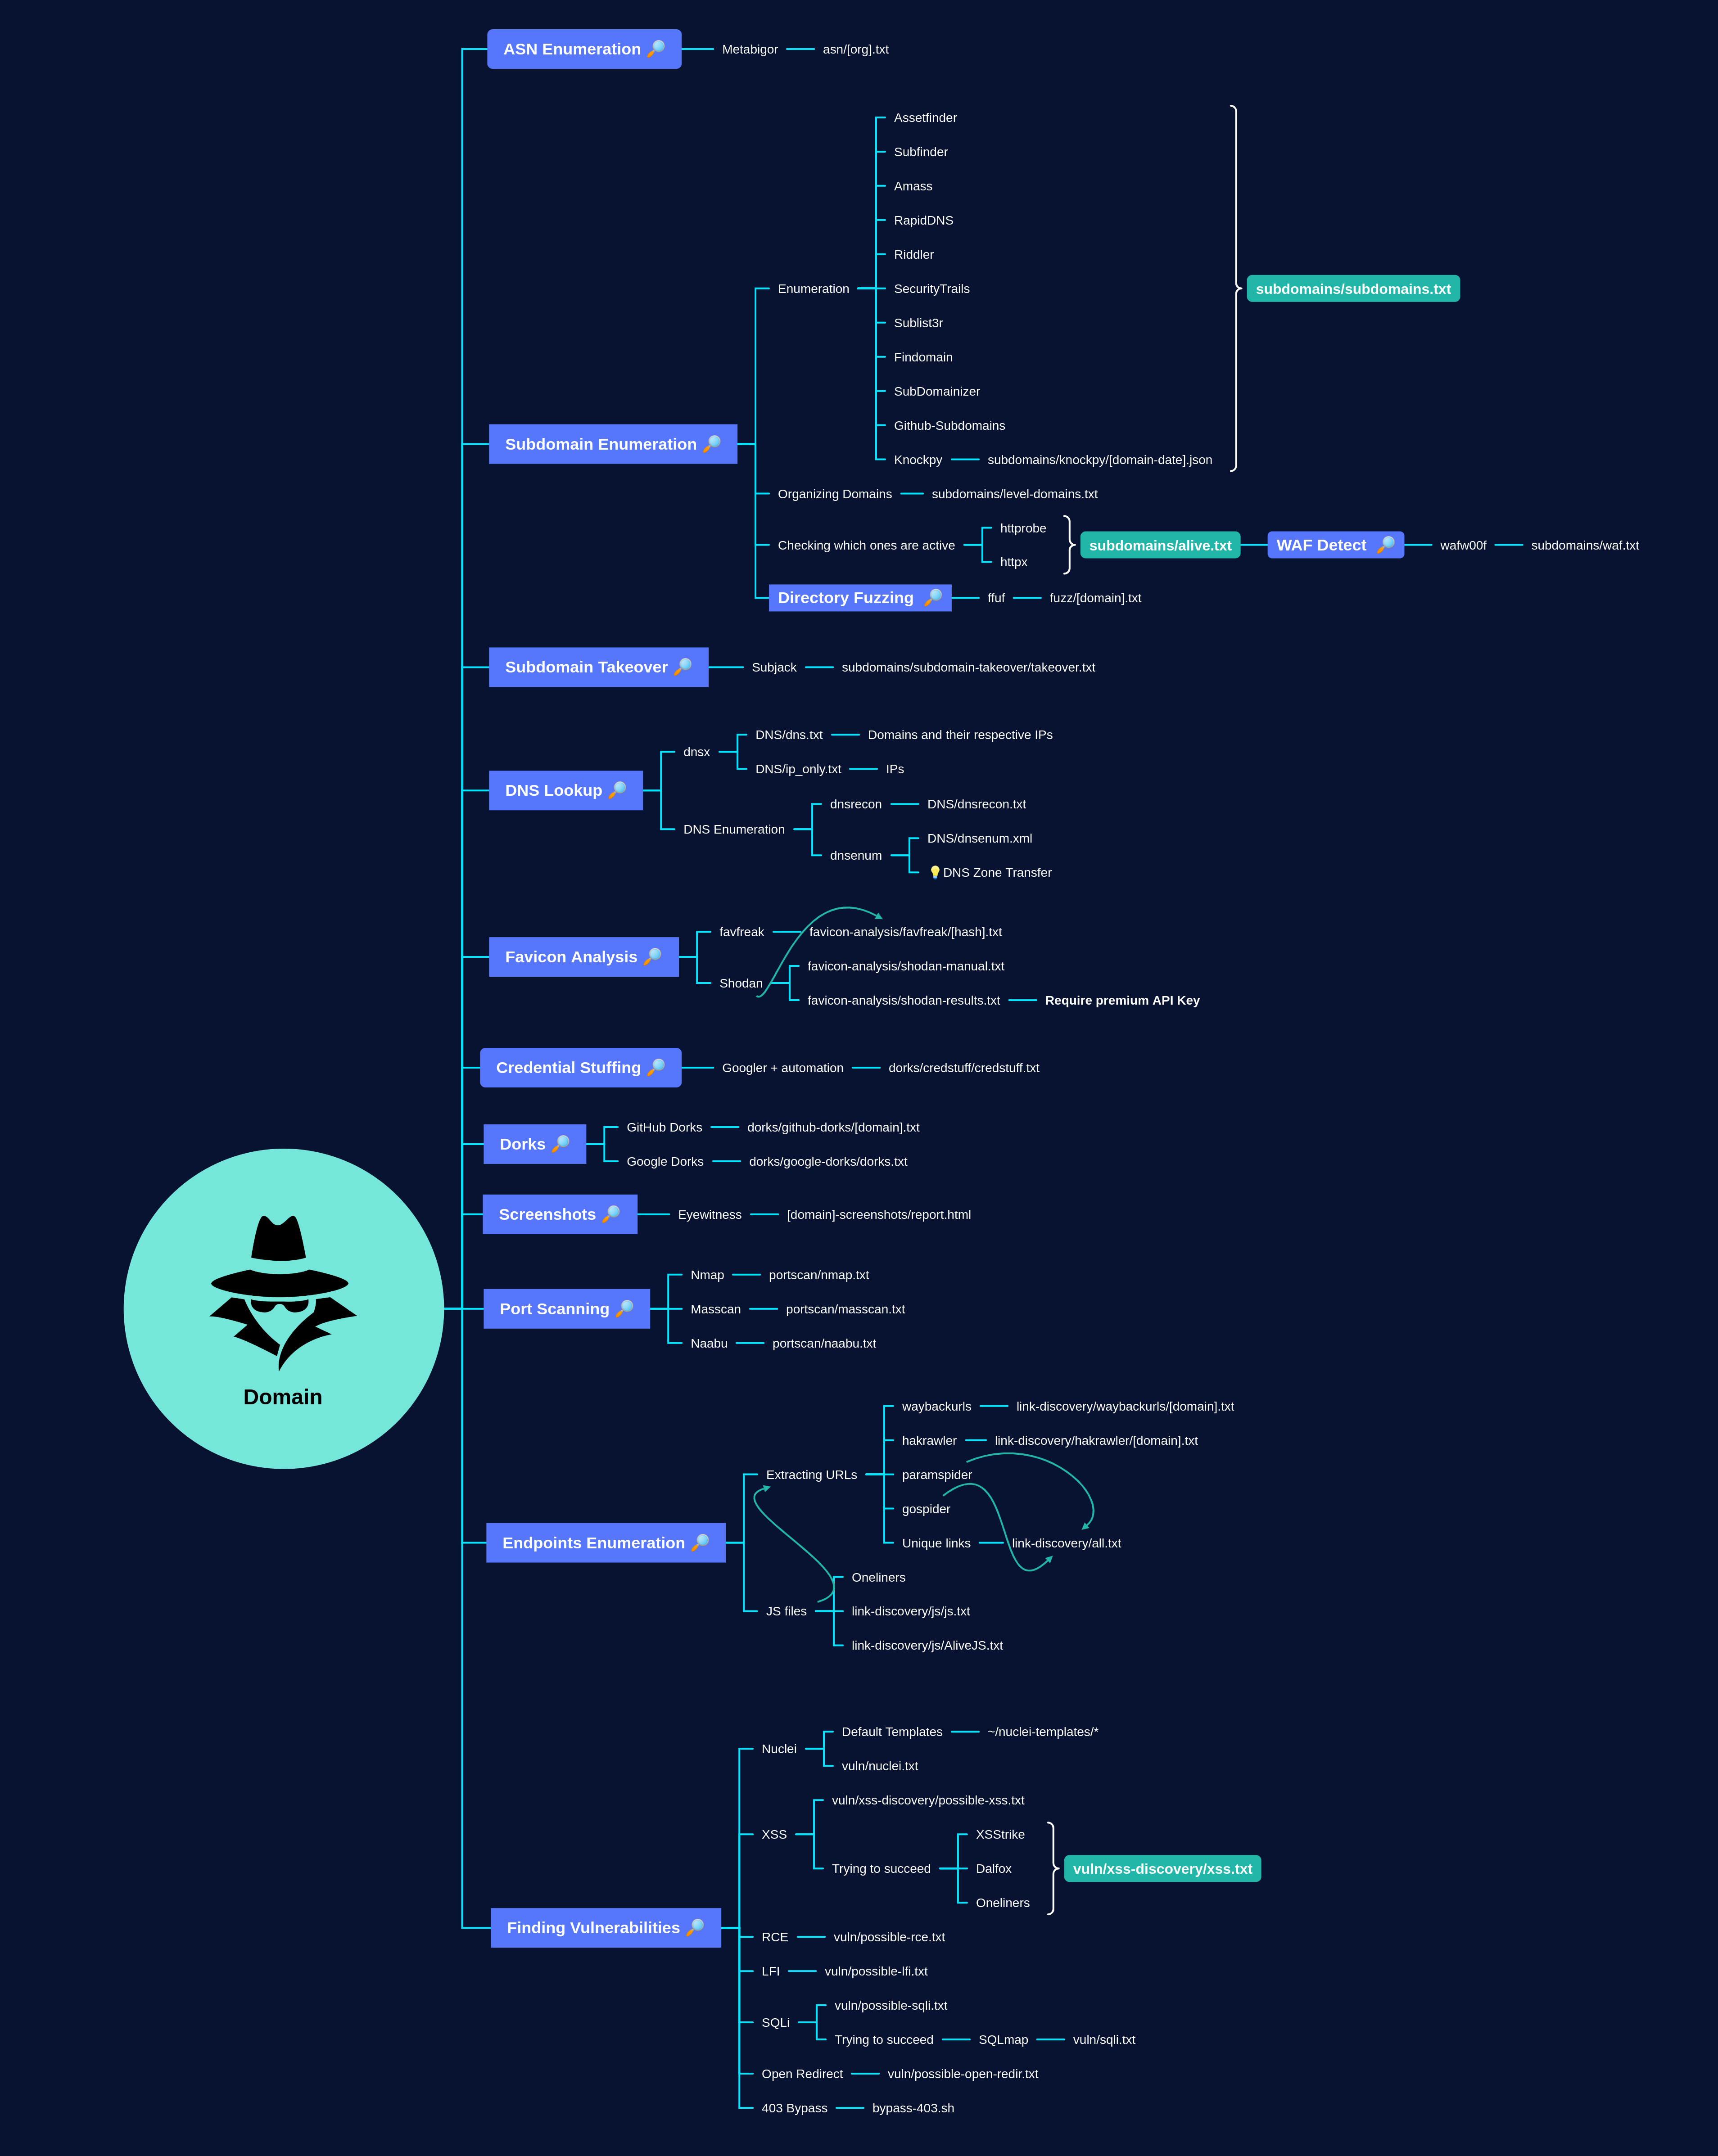
प्रोजेक्ट माइंडमैप

Mindmap

लाइसेंस

Recon को पूरी तरह से ❤ से @Dirsoooo द्वारा कोडित किया गया था और इसे MIT लाइसेंस के तहत जारी किया गया है।

मुझे कॉफ़ी पिलाएँ ☕

अगर आपको मेरा काम पसंद आया और आप किसी तरह से मेरा समर्थन करना चाहते हैं, तो मुझे कॉफ़ी पिलाएँ 😁
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →