Lazydroid 0.4 द्वारा Dani Martinez (@dan1t0)
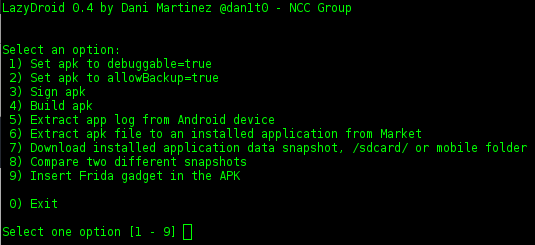
Lazydroid एक bash स्क्रिप्ट के रूप में लिखा गया एक टूल है जो Android Assessment के कुछ पहलुओं को सुविधाजनक बनाता है। यह कुछ सामान्य कार्य प्रदान करता है जैसे:
- किसी एप्लिकेशन के लिए debug फ्लैग को true पर सेट करना
- किसी एप्लिकेशन के लिए backup फ्लैग को true पर सेट करना
- एप्लिकेशन को पुनः-बिल्ड करना
- एप्लिकेशन को पुनः-साइन करना
- किसी एप्लिकेशन का स्मार्ट लॉग निष्कर्षण
- Google Play से इंस्टॉल किए गए एप्लिकेशन का APK निकालना
- कोई भी मोबाइल फ़ोल्डर डाउनलोड करना (/sdcard/, एप्लिकेशन डेटा फ़ोल्डर, अन्य)
- एक ही फ़ोल्डर के दो अलग-अलग स्नैपशॉट की तुलना करना
- APK में Frida gadget डालना (उदाहरण के लिए जब फोन रूटेड नहीं है या नहीं किया जा सकता है, और इस प्रकार Frida server नहीं चलाया जा सकता है)
इंस्टॉलेशन
Lazydroid को चलाने के लिए Linux या Mac OS और निम्नलिखित टूल्स इंस्टॉल होने चाहिए:
- apktool
- jarsigner
- adb
- aapt (Android Asset Packaging Tool, SDK का हिस्सा)
- आपका keystore और alias
- Frida Agent (pip install frida)
lazydroid.sh को चलाने के लिए चरण इस प्रकार होंगे:
$ git clone
$ #configure the path to the tools (adb, jarsigner, apktool, etc and your favorite shell)
$ cd lazydroid
$ ./getfridalibs.sh #get the last frida libs for Android
$ ./lazydroid.sh
विकल्प
-
एपीके को debuggable=true पर सेट करें
- एक APK को अनज़िप करें और debuggable फ्लैग को true पर सेट करें।
-
एपीके को allowBackup=true पर सेट करें
- एक APK को अनज़िप करें और allowBackup फ्लैग को true पर सेट करें (गैर-रूटेड डिवाइसों में ऐप डेटा फ़ोल्डर निकालने के लिए उपयोगी)
-
APK साइन करें
- कैप्टन ऑब्वियस बचाव के लिए।
-
APK बिल्ड करें
- कैप्टन ऑब्वियस बचाव के लिए।
-
Android डिवाइस से ऐप लॉग निकालें
- Lazydroid एप्लिकेशन PID के साथ logcat को फ़िल्टर करता है
-
Market से इंस्टॉल किए गए एप्लिकेशन का APK फ़ाइल निकालें
- APK प्राप्त करने और विश्लेषण करने के लिए उपयोगी।
-
इंस्टॉल किए गए एप्लिकेशन डेटा स्नैपशॉट, /sdcard/ या मोबाइल फ़ोल्डर डाउनलोड करें
- Lazydroid दो फ़ोल्डरों की तुलना करता है और उनके बीच के अंतर को एक सुंदर प्रारूप में निकालता है।
-
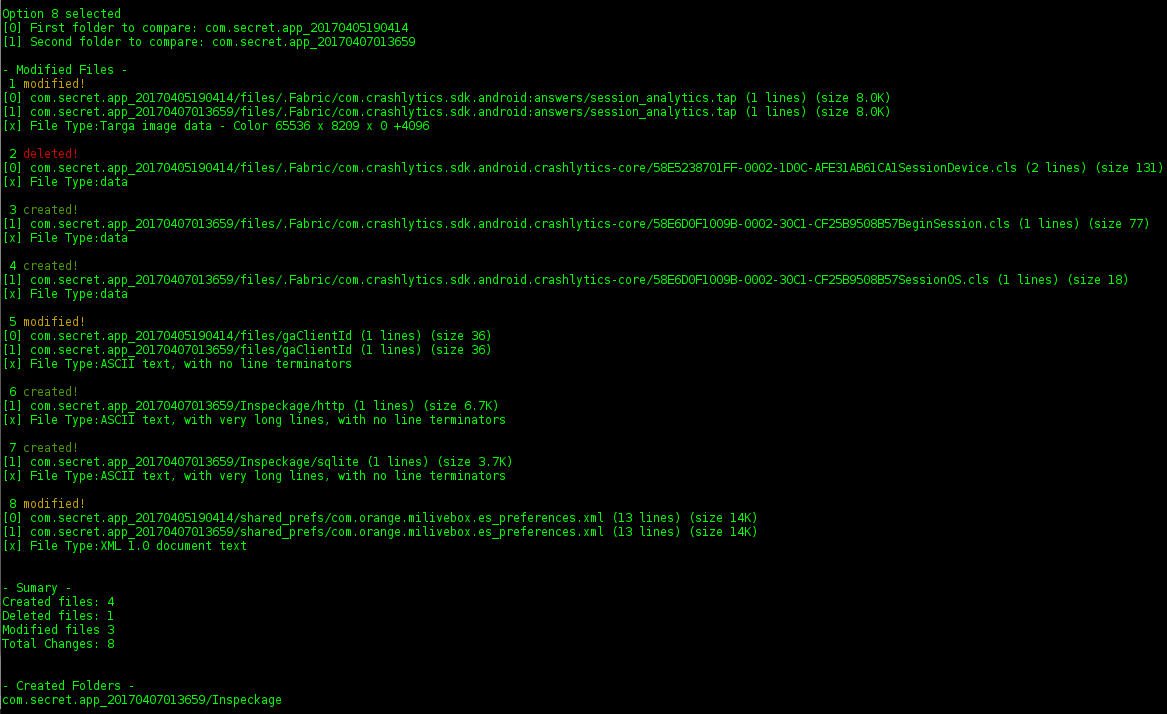
दो अलग-अलग स्नैपशॉट की तुलना करें
- Lazydroid दो फ़ोल्डरों की तुलना करता है और उनके बीच के अंतर को एक सुंदर प्रारूप में निकालता है ताकि नई फाइलों या फ़ोल्डरों, फ़ाइल संशोधनों या हटाई गई फ़ाइलों का पता लगाया जा सके।
-
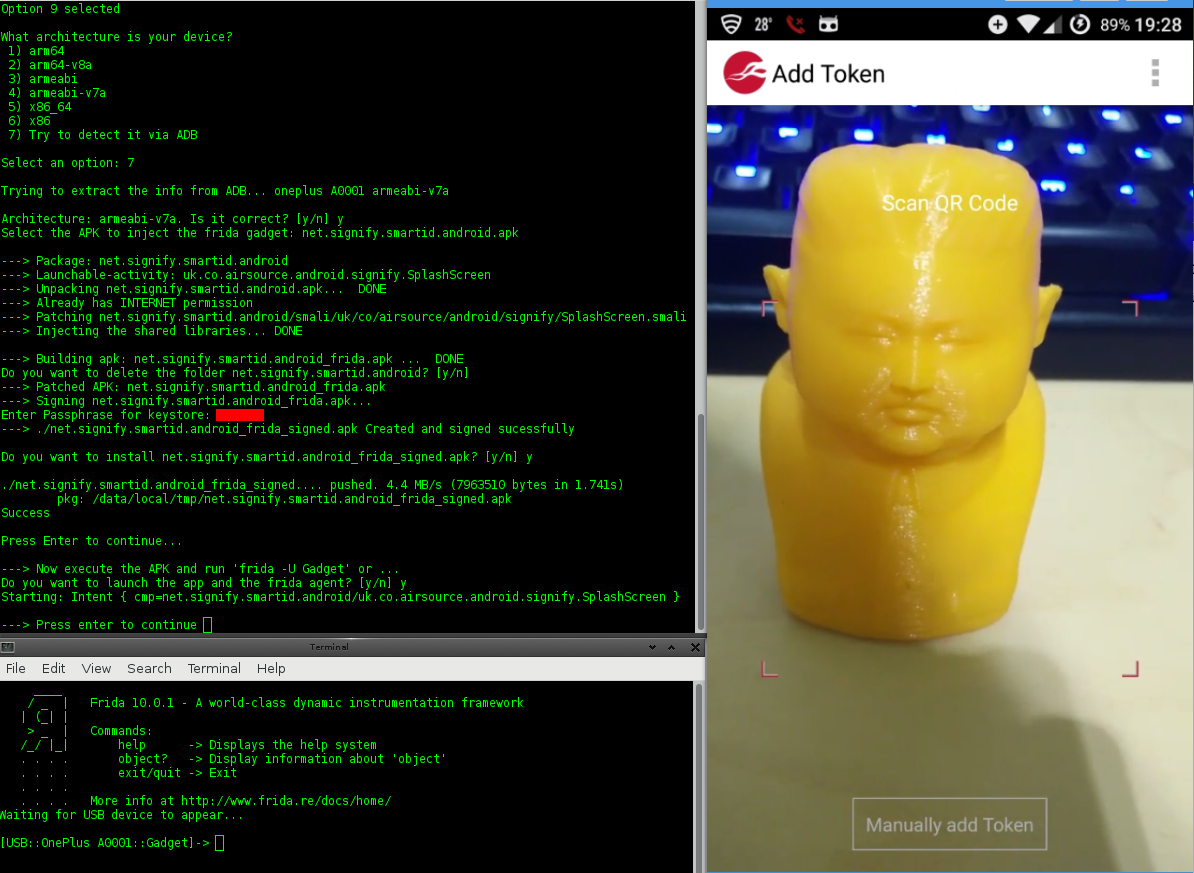
APK में Frida gadget डालें
- Lazydroid आपके डिवाइस की आर्किटेक्चर का स्वतः पता लगाता है और ऐप इंस्ट्रूमेंटेशन को सुविधाजनक बनाने के लिए एप्लिकेशन में Frida Agent डालता है (गैर-रूटेड डिवाइसों में उपयोगी)।
 वीडियो देखें
सहयोग करें और मदद करें
अगर आपको कोई बग मिले या आपके पास कोई विचार है, तो कृपया मुझे बताएं और मैं टूल को बेहतर और ठीक कर दूंगा।

 nccgroup/lazydroid







