
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
D4TA-HUNTER — नैतिक हैकिंग ऑडिट के लिए स्वचालित OSINT ढांचा। BreachDirectory और TheHarvester के माध्यम से कर्मचारियों के ईमेल, पासवर्ड हैश, उपडोमेन और आईपी पते एकत्र करता है, साथ ही एकीकृत हैश क्रैकिंग संसाधनों के साथ। | Kitploit
उपकरण/GitHubGitHub/micro-joan/d4ta-hunter
OSINT (खुला स्रोत खुफिया)पासवर्ड क्रैकिंगजानकारी एकत्र करनासबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षा
GitHubmicro-joan/d4ta-hunter

D4TA-HUNTER

नैतिक हैकिंग ऑडिट के लिए स्वचालित OSINT ढांचा। BreachDirectory और TheHarvester के माध्यम से कर्मचारियों के ईमेल, पासवर्ड हैश, उपडोमेन और आईपी पते एकत्र करता है, साथ ही एकीकृत हैश क्रैकिंग संसाधनों के साथ।

रिपॉजिटरी देखें
17628393 साल पहलेKitploit द्वारा समीक्षित
साझा करें

उपकरण gif

वीडियो डेमो: https://darkhacking.es/d4ta-hunter-framework-osint-para-kali-linux
मेरी वेबसाइट: https://microjoan.com
मेरा ब्लॉग: https://darkhacking.es/
मुझे कॉफ़ी खरीदें: https://www.buymeacoffee.com/microjoan

अस्वीकरण

इस टूलकिट में ऐसी सामग्री शामिल है जो सोशल मीडिया के लिए संभावित रूप से हानिकारक या खतरनाक हो सकती है। कृपया इसका गलत तरीके से उपयोग करने से पहले अपने प्रांत/देश के कानूनों का संदर्भ लें।

यह उपकरण केवल शैक्षिक उद्देश्यों के लिए बनाया गया है। इसमें शामिल किसी भी चीज़ से कानून तोड़ने का प्रयास न करें। यदि यह आपका इरादा है, तो यहाँ से चले जाएँ!


D4TA-HUNTER - KALI के लिए Osint Framework

लोगो

D4TA-HUNTER एक उपकरण है जो किसी कंपनी के कर्मचारियों के बारे में जानकारी एकत्र करने की प्रक्रिया को स्वचालित करने के लिए बनाया गया है, जिसका एथिकल हैकिंग के लिए ऑडिट किया जाना है।

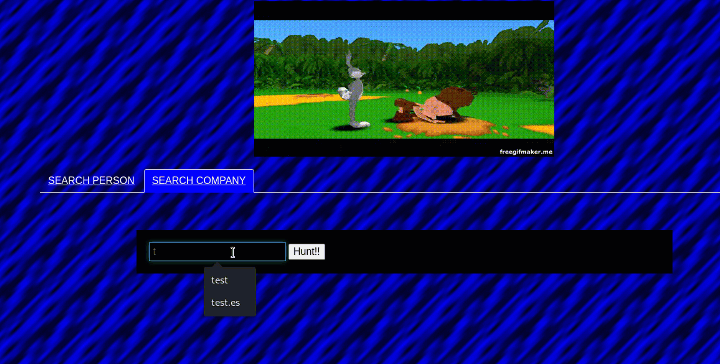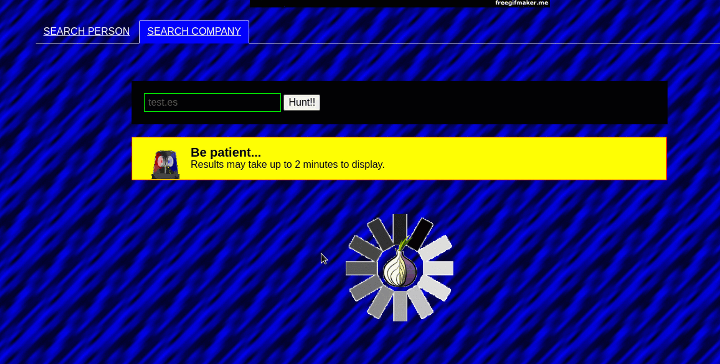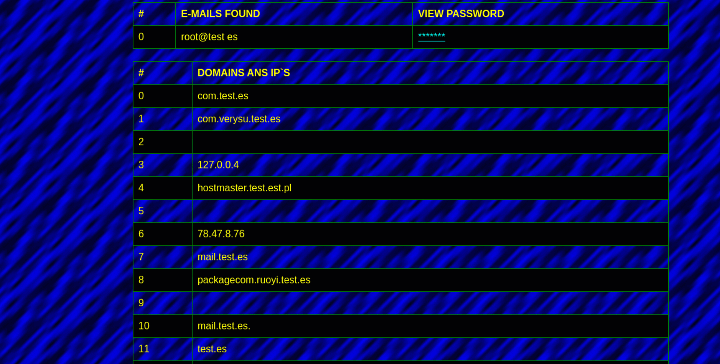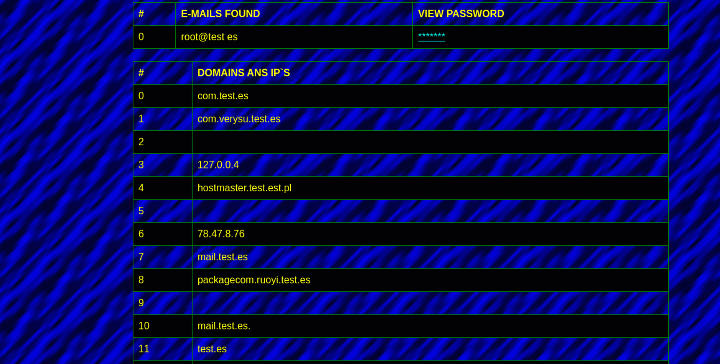
इसके अलावा, इस उपकरण में "search company" अनुभाग में किसी कंपनी का डोमेन डालकर हम कर्मचारियों के ईमेल, सबडोमेन और सर्वरों के IP पते पा सकते हैं।

API कुंजी प्राप्त करें

https://rapidapi.com/rohan-patra/api/breachdirectory पर पंजीकरण करें

इंस्टॉल करें

git clone https://github.com/micro-joan/D4TA-HUNTER
cd D4TA-HUNTER/
chmod +x run.sh
./run.sh

एप्लिकेशन लॉन्चर को निष्पादित करने के बाद आपके पास सभी घटक स्थापित होने चाहिए, लॉन्चर एक-एक करके जाँच करेगा, और यदि कोई घटक स्थापित नहीं है तो वह आपको वह कथन दिखाएगा जिसे आपको इसे स्थापित करने के लिए दर्ज करना होगा:

Untitled Project

उपयोग

पहले आपके पास BreachDirectory.org से एक मुफ्त या सशुल्क api-key होनी चाहिए, यदि आपके पास नहीं है और आप खोज करते हैं तो D4TA-HUNTER आपको एक गाइड प्रदान करता है कि इसे कैसे प्राप्त करें।

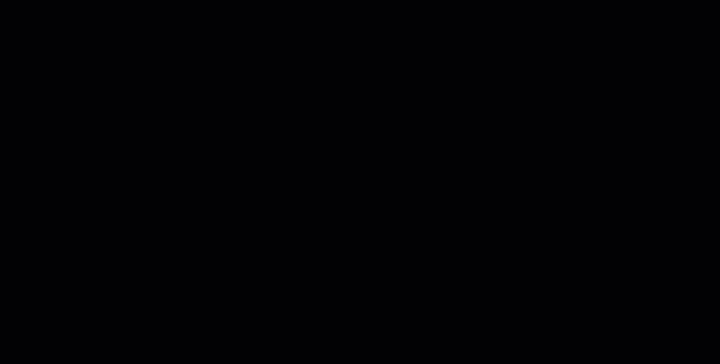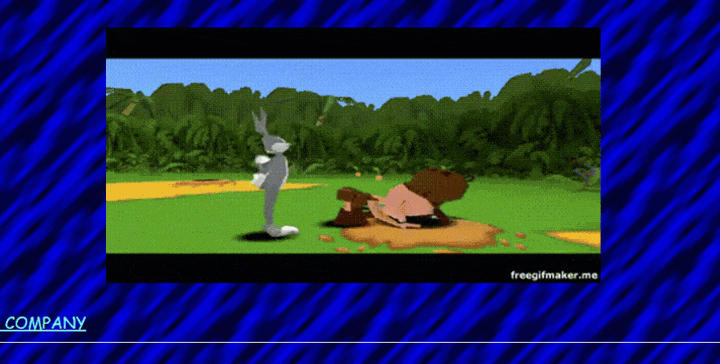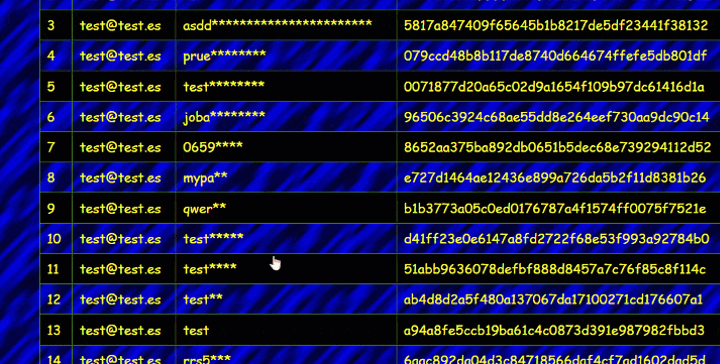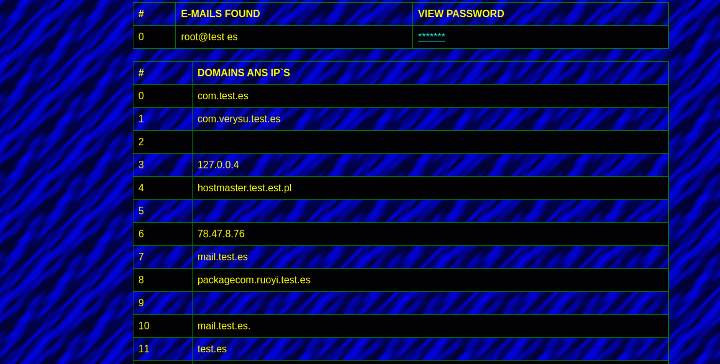
एक बार जब आपके पास api-key हो जाए, तो आप ईमेल खोज सकते हैं, इस लाभ के साथ कि यह आपको सभी पासवर्ड हैश की एक सूची दिखाता है जिसे आप कॉपी करके D4TA-HUNTER द्वारा प्रदान किए गए ऑनलाइन संसाधनों में से किसी एक में पेस्ट कर सकते हैं ताकि पासवर्ड 100% मुफ्त क्रैक कर सकें।
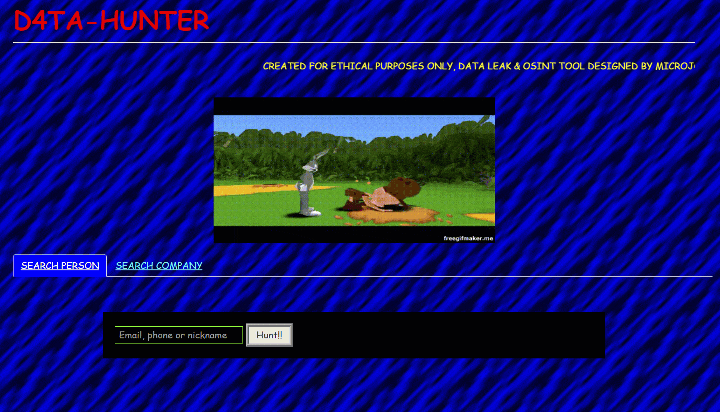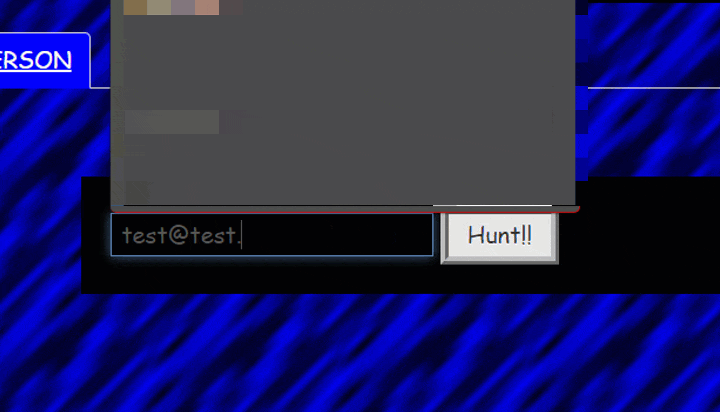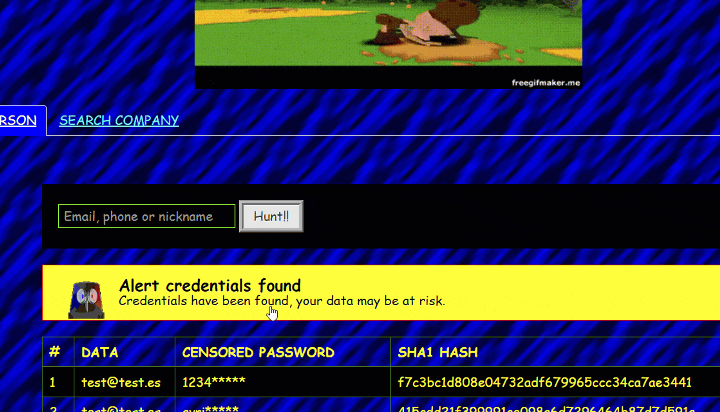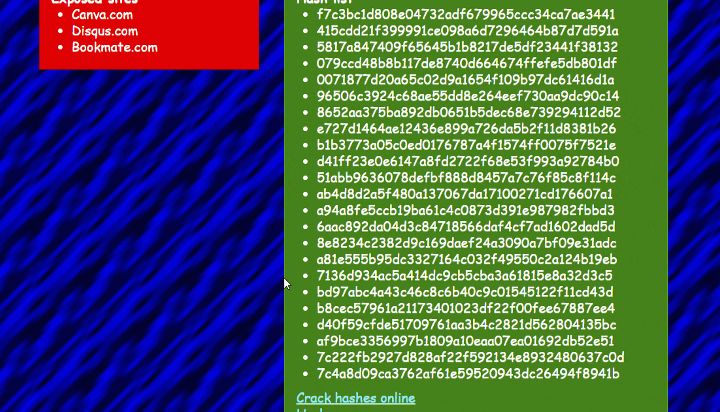
1663779429409

आप किसी कंपनी का डोमेन भी डाल सकते हैं और D4TA-HUNTER कर्मचारियों के ईमेल, रुचि के सबडोमेन और मिली मशीनों के IP पतों की खोज करेगा:
Untitled Project

APIs और उपकरण

सेवा कार्य स्थिति
BreachDirectory.org ईमेल, फ़ोन या उपनाम लीक ✅ 🔑 (मुफ्त योजना)
TheHarvester कंपनी के डोमेन और ईमेल ✅ मुफ्त
Kalitorify Tor खोज ✅ मुफ्त

D4TA-HUNTER को समर्थन दें

buymeacoffe

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







