
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/wszf/androrat
एंड्रॉइड सुरक्षाटोहीडेटा निष्कासनजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगमोबाइल सुरक्षाकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूल
GitHubwszf/androrat

androrat

androrat

2.0k1.0k1296 साल पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

अंतर्राष्ट्रीयकरण प्रगति पर है, शामिल होने के लिए आपका स्वागत है।

Androrat (फ़ोर्क/साइलेंट संस्करण)

एंड्रॉइड के लिए रिमोट प्रशासन उपकरण

Androrat एक क्लाइंट/सर्वर एप्लिकेशन है जो क्लाइंट-साइड के लिए Java Android में और सर्वर के लिए Java/Swing में विकसित किया गया है।

Androrat नाम Android और RAT (रिमोट एक्सेस टूल) का मिश्रण है।

इसे 4 लोगों की टीम द्वारा एक विश्वविद्यालय परियोजना के लिए विकसित किया गया है। इसे एक महीने में बनाया गया है। एप्लिकेशन का लक्ष्य एंड्रॉइड सिस्टम को दूरस्थ रूप से नियंत्रित करना और उससे जानकारी प्राप्त करना है।

तकनीकी मामले

  • एंड्रॉइड एप्लिकेशन सर्वर के लिए क्लाइंट है जो सभी कनेक्शन प्राप्त करता है।
  • एंड्रॉइड एप्लिकेशन एक सेवा (गतिविधि नहीं) के रूप में चलता है जो बूट के दौरान शुरू होती है। इसलिए उपयोगकर्ता को सेवा के साथ इंटरैक्ट करने की आवश्यकता नहीं है (हालांकि एक डिबग गतिविधि है जो कनेक्ट करने के लिए IP और पोर्ट कॉन्फ़िगर करने की अनुमति देती है)।
  • सर्वर से कनेक्शन एक SMS या कॉल द्वारा ट्रिगर किया जा सकता है (इसे कॉन्फ़िगर किया जा सकता है)

सभी उपलब्ध कार्यक्षमताएं हैं

  • संपर्क प्राप्त करें (और उनकी सभी जानकारी)
  • कॉल लॉग प्राप्त करें
  • सभी संदेश प्राप्त करें
  • GPS/नेटवर्क द्वारा स्थान
  • लाइव में प्राप्त संदेशों की निगरानी
  • जीवन में फोन स्थिति की निगरानी (कॉल प्राप्त, कॉल भेजा, कॉल मिस..)
  • कैमरे से तस्वीर लें
  • माइक्रोफोन (या अन्य स्रोतों..) से ध्वनि स्ट्रीम करें
  • वीडियो स्ट्रीमिंग (केवल गतिविधि-आधारित क्लाइंट के लिए)
  • टोस्ट करें
  • टेक्स्ट संदेश भेजें
  • कॉल करें
  • डिफ़ॉल्ट ब्राउज़र में URL खोलें
  • फोन को वाइब्रेट करें

फ़ोल्डर्स

प्रोजेक्ट में निम्नलिखित फ़ोल्डर्स हैं:

  • doc: जल्द ही परियोजना के बारे में सभी दस्तावेज़ शामिल होंगे
  • Experiment: एक प्रायोगिक संस्करण शामिल है जो एक गतिविधि के आसपास व्यवस्थित है जो वीडियो स्ट्रीम करने की अनुमति देता है
  • src/Androrat: क्लाइंट का स्रोत कोड शामिल है जिसे एंड्रॉइड प्लेटफॉर्म पर रखा जाना चाहिए
  • src/AndroratServer: Java/Swing सर्वर के स्रोत शामिल हैं जो किसी भी प्लेटफॉर्म पर चलाया जा सकता है
  • src/api: परियोजना में उपयोग किए गए सभी विभिन्न API शामिल हैं (मानचित्र के लिए JMapViewer, स्विंग के लिए फॉर्म, और वीडियो स्ट्रीमिंग के लिए vlcj)
  • src/InOut: क्लाइंट और सर्वर के लिए सामान्य सामग्री का कोड शामिल है जो मूल रूप से प्रोटोकॉल कार्यान्वयन है

स्क्रीनशॉट

मुख्य GUI

यह मुख्य GUI है जहां सभी कनेक्टेड क्लाइंट दिखाई देते हैं। जब कोई नया क्लाइंट कनेक्ट या डिस्कनेक्ट होता है तो सूची गतिशील रूप से अपडेट होती है। इसके अलावा, सभी कनेक्शनों और वैश्विक जानकारी का एक लॉग विंडो के नीचे लॉग पैनल में दिखाया जाता है। क्लाइंट पर एक साधारण डबल-क्लिक उसकी विंडो खोलता है ताकि उसके साथ बातचीत की जा सके।
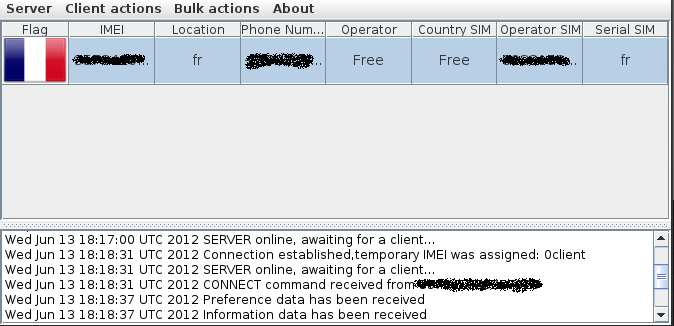
मुख्य GUI

क्लाइंट पैनल

क्लाइंट के साथ सभी क्रियाएं क्लाइंट विंडो में की जा सकती हैं जो टैब के आसपास व्यवस्थित है। डिफ़ॉल्ट टैब को होम कहा जाता है और विभिन्न कार्यक्षमताएं प्रदान करता है। पहले, जैसा कि हम बाएं स्क्रॉल व्यू में देख सकते हैं, क्लाइंट के बारे में सभी जानकारी जैसे सिम जानकारी, बैटरी जानकारी, नेटवर्क जानकारी, सेंसर जानकारी आदि। दाईं ओर, वे विकल्प हैं जो क्लाइंट के कॉन्फ़िगरेशन को दूरस्थ रूप से बदलने की अनुमति देते हैं जैसे कि कनेक्ट करने के लिए IP और पोर्ट, सर्वर कनेक्शन को इंटेंट करने के लिए ट्रिगर की प्रतीक्षा करना या न करना आदि। अंत में, इस टैब में त्वरित क्रियाएं की जा सकती हैं जैसे टोस्ट संदेश, फोन को वाइब्रेट करना या URL खोलना।

क्लाइंट पैनल

अन्य टैब

नीचे दो स्क्रीनशॉट दो अन्य टैब दिखाते हैं जो क्रमशः संपर्क प्राप्त करने और भू-स्थान के लिए हैं। जैसा कि आप संपर्क प्राप्त करें पैनल पर देख सकते हैं, बाईं ओर की सूची सभी संपर्कों का नाम, फोन नंबर और यदि उपलब्ध हो तो चित्र दिखाती है। इसके अलावा दाईं ओर तीन बटन चयनित संपर्क के बारे में अधिक जानकारी प्राप्त करने, उसे SMS भेजने या कॉल करने की अनुमति देते हैं। भू-स्थान के लिए, हम अपना प्रदाता चुन सकते हैं, या तो GPS या नेटवर्क जो स्थान खोजने के लिए Google का उपयोग करता है। फिर स्ट्रीमिंग शुरू की जा सकती है और डेटा प्राप्त होते ही मानचित्र अपडेट हो जाएगा।
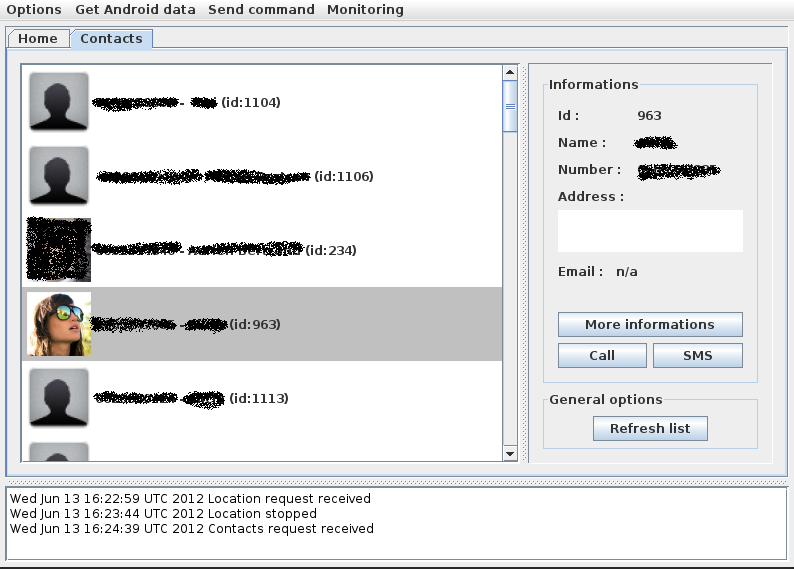
संपर्क

GPS टैब

उपयोग नोट्स

  • इस प्रोजेक्ट को संकलित करने के लिए आपको Android SDK और Eclipse की आवश्यकता होगी।
  • कमांड और कंट्रोल एप्लिकेशन क्रॉस-प्लेटफॉर्म Java है, OSX, Linux और Windows पर ठीक परीक्षण किया गया है।
  • APK संकलित करने से पहले आपको /src/Androrat/src/my/app/client/LauncherActivity.java को संपादित करना होगा।
  • यह वह जगह है जहां आप श्रोताओं का IP और पोर्ट हार्डकोड करते हैं। आप IP, या DNS जैसे डोमेन नाम का उपयोग कर सकते हैं।
  • कुछ मोबाइल उपकरणों पर, यह बैटरी को तेजी से खत्म करता है। इस बात से अवगत रहें।

नोट: मैं इस सॉफ्टवेयर का लेखक नहीं हूं, इसे फोर्क किया गया है और थोड़ा संपादित किया गया है। मैं बग्स को ठीक करने के लिए आगे बढ़ते हुए इसमें बदलाव कर सकता हूं, लेकिन मैं दिल से जावा प्रोग्रामर नहीं हूं, और इसे केवल अपने परीक्षण के लिए यहां रखा है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





