
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…

 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
 qeeqbox/social-analyzer
API, CLI, और Web App - 1000 सोशल मीडिया \ वेबसाइटों में किसी व्यक्ति का प्रोफ़ाइल खोजने और विश्लेषण करने के लिए।
 emrekybs/osintcase
एक OSINT जाँच केस मैपिंग टूल जो संस्थाओं, संबंधों, साक्ष्यों और आसूचना को व्यवस्थित करने के लिए है।
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 yslxotwod/imsisting
GTK4 और CLI सेलुलर सुरक्षा टूलकिट जिसमें 2G GSM, 3G UMTS, 4G LTE और 5G NR एयर इंटरफ़ेस, कोर नेटवर्क, SIM पहचान, RF ट्रैकिंग और हमला विश्लेषण के लिए…
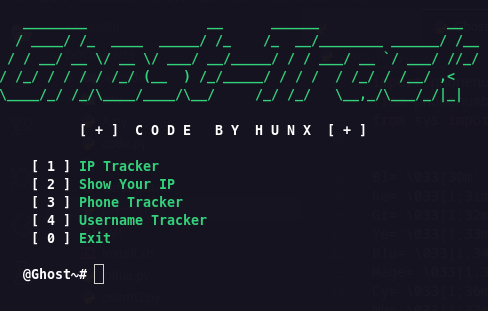 hunxbyts/ghosttrack
स्थान या मोबाइल नंबर ट्रैक करने के लिए उपयोगी उपकरण
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 ssl/ezxss
ब्लाइंड XSS डिटेक्शन और एक्सप्लॉइटेशन प्लेटफॉर्म जिसमें लगातार सत्र, रिवर्स प्रॉक्सी और पैनेट्रेशन टेस्टर्स और बग बाउंटी हंटर्स के लिए स्वचालित…
 fkie-cad/sandroid_dexray-intercept
एक Android मैलवेयर विश्लेषण उपकरण जो क्रिप्टोग्राफी, फ़ाइल सिस्टम, डेटाबेस, नेटवर्क संचार और प्रक्रिया संचालन में एप्लिकेशन व्यवहार में हुक करके…
 mitsu-bis/security-portfolio
वेब, Active Directory और डिटेक्शन इंजीनियरिंग को कवर करने वाले मूल जिम्मेदार-प्रकटीकरण निष्कर्षों, CTF और लैब राइट-अप, कार्यप्रणाली नोट्स, और…
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 p1ngul1n0/blackbird
सोशल नेटवर्क्स में उपयोगकर्ता नाम और ईमेल द्वारा खातों की खोज करने के लिए एक OSINT उपकरण।
 foxio-llc/ja4
JA4+ नेटवर्क फिंगरप्रिंटिंग मानकों का एक सेट है।
 sense-of-security/adrecon
ADRecon एक उपकरण है जो Active Directory के बारे में जानकारी एकत्र करता है और एक रिपोर्ट तैयार करता है जो लक्षित AD वातावरण की वर्तमान स्थिति का समग्र…
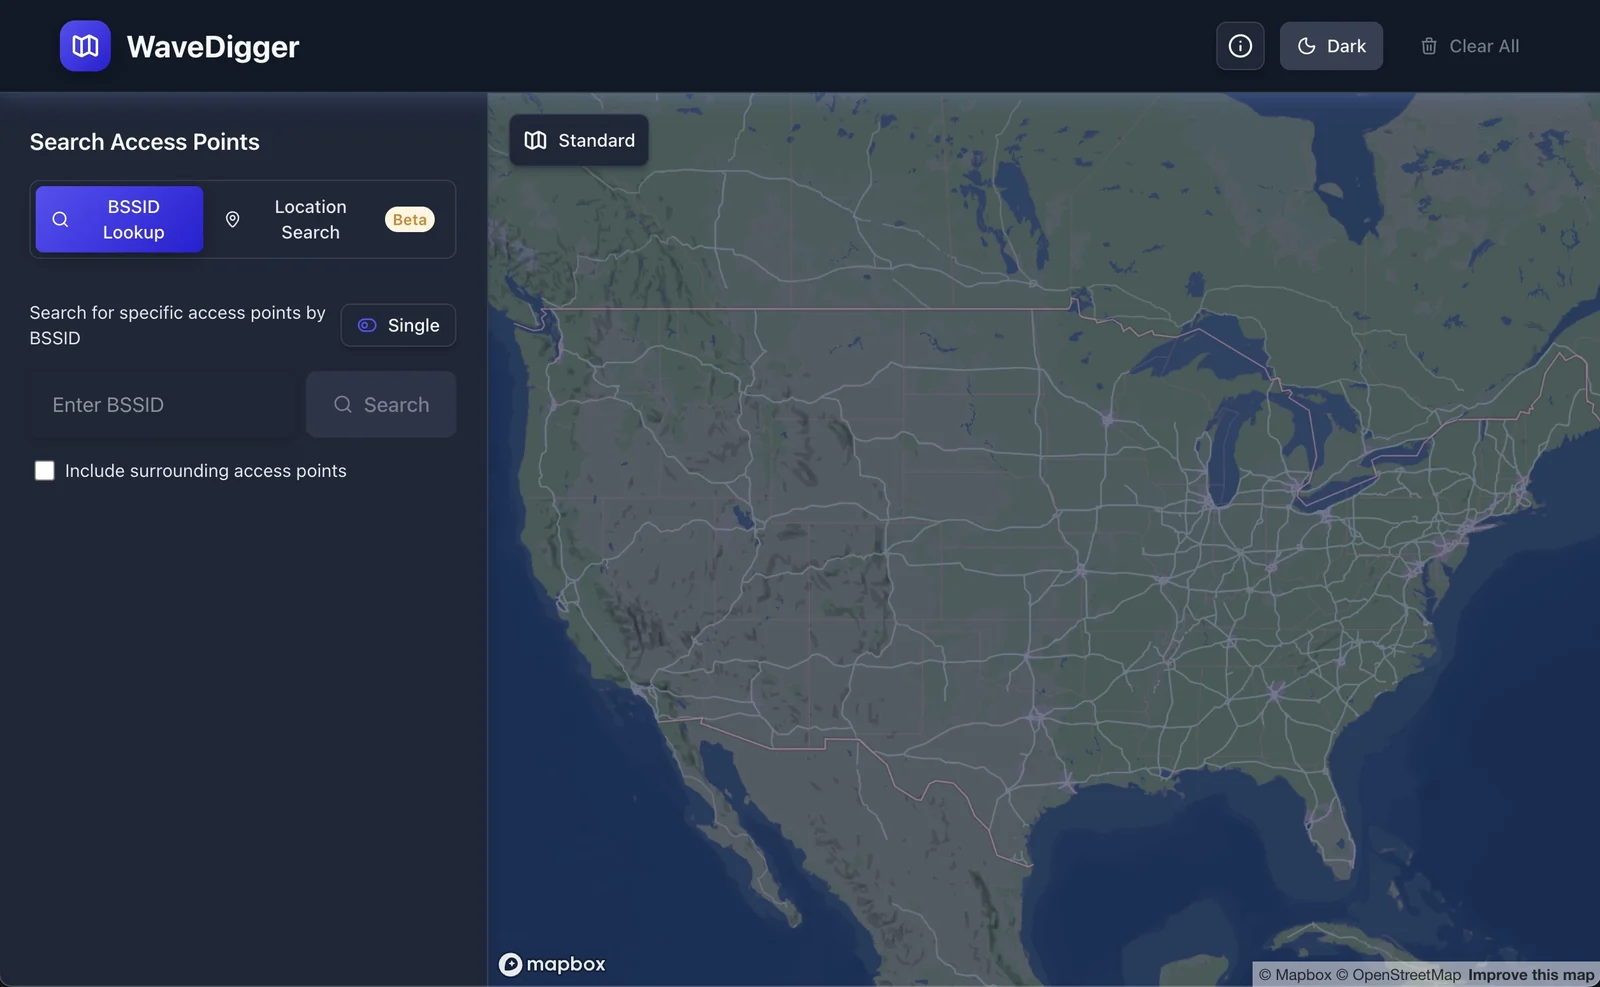 christianrowlands/wavedigger
Apple की सार्वजनिक WPS सेवा में BSSID खोज
 leebaird/discover
विभिन्न पेनेट्रेशन टेस्टिंग कार्यों को स्वचालित करने के लिए उपयोग की जाने वाली कस्टम Bash और Python स्क्रिप्ट्स, जिनमें Metasploit का उपयोग करके…








