
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 zz-socmap/cve-2023-27524
Apache Superset प्रमाणीकरण बाईपास भेद्यता CVE-2023-27524.
 10toothhtoot01/hiya
एक फिंगरप्रिंट मॉड्यूल, जो लिनक्स में पासकी का समर्थन भी जोड़ता है
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) एक्सप्लॉइट
 h4wkst3r/dop2mop
OpenGraph collector for BloodHound जो DevOps से MLOps बुनियादी ढांचे तक हमले के रास्तों का मानचित्रण करता है, पार्श्व गति विश्लेषण के लिए CI/CD…
 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 7ragnarok7/cve-2021-3754
CVE-2021-3754 के लिए भेद्यता विवरण और एक्सप्लॉइट
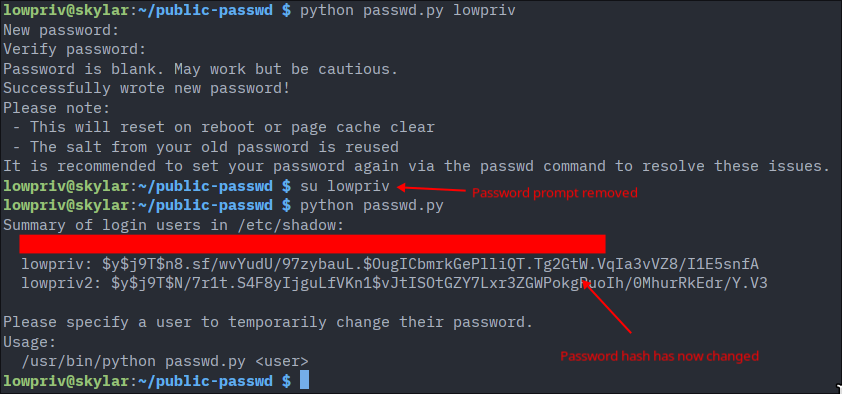 st4rburn/public-passwd
किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए CVE-2026-46333 और CVE-2026-31431 का उपयोग करें।
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376 और CVE-2020-9377 के लिए एक्सप्लॉइट्स
 placeos/auth
PlaceOS प्रमाणीकरण सेवा और API गेटकीपर।
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
यह रिपॉज़िटरी डिजिटल पहचान सत्यापन प्रणालियों पर सुरक्षा ऑडिट करती है, व्हाइटपेपर्स और तकनीकी POCs के माध्यम से कमज़ोरियों की पहचान करती है, और…
 trivulzianus/tarantubench
बेंचमार्क के हिस्से के रूप में उपलब्ध सभी लैब का पूरा रेपो
 randomrobbiebf/cve-2024-10924
Really Simple Security (मुक्त, प्रो, और प्रो मल्टीसाइट) 9.0.0 – 9.1.1.1 – प्रमाणीकरण बायपास
 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061 के लिए Docker सेटअप
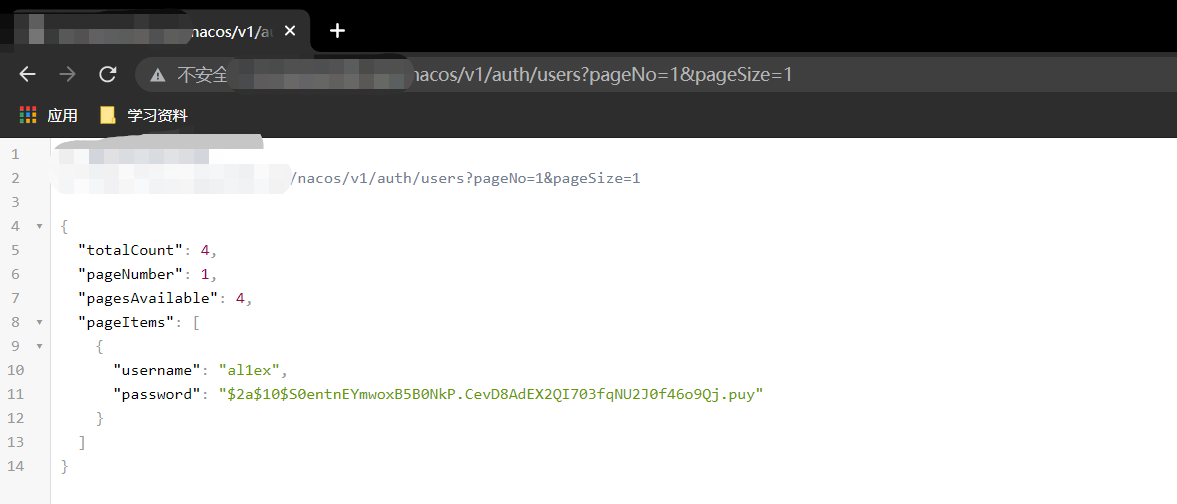 al1ex/alibab-nacos-unauthorized-reset-pwd
अलीबाब-Nacos-अनधिकृत-रीसेट PWD
 henry4e36/cve-2022-33174
Powertek PDU पहचान बाईपास
 hakaioffsec/cve-2026-16764
CVE-2026-16764 के लिए Python exploit, जो OWASP DefectDojo में एक privilege escalation है जहाँ एक is_staff REST API bypass एक low-privileged…
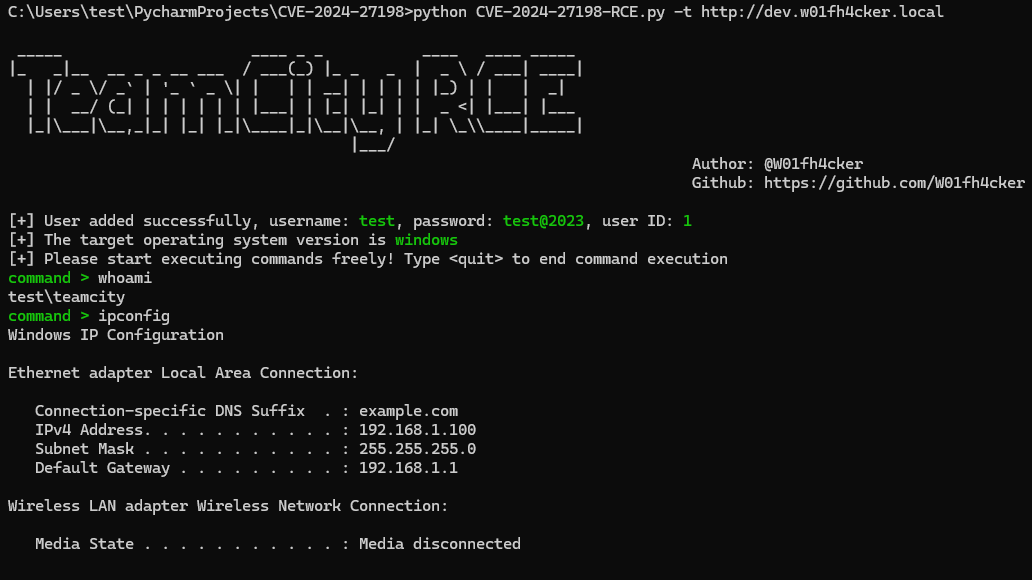 passwa11/cve-2024-27198-rce
JetBrains TeamCity प्रमाणीकरण बाईपास (CVE-2024-27198/27199) के लिए शोषण जो दूरस्थ कोड निष्पादन सक्षम करता है। Fofa, ZoomEye, Hunter और Shodan के…








