

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-3754 — CVE-2021-3754 के लिए भेद्यता विवरण और एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/7ragnarok7/cve-2021-3754
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपहचान और एक्सेस प्रबंधन (IAM)प्रमाणीकरण
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

CVE-2021-3754 के लिए भेद्यता विवरण और एक्सप्लॉइट

रिपॉजिटरी देखें
1254 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
वेबसाइट

CVE-2021-3754

यह रिपॉज़िटरी CVE-2021-3754 के भेद्यता विवरण और शोषण का दस्तावेज़ीकरण करती है, जिसे Anurag Mondal (7Ragnarok7) ने 21 अगस्त 2021 को खोजा और रिपोर्ट किया था

मेट्रिक्स

  • CWE-20: अनुचित इनपुट सत्यापन
  • CVSS: 5.3 (मध्यम)

विवरण

Apache Keycloak और Redhat SSO में एक त्रुटि पाई गई थी जहाँ एक हमलावर किसी भी मौजूदा उपयोगकर्ता की ईमेल आईडी के समान उपयोगकर्ता नाम के साथ स्वयं को पंजीकृत कर सकता है।
यह इस कारण होता है कि उपयोगकर्ता नामों का मूल्यांकन ईमेल से पहले किया जाता है। Keycloak उपयोगकर्ता नाम के रूप में ईमेल के उपयोग की अनुमति देता है और यह जाँच नहीं करता कि इस ईमेल वाला कोई खाता पहले से मौजूद है या नहीं।
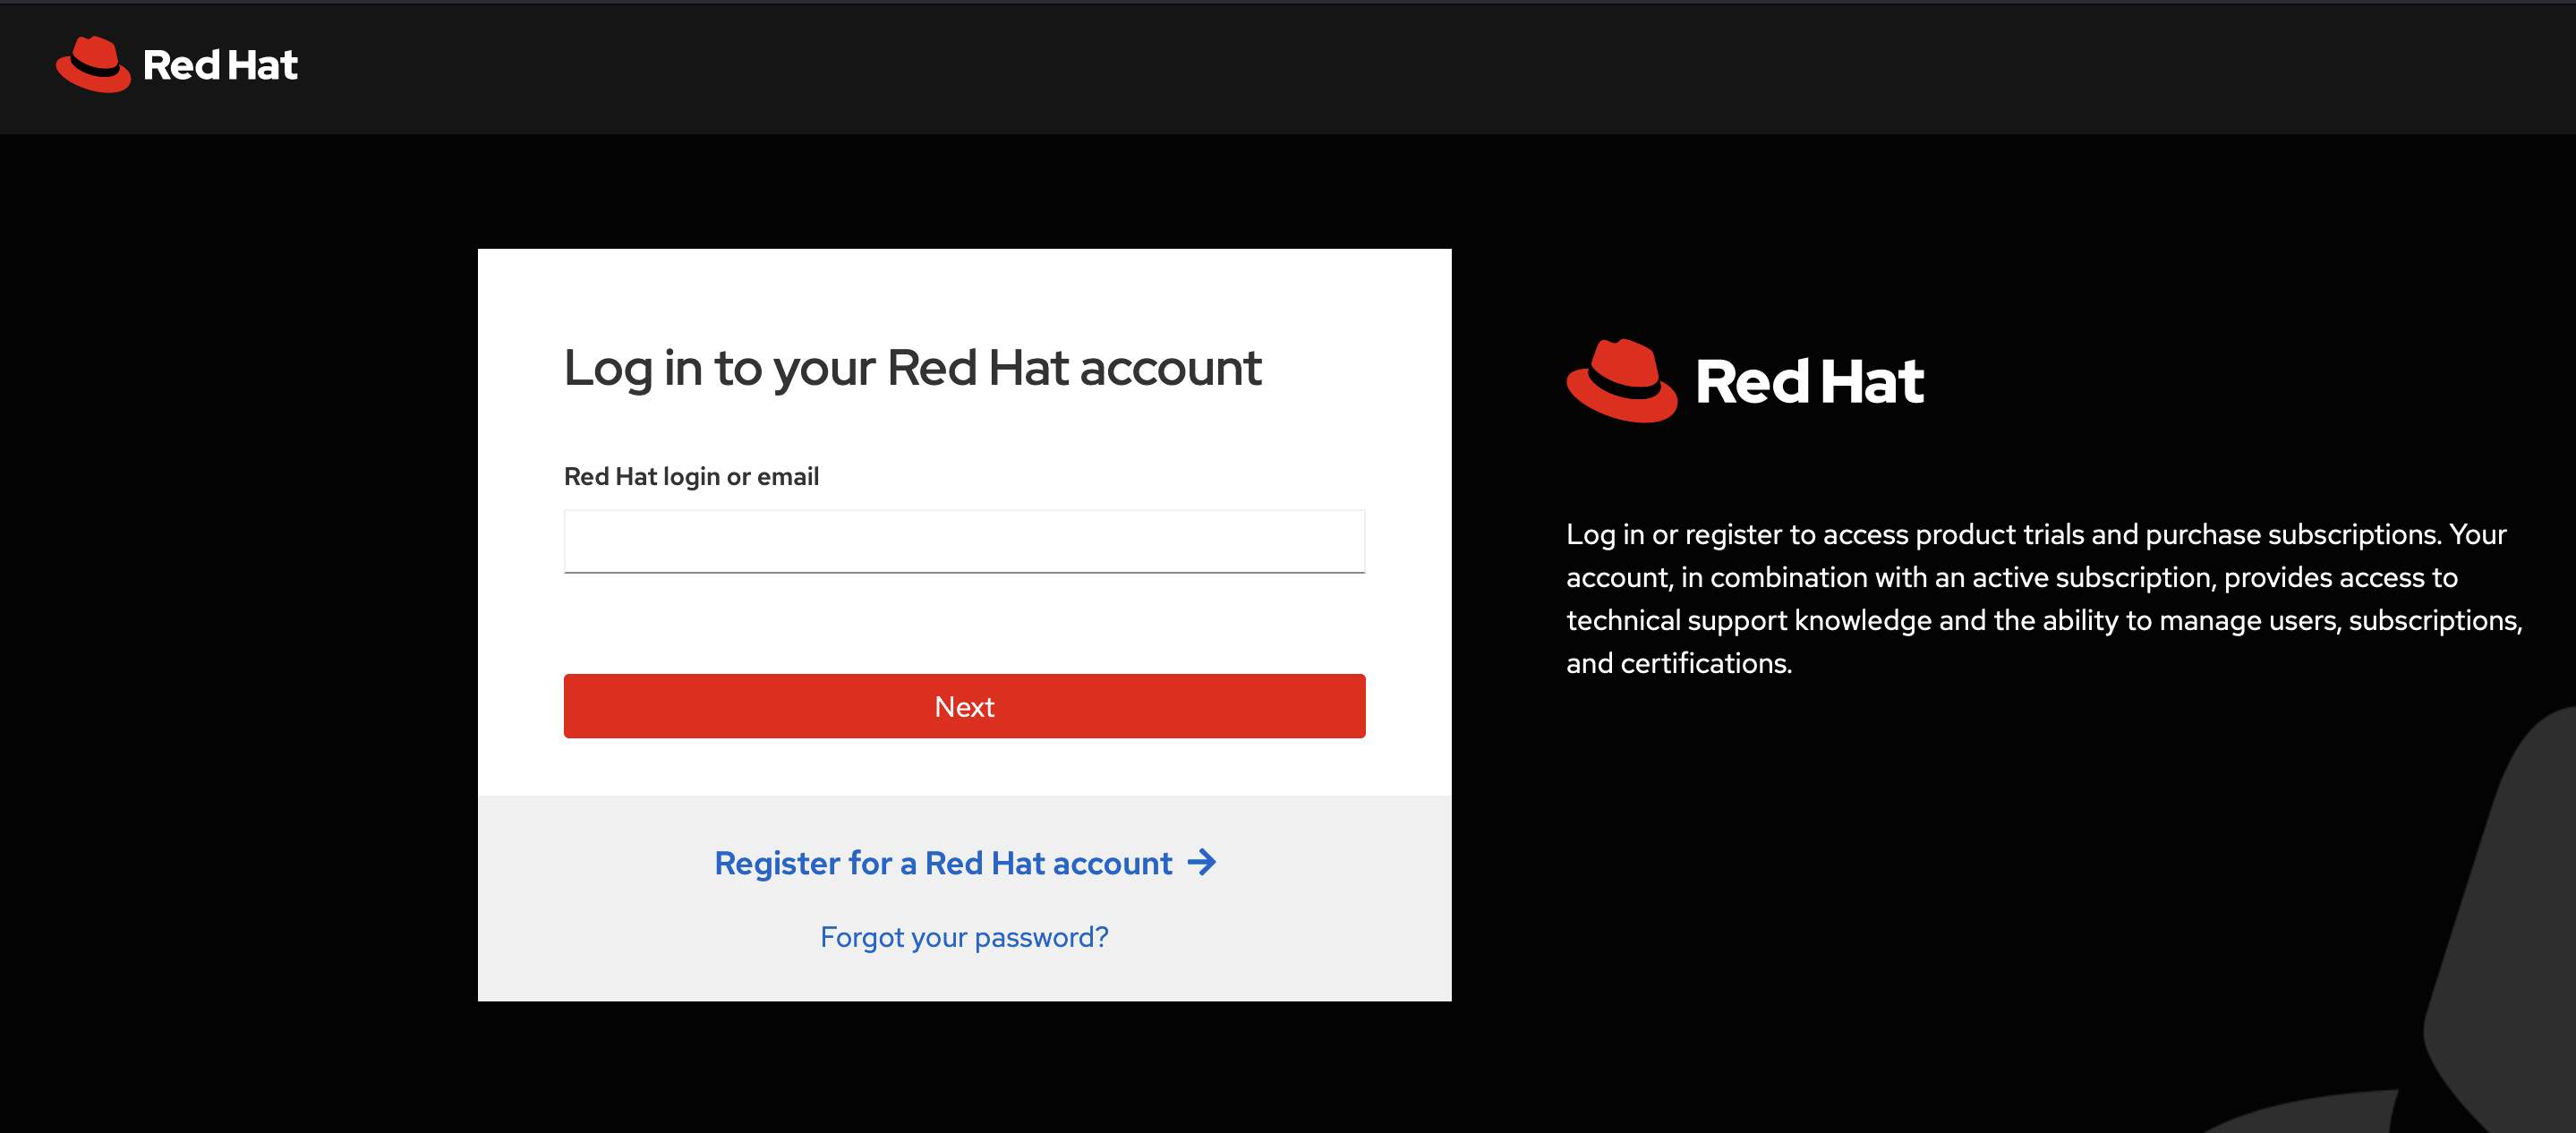
login

प्रभाव

उपरोक्त व्यवहार के कारण यदि उपयोगकर्ता अपना पासवर्ड भूल जाता है तो पासवर्ड रिकवरी ईमेल प्राप्त करने में परेशानी होगी, जिससे उपयोगकर्ता अस्थायी रूप से अपने खातों से बाहर हो जाएंगे।
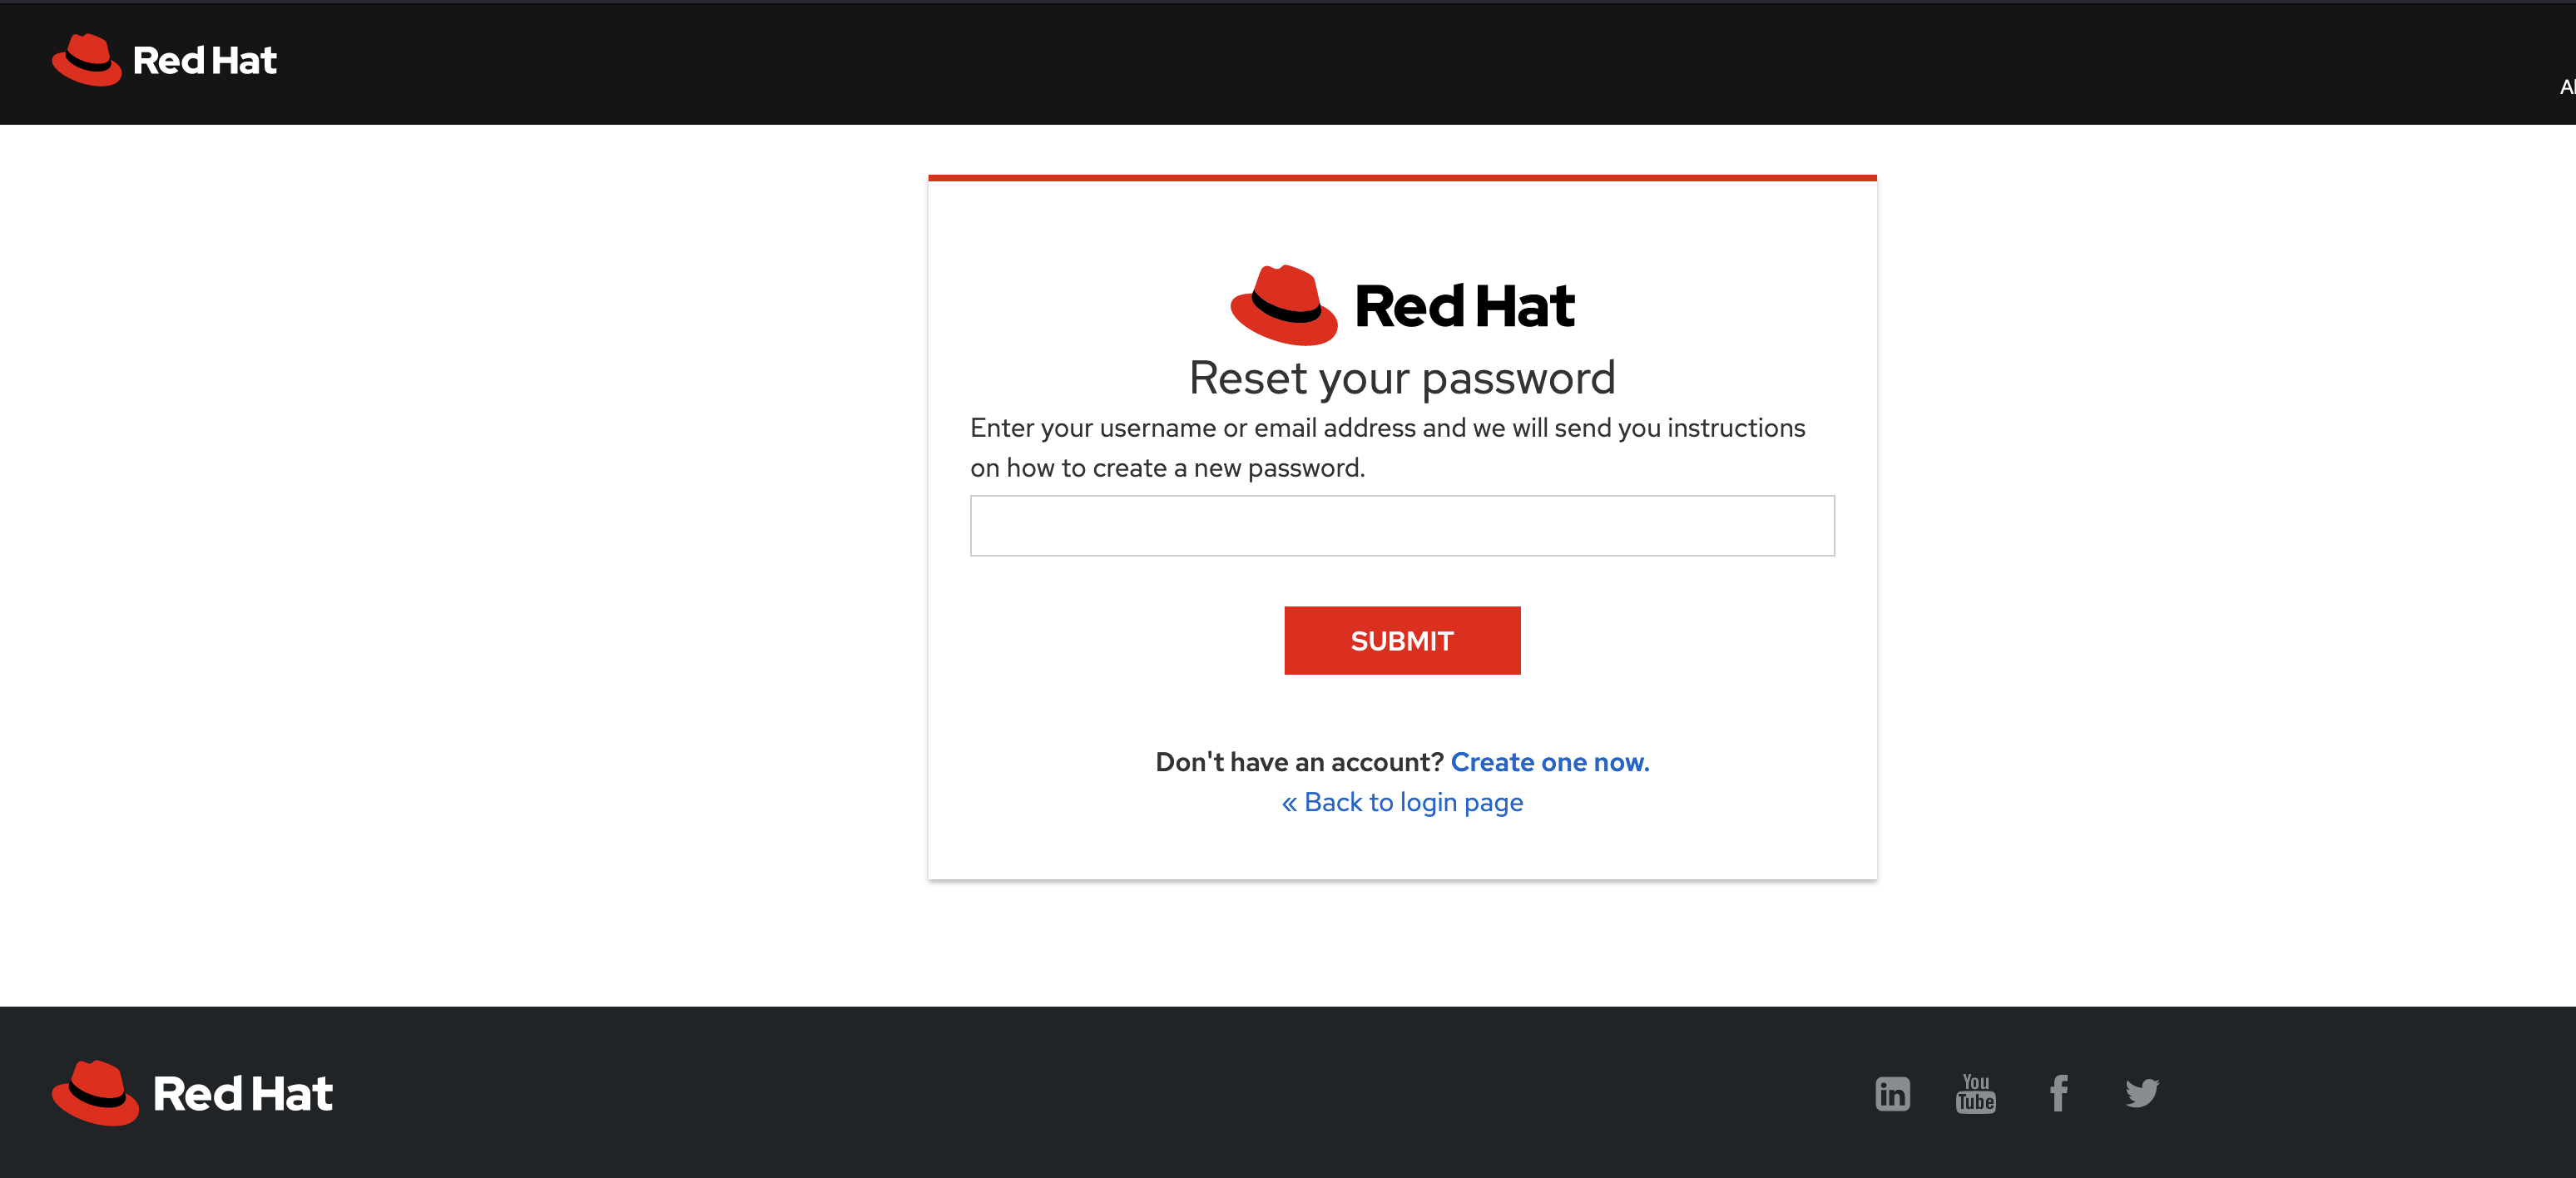
forgot password

शमन (Redhat द्वारा सुझाया गया)

इसका उपाय यह है कि "Email as username" फ़्लैग सक्षम करें या लॉगिन सेटिंग्स में "Login with email" अक्षम करें।
संदर्भ
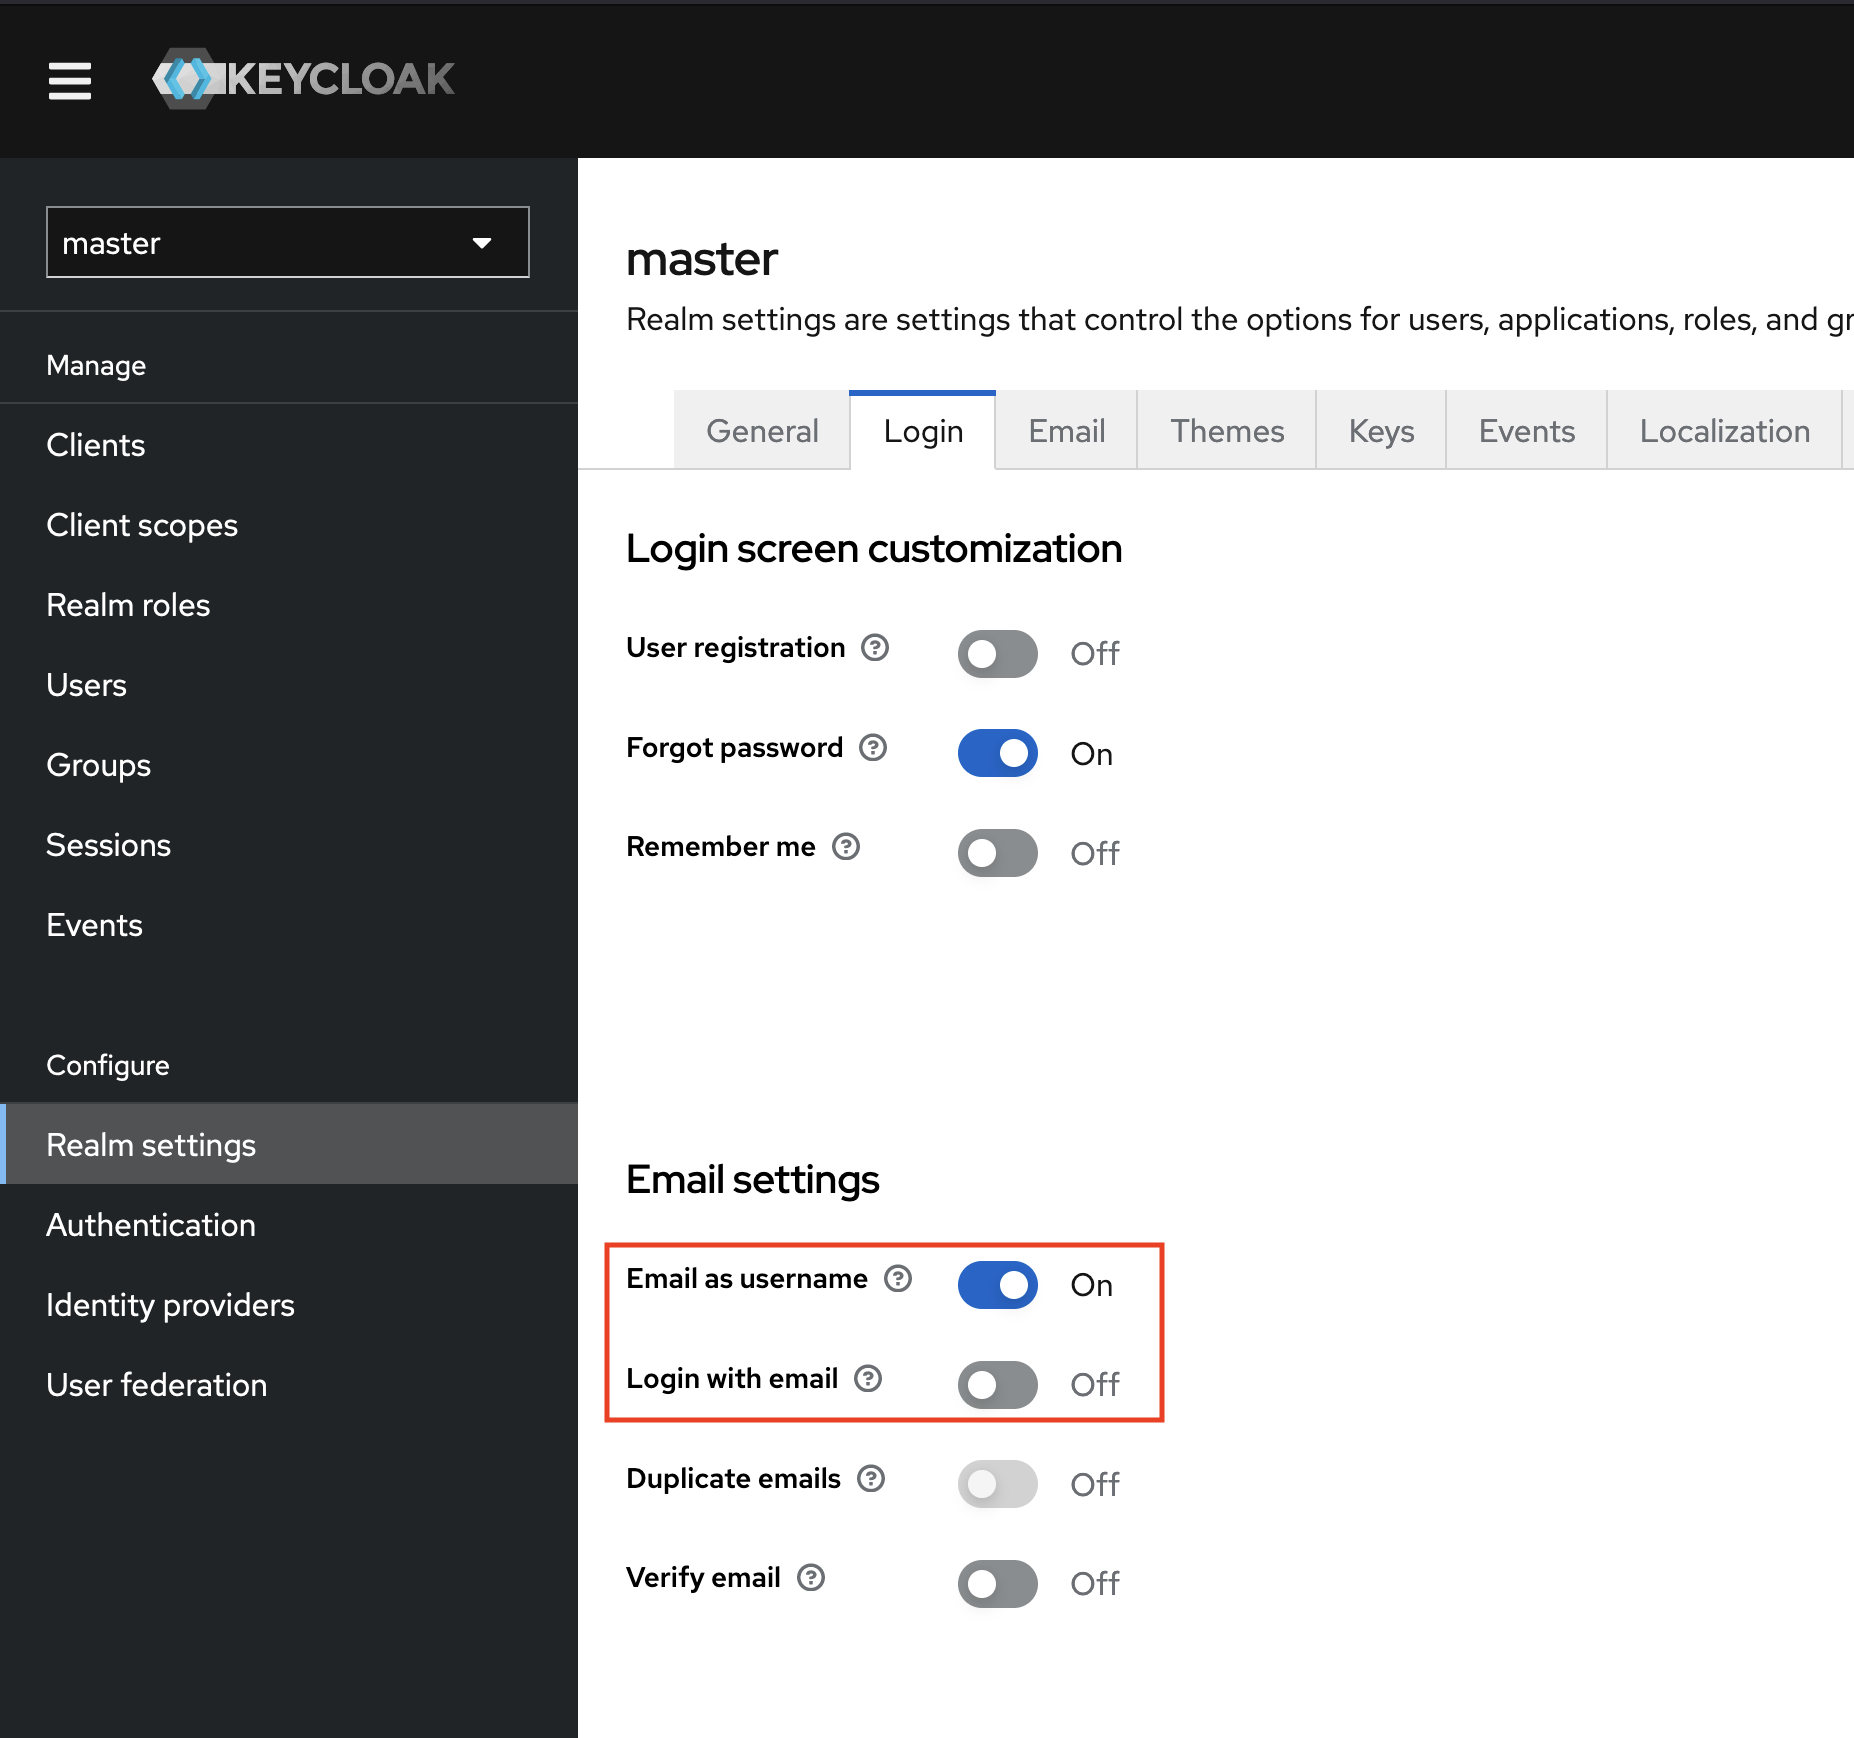
settings

प्रूफ़ ऑफ़ कॉन्सेप्ट/शोषण

निम्नलिखित एक प्रूफ़ ऑफ़ कॉन्सेप्ट वीडियो है जिसे मैंने शुरू में Redhat को रिपोर्ट किया था, जो शोषण के चरणों सहित पूरी भेद्यता को प्रदर्शित करता है:

नोट्स

  • कृपया ध्यान दें कि Redhat द्वारा सुझाया गया उपाय अस्थायी है और अनुचित इनपुट सत्यापन की मूल समस्या को Redhat/Keycloak द्वारा ठीक नहीं किया गया है।
  • ध्यान दें कि keycloak के लिए Redhat द्वारा सुझाए गए उपरोक्त शमन का परीक्षण और सत्यापन मैंने स्वयं नहीं किया है।
  • ध्यान दें कि यदि आप अपने किसी भी उत्पाद/एप्लिकेशन में keycloak/Redhat SSO का उपयोग कर रहे हैं, तो आप अभी भी असुरक्षित हैं। मैंने सत्यापित किया है कि Redhat SSO आज तक इस समस्या के प्रति असुरक्षित है।
  • यदि आप keycloak का उपयोग कर रहे हैं और आपने लॉगिन स्क्रीन सेटिंग्स को ठीक से कॉन्फ़िगर नहीं किया है, तो आप अभी भी असुरक्षित हो सकते हैं।
  • अपडेट - यह भेद्यता KEYCLOAK संस्करण 24.0.1 पर पैच कर दी गई है (https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

महत्वपूर्ण लिंक

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
टूल डाउनलोड करें