
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 henry4e36/cve-2022-33174
Powertek PDU पहचान बाईपास
 hakaioffsec/cve-2026-16764
CVE-2026-16764 के लिए Python exploit, जो OWASP DefectDojo में एक privilege escalation है जहाँ एक is_staff REST API bypass एक low-privileged…
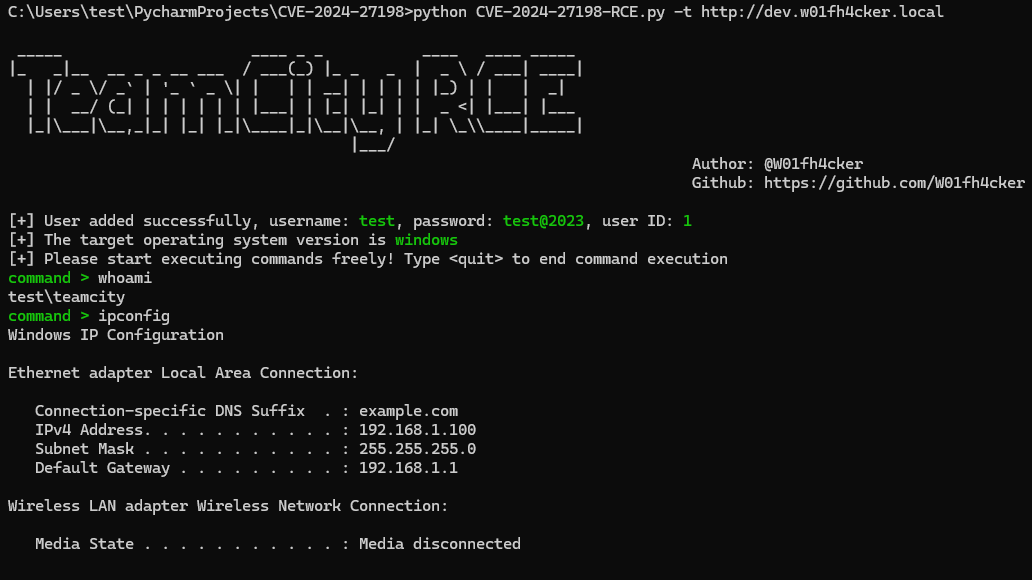 passwa11/cve-2024-27198-rce
JetBrains TeamCity प्रमाणीकरण बाईपास (CVE-2024-27198/27199) के लिए शोषण जो दूरस्थ कोड निष्पादन सक्षम करता है। Fofa, ZoomEye, Hunter और Shodan के…
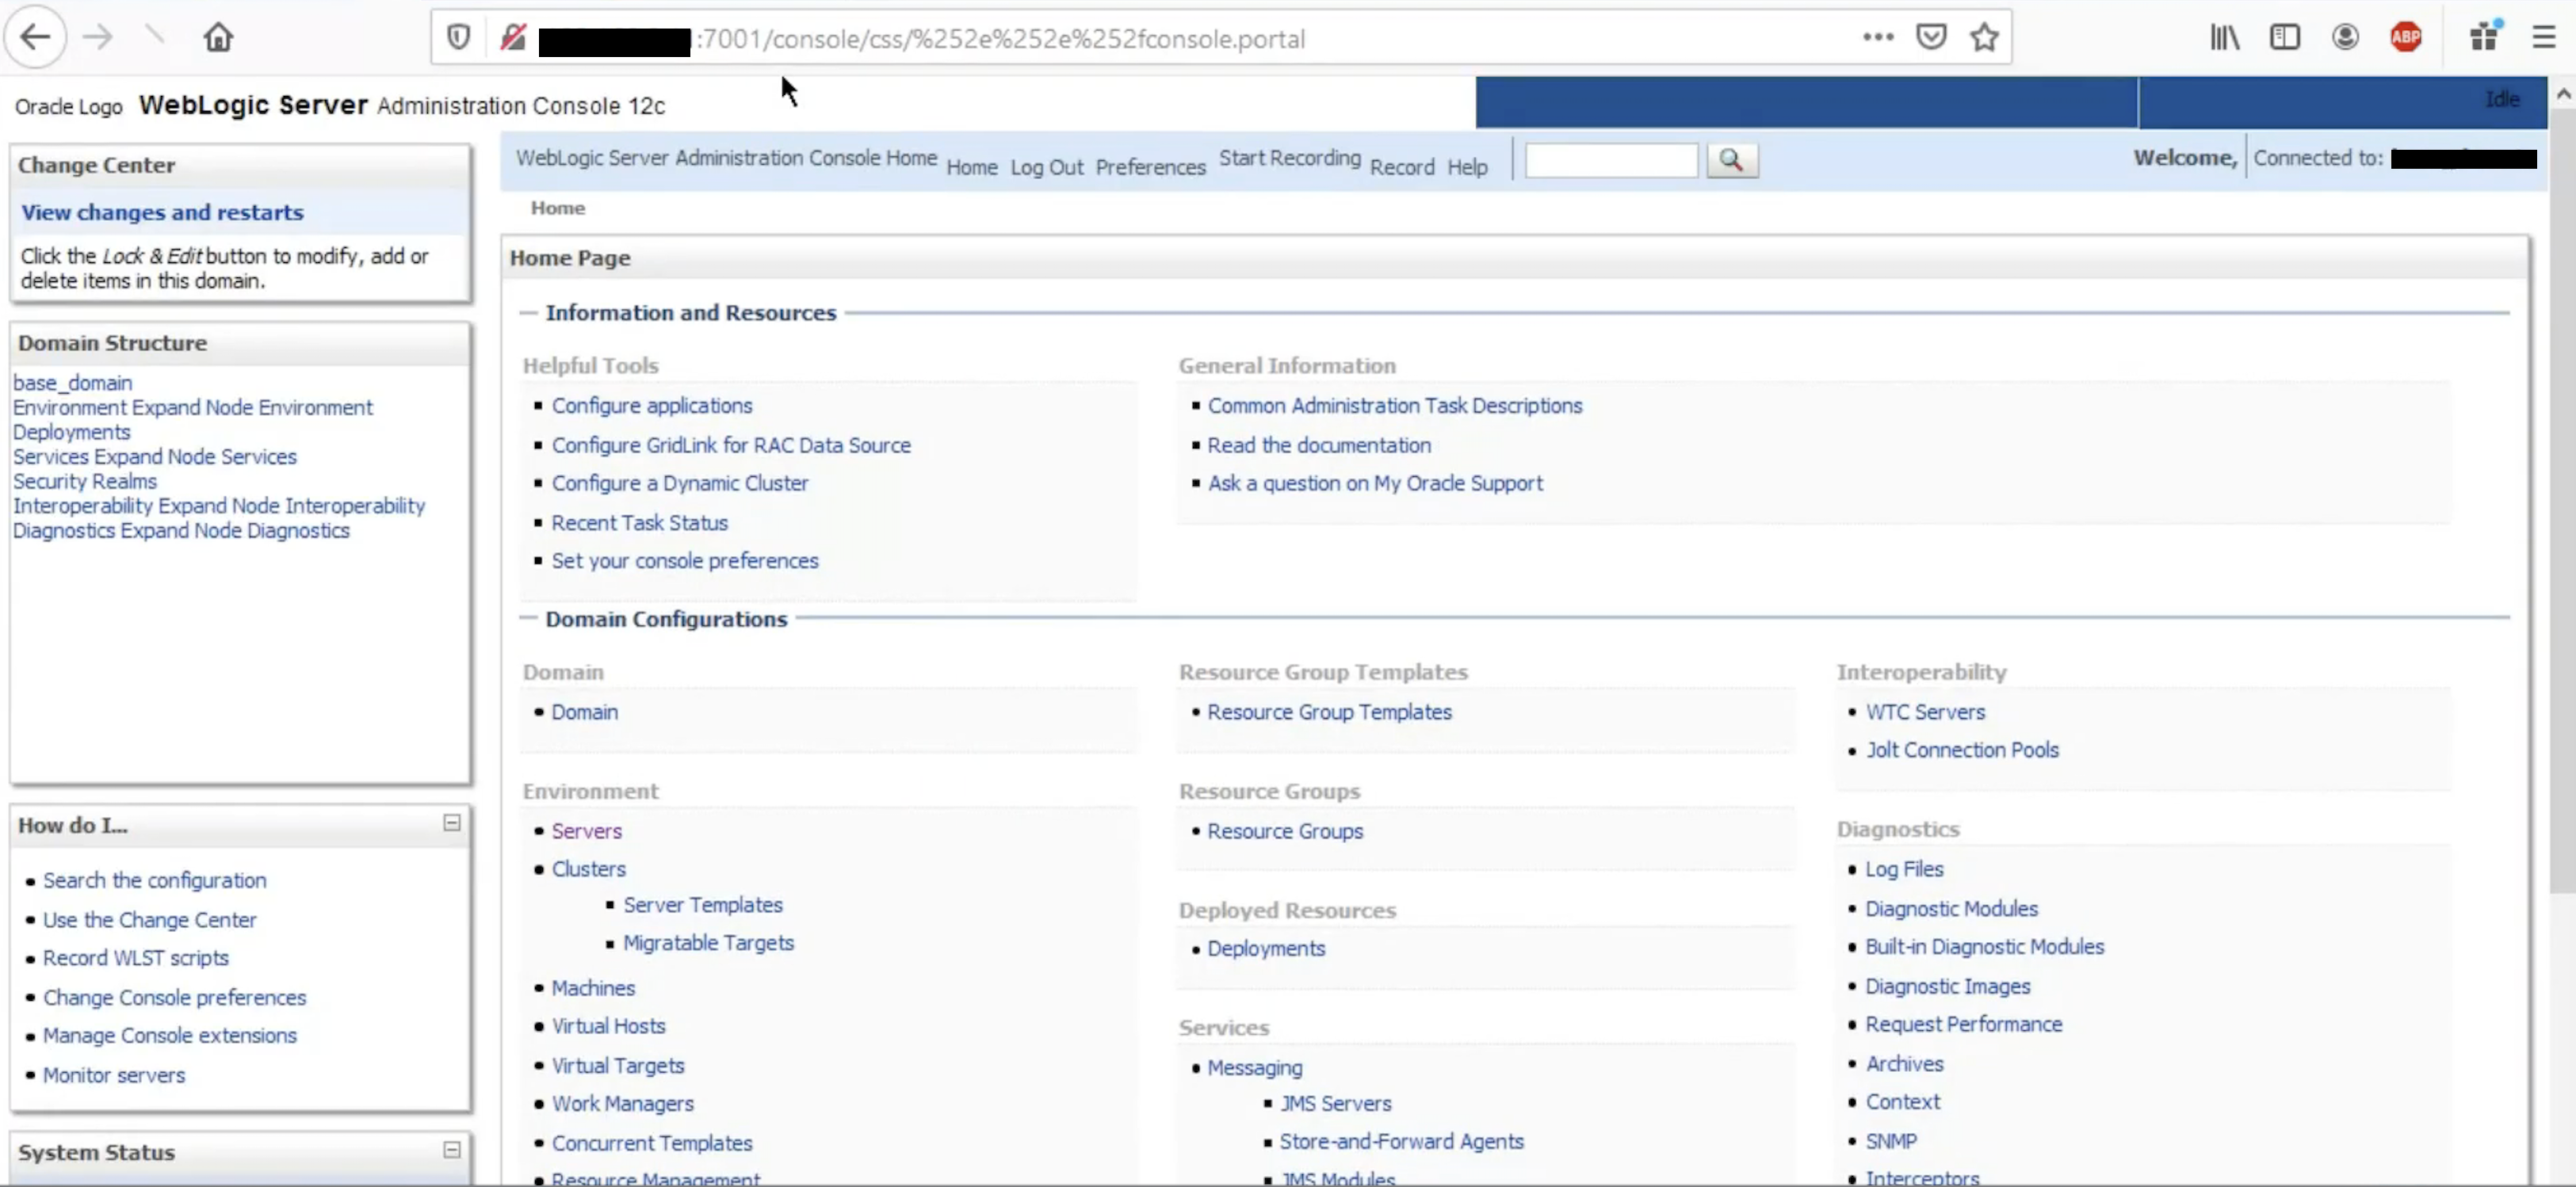 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server प्रमाणीकरण बायपास
 himash/cve-2018-19410-poc
भेद्यता CVE-2018-19410 के लिए अवधारणा का प्रमाण
 gotr00t0day/cve-2022-1388
F5 के BIG-IP उत्पाद की iControl REST API सुविधा में एक दूरस्थ कोड निष्पादन भेद्यता मौजूद है। एक अप्रमाणित, दूरस्थ हमलावर प्रमाणीकरण को बायपास करने और…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix सर्वर SAML प्रमाणीकरण शोषण
 abraxas/hyperswitch-payout-confirm-secret
हाइपरस्विच पेआउट कन्फर्म फ्लॉ के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लैब: POST /payouts/{id}/confirm में एक डमी client_secret के साथ राशि जोड़ने पर संग्रहीत…
 jackson5sec/cve-2022-1040
यह कमजोरी एक हमलावर को प्रमाणीकरण को दरकिनार करके फ़ायरवॉल प्रबंधन स्थान तक अनधिकृत पहुँच प्राप्त करने की अनुमति देती है।
 artemy-ccrsky/cve-2024-41276
Kaiten में PIN-आधारित प्रमाणीकरण बायपास भेद्यता
 ricardojoserf/cve-2019-19033
CVE-2019-19033 का विवरण और Jalios JCMS 10 में भेद्यता की जाँच के लिए स्क्रिप्ट्स (Authentication Bypass)
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0 में एक प्राधिकरण दोष के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब, जहाँ एक Gamma डैशबोर्ड संपादक अनवर्ज़न्ड v0 डैशबोर्ड आयात के माध्यम से…
 abdurahmon3236/cve-2024-38473
Apache HTTP सर्वर mod_proxy में एन्कोडिंग दोष का प्रदर्शन करने वाला प्रूफ-ऑफ-कॉन्सेप्ट जो तैयार किए गए एन्कोडेड URL के माध्यम से प्रमाणीकरण को बायपास…
 boreas37/cve-2026-44848-poc
CVE-2026-44848 के लिए PoC: Docker प्लगइन एंडपॉइंट्स पर Portainer में अनधिकृत पहुंच नियंत्रण की कमी -> होस्ट RCE (GHSA-rrmm-9v76-h3p4)। केवल Stdlib…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC

 roccoammon/active-directory-health-check
PowerShell GUI टूल जो Active Directory के विरुद्ध 54 सर्वोत्तम-प्रथा स्वास्थ्य और सुरक्षा जाँचें चलाता है, और द्विभाषी HTML/CSV रिपोर्टों में…
 bridgeralderson/cve-2026-58424
Gitea ओपन सोर्स Git सर्वर की approval‑gate लॉजिक में एक खामी है, जो एक स्थायी फोर्क (permanent fork) से उत्पन्न होने वाले पुल रिक्वेस्ट (pull…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt में PlainJWT-in-JWE प्रमाणीकरण बाईपास।








