
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 blipzip/cve-2022-31692
एक प्रोजेक्ट जो उस ऐप को प्रदर्शित करता है जो Spring Security प्राधिकरण बायपास CVE-2022-31692 के लिए संवेदनशील है
 logisek/huntcyberark
CyberArk सुरक्षा ऑडिट
 tech4242/aquaman
🔱 AI एजेंटों के लिए एकमात्र स्वतंत्र क्रेडेंशियल प्रॉक्सी: अपना स्वयं का वॉल्ट पृथक्करण और न्यूनतम विशेषाधिकार अनुरोध नीतियां। आपकी चाबियाँ वहीं…
 makerchecker/makerchecker
AI एजेंटों के लिए ओपन-सोर्स सुरक्षा गेटवे और स्टैटिक स्कैनर। रोल-आधारित अभिगम नियंत्रण (RBAC), मानव-इन-द-लूप अनुमोदन, कर्तव्यों का पृथक्करण, और…
 6mile/gimmepatz
बग बाउंटी शिकारियों, पेनटेस्टरों और रेड टीमों के लिए पर्सनल एक्सेस टोकन (PAT) रीकॉन टूल
 fengwenhua/cve-2021-37580
CVE-2021-37580 का पोक
 k4ptor/cve-2023-22515
Confluence अनधिकृत व्यवस्थापक उपयोगकर्ता परिवर्धन शोषण स्क्रिप्ट
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, एडमिन खाता निर्माण, उपयोगकर्ता एन्यूमरेशन, सर्वर जानकारी
 rootsecdev/secretsstalker
रीड-ओनली Entra ID ऐप-क्रेडेंशियल मूल्यांकन: Graph अनुमतियों, Azure RBAC और सुलभ क्लाउड डेटा की सूची बनाता है, फिर निष्कर्षों को privilege-escalation…
 hakivvi/cve-2025-23369
CVE-2025-23369 के लिए शोषण: GitHub Enterprise Server में libxml2 विचित्रताओं के माध्यम से SAML प्रमाणीकरण बाईपास, अनधिकृत पहुंच को सक्षम बनाता है।
 gitlab-org/ruby/gems/declarative-policy
डिक्लेरेटिव प्राधिकरण लाइब्रेरी जिसमें नीति नियम, शर्तें और कैशिंग लिखने के लिए DSL है। यह Ruby अनुप्रयोगों के लिए स्केलेबल, DRY अनुमति प्रबंधन सक्षम…
 pigeonlabshq/pigeon
AI एजेंटों के लिए हस्ताक्षरित, स्कोप्ड क्रेडेंशियल्स के साथ न्यूनतम-विशेषाधिकार प्रत्यायोजन लागू करें। उप-एजेंटों को सीमित क्षमताएं और संसाधन प्रदान…
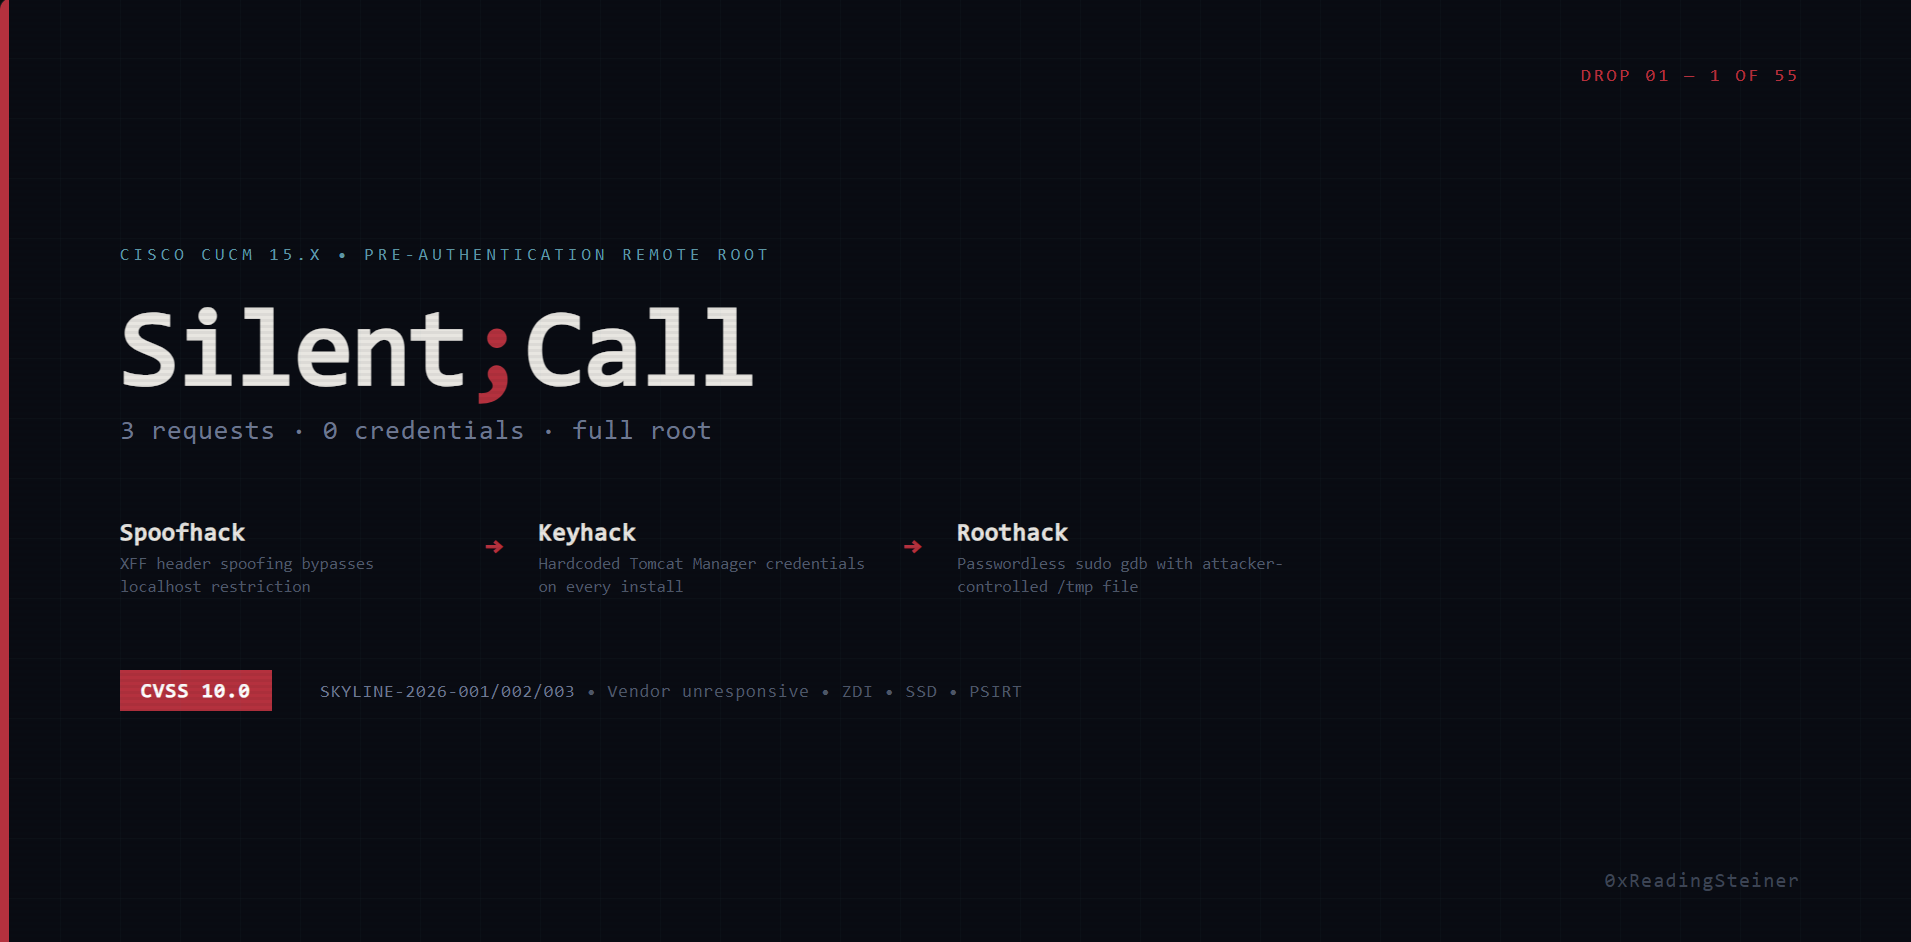 0xreadingsteiner/silent-call
Silent;Call — सिस्को CUCM 15.x पर प्रमाणीकरण-पूर्व रिमोट रूट (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
ProFTPD में CVE-2026-42167 को प्रदर्शित करने के लिए POCs
 h4x0r-dz/cve-2024-3656
Keycloak admin API कम विशेषाधिकार वाले उपयोगकर्ताओं को प्रशासनिक कार्यों का उपयोग करने की अनुमति देता है।
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 malwareman007/cve-2022-36537
CVE-2022-36537 का POC
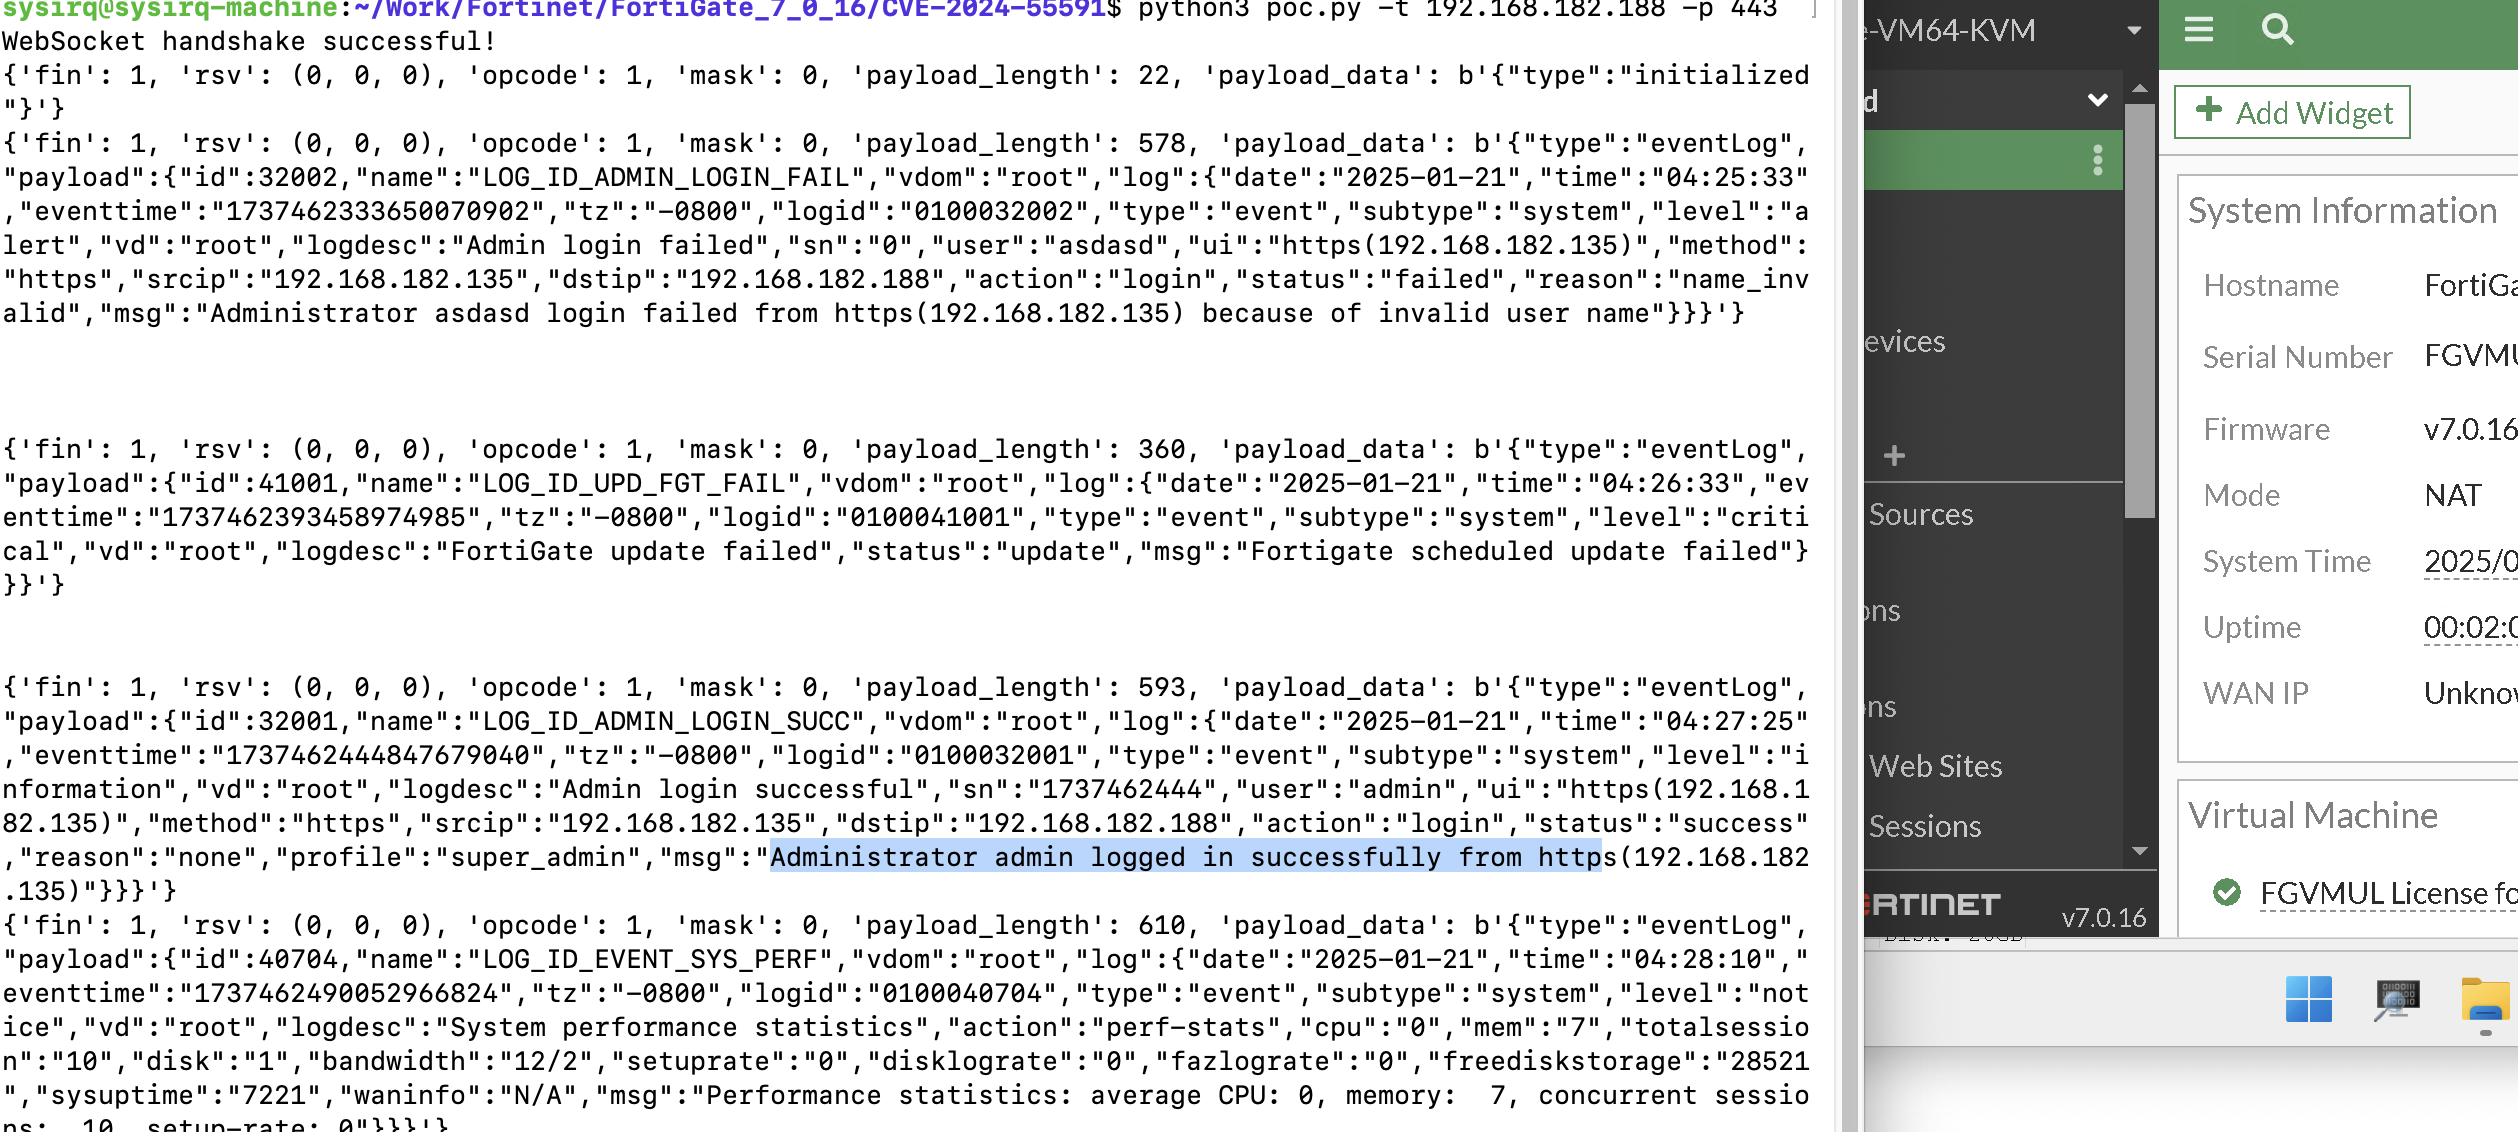 sysirq/fortios-auth-bypass-poc-cve-2024-55591
प्रभावित FortiGate और FortiProxy संस्करणों पर WebSocket के माध्यम से सिस्टम लॉग्स तक बिना प्रमाणीकरण के पहुंच प्रदान करने वाले FortiOS प्रमाणीकरण…








