
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 cyberark/skyark
SkyArk Azure और AWS में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज, मूल्यांकन और सुरक्षा में मदद करता है।
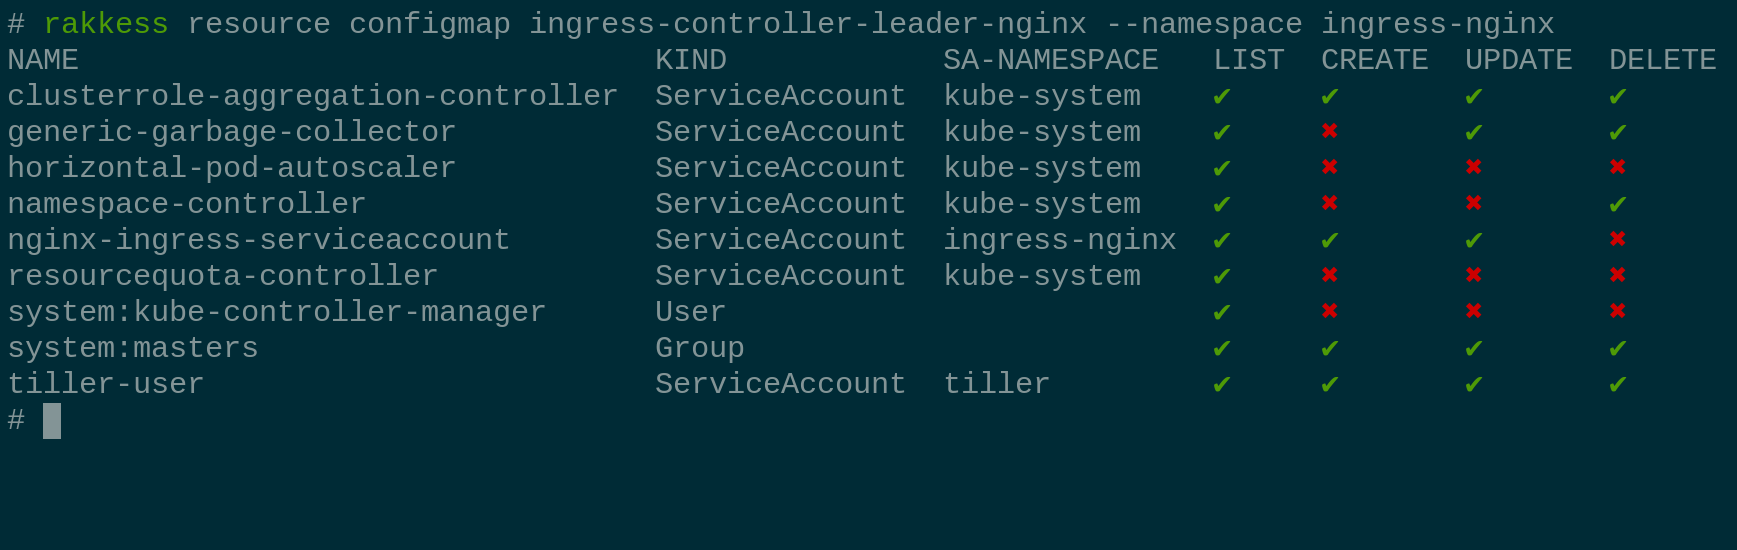 corneliusweig/rakkess
Review Access - k8s सर्वर संसाधनों के लिए एक्सेस मैट्रिक्स दिखाने के लिए kubectl प्लगइन
 iknowjason/purplecloud
Azure Identity के साथ खेलने के लिए एक छोटा उपकरण - Azure और Entra ID लैब निर्माण उपकरण। ब्लॉग: …
 hashicorp/vault
गुप्त प्रबंधन, एन्क्रिप्शन एक सेवा के रूप में, और विशेषाधिकार प्राप्त पहुँच प्रबंधन के लिए एक उपकरण
 salesforce/cloudsplaining
Cloudsplaining एक AWS IAM सुरक्षा मूल्यांकन उपकरण है जो न्यूनतम विशेषाधिकार के उल्लंघनों की पहचान करता है और जोखिम-प्राथमिकता वाली रिपोर्ट उत्पन्न…
 bastillion-io/bastillion
Bastillion आपको आपके सभी सिस्टमों में SSH पहुँच प्रबंधित करने का एक साफ, ब्राउज़र-आधारित तरीका प्रदान करता है—जैसे एक अनुकूल डैशबोर्ड वाला बैस्टियन…
 softrams/bulwark
एक संगठनात्मक परिसंपत्ति और भेद्यता प्रबंधन उपकरण, जिसमें जीरा एकीकरण है, जो एप्लिकेशन सुरक्षा रिपोर्ट तैयार करने के लिए डिज़ाइन किया गया है।
 ovh/the-bastion
SSH एक्सेस के लिए प्रमाणीकरण, प्राधिकरण, अनुरेखणीयता और लेखापरीक्षणीयता।
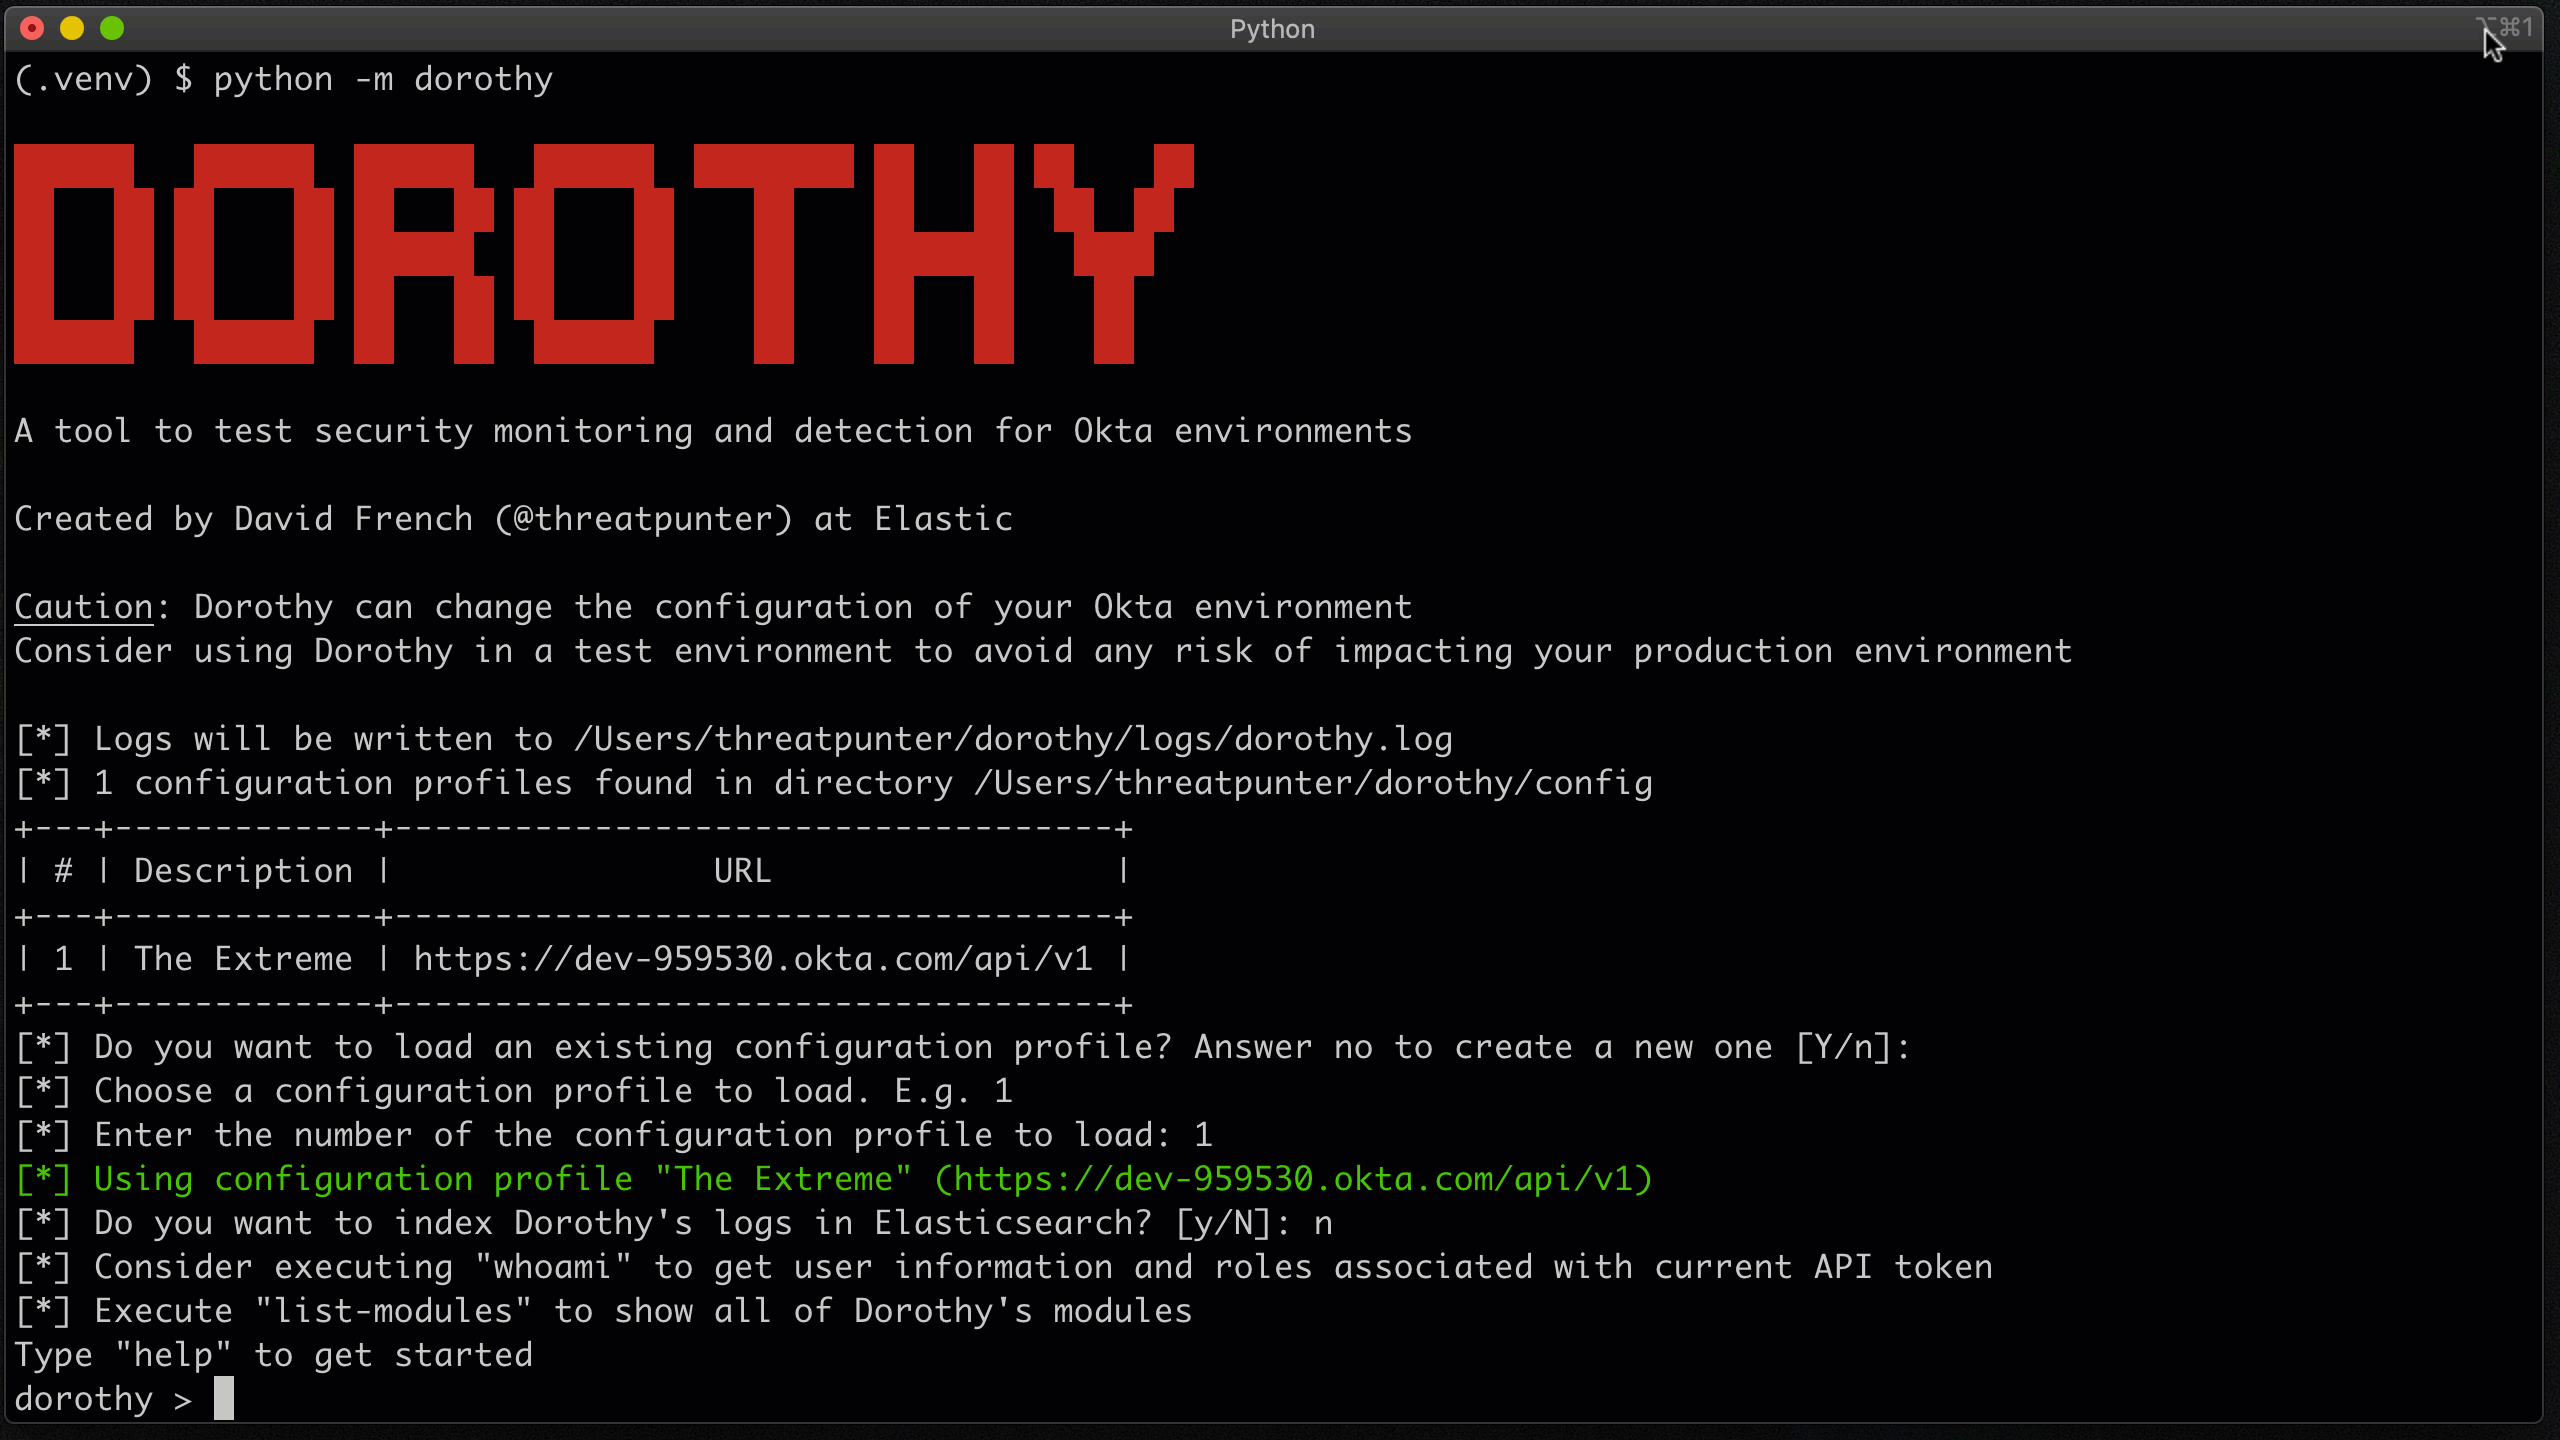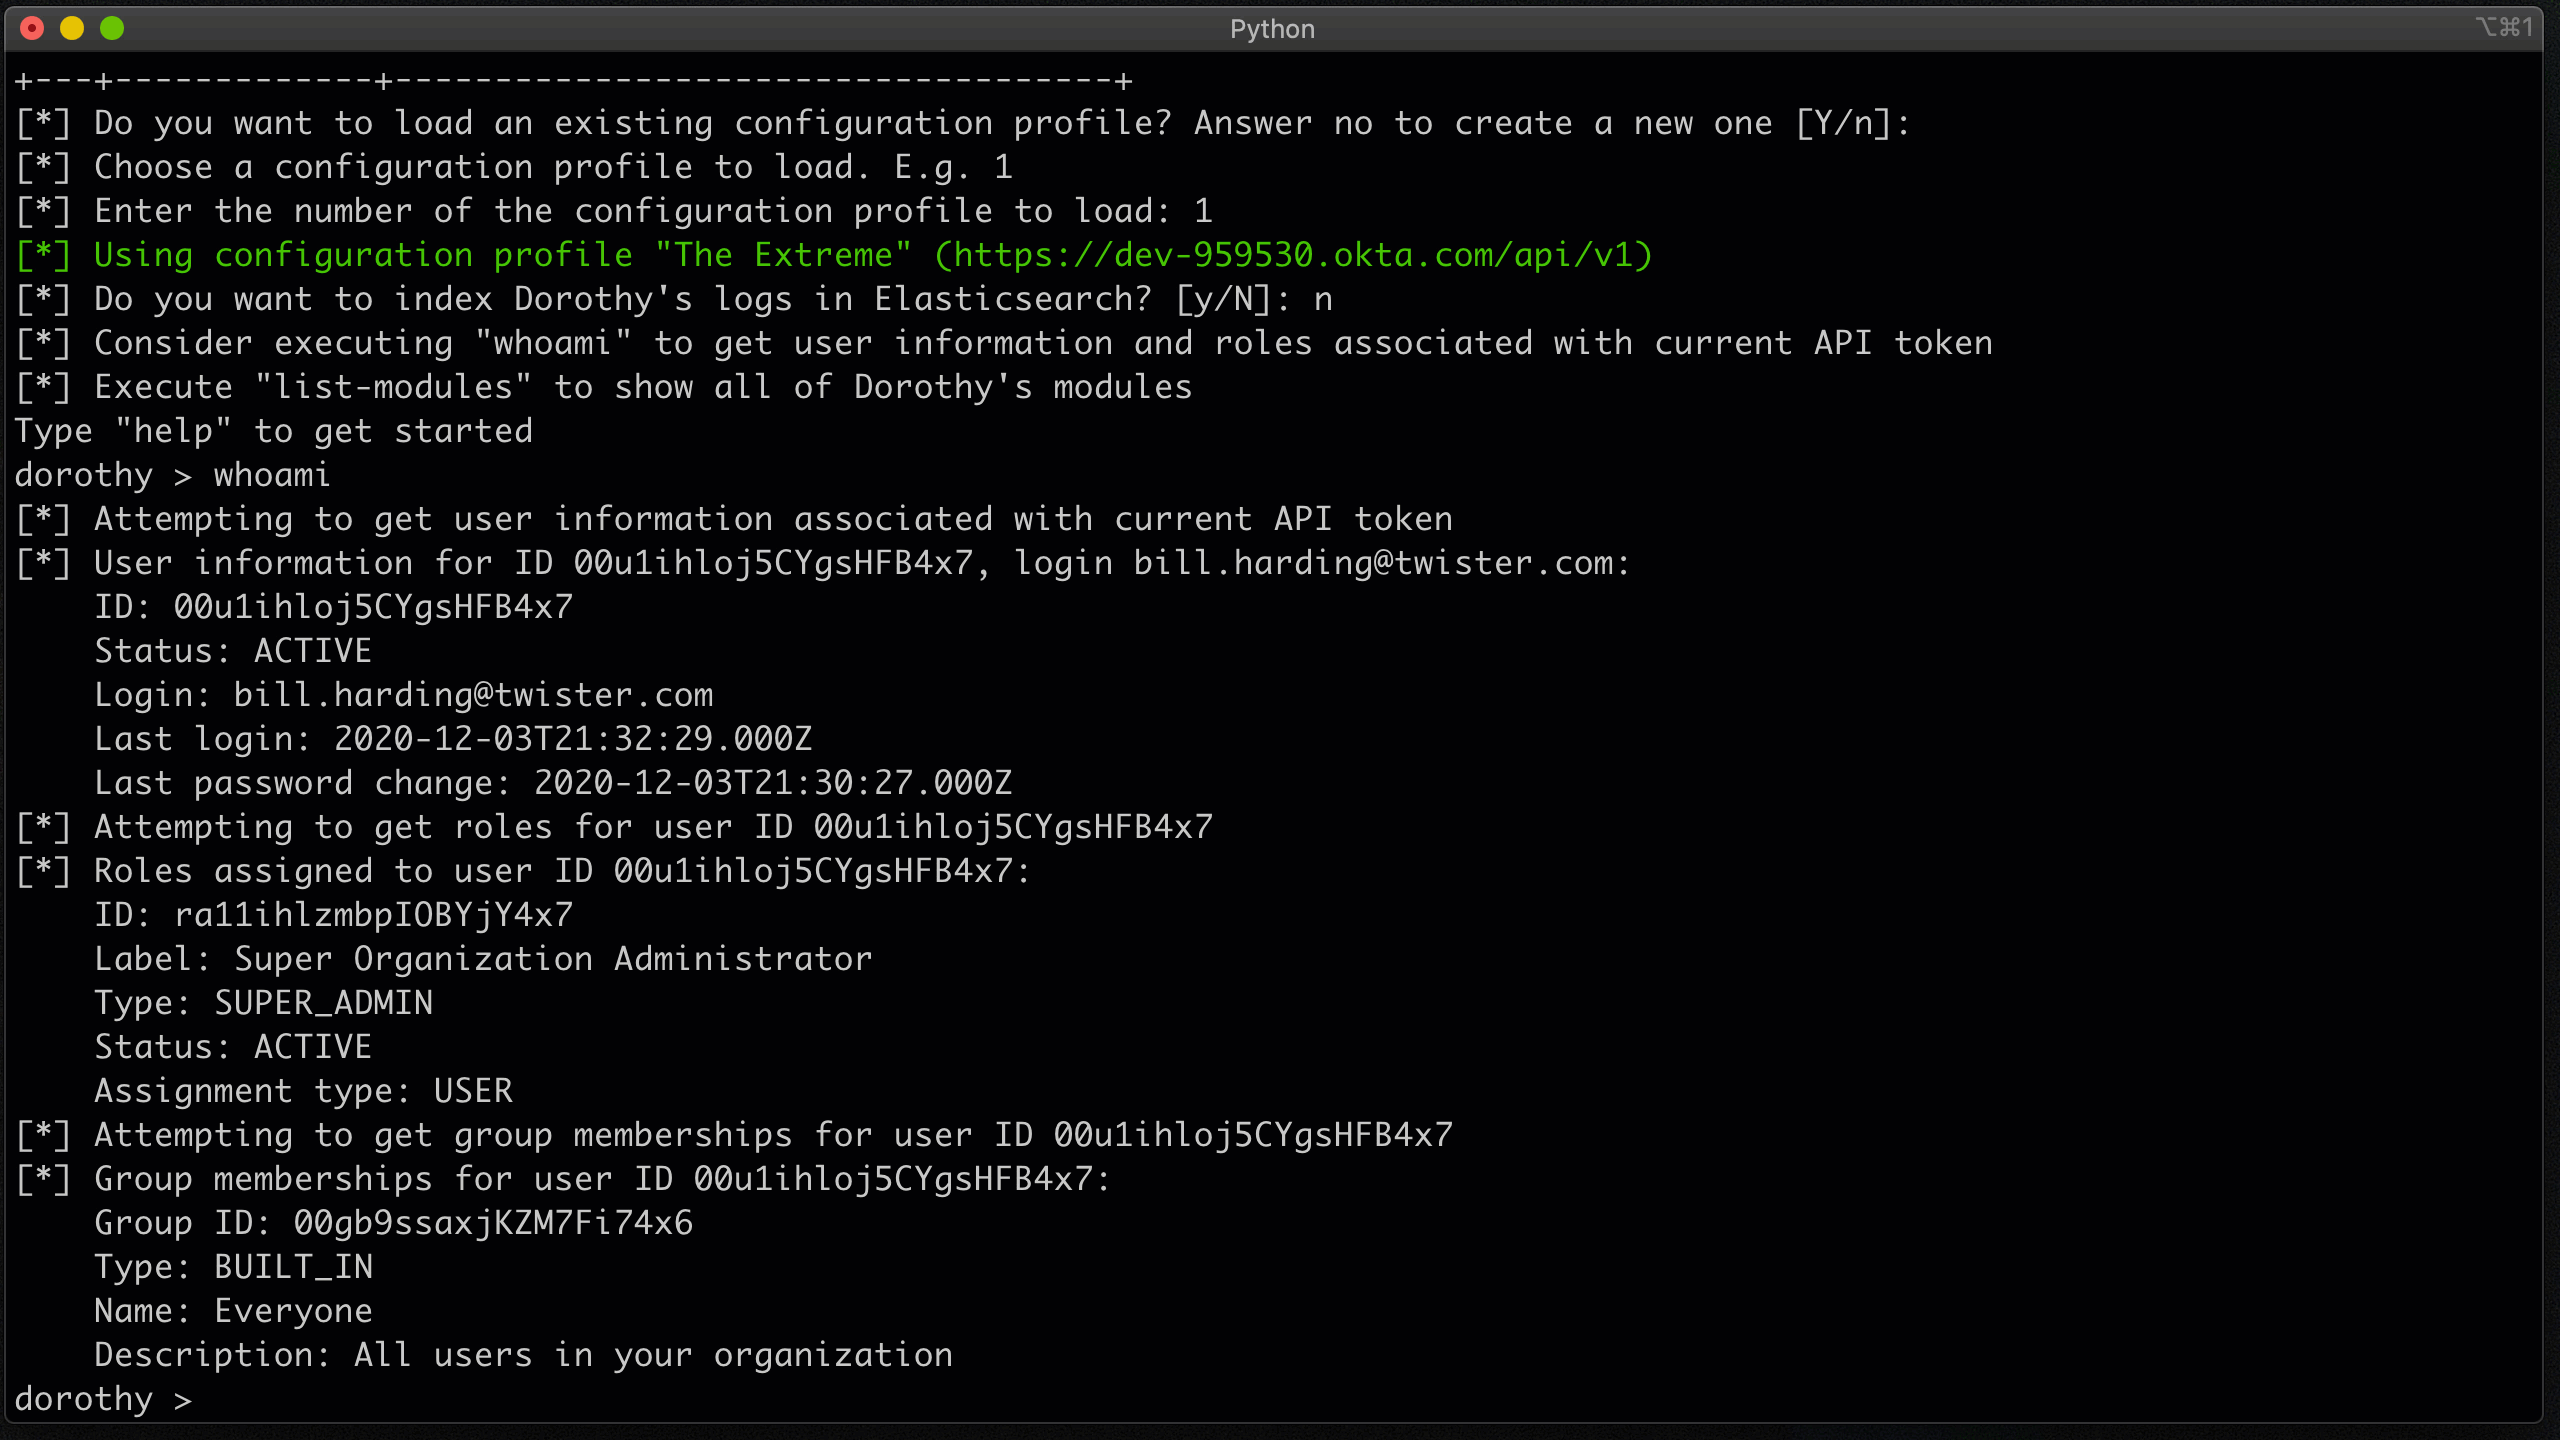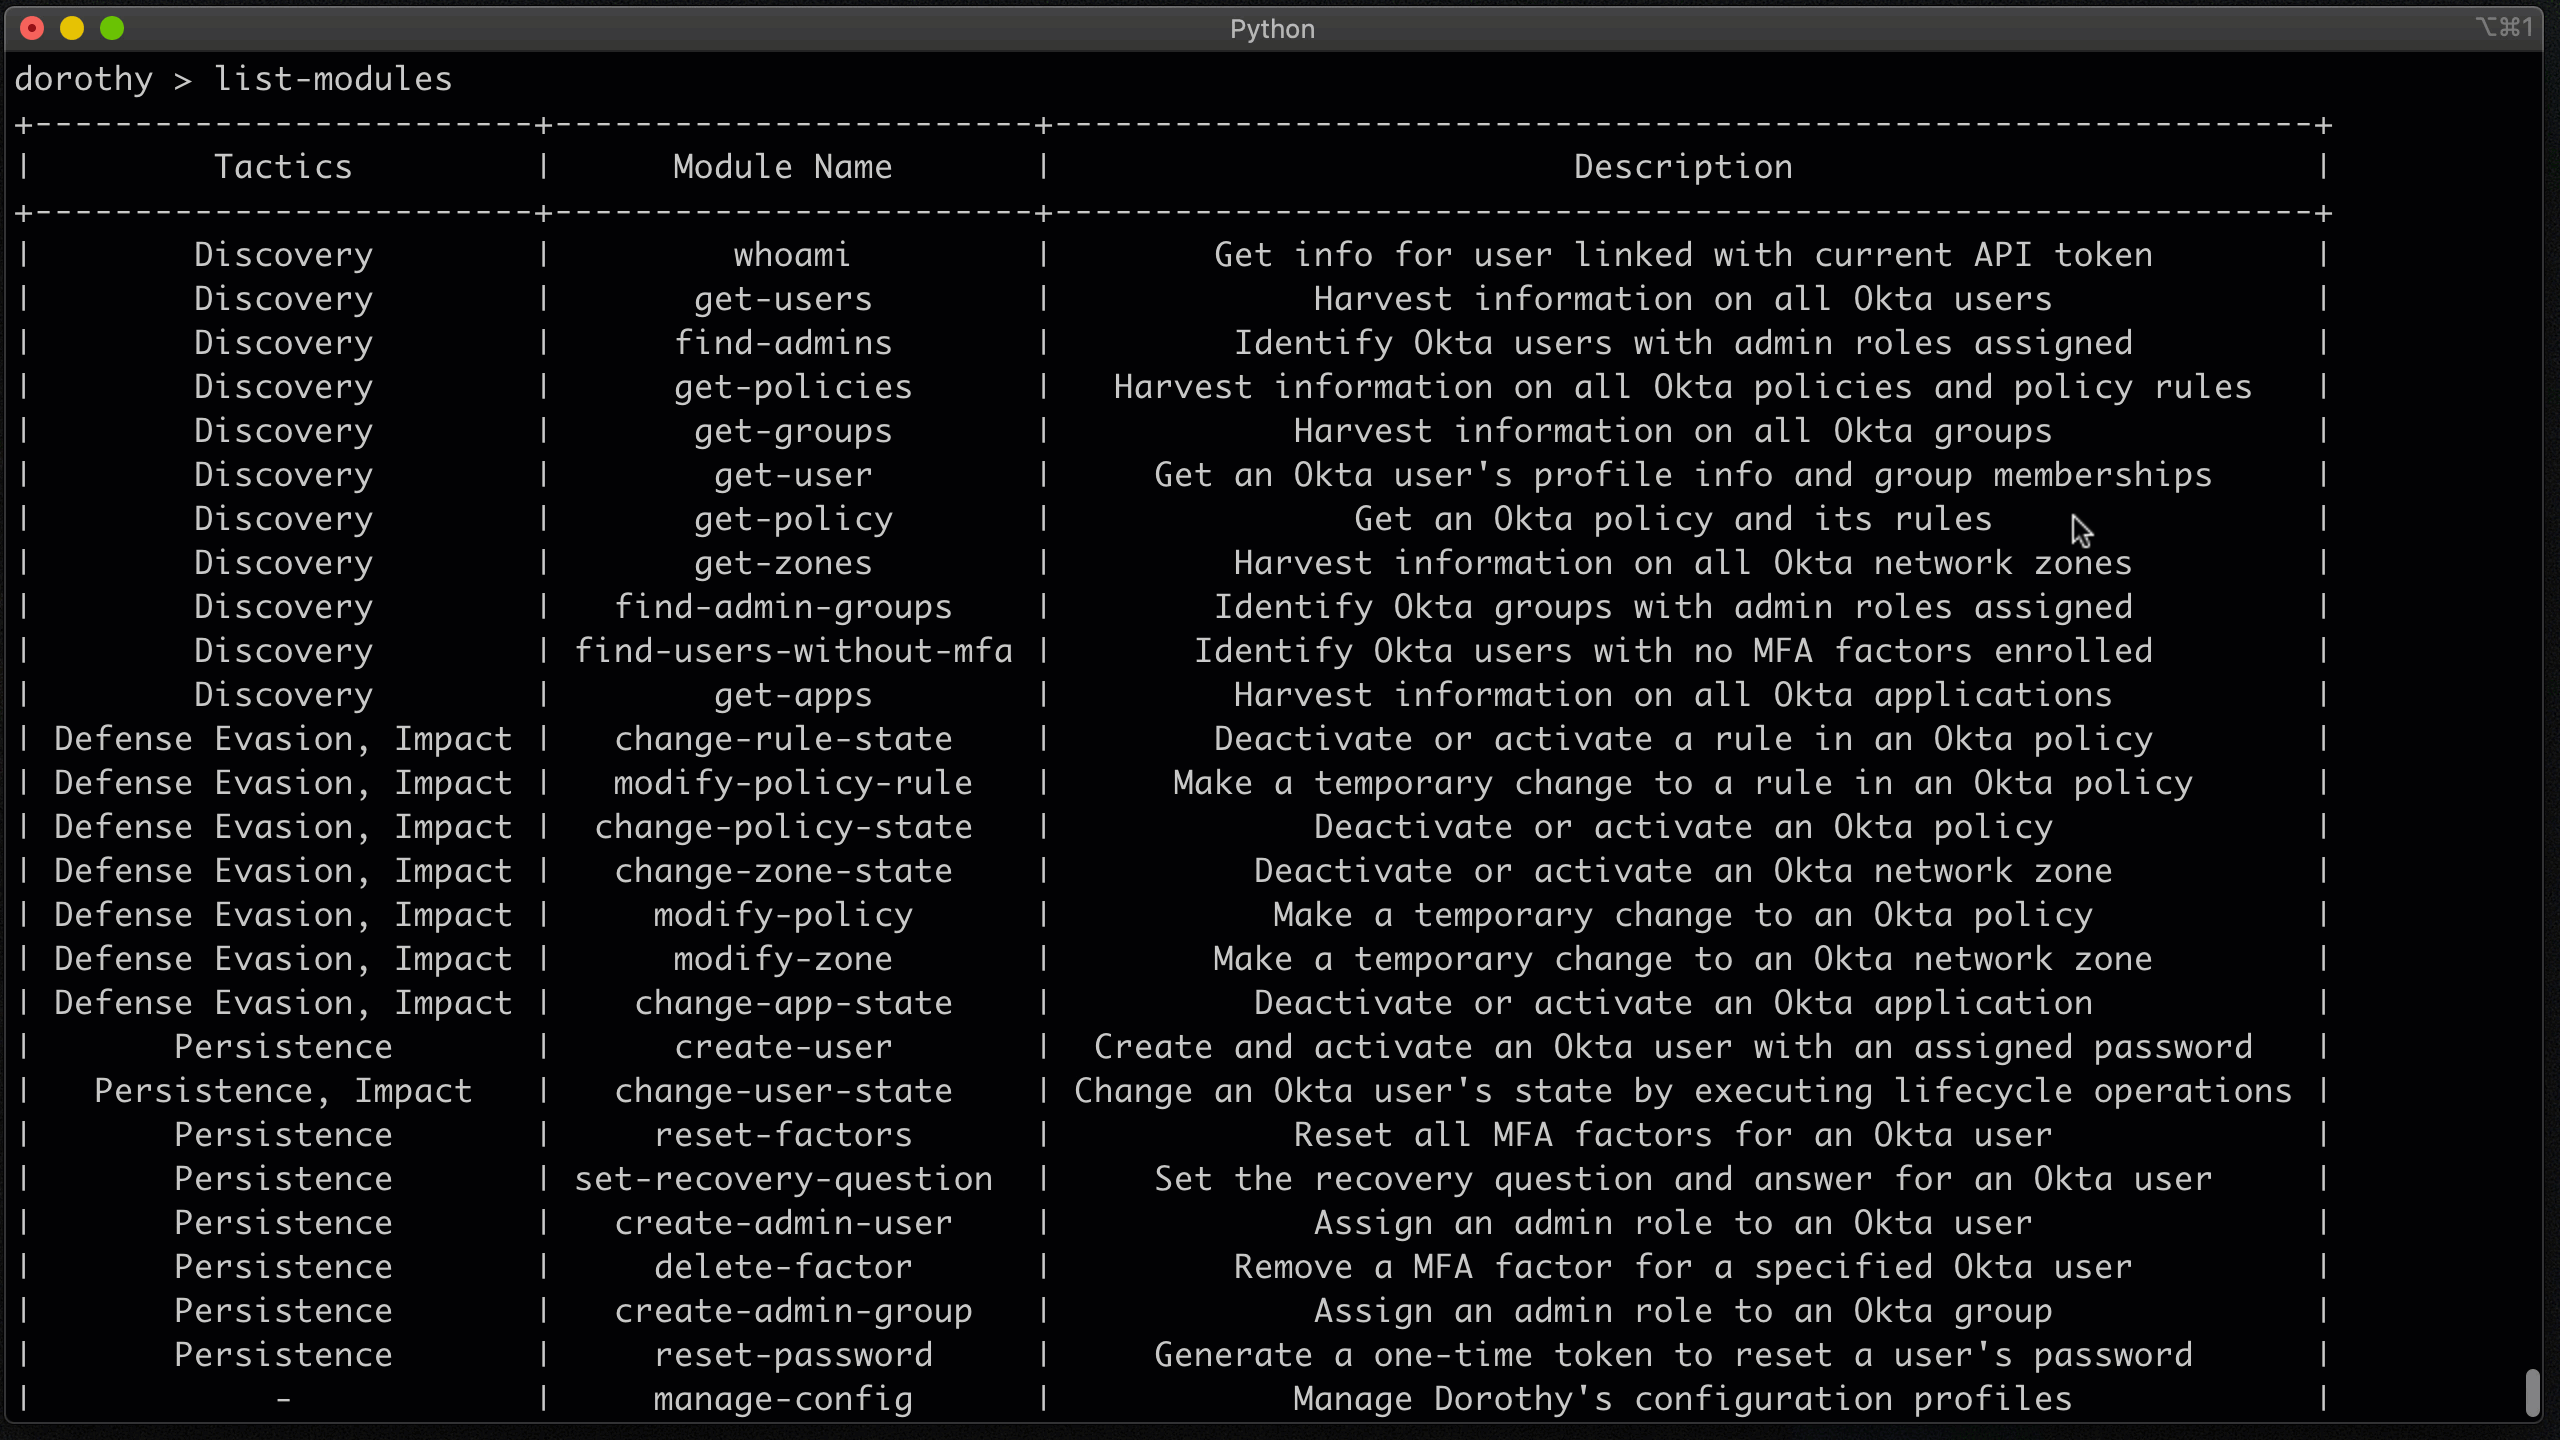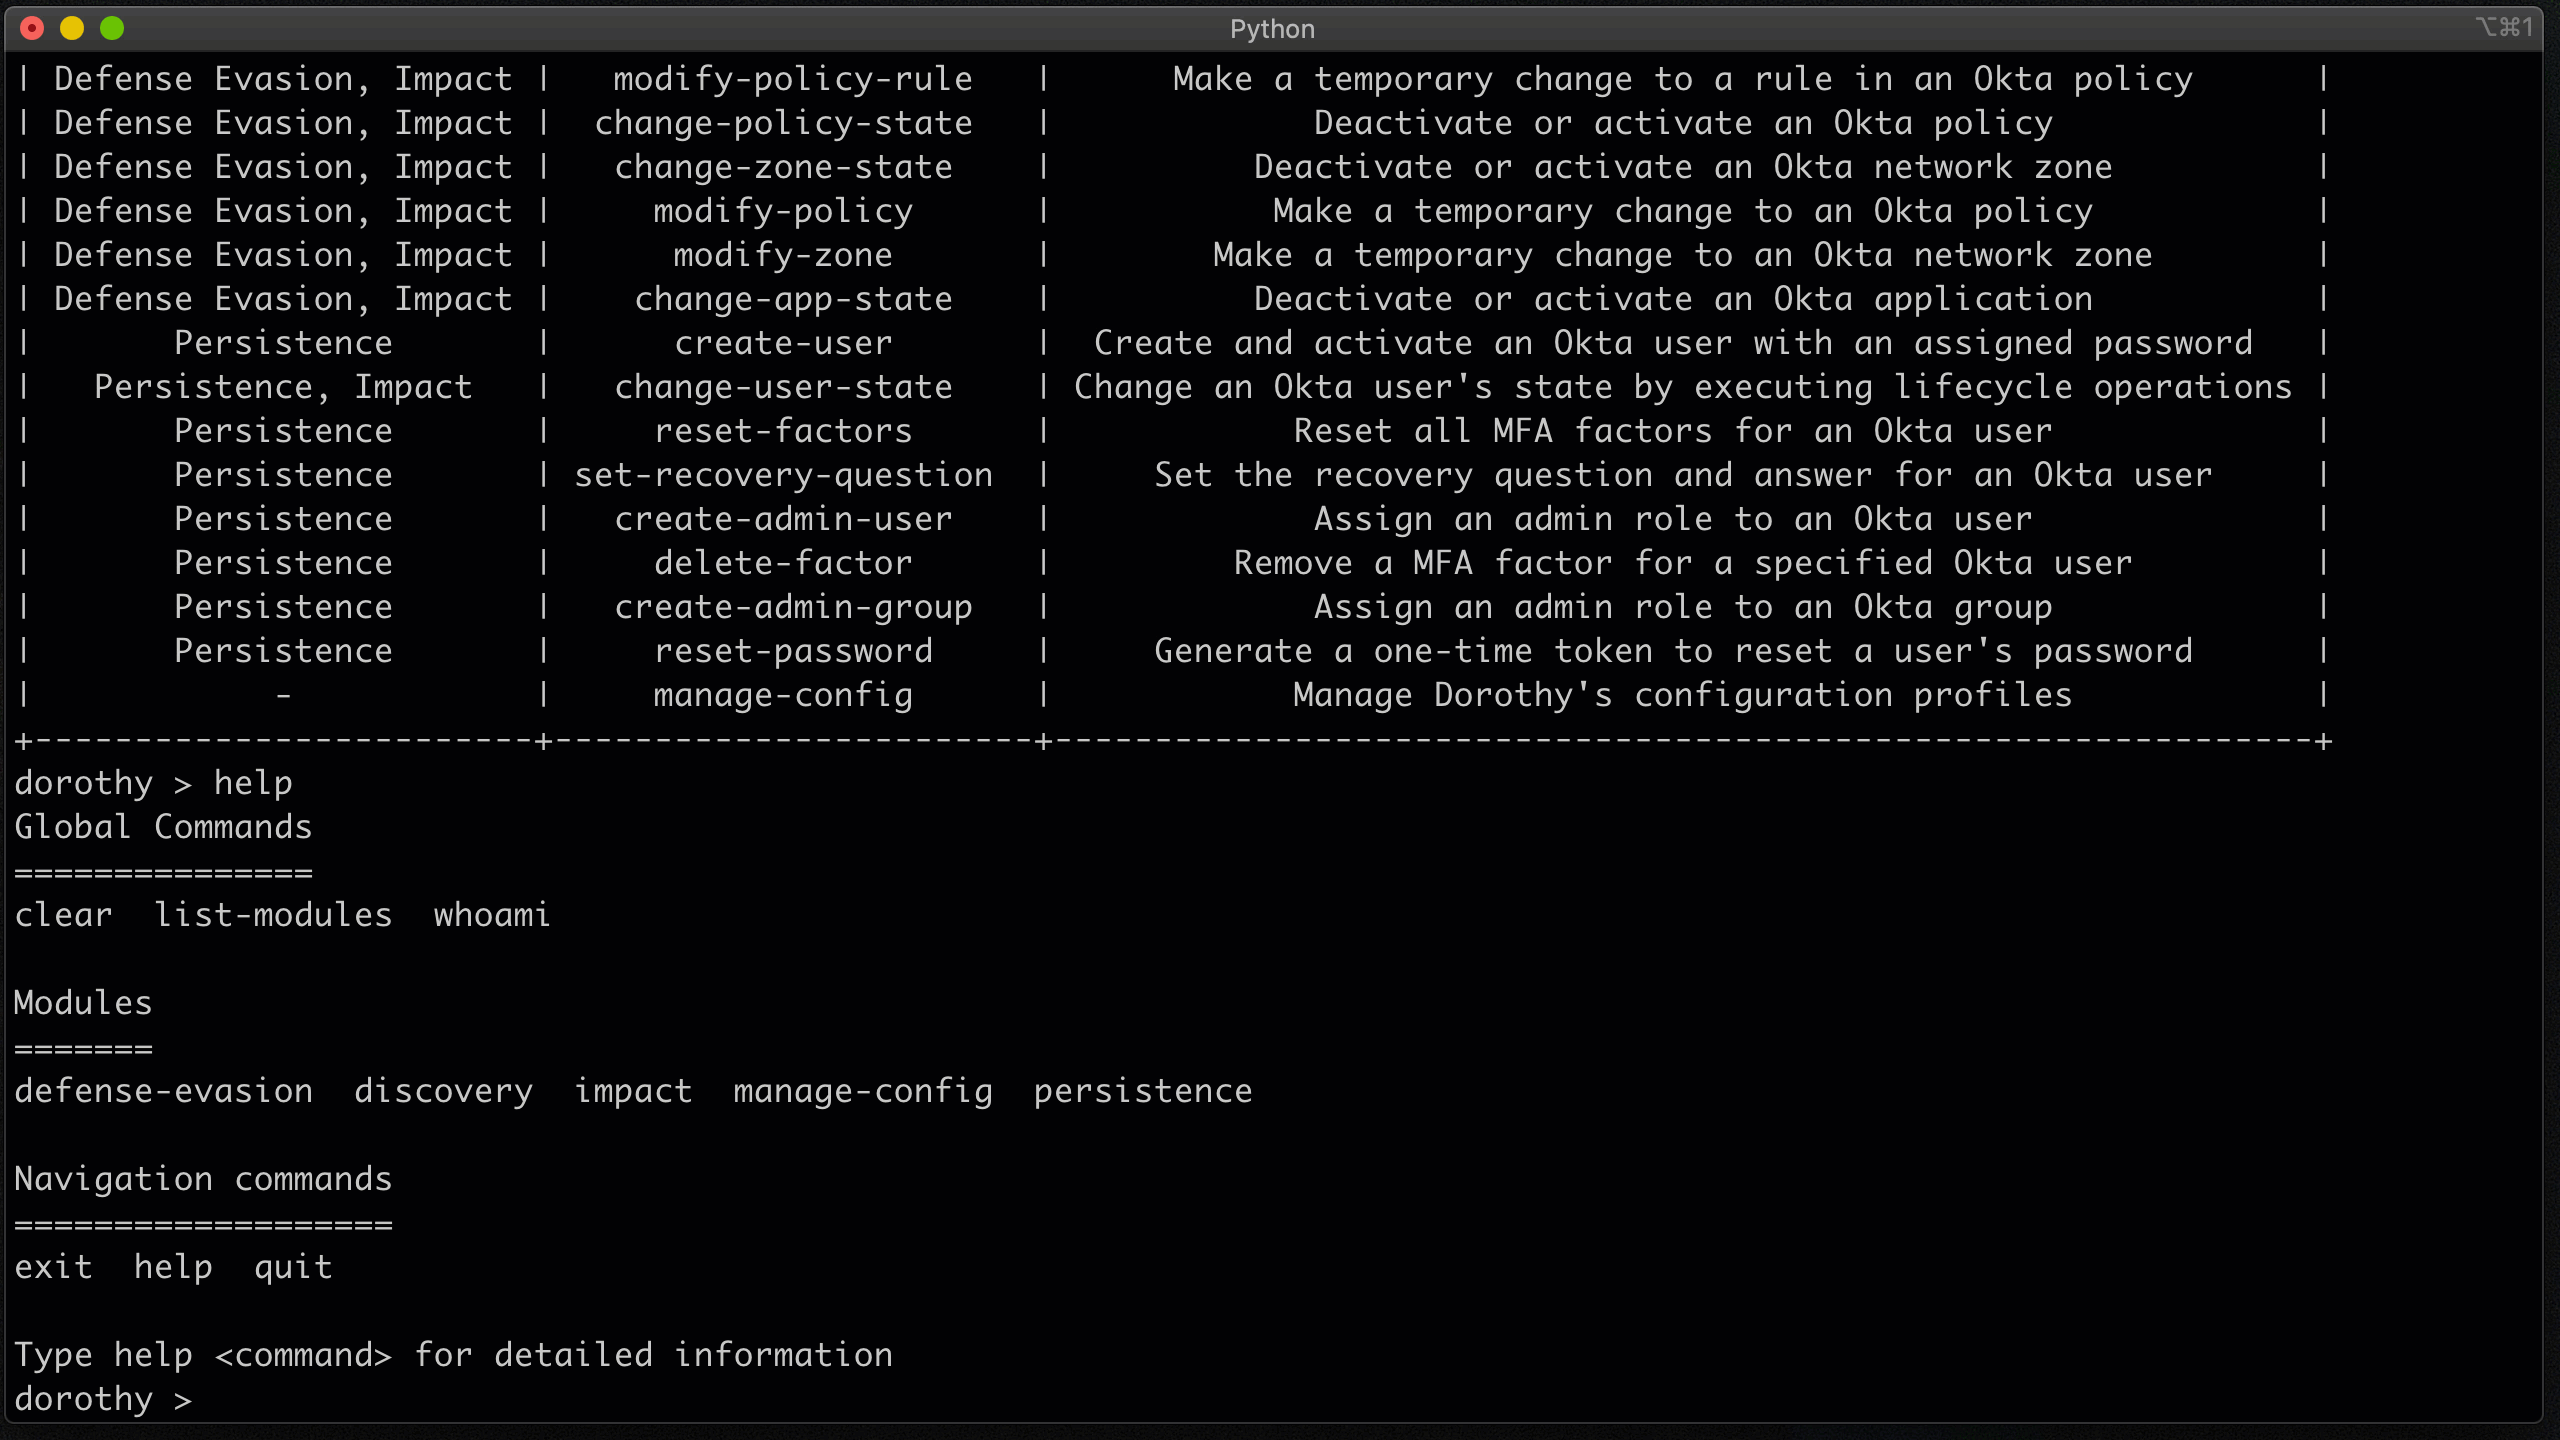 elastic/dorothy
Okta वातावरण में हमलावर क्रियाओं का अनुकरण करता है ताकि निगरानी और पता लगाने की क्षमताओं का परीक्षण किया जा सके, जिसमें मॉड्यूल को लाल और नीली टीमों…
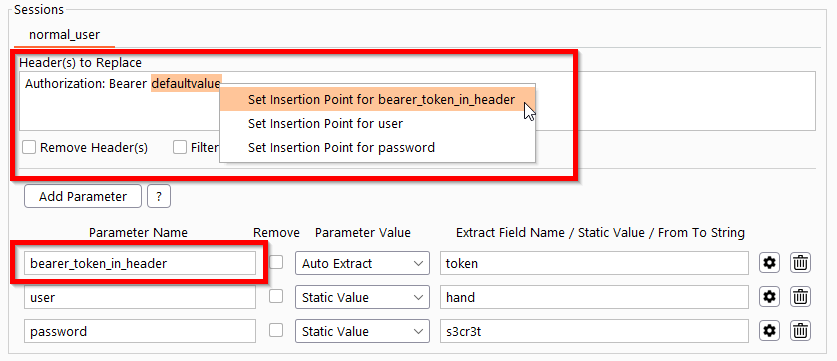 simioni87/auth_analyzer
प्राधिकरण मुद्दों के परीक्षण के लिए Burp एक्सटेंशन। स्वचालित अनुरोध दोहराना और तुरंत पैरामीटर मान निष्कर्षण।
 ghostpack/certify
C# उपकरण जो Active Directory Certificate Services (AD CS) में गलत कॉन्फ़िगरेशन की गणना और शोषण करने के लिए है, जिससे सर्टिफिकेट टेम्पलेट दुरुपयोग,…
 firezone/firezone
WireGuard-आधारित ज़ीरो-ट्रस्ट एक्सेस प्लेटफ़ॉर्म जो एंटरप्राइज़ नेटवर्क के लिए सुरक्षित, पीयर-टू-पीयर रिमोट एक्सेस, सूक्ष्म नीति नियंत्रण, SSO…
 cyph/cyph
क्रिप्टोग्राफिक रूप से सुरक्षित संदेश और सामाजिक नेटवर्किंग सेवा।
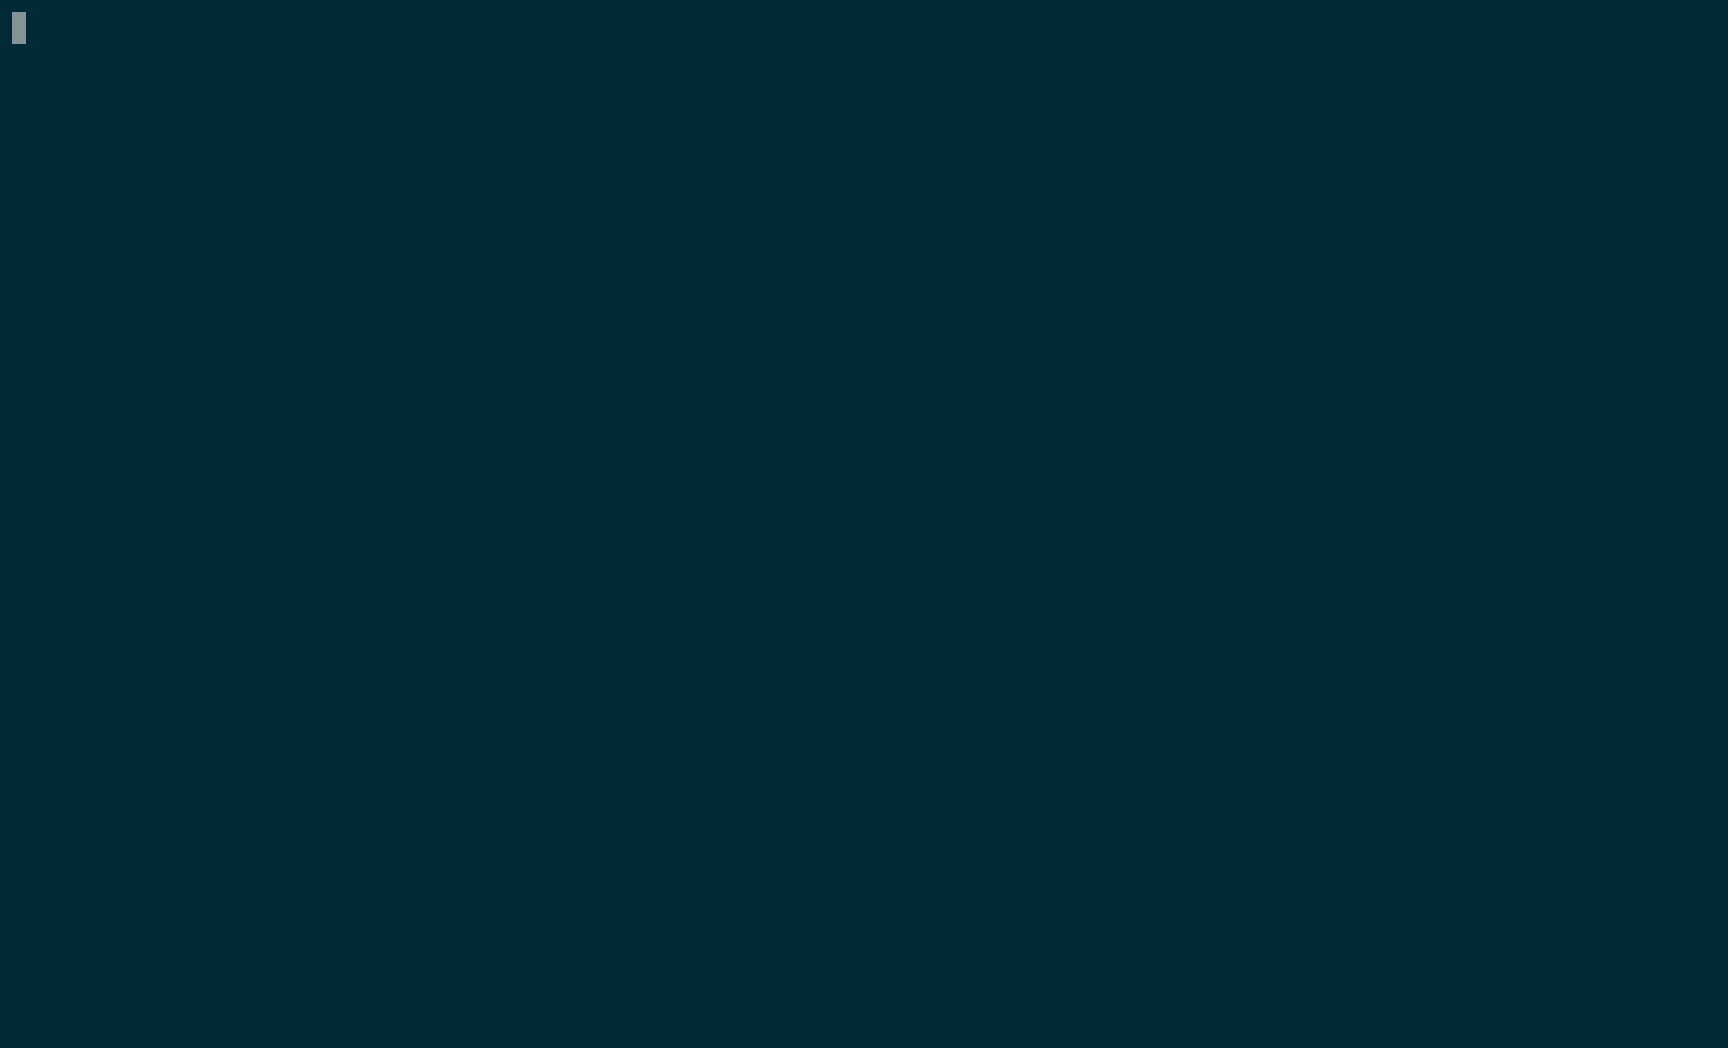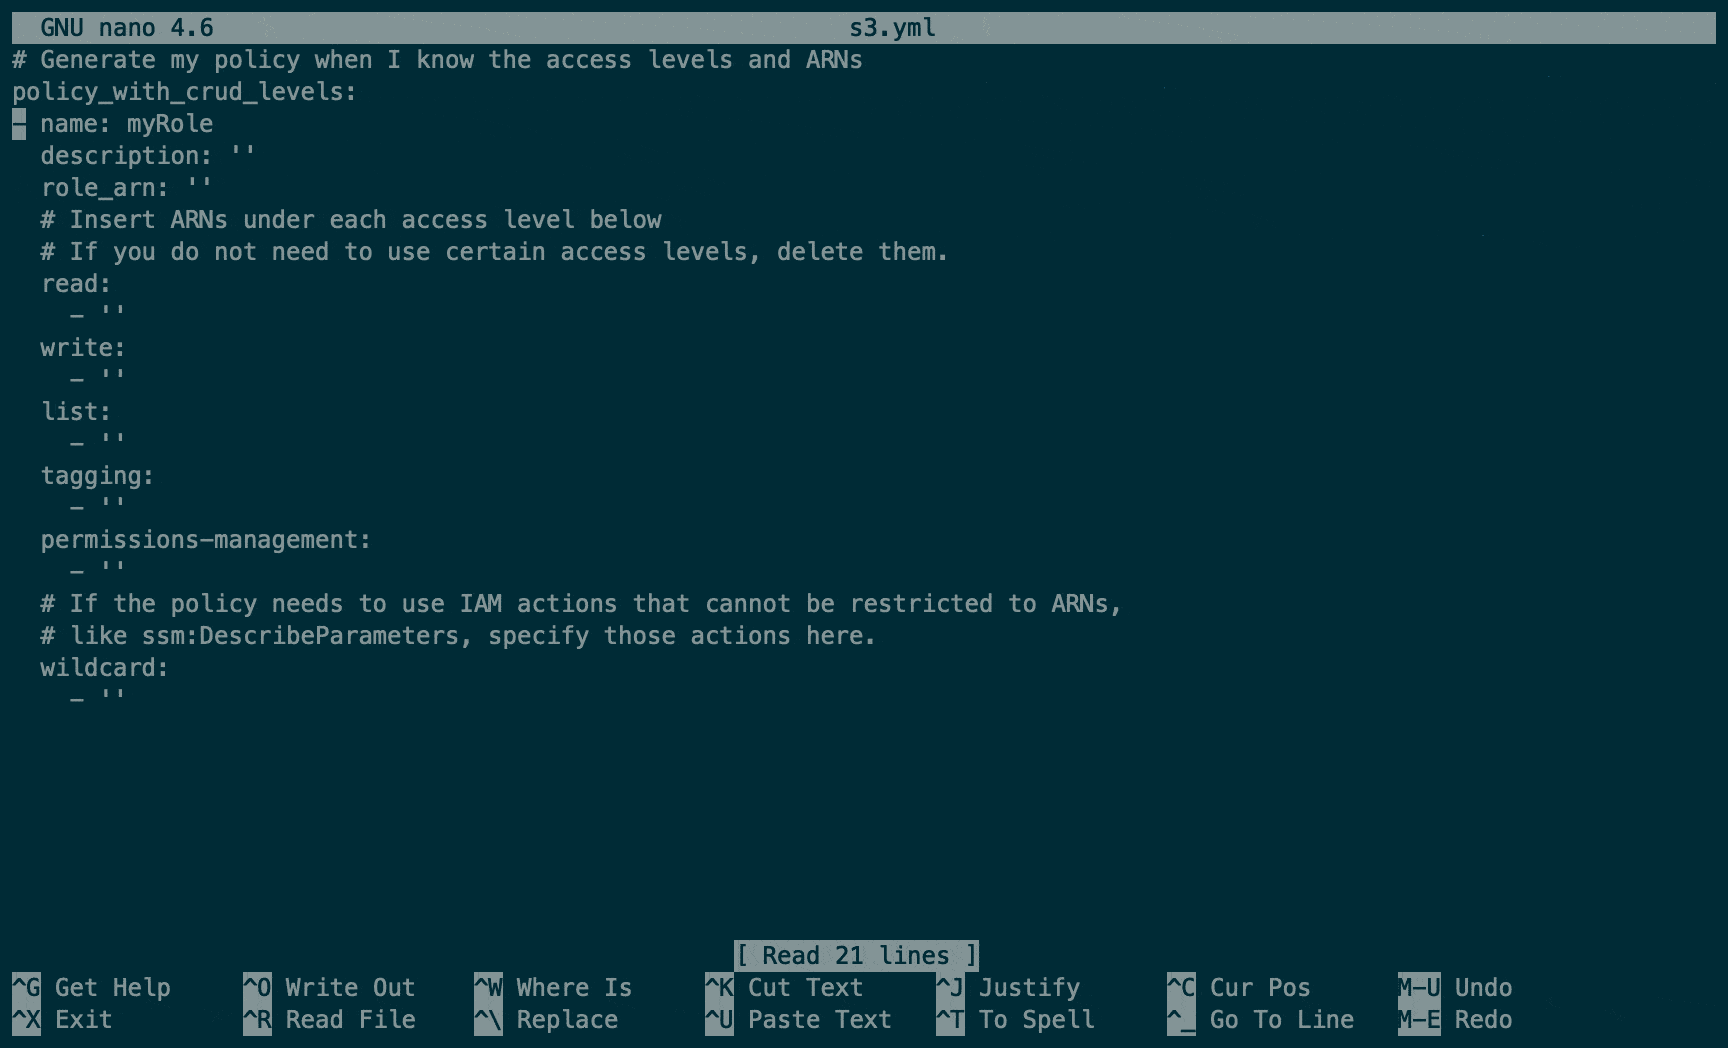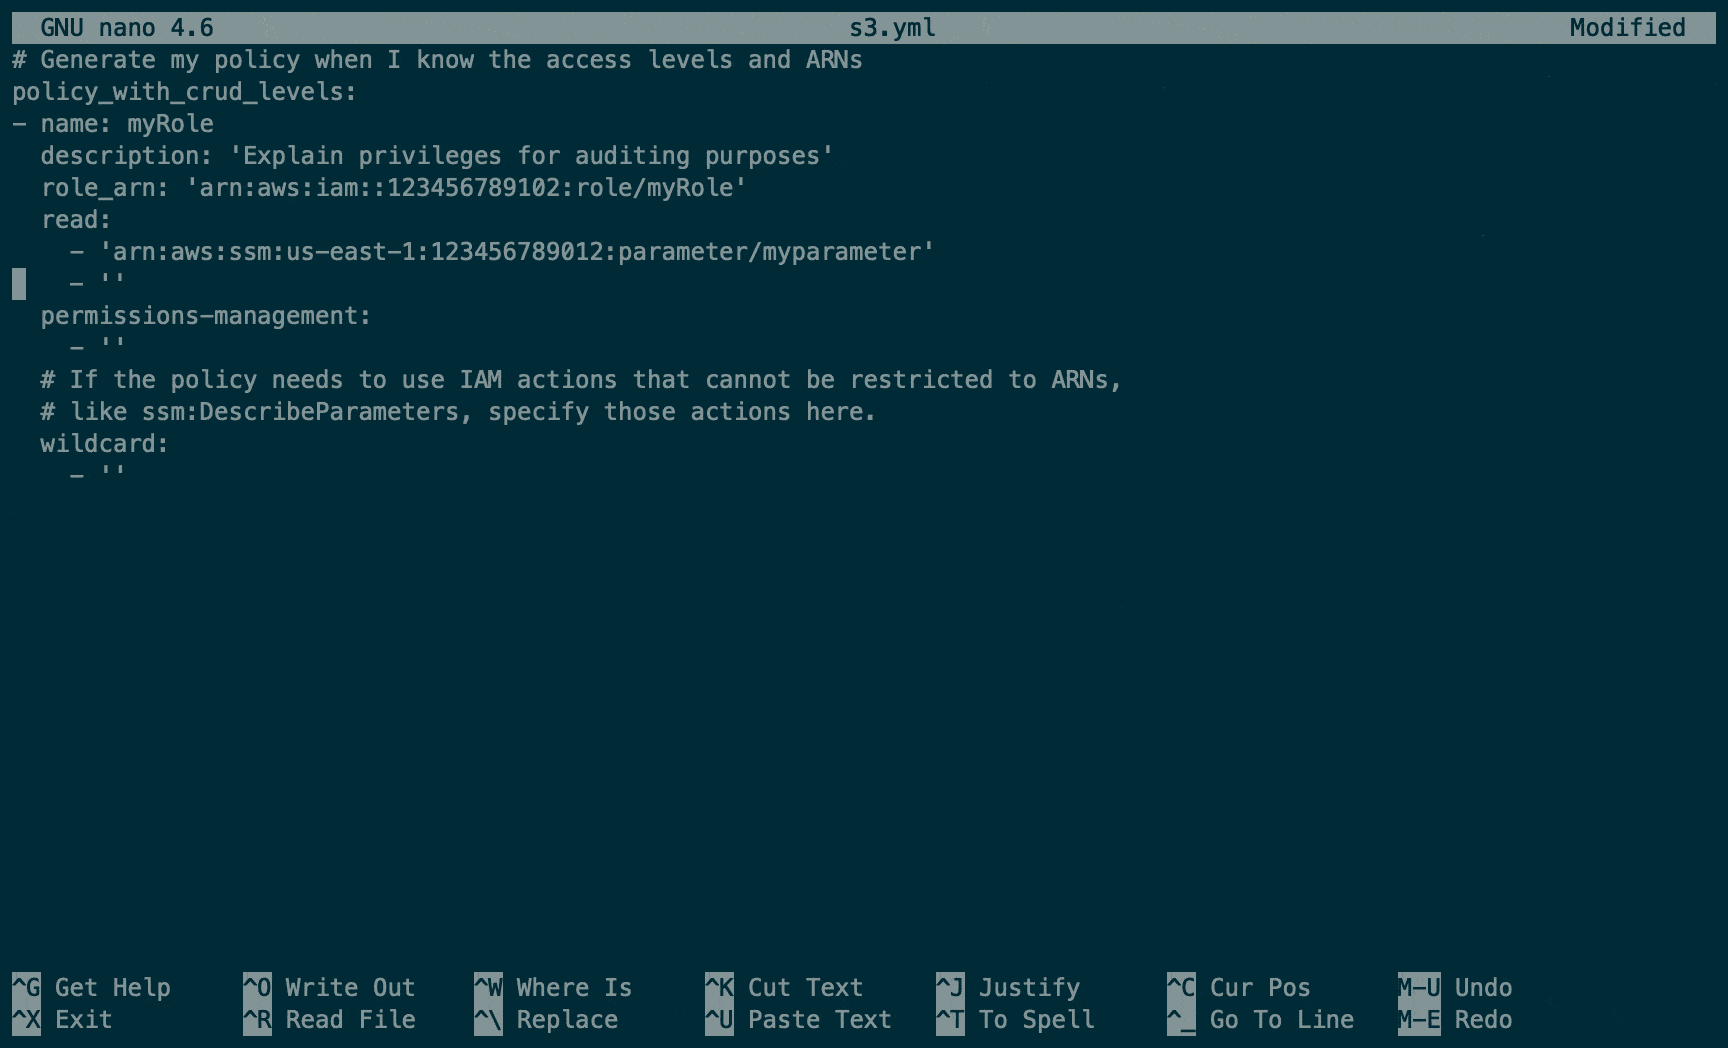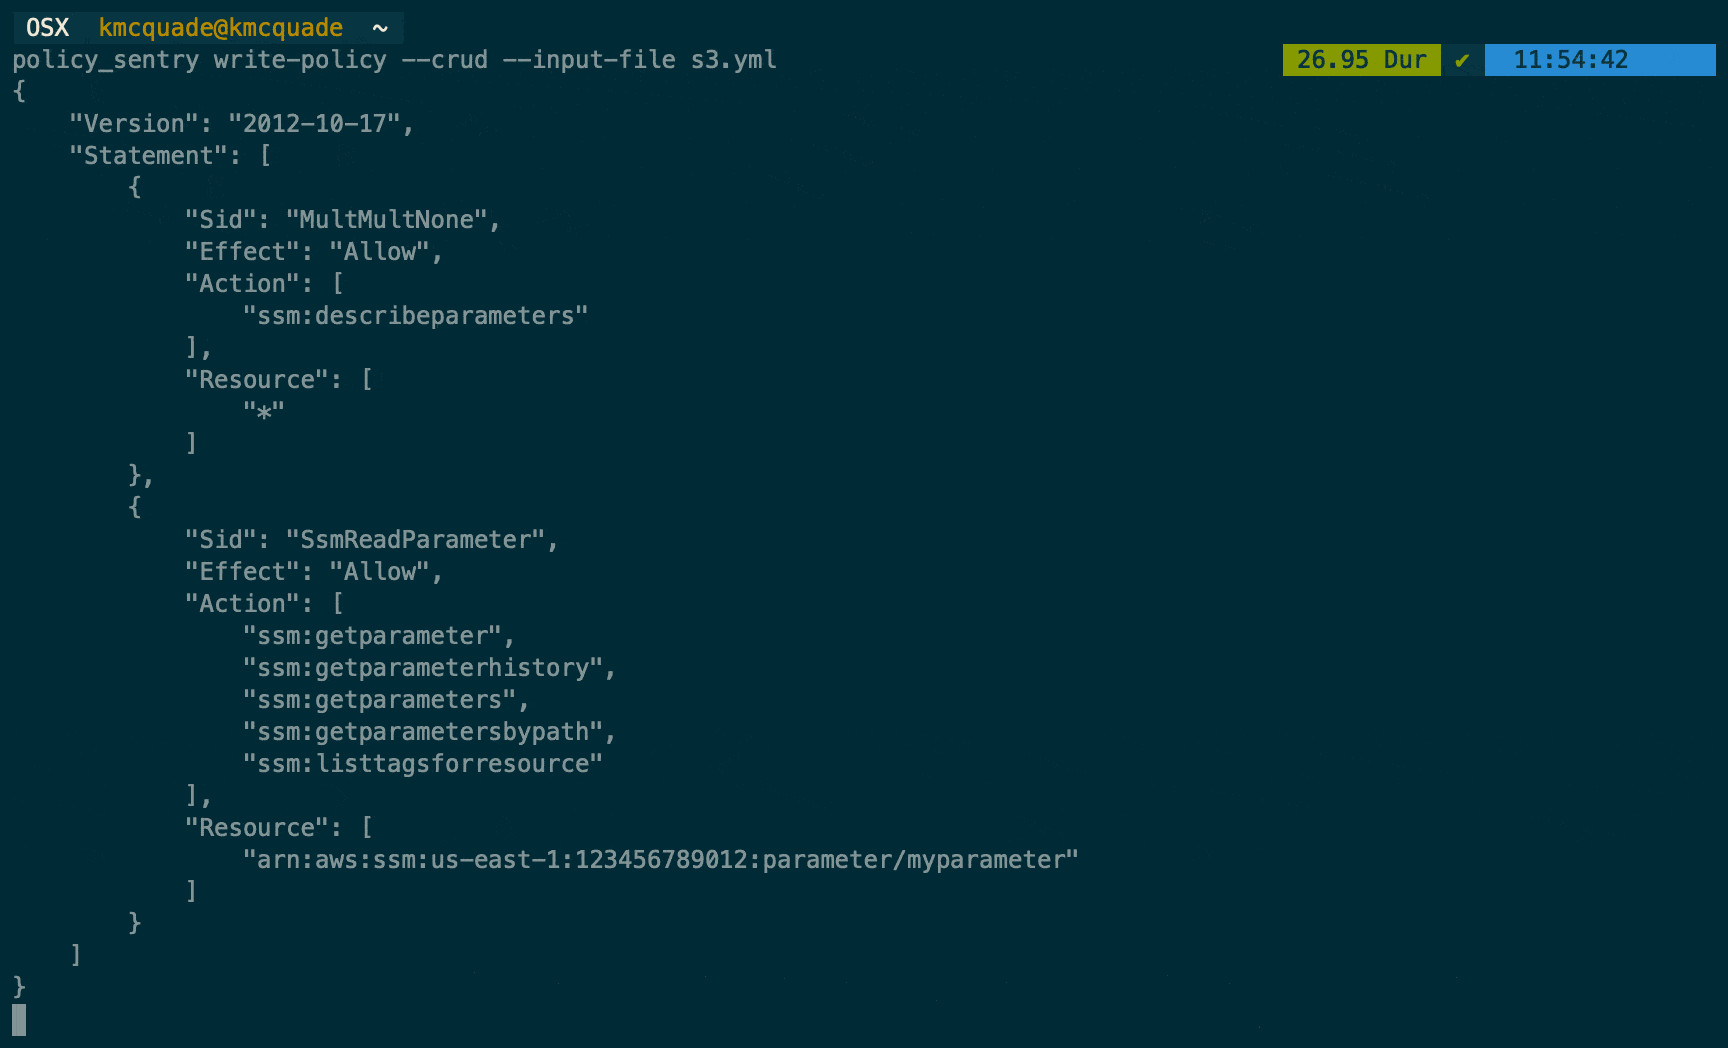 salesforce/policy_sentry
न्यूनतम विशेषाधिकार वाली AWS IAM नीतियाँ संसाधन ARNs और पहुँच स्तरों के आधार पर उत्पन्न करता है, क्लाउड बुनियादी ढाँचे के लिए सुरक्षित नीति निर्माण…
 secureworks/whiskeysamlandfriends
गोल्डन SAML टोकन, Kerberos टिकट और Azure एक्सेस टोकन उत्पन्न करने के लिए Python-आधारित फ्रेमवर्क, जो संघीय पहचान प्रणालियों का शोषण करने और Azure…
 gerenios/aadinternals
Azure AD और Office 365 के प्रशासन और ऑडिटिंग के लिए PowerShell मॉड्यूल, जो माइक्रोसॉफ्ट क्लाउड वातावरणों में टोकन हेरफेर, उपयोगकर्ता गणना और सुरक्षा…
 sap8899/reportly
AzureAD/EntraID उपयोगकर्ता गतिविधि रिपोर्टर ब्लू टीमों के लिए। एक संदिग्ध उपयोगकर्ता और समय सीमा इनपुट करें और उपयोगकर्ता जानकारी, कार्रवाइयों और…








