 bastillion-io/bastillion
Bastillion आपको आपके सभी सिस्टमों में SSH पहुँच प्रबंधित करने का एक साफ, ब्राउज़र-आधारित तरीका प्रदान करता है—जैसे एक अनुकूल डैशबोर्ड वाला बैस्टियन होस्ट।




एक आधुनिक, वेब-आधारित SSH कंसोल और SSH कुंजी प्रबंधन उपकरण।
Bastillion आपको आपके सभी सिस्टम्स पर SSH एक्सेस को प्रबंधित करने का एक स्वच्छ, ब्राउज़र-आधारित तरीका प्रदान करता है — एक मित्रवत डैशबोर्ड वाले बास्टियन होस्ट की तरह। यह दो काम करता है:
वेब-आधारित SSH टर्मिनल — एक बार होस्ट पंजीकृत हो जाने के बाद, अधिकृत उपयोगकर्ता सीधे ब्राउज़र से उसके लिए एक या अधिक लाइव टर्मिनल सत्र खोल सकते हैं, और कमांड्स को वैकल्पिक रूप से एक साथ सभी खुले सत्रों में प्रसारित किया जा सकता है (tmux के सिंक्रोनाइज़्ड पेन की तरह सोचें, लेकिन स्थानीय पेन के बजाय रिमोट होस्ट्स के एक समूह के लिए)।
SSH कुंजी प्रबंधन — Bastillion अपनी स्वयं की SSH कुंजी-जोड़ी रखता है और आपके द्वारा पंजीकृत होस्ट्स पर सार्वजनिक कुंजियों को पुश/रोटेट करता है, ताकि व्यक्तिगत उपयोगकर्ताओं को उन सिस्टम्स के लिए लंबे समय तक चलने वाली कुंजियाँ स्वयं रखने या प्रबंधित करने की आवश्यकता कभी न पड़े।
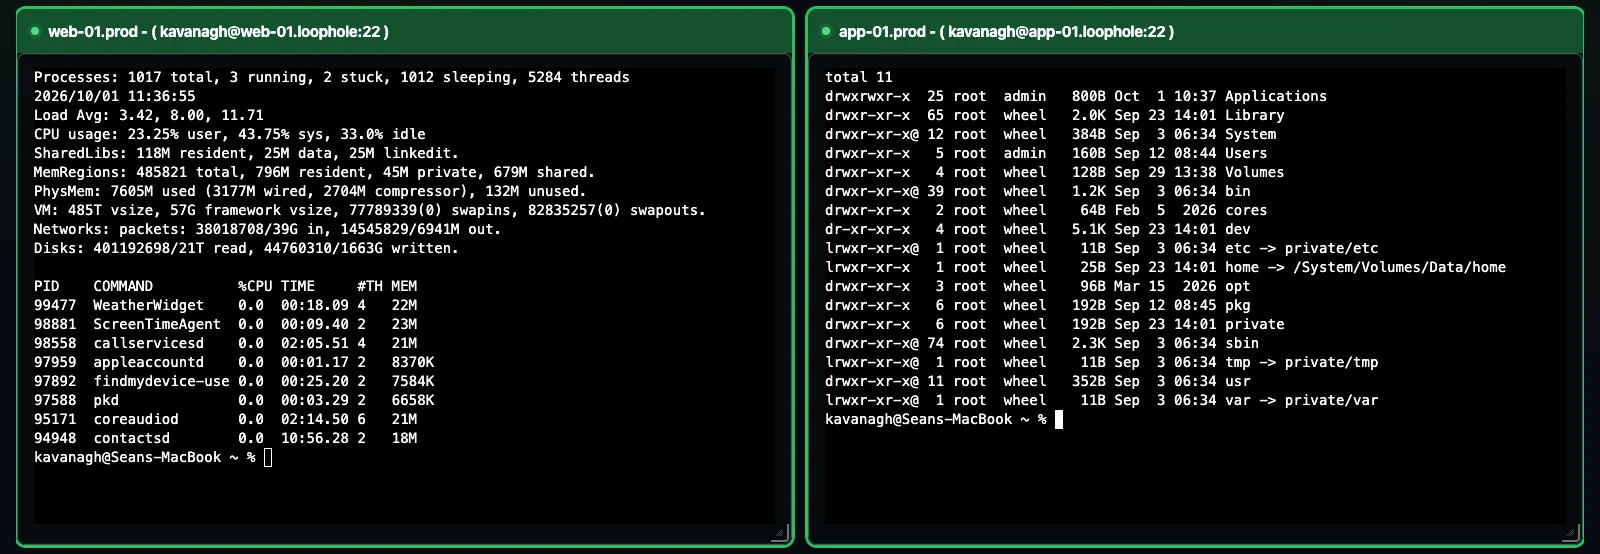
मौजूदा वेब और एप्लिकेशन उदाहरण होस्ट्स के लिए दो लाइव SSH सत्र।
Bastillion आपके उपयोगकर्ताओं और उन सिस्टम्स के बीच बैठता है जिन्हें उन्हें एक्सेस करना होता है, एक साधारण पासवर्ड वॉल्ट के बजाय एक विश्वसनीय तृतीय पक्ष के रूप में कार्य करता है। यहाँ पूरा जीवनचक्र है, शुरू से अंत तक।
पहली बार स्टार्टअप पर, किसी भी अन्य चीज़ से पहले, Bastillion अपने लिए एक Ed25519 कुंजी-जोड़ी उत्पन्न करता है — यह वह एक कुंजी है जो कभी भी आपके होस्ट्स पर पुश की जाती है। यह कंसोल आउटपुट में दिखाई जाती है और हमेशा Settings के अंतर्गत दिखाई देती है।
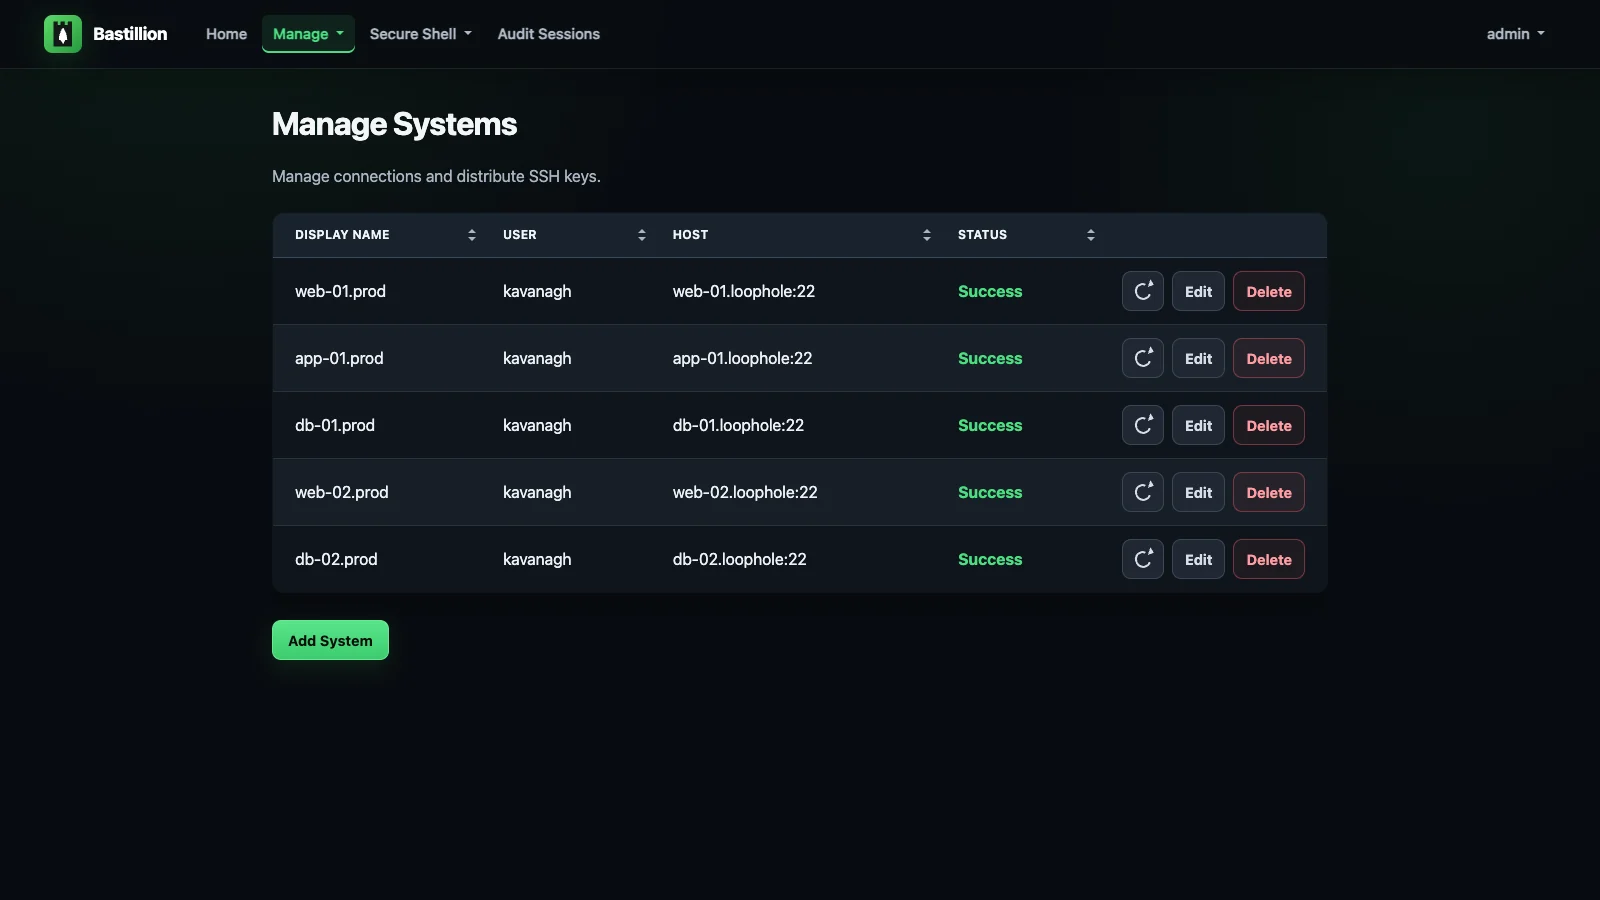
एक एडमिन Manage → Systems के अंतर्गत एक होस्ट जोड़ता है (उपयोगकर्ता, होस्ट, पोर्ट, और उस होस्ट की authorized_keys फ़ाइल का पथ)। Bastillion आपके द्वारा प्रदान किए गए पासवर्ड या पासफ़्रेज़ के साथ एक बार प्रमाणीकरण करता है, फिर अपनी सार्वजनिक कुंजी को उस होस्ट की authorized_keys में पुश करता है। उसके बाद यह उस कुंजी का उपयोग करके कनेक्ट होता है — कभी भी संग्रहीत पासवर्ड नहीं। कुंजी स्थापित होते ही स्थिति Success में बदल जाती है।
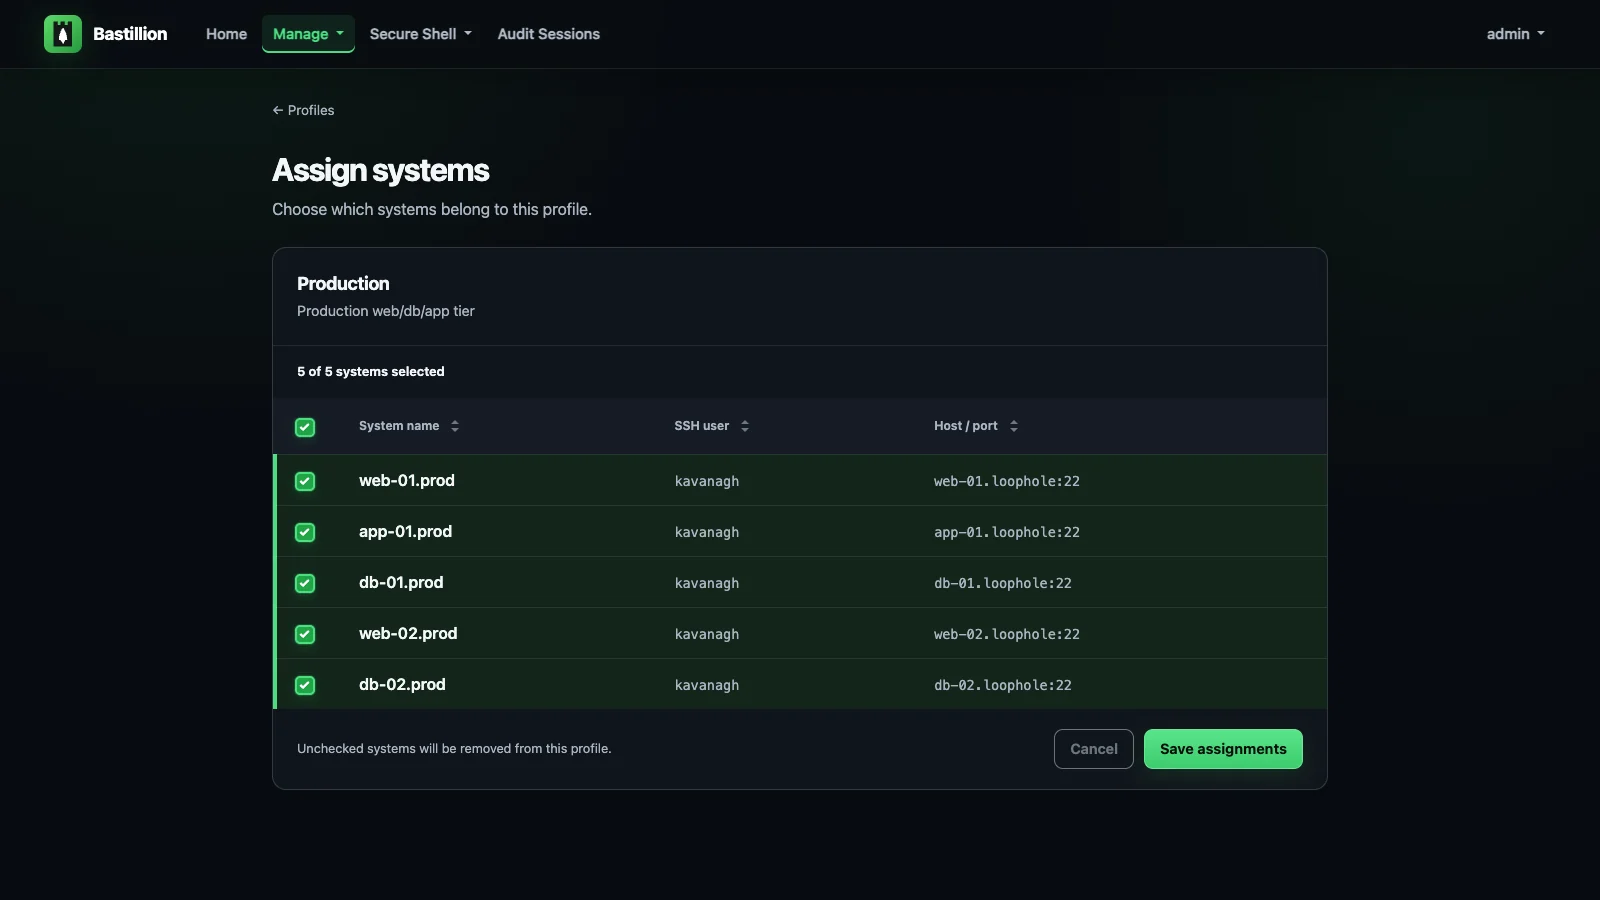
सिस्टम्स को नामित Profiles में समूहित किया जाता है — जैसे "Production," "Staging," "Database Tier।" फिर उपयोगकर्ताओं को Manage → Users के अंतर्गत प्रोफ़ाइल्स से जोड़ा जाता है, जो एकमात्र चीज़ है जो नियंत्रित करती है कि कौन क्या एक्सेस कर सकता है। एक प्रोफ़ाइल असाइनमेंट रद्द करें और वह एक्सेस तुरंत चला जाता है, किसी कुंजी रोटेशन की आवश्यकता नहीं।
असाइन किए गए उपयोगकर्ता Secure Shell → Terminals खोलते हैं, एक या अधिक सिस्टम चुनते हैं, और ब्राउज़र में साथ-साथ लाइव, आकार बदलने योग्य, xterm-आधारित टर्मिनल प्राप्त करते हैं। एक बार टाइप करें, और यह हर सक्रिय चिह्नित टर्मिनल पर चला जाता है — वही कीस्ट्रोक, वही कमांड, वही आउटपुट आकार, जितने भी होस्ट आपने चुने हों उन सभी पर।
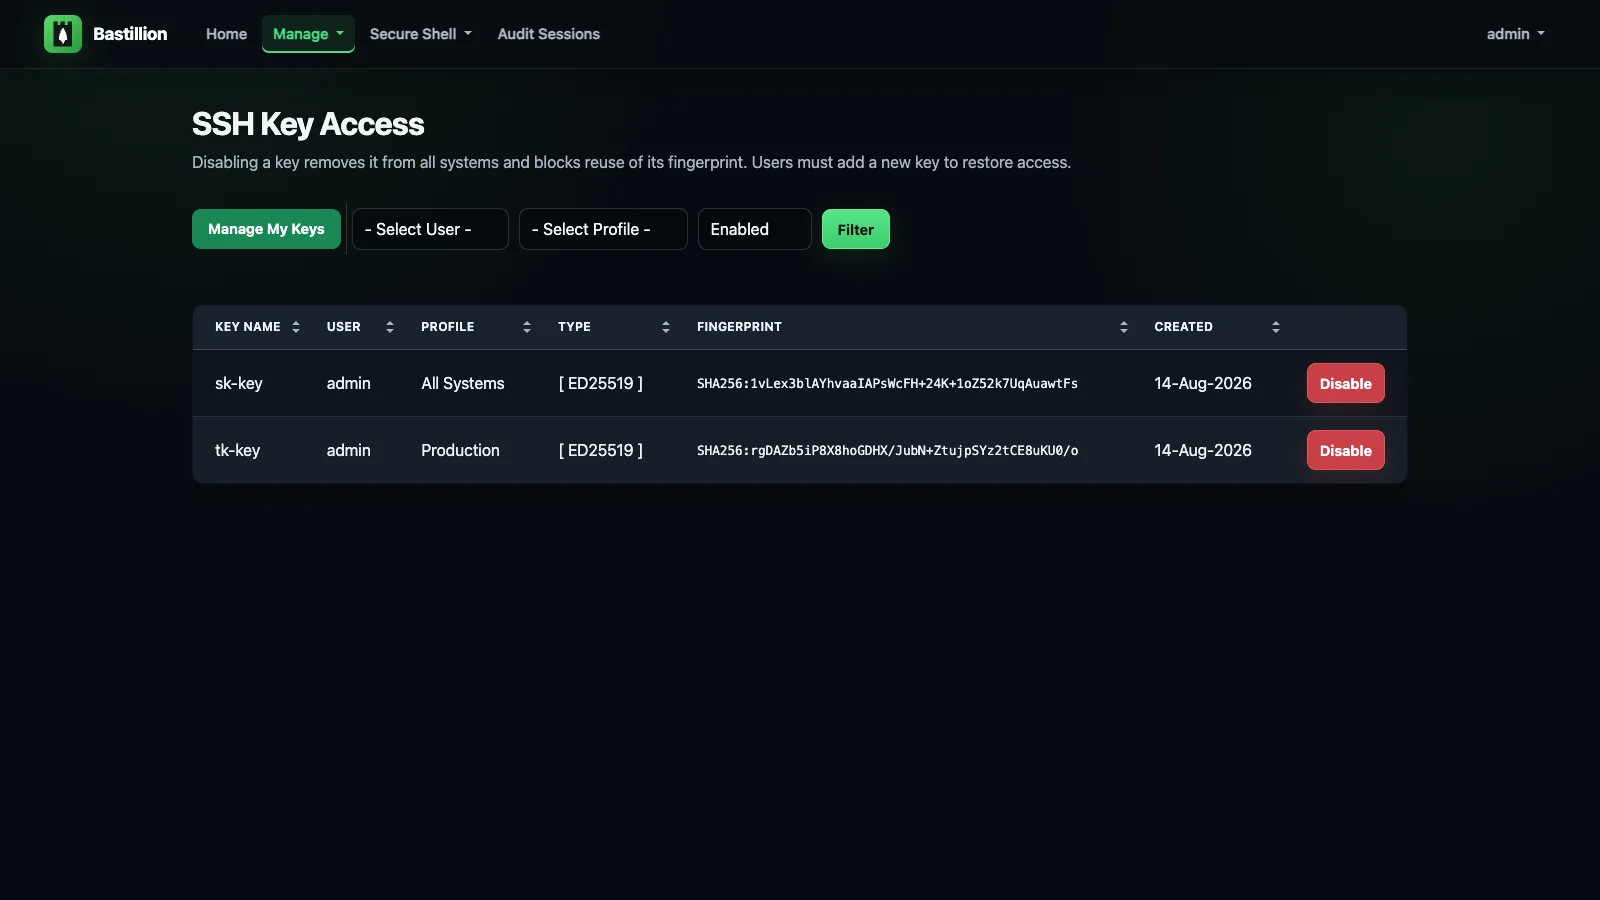
चूँकि हर होस्ट समान एप्लिकेशन कुंजी पर भरोसा करता है (प्रति उपयोगकर्ता एक कुंजी नहीं), इसे Manage SSH Keys के अंतर्गत एक बार अक्षम करने से हर जगह पहुँच तुरंत रद्द हो जाती है — लक्ष्य सिस्टम को हाथ से छूने की आवश्यकता नहीं, किस सर्वर पर कौन सी पुरानी कुंजी है, इसकी खोज नहीं।
हर कनेक्शन लक्ष्य सिस्टम द्वारा प्रस्तुत होस्ट कुंजी की तुलना उस कुंजी से करता है जो Bastillion ने उसके लिए रिकॉर्ड की थी। किसी होस्ट को पहली बार देखे जाने पर, उसकी कुंजी रिकॉर्ड की जाती है और उस पर भरोसा किया जाता है; यदि वह कुंजी बाद में बदल जाती है, तो कनेक्शन अस्वीकार कर दिया जाता है और सिस्टम Manage → Host Keys के अंतर्गत changed — blocked के रूप में दिखाई देता है, जिसमें स्वीकृत फ़िंगरप्रिंट और प्रस्तुत किया गया फ़िंगरप्रिंट एक साथ दिखाए जाते हैं ताकि आप पुनर्निर्मित होस्ट को इंटरसेप्ट किए गए कनेक्शन से अलग पहचान सकें। नई कुंजी पर भरोसा करना एक जानबूझकर किया गया, लॉग किया गया कार्य है।
यह लैपटॉप की तुलना में बैस्टियन के लिए अधिक मायने रखता है। Bastillion लक्ष्य सिस्टम को अपनी निजी कुंजी सौंपता है, और प्रमाणीकरण फ़ॉलबैक पर आपके द्वारा दिया गया पासवर्ड या पासफ़्रेज़ भी — इसलिए प्रबंधित सिस्टम के पते पर उत्तर देने में सक्षम कोई भी चीज़ उसके लिए क्रेडेंशियल एकत्र कर लेती है। जब तक यह जाँच मौजूद नहीं थी, तब तक उस कुंजी की तुलना किसी भी चीज़ से नहीं होती थी।
hostKeyVerification=strict सेट करें ताकि किसी नए देखे गए होस्ट से पहले कनेक्शन से पहले एक प्रबंधक को उसे स्वीकृत करना आवश्यक हो, या पुराने व्यवहार को बहाल करने के लिए off — देखें Configuration।