
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
यह POC Hipcam RealServer/V1.0 की RTSP सेवा में एक प्रारूप सत्यापन भेद्यता का शोषण करता है, RTSP SETUP अनुरोध के दौरान 'client_port' पैरामीटर में…
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
1day शोध प्रयास
 bishopfox/cve-2022-22274_cve-2023-0656
SonicWall SonicOS स्टैक-आधारित बफर ओवरफ्लो (CVE-2022-22274, CVE-2023-0656) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो तैयार किए गए HTTP अनुरोधों के…
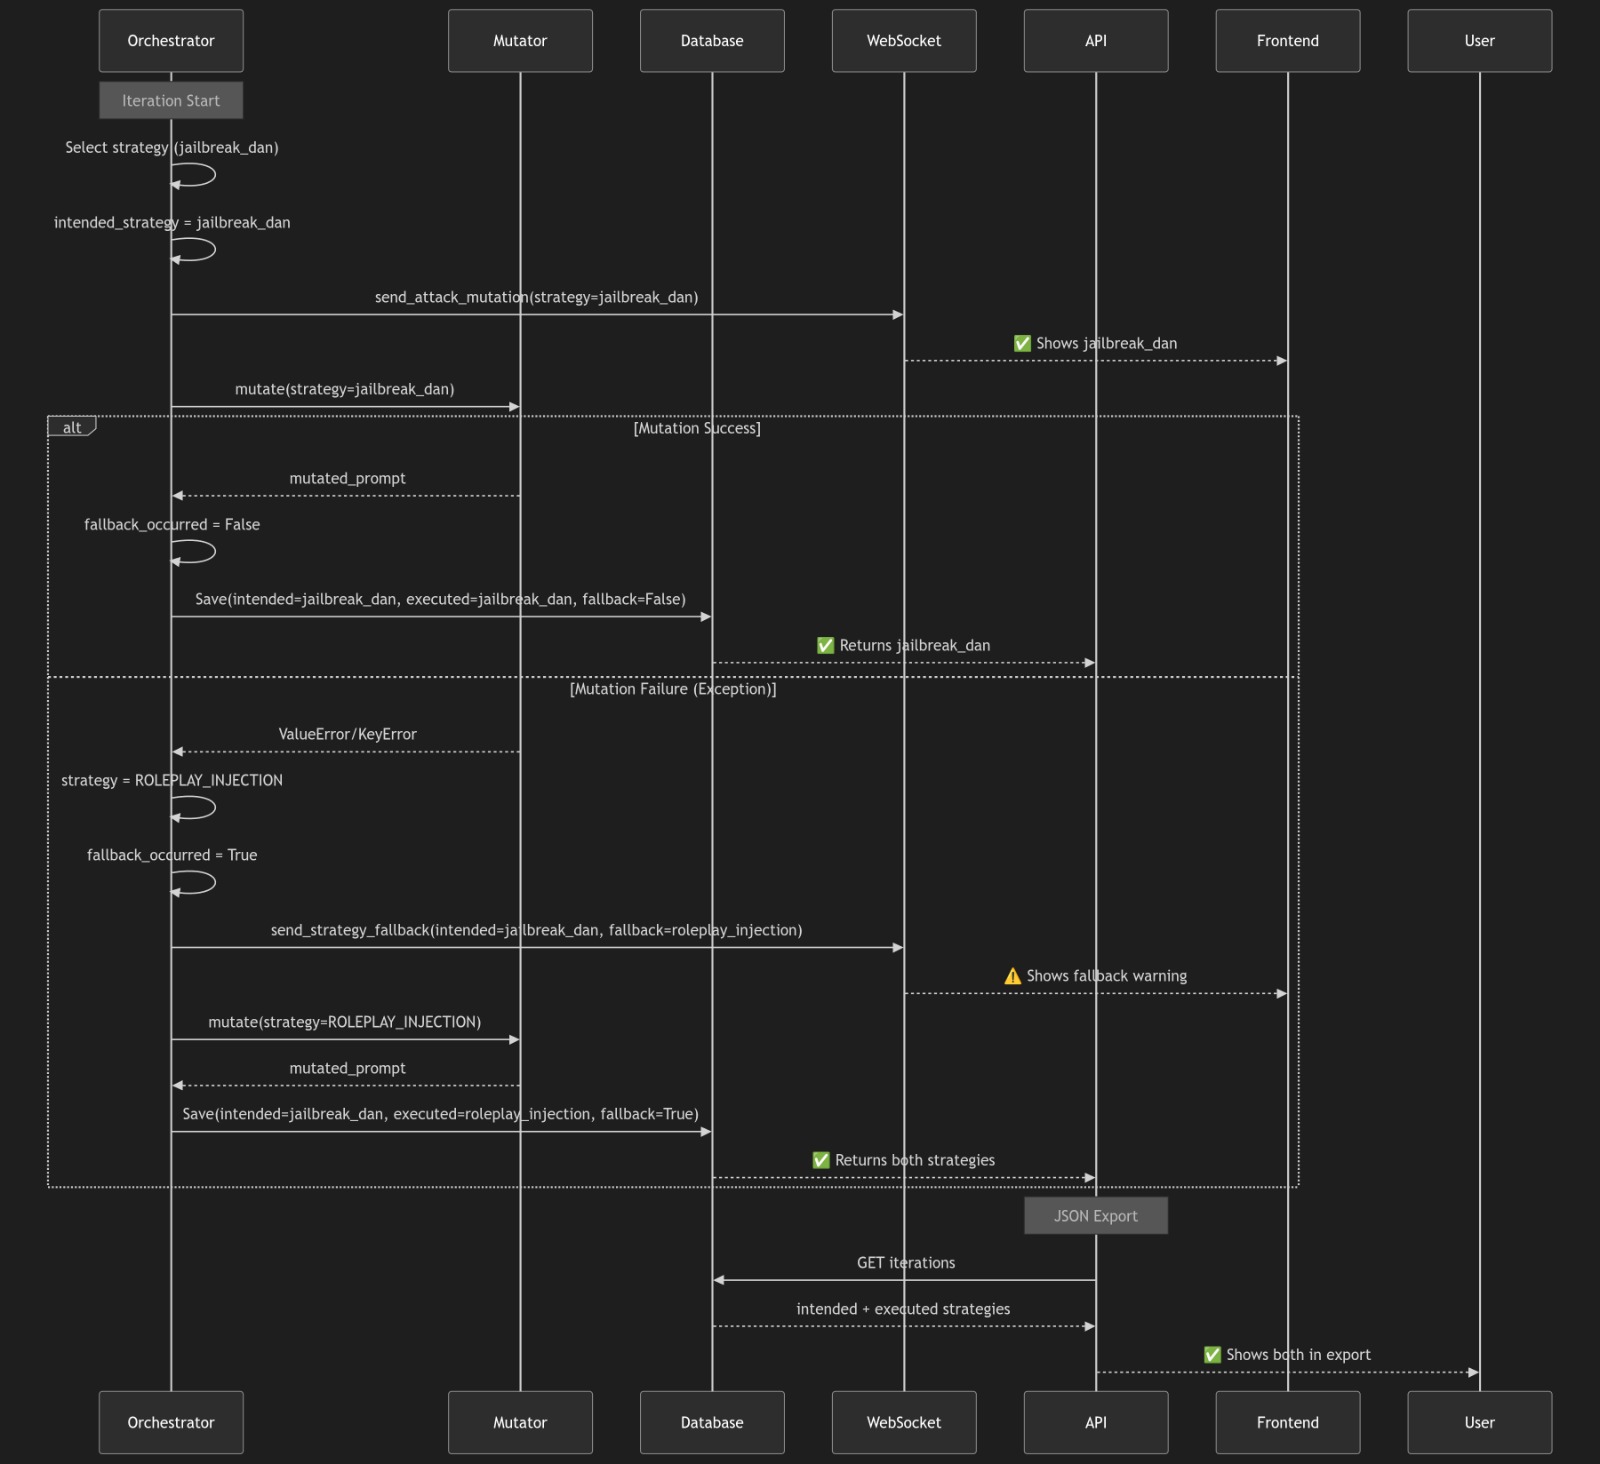 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: उन्नत एलएलएम रेड टीम अनुसंधान प्लेटफ़ॉर्म, PAIR एल्गोरिदम और LLM-as-a-Judge मूल्यांकन के साथ
 expliot-framework/expliot
केवल पढ़ने योग्य मिरर - कोई पुल रिक्वेस्ट नहीं
 nccgroup/edidfuzzer
EDID (एन्हांस्ड डिस्प्ले आइडेंटिफिकेशन डेटा) फ़ज़र
 thisistfs/rogue-framework
एक्सप्लॉइट विकास के लिए AFL++ फ़ज़िंग, क्रॉस-आर्किटेक्चर QEMU एमुलेशन, हार्नेस विकास, Ghidra हेडलेस विश्लेषण, कस्टम म्यूटेटर और पैच तुलना हेतु…
 dukptkey/cve-2020-9273
ProFTPd में एक use-after-free का विश्लेषण और शोषण
 jakabakos/cve-2017-9096-itext-xxe
CVE-2017-9096 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो iText PDF लाइब्रेरी में दुर्भावनापूर्ण XMP मेटाडेटा और फॉर्म फ़ील्ड के माध्यम से XML एक्सटर्नल…
 mellow-hype/cve-2023-33476
MiniDLNA <=1.3.2 (CVE-2023-33476) में हीप ओवरफ़्लो के लिए एक्सप्लॉइट्स
 kvesel/zipbrk
ज़िप फ़ाइल फ़ॉर्मेट फ़ज़र और मल्टी-टूल।
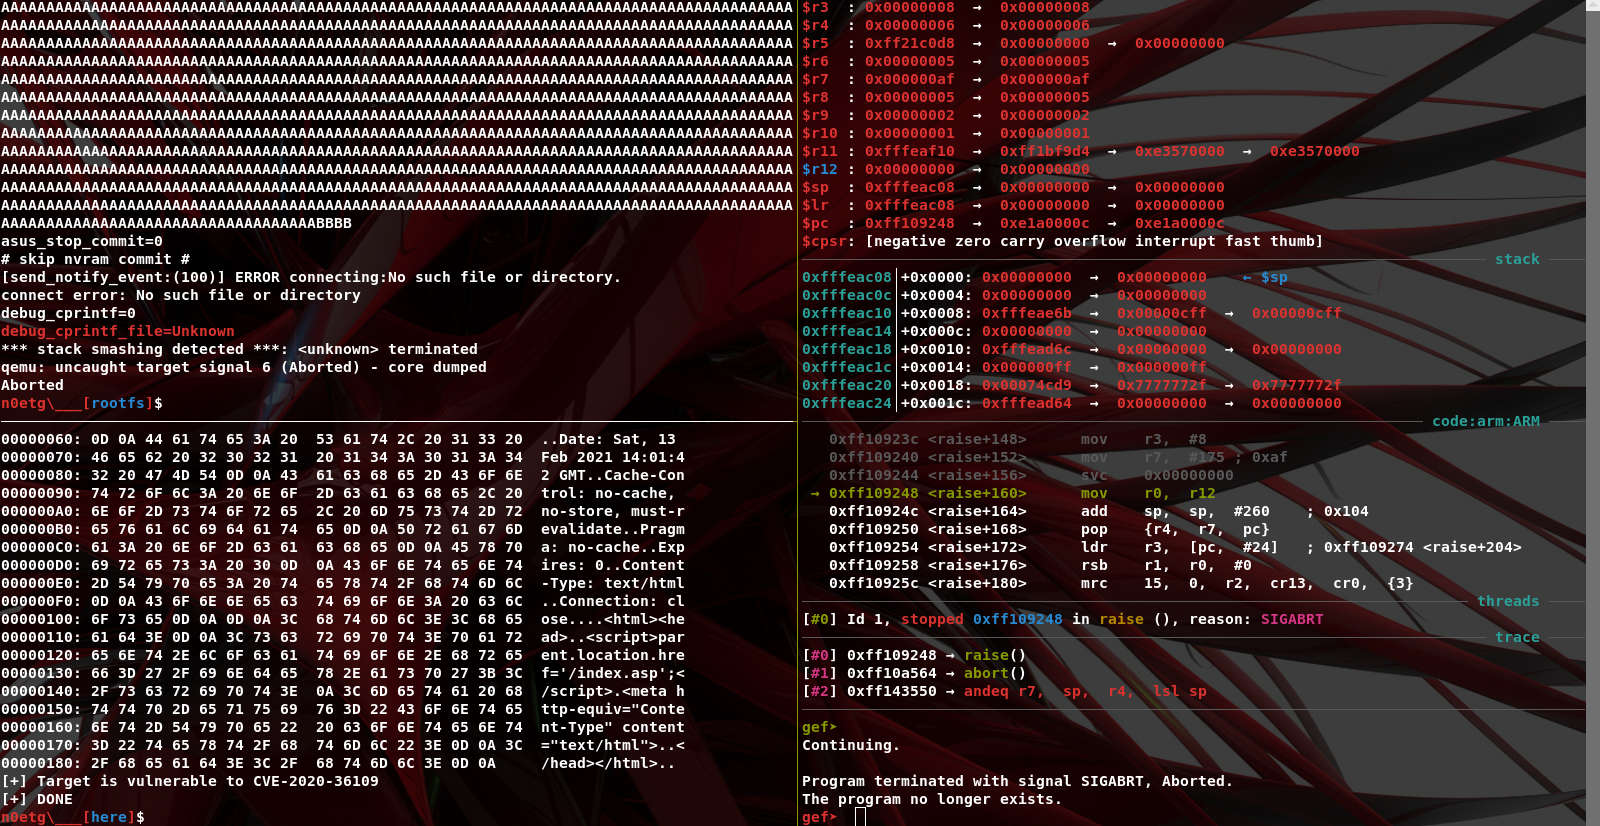 sunn1day/cve-2020-36109-poc
CVE-2020-36109 DoS उत्पन्न करने वाला PoC
 infobyte/pyrmax
Ubiquiti AirMAX वायरलेस प्रोटोकॉल फ़्रेम के लिए डिकोडर/एन्कोडर; pcap/लाइव कैप्चर पार्स करें, डिवाइस खोजें, असुरक्षित फ़र्मवेयर के लिए स्कैन करें,…
 martyx00/vulnfanatic-ng
डीकंपाइल बाइनरीज़ में कमजोरियों की पहचान करने के लिए BianryNinja प्लगइन, जिसमें प्रोग्रामैटिक स्कैन और LLM सपोर्ट दोनों शामिल हैं।
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - उच्च - mysqldump SHOW TABLES स्टैक ओवरफ़्लो - क्रैश डंप UID
 kn32/cve-2024-46483
Xlight SFTP सर्वर में पूर्व-प्रमाणीकरण हीप ओवरफ्लो <= 3.9.4.2








