#1
 nokn0wthing/cve-2023-20052
CVE-2023-20052, ClamAV के DMG फ़ाइल पार्सर में सूचना लीक भेद्यता
 d4rkcat/stackflow
यूनिवर्सल स्टैक-आधारित बफ़र ओवरफ़्लो शोषण उपकरण
 nccgroup/dapr
Linux के लिए ड्राइवर अटैक प्लेटफ़ॉर्म
 vitaliy-grigoriev/protocol-analyzer
नेटवर्क प्रोटोकॉल के लिए फ़ज़ टेस्टिंग फ्रेमवर्क।
 tismayil/fastfuz-chrome-ext
पेनिट्रेशन टेस्टिंग और कमजोरियों के विश्लेषण के दौरान छिपी फ़ाइलों और निर्देशिकाओं की खोज के लिए तेज़ वेब फ़ज़िंग हेतु क्रोम एक्सटेंशन।
 edera-dev/cve-tarmageddon
CVE-2025-62518 का प्रदर्शन: tokio-tar और async Rust tar पुस्तकालयों में एक गंभीर PAX विस्तारित हेडर आकार ओवरराइड बग, पुनरुत्पादन उपकरण और विस्फोट…
 azet/cve-2014-3466_poc
CVE-2014-3466 के लिए अवधारणा का प्रमाण (GnuTLS बफर ओवरफ्लो: सत्र आईडी लंबाई जांच)
 jgajek/killasa
CVE-2016-1287 के लिए शोषण उपकरण जो Cisco ASA डिवाइसों का परीक्षण करता है, अमान्य लंबाई वाले निर्मित IKEv2 फ्रैगमेंट भेजकर सेवा से वंचित (denial of…
 xnl-h4ck3r/auto-repeater
बर्प सुइट के साथ स्वचालित HTTP अनुरोध दोहराना
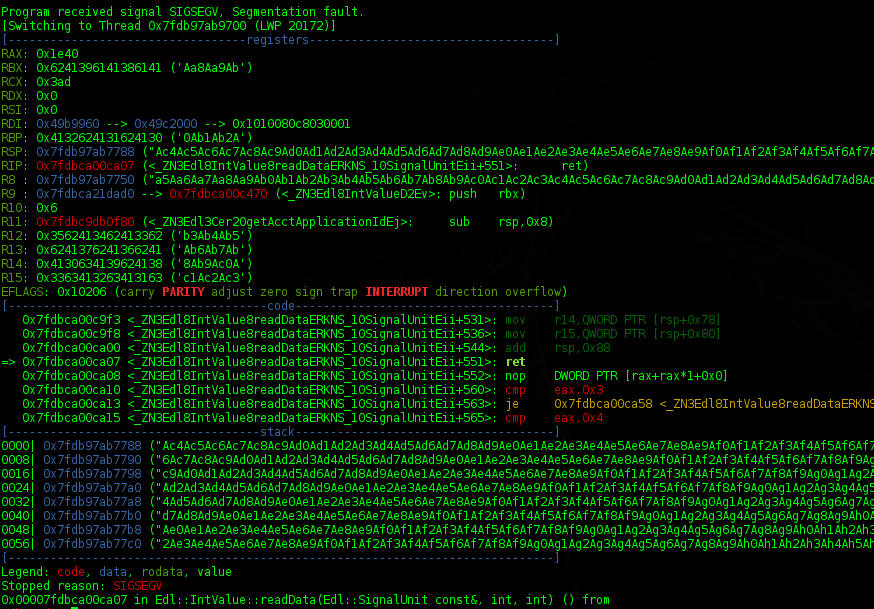 kpn-ciso/dra_writeup
Oracle DSR स्टैक बफर ओवरफ्लो भेद्यता (DRA) CVE-2014-6598 का विवरण
 geeoon/fault-injection-finder
स्वचालित रूप से फॉल्ट इंजेक्शन हमलों को खोजें और निष्पादित करें
 turtlesec-software/crlf-desyncs
CRLF-आधारित desync हमलों के लिए Nuclei टेम्पलेट्स और एक्सप्लॉइट संसाधन
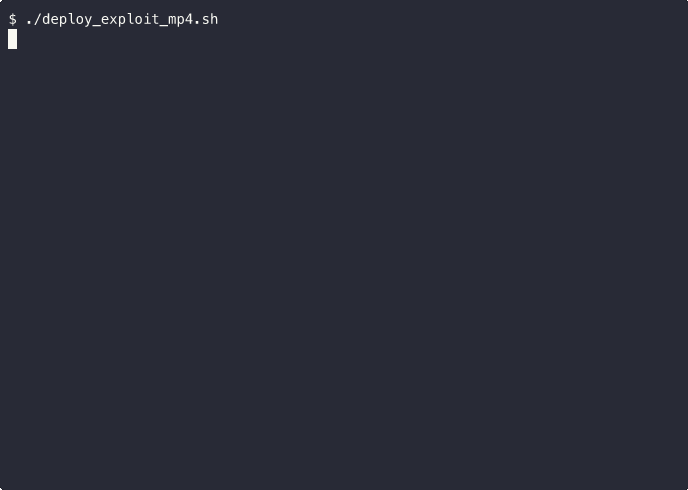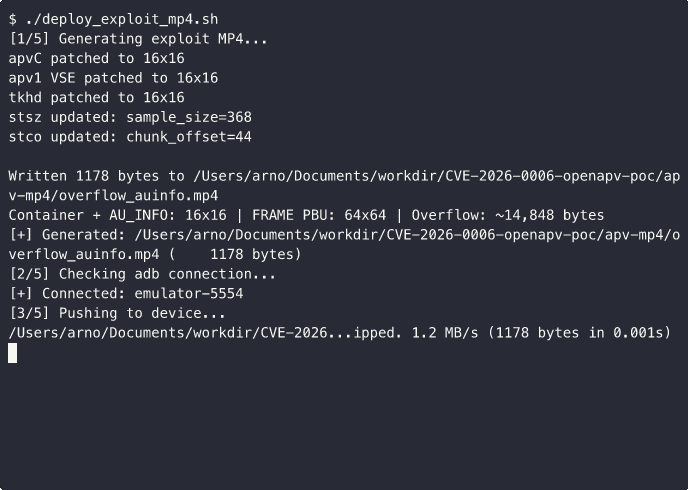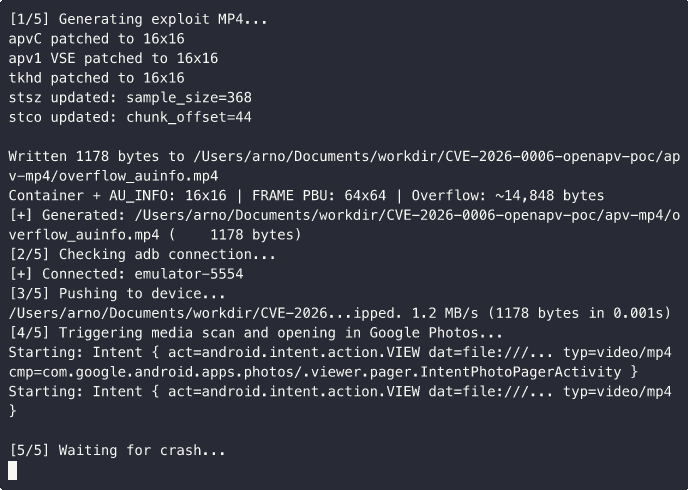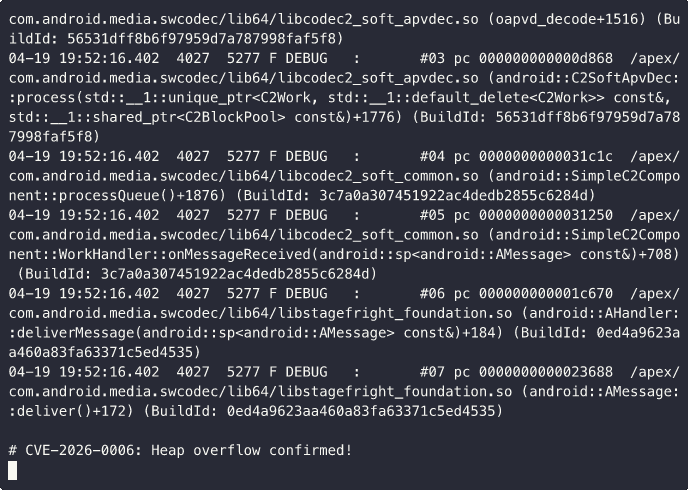 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv (Android APV कोडेक) के लिए हीप बफ़र ओवरफ़्लो PoC - CVSS 9.8
 fi01/libmsm_acdb_exploit
CVE-2013-2597 के लिए एक्सप्लॉइट, Qualcomm ACDB ऑडियो ड्राइवर में स्टैक-आधारित बफर ओवरफ्लो, जो प्रभावित Android डिवाइसों पर विशेषाधिकार वृद्धि…
 ut-security/cve-2023-5217-poc
ब्राउज़र WebCodecs या MediaRecorder इंटरफ़ेस से CVE-2023-5217 को ट्रिगर करने के लिए एक PoC।