Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
IoT सुरक्षाभेद्यता विश्लेषणशोषणफज़िंगपेनिट्रेशन टेस्टिंग
GitHubmaximilianljungblut/hipcam-rtsp-format-validation-vulnerability

Hipcam-RTSP-Format-Validation-Vulnerability

रिपॉजिटरी देखें

विवरण

यह POC Hipcam RealServer/V1.0 की RTSP सेवा में एक प्रारूप सत्यापन भेद्यता का शोषण करता है, RTSP SETUP अनुरोध के दौरान 'client_port' पैरामीटर में यादृच्छिक डेटा इंजेक्ट करके लगभग 45 सेकंड के लिए क्रैश प्रेरित करता है। Hipcam RealServer/V1.0 कई Hipcam कैमरों में उपयोग किया जाता है। | CVE-2023-50685

वेबसाइट
186432 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Hipcam RealServer/V1.0 RTSP प्रारूप सत्यापन भेद्यता Proof-of-Concept | CVE-2023-50685

Hipcam RealServer/V1.0 में RTSP सेवा प्रारूप सत्यापन भेद्यता के लिए Proof-of-Concept.

विवरण

यह POC Hipcam RealServer/V1.0 के रियल टाइम स्ट्रीमिंग प्रोटोकॉल (RTSP) सेवा में एक प्रारूप सत्यापन भेद्यता का शोषण करता है, जो RTSP SETUP अनुरोध में 'client_port' पैरामीटर के अपर्याप्त इनपुट सत्यापन और हैंडलिंग के कारण उत्पन्न होती है।

भेद्यता विवरण

RTSP SETUP अनुरोध में 'client_port' पैरामीटर के साथ छेड़छाड़ की जाती है, जिससे RTSP सर्वर के प्रारूप सत्यापन में एक भेद्यता उत्पन्न होती है। पारंपरिक शोषणों के विपरीत जिनमें एक विशिष्ट ओवरफ़्लो मान होता है, यह भेद्यता अनुचित स्वरूपण द्वारा ट्रिगर होती है, विशेष रूप से जब 'client_port' अपेक्षित स्वरूप में नहीं होता (जैसे, client_port=[custom_port]-[custom_port+1])। प्रारूप सत्यापन भेद्यताएँ तब होती हैं जब कोई एप्लिकेशन इनपुट को ठीक से मान्य या संभालने में विफल रहता है, जिससे अप्रत्याशित व्यवहार हो सकता है। इस मामले में, लक्ष्य सेवा को बाधित करना है।

cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"

शोषण

चरण

  1. लक्ष्य कैमरे के लिए एक RTSP URL तैयार करें।
  2. एक हेरफेर किए गए 'client_port' पैरामीटर के साथ RTSP SETUP अनुरोध तैयार करें (सुनिश्चित करें कि यह अपेक्षित स्वरूप में नहीं है)।
  3. लक्ष्य कैमरे पर RTSP सेवा से कनेक्शन स्थापित करें।
  4. प्रारूप सत्यापन भेद्यता को ट्रिगर करने का प्रयास करते हुए तैयार किए गए RTSP अनुरोध को कैमरे पर भेजें।

स्क्रिप्ट उपयोग

python3 poc.py 120.75.111.XX 554
python3 poc.py -h

प्रभाव

सफल शोषण के बाद, RTSP स्ट्रीम लगभग 45 सेकंड के लिए ऑफ़लाइन हो जाती है। इस व्यवधान का उपयोग भौतिक हमले के परिदृश्यों में किया जा सकता है जहाँ निगरानी फुटेज की अस्थायी अनुपलब्धता अनधिकृत पहुँच या अन्य दुर्भावनापूर्ण गतिविधियों के लिए अवसर प्रदान कर सकती है।

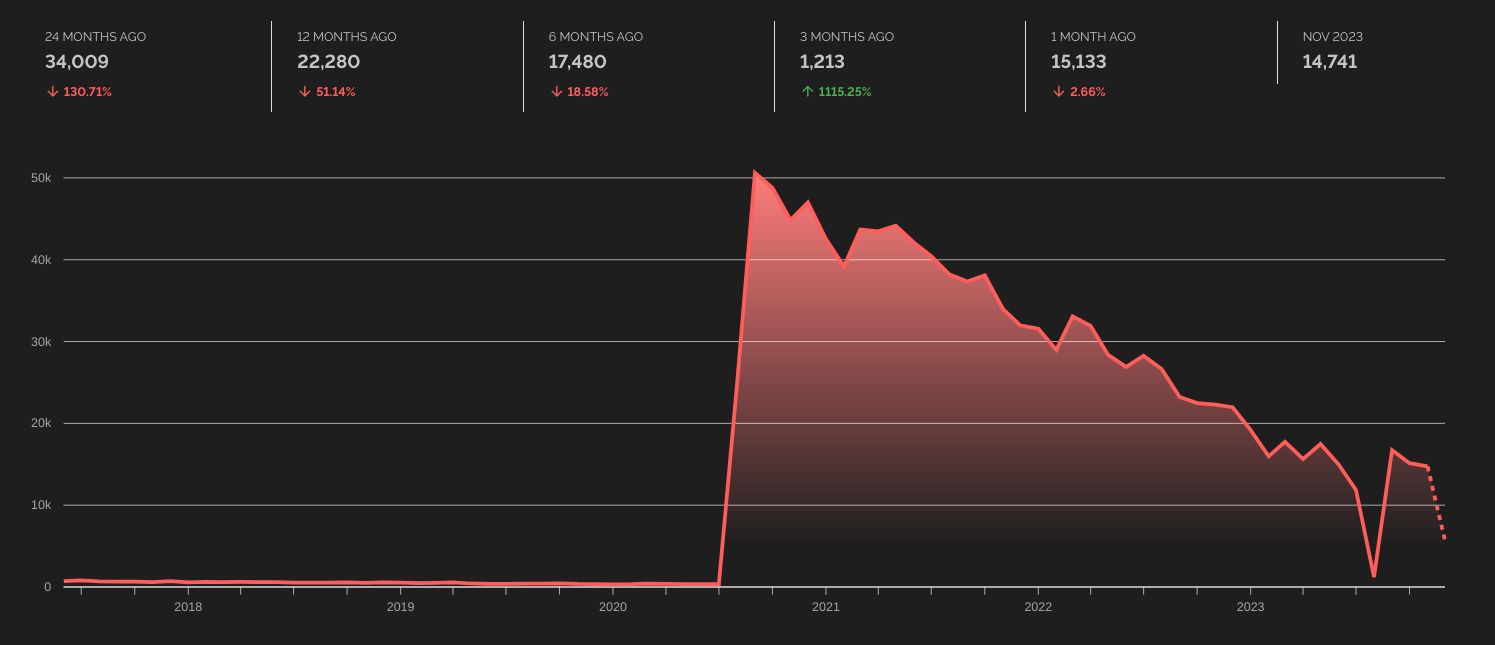
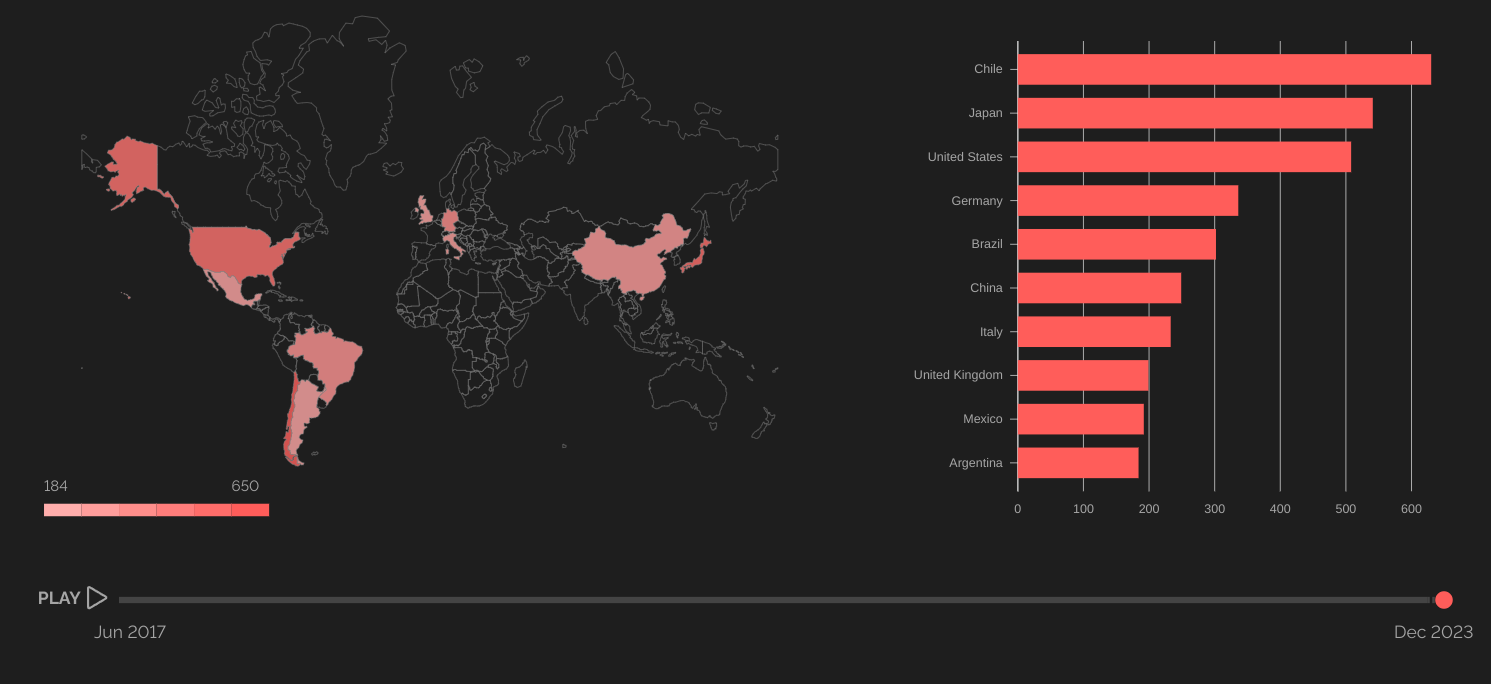
Shodan रुझान

समयरेखा Shodan Trend of Hipcam RealServer/V1.0 Devices

देश Top Ranked Countries with Hipcam RealServer/V1.0 Devices

Hipcam RealServer के Shodan रुझान के बारे में अधिक जानकारी के लिए, Shodan Trends देखें।

उपयोग की गई खोज क्वेरी: has_screenshot:true port:554 "Hipcam RealServer/V1.0"।

अस्वीकरण

यह स्क्रिप्ट केवल शैक्षिक और जिम्मेदार प्रकटीकरण उद्देश्यों के लिए है। उचित प्राधिकरण के बिना सिस्टम पर इस स्क्रिप्ट का अनधिकृत उपयोग अवैध और अनैतिक है। उपयोगकर्ता कानूनी और नैतिक मानकों का अनुपालन सुनिश्चित करने के लिए जिम्मेदार है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →