
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित

 veridiff/veridiff
नेटिव कोड के लिए डायनामिक ब्रांच-डाइवर्जेंस फाइंडर -- दो Frida निष्पादनों को ट्रेस करता है और वह सटीक निर्देश ढूंढता है जहाँ वे विचलित होते हैं।
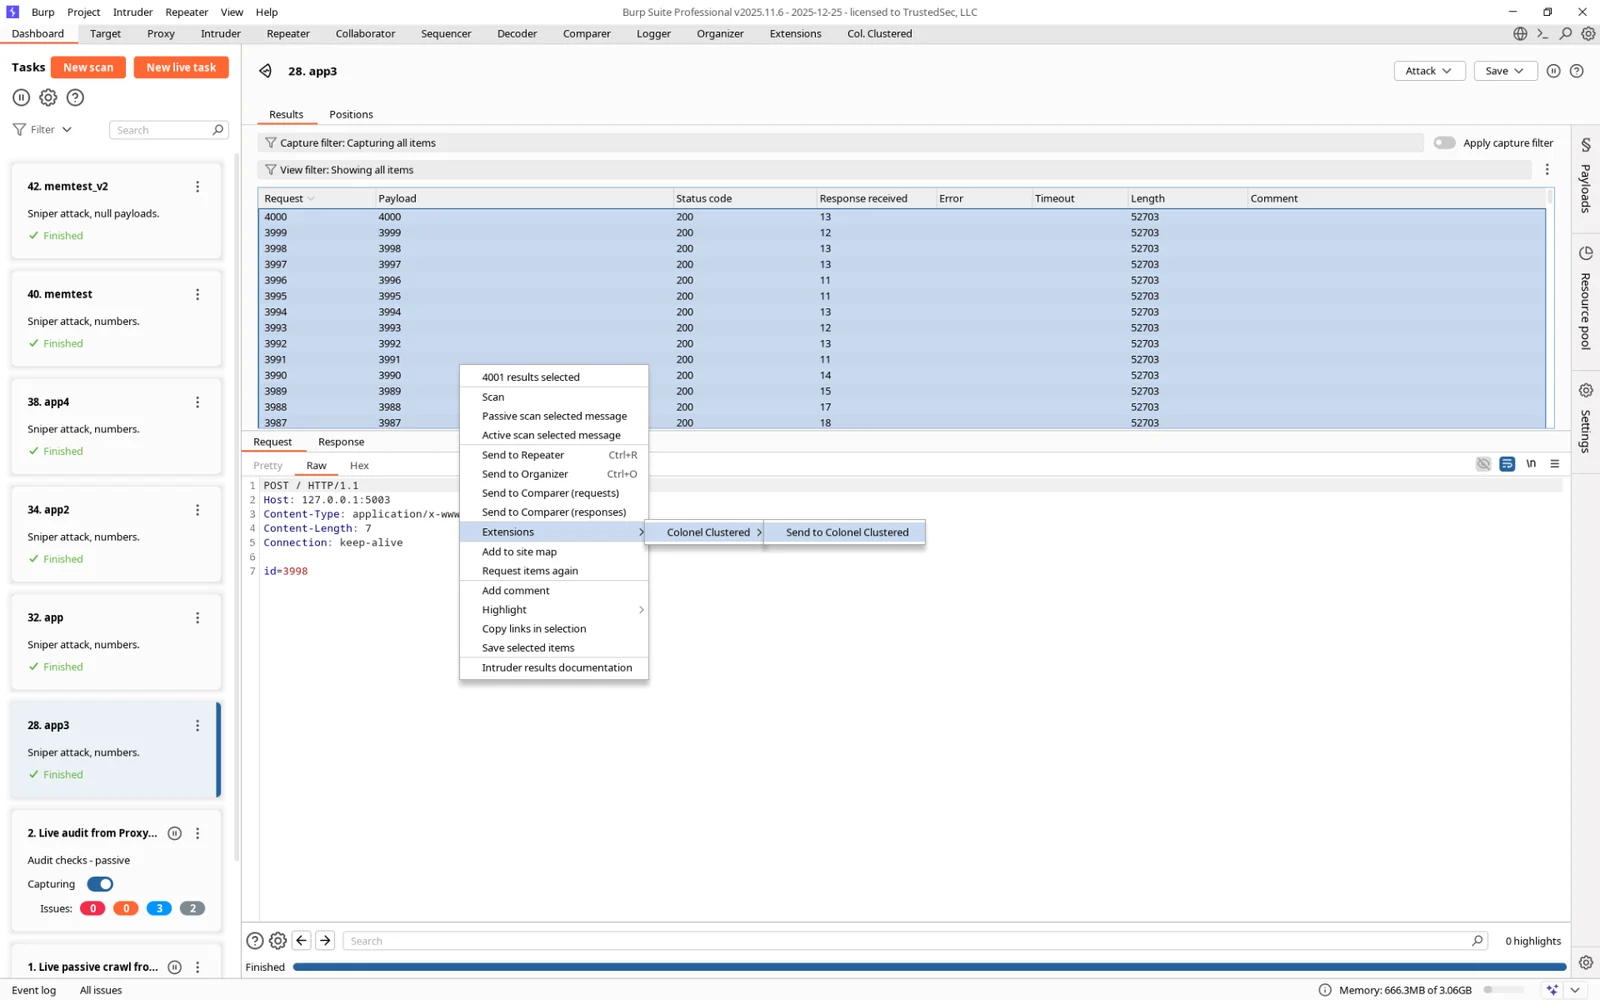 hoodoer/colonelclustered
एक Java Burp Plugin जो सर्वर प्रतिक्रियाओं की वास्तविक सामग्री के आधार पर आउटलेयर्स/समूहों की पहचान करने के लिए प्रतिक्रियाओं पर टेक्स्ट क्लस्टरिंग…
 r3dxpl0it/rtspserver-code-execution-vulnerability
RTSPServer कोड निष्पादन भेद्यता CVE-2018-4013
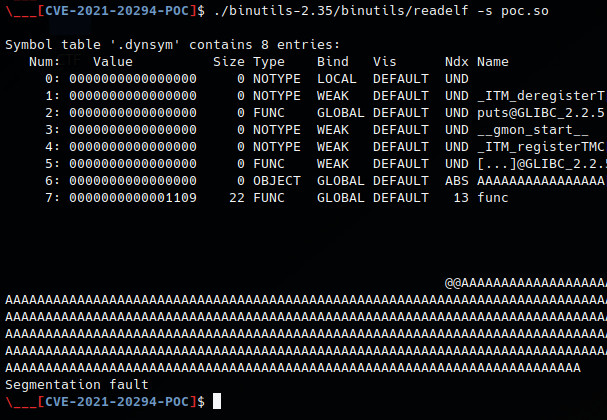 tin-z/cve-2021-20294-poc
सरल CVE-2021-20294 poc
 0x90/cve-2014-0160
Heartbleed वेरिएंट
 projectdiscovery/defcon32
Defcon 32 कार्यशाला सेटअप और जानकारी
 alexandre-bartel/cve-2019-12594
यह CVE-2019-12594 के लिए एक PoC है, जो DOSBox 0.74-2 में एक कमजोरी है।
 vincentbernat/cve-2015-3456
CVE-2015-3456 से संबंधित प्रयोग
 flopz-project/flopz
शुद्ध पायथन असेंबलर टूलकिट जो ARM, PPC, RISC-V, और IA-32 आर्किटेक्चर पर shellcode बनाने, बाइनरी को गतिशील रूप से पैच करने, और डिबगिंग और फजिंग के लिए…
 jkakavas/cve-2022-0778-poc
CVE-2022-0778 के लिए रिमोट प्रूफ-ऑफ-कॉन्सेप्ट जो TLS हैंडशेक में एक क्राफ्टेड सर्टिफिकेट इंजेक्ट करता है ताकि OpenSSL BN_mod_sqrt() सेवा-अस्वीकृति…
 ericmtzmtz/pwnproxy
पेंटेस्टर्स, AI एजेंट्स, CI/CD पाइपलाइनों और टीमों के लिए एक खुला, स्थानीय-प्रथम सुरक्षा परीक्षण प्लेटफ़ॉर्म।
 j4ck3lsyn-gen2/cve-2026-39047
एप्सन प्रिंटर RAW प्रोटोकॉल शोषण फ्रेमवर्क
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और इंस्ट्रुमेंटेड रिप्रोडक्शन हार्नेस, जो Android के MatroskaExtractor में एक आउट-ऑफ-बाउंड्स राइट है, जिसे…
 soltanali0/cve-2024-40725
CVE-2024-40725 (Apache httpd) का शोषण के साथ करें
 internon/inter-recon
स्वचालित प्रारंभिक वेब और भेद्यता रिकॉन करने के लिए स्क्रिप्ट
 malwareman007/cve-2022-26937
CVE-2022-26937 का POC
 fantaghost/fgscanner
FGscanner एक उन्नत, ओपन-सोर्स URL स्कैनर है।








