
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 momalab/icsfuzz
PLC-आधारित ICS नियंत्रण अनुप्रयोगों के लिए इंस्ट्रूमेंटेड फ़ज़र, जो Wago नियंत्रकों पर Codesys रनटाइम को लक्षित कर मेमोरी भ्रष्टाचार और क्रैश उत्पन्न…
 off-by-1-labs/flawed
दोषों के साथ एम्बेडेड फिक्स-जैसे आर्टिफैक्ट्स
 saint0x/fzy
एक सिस्टम प्रोग्रामिंग भाषा जो सत्यापन योग्य शुद्धता, निर्धारणवाद और प्रदर्शन को प्राथमिकता देती है।
 raz0r/burp-radamsa
Burp Suite के लिए Radamsa फ़ज़र एक्सटेंशन
 aftermathlabs/discord-crasher
बाइनरी इंस्ट्रुमेंटेशन और फ़ज़िंग के माध्यम से पाए गए कुछ बग
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 के लिए सिम्युलेटेड PoC — Chrome के Mojo IPC में सैंडबॉक्स एस्केप भेद्यता। इसमें फ़िशिंग डिलीवरी, मेमोरी फ़ज़िंग, IPC सिमुलेशन और लॉगिंग…
 postmodern/wordlist.rb
वर्डलिस्ट उत्पन्न करने और उनके साथ काम करने के लिए एक Ruby लाइब्रेरी और CLI।
 c0mposer/c-game-modding-utility
एक गेम मॉडिंग उपयोगिता जो C/C++ कोड इंजेक्ट करना आसान बनाती है।
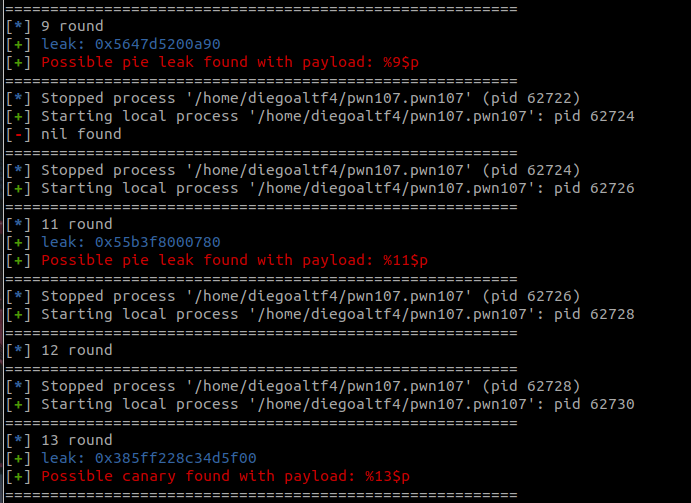 diego-altf4/glufs
स्टैक, PIE और कैनरी लीक की खोज के लिए स्वचालित फ़ॉर्मेट स्ट्रिंग भेद्यता शोषण उपकरण, %s या %p स्पेसिफ़ायर के माध्यम से फ़्लैग खोज क्षमता के साथ।
 ffmancera/pentesting-multitool
पेंटेस्टिंग और हैकिंग के लिए विभिन्न उपयोगिता स्क्रिप्ट्स।
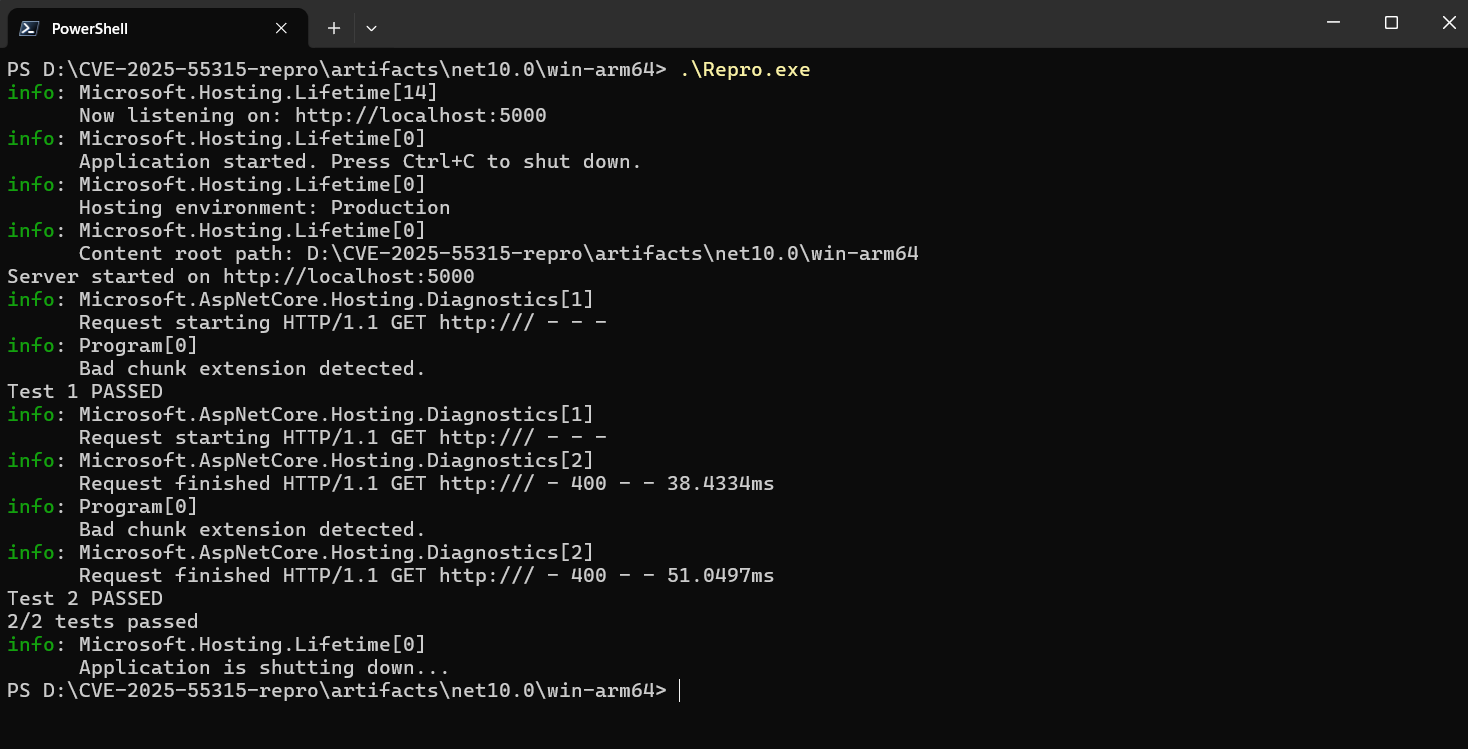 sirredbeard/cve-2025-55315-repro
ASP.NET Core में CVE-2025-55315 को पुनरुत्पादित करने वाला उपकरण
 ryandamour/crlfmap
CRLFMap HTTP Splitting भेद्यताओं का पता लगाने के लिए एक उपकरण है।
 0neb1n/cve-2020-1493
CVE-2020-1493 के लिए तकनीकी विश्लेषण और PoC विवरण, एक ज़ीरो-क्लिक Outlook RCE जो दुर्भावनापूर्ण MS-TNEF अनुलग्नकों द्वारा ट्रिगर होता है जिससे दूरस्थ…
 parallelbeings/cve-2019-14079
Android फ़ोन पर USB डिवाइस फ़ज़िंग
 agampreet-singh/redroot
RedRoot एक Python-आधारित, CLI-संचालित आक्रामक सुरक्षा ढांचा है जो आवश्यक रेड टीमिंग टूल को एक एकीकृत टर्मिनल वातावरण में लाता है। पेनेट्रेशन…
 caoweiquan322/notenough
यह उपकरण CVE-2023-4863 के लिए पेचीदा विहित हफ़मैन हिस्टोग्राम की गणना करता है।
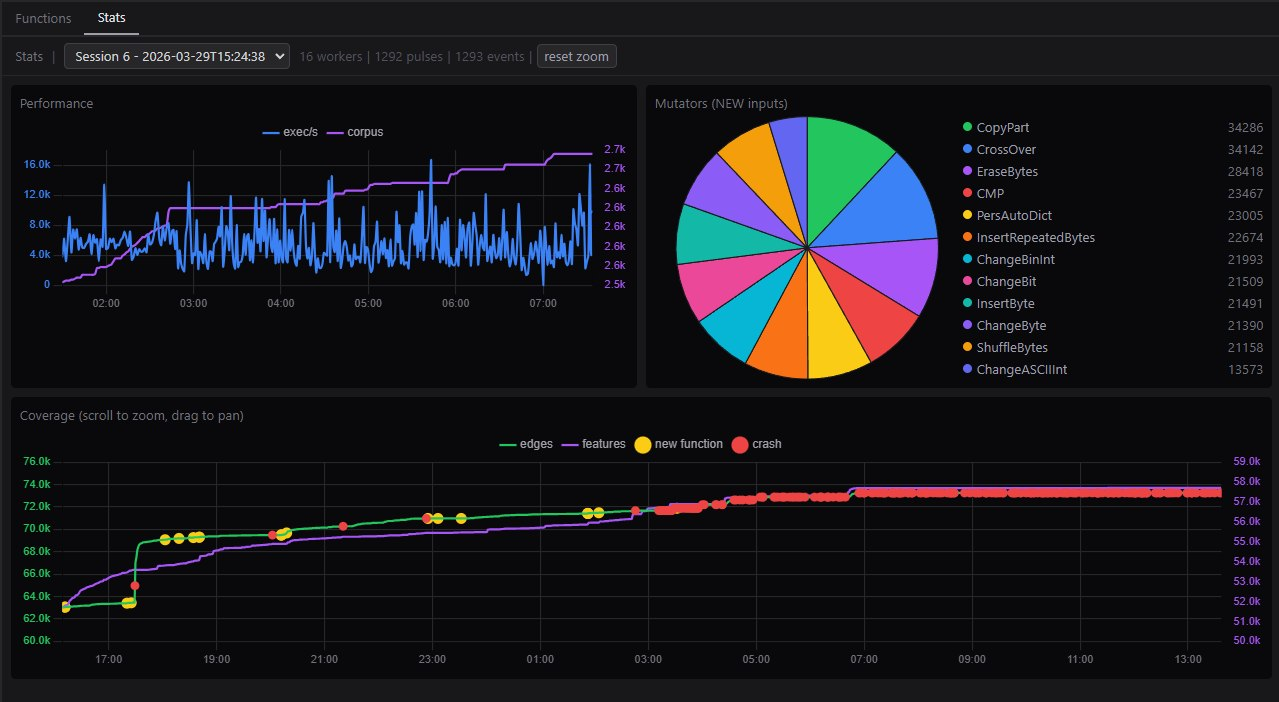 0xbigshaq/apatchy
Apache HTTPD सर्वर में मॉड्यूल्स के लिए फ़ज़िंग फ्रेमवर्क
 ethicalhackingplayground/crlfmap
CRLFMap एक उपकरण है जो HTTP Splitting कमजोरियों का पता लगाता है।








