
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 35 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k9 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k25 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k4 दिन पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k25 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 दिन पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k3 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.8k8 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23017 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k19घं 19मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
949 परिणाम
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

एक python script जो loki-bot (malware) से संबंधित network traffic का पता लगा सकती है और उसे parse कर सकती है। यह script DFIR analysts और security…

ioc-managementpacket-sniffing-analysisnetwork-forensics+5
139 साल पहले
cve-2020-5902-ioc-bigip-checker preview

cve-2020-5902-ioc-bigip-checker

GitHubf5devcentral/cve-2020-5902-ioc-bigip-checker

CVE-2020-5902 से संबंधित समझौते के संकेतकों (IoCs) की स्कैन करने वाला स्थानीय F5 BIG-IP स्क्रिप्ट, जो पोस्ट-एक्सप्लॉइटेशन गतिविधि का पता लगाने के लिए…
ioc-managementvulnerability-analysisforensics+3
176 साल पहले
odin preview

odin

GitHubhamza-megahed/odin

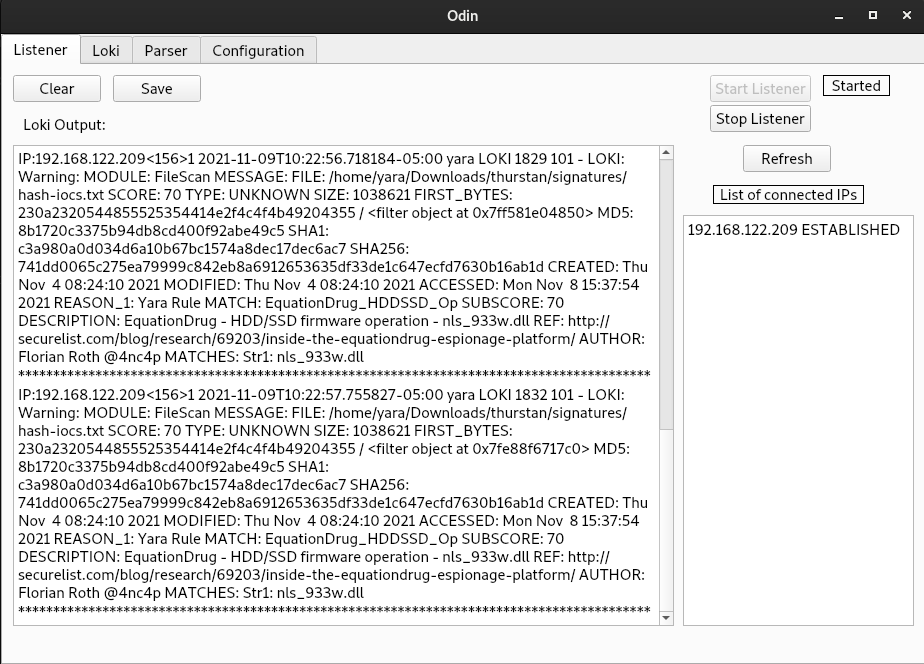
केंद्रीकृत IoC स्कैनर जो एंडपॉइंट्स पर Loki को तैनात करता है, पहचान परिणाम एकत्र करता है, और घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए लॉग को CSV…
defensive-toolsioc-managementforensics+2
204 साल पहले
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

प्रयोगात्मक लिनक्स strace LLM एजेंट
dynamic-analysis-sandboxingdebuggersforensics+5
206 महीने पहले
steg-tools preview

steg-tools

GitHublucacav/steg-tools

स्टेग्नोग्राफ़ी और सूचना छुपाने से संबंधित उपकरणों और सामग्री की एक सूची

data-exfiltrationforensicssteganography+3
173 साल पहले
FACT preview

FACT

GitHubunicornunicode/fact

क्लाउड और ऑन-प्रिमाइस मशीन क्लस्टर से फोरेंसिक डेटा को एकत्रित, संसाधित और विज़ुअलाइज़ करता है, घटना प्रतिक्रिया और डिजिटल जांच के लिए।
forensicsdigital-forensicscloud-security
173 साल पहले
iPhoneRestrictionsPasscodeBF preview

iPhoneRestrictionsPasscodeBF

GitHubelevenpaths/iphonerestrictionspasscodebf

विंडोज मशीनों पर iPhone बैकअप से 4 अंकों का प्रतिबंध पासकोड निकालता और डिक्रिप्ट करता है, जिससे डिवाइस पहुंच नियंत्रणों की पुनर्प्राप्ति संभव होती है।
password-crackingencryption-decryption-toolsios-security+4
159 साल पहले
CTFTiny preview

CTFTiny

GitHubnyu-llm-ctf/ctftiny

CTFTiny के लिए आधिकारिक रिपॉजिटरी

reverse-engineeringforensicsweb-security+8
188 महीने पहले
TABPE preview

TABPE

GitHubonhexgroup/tabpe

साइबर सुरक्षा शोधकर्ताओं के लिए एक मासिक विंडोज PE बेसलाइन डेटासेट

forensicsmalware-analysisbinary-analysis+2
245 महीने पहले
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

एक Android मैलवेयर विश्लेषण उपकरण जो क्रिप्टोग्राफी, फ़ाइल सिस्टम, डेटाबेस, नेटवर्क संचार और प्रक्रिया संचालन में एप्लिकेशन व्यवहार में हुक करके…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
1014 दिन पहले
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

Windows फॉरेंसिक आर्टिफैक्ट्स खोजें, देखें कि प्रत्येक डिस्क पर कहाँ स्थित है, और इसे एकत्र करने के लिए KAPE कमांड कॉपी करें। साथ ही संग्रह स्क्रिप्ट…
forensicsinformation-gatheringdigital-forensics+4
103 दिन पहले
walletool preview

walletool

GitHubs4larie/walletool

क्रिप्टोकरेंसी वॉलेट डेटा को wallet.dat फ़ाइलों से निकालने के लिए एक उपयोगिता।
password-crackingforensicsdata-recovery+2
1711 महीने पहले
ImpossibleTravelLogAnalysis preview

ImpossibleTravelLogAnalysis

GitHubnccgroup/impossibletravelloganalysis

IP पते की भौगोलिक जानकारी के माध्यम से असंभव यात्रा का पता लगाने के लिए बुनियादी लॉग विश्लेषण उपकरण
forensicsinformation-gatheringnetwork-security+3
207 साल पहले
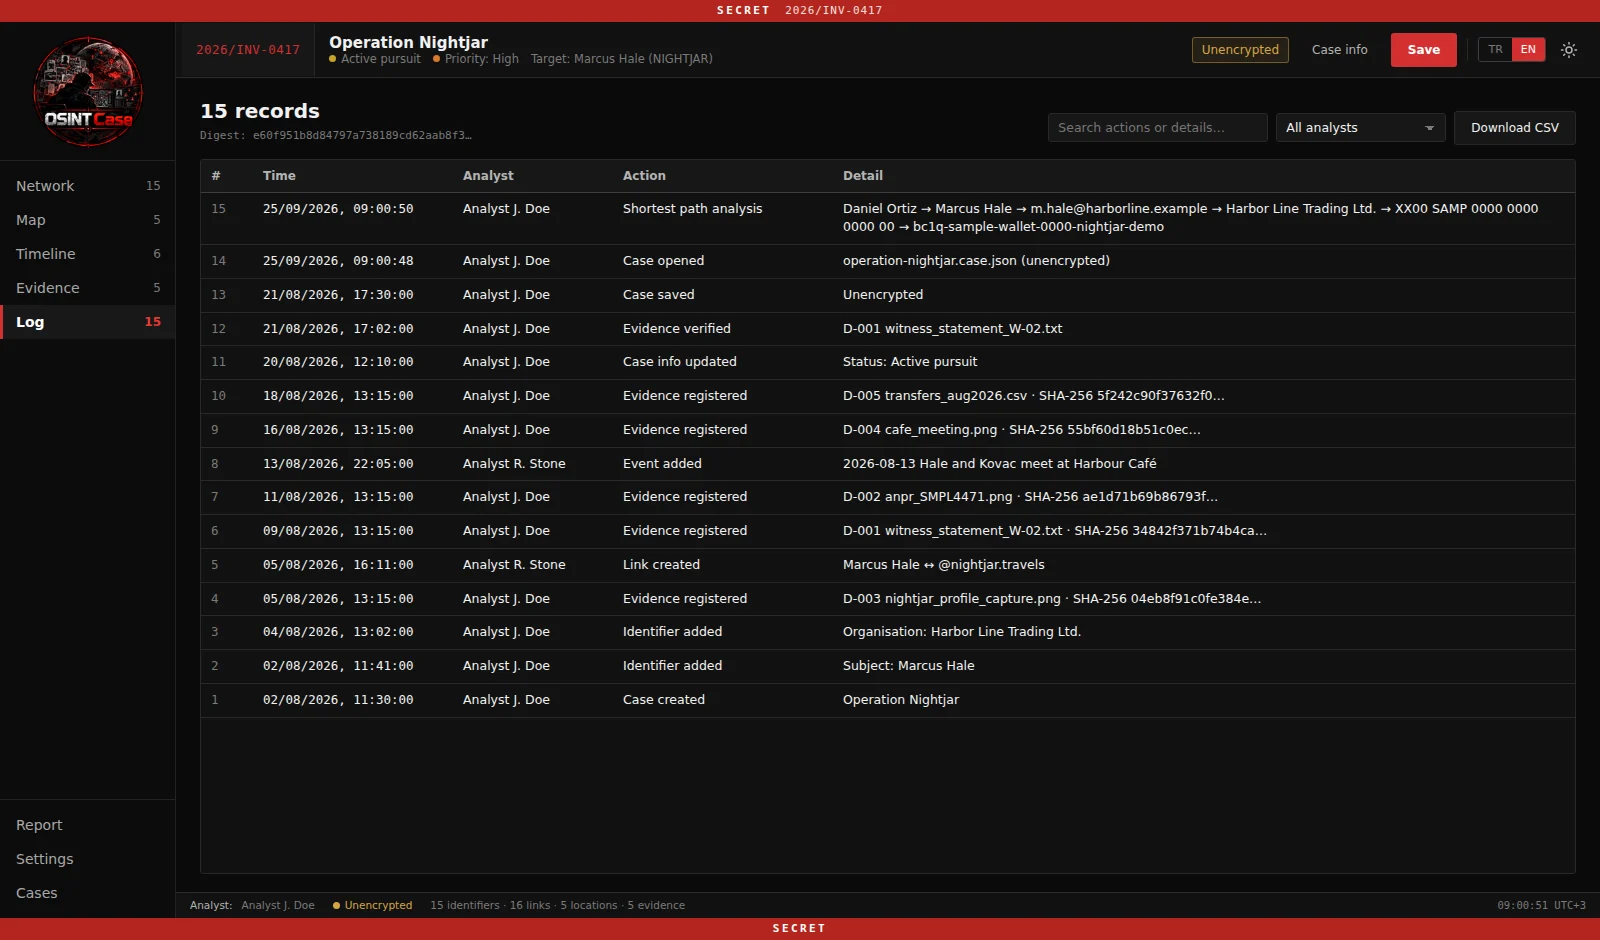
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

एक OSINT जाँच केस मैपिंग टूल जो संस्थाओं, संबंधों, साक्ष्यों और आसूचना को व्यवस्थित करने के लिए है।

ioc-managementosintforensics+6
718 दिन पहले
Mortimer preview

Mortimer

GitHubnccgroup/mortimer

नेटवर्क फोरेंसिक प्रकार के डेटा और खुफिया जानकारी को संसाधित करने के लिए स्क्रिप्ट्स का एक संग्रह, मुख्य रूप से एक पोस्टग्रेस डेटाबेस में।

ioc-managementosintnetwork-forensics+3
1212 साल पहले
xz-cve-2024-3094 preview

xz-cve-2024-3094

GitHub0xlane/xz-cve-2024-3094

XZ Backdoor Extract(Ubuntu 23.10 पर परीक्षण)
vulnerability-analysisexploitationforensics+3
172 साल पहले
BaconSampler preview

BaconSampler

GitHublogisek/baconsampler

आउटबाउंड ट्रैफ़िक में संदिग्ध, बीकन-जैसे कॉलबैक को सूँघता है, क्योंकि अगर यह नियमित रूप से वापस आता रहे, तो संभवतः यह नाश्ता नहीं है।
packet-sniffing-analysisreconnaissanceforensics+6
209 महीने पहले
agentwatch preview

agentwatch

GitHubfarjadahmed/agentwatch

Claude Code के लिए एक मौन सत्र रिकॉर्डर जो प्रत्येक क्रिया को लॉग करता है, खतरनाक कमांड (rm -rf, sudo, curl|sh) को चिह्नित करता है, और समयरेखा…


scripting-automationforensicsthreat-intelligence+2
127 महीने पहले
पिछला1…343536…53अगला







