
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 coffinxp/img-payloads
अधिकृत रेड-टीम परीक्षण और सुरक्षा शिक्षा के लिए छवि-आधारित पेलोड का चयनित संग्रह, जिसमें वेब पेलोड उत्पन्न करने या एम्बेड करने के लिए HTML उदाहरण…
 mindcrypt/powerglot
Powerglot पॉलीग्लॉट का उपयोग करके आक्रामक PowerShell स्क्रिप्ट को एन्कोड करता है। स्टेगो-मैलवेयर, प्रिविलेज एस्केलेशन, लेटरल मूवमेंट, रिवर्स शेल आदि…
 cbayet/exploit-cve-2017-6008
CVE-2017-6008 के लिए शोषण, एक कर्नेल पूल बफर ओवरफ्लो जो विशेषाधिकार वृद्धि की ओर ले जाता है।
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 के लिए शोषण, Linux nftables सबसिस्टम में एक स्टैक बफर ओवरफ्लो, modprobe_path अधिलेखन के माध्यम से अविशेषाधिकृत स्थानीय विशेषाधिकार…
 redlectroid/overthruster
Arduinos के लिए HID हमला पेलोड जनरेटर
 jas502n/cve-2019-1388
CVE-2019-1388 UAC विशेषाधिकार वृद्धि (nt authority\system)
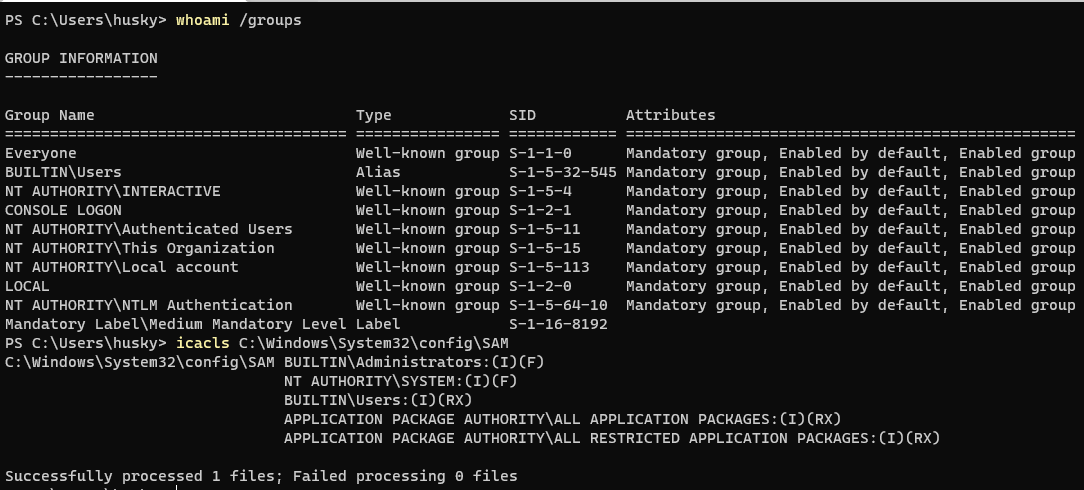 huskyhacks/shadowsteal
CVE-2021-36934, SeriousSAM स्थानीय विशेषाधिकार वृद्धि, के शोषण के लिए Pure Nim कार्यान्वयन
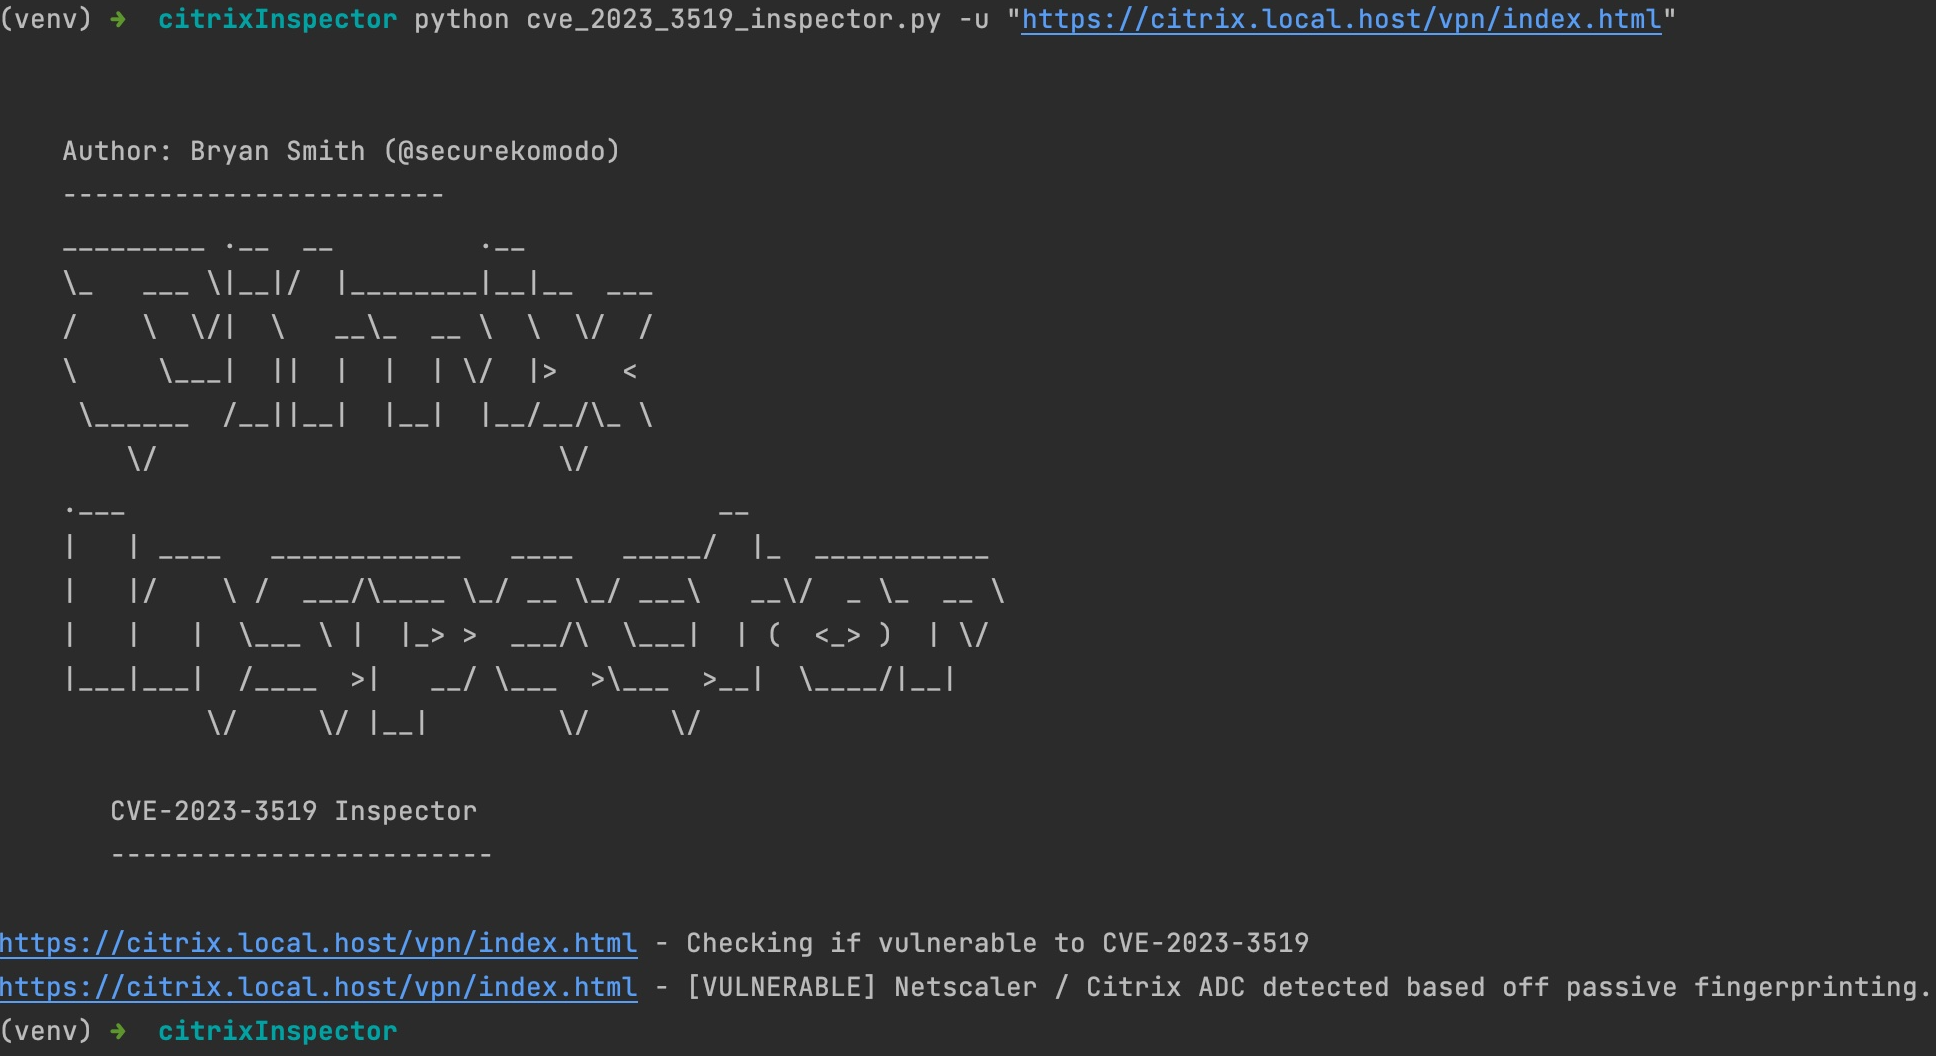 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC और Gateway बिल्ड्स की निष्क्रिय रूप से फिंगरप्रिंटिंग करें और ज्ञात CVE का पता लगाएं — CVE-2023-3519, CitrixBleed 2/3,…
 greymd/cve-2017-1000117
CVE-2017-1000117 का प्रदर्शन: यह एक Git भेद्यता है जो दुर्भावनापूर्ण सबमॉड्यूल्स की रिकर्सिव क्लोनिंग से ट्रिगर होती है, जिससे मनमाना कमांड निष्पादन…
 jacob-baines/concealed_position
अपना स्वयं का प्रिंट ड्राइवर विशेषाधिकार वृद्धि उपकरण लाएं
 csenox/cve-2022-2992
Gitlab में GitHub आयात के माध्यम से प्रमाणित रिमोट कमांड निष्पादन
 nccgroup/chuckle
एक स्वचालित SMB रिले शोषण स्क्रिप्ट।
 bp2008/dahualoginbypass
क्रोम एक्सटेंशन जो CVE-2021-33044 और CVE-2021-33045 कमजोरियों का उपयोग करके बिना प्रमाणीकरण के Dahua कैमरों में लॉग इन करता है।
 codewhitesec/lastenzug
PIC, Websockets और असेंबली स्तर पर स्टैटिक ऑब्स्क्यूरेशन का उपयोग करने वाला Socks4a प्रॉक्सी
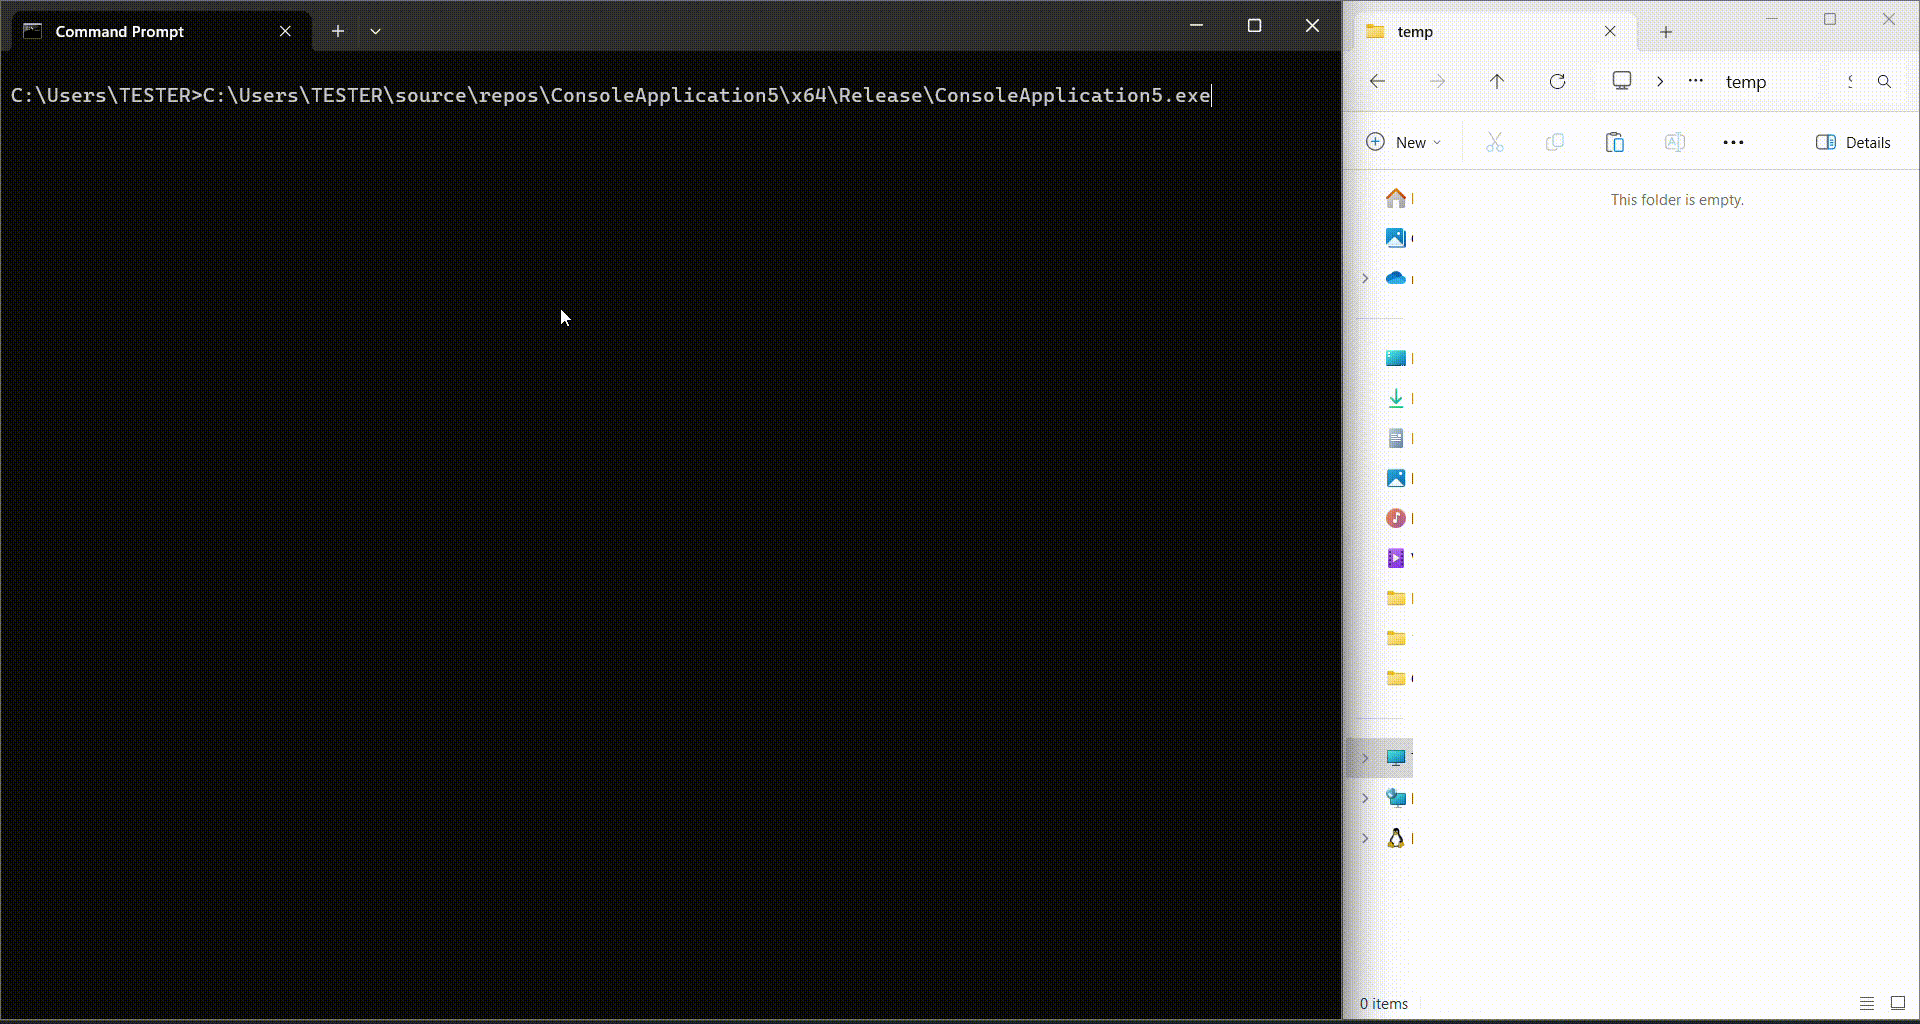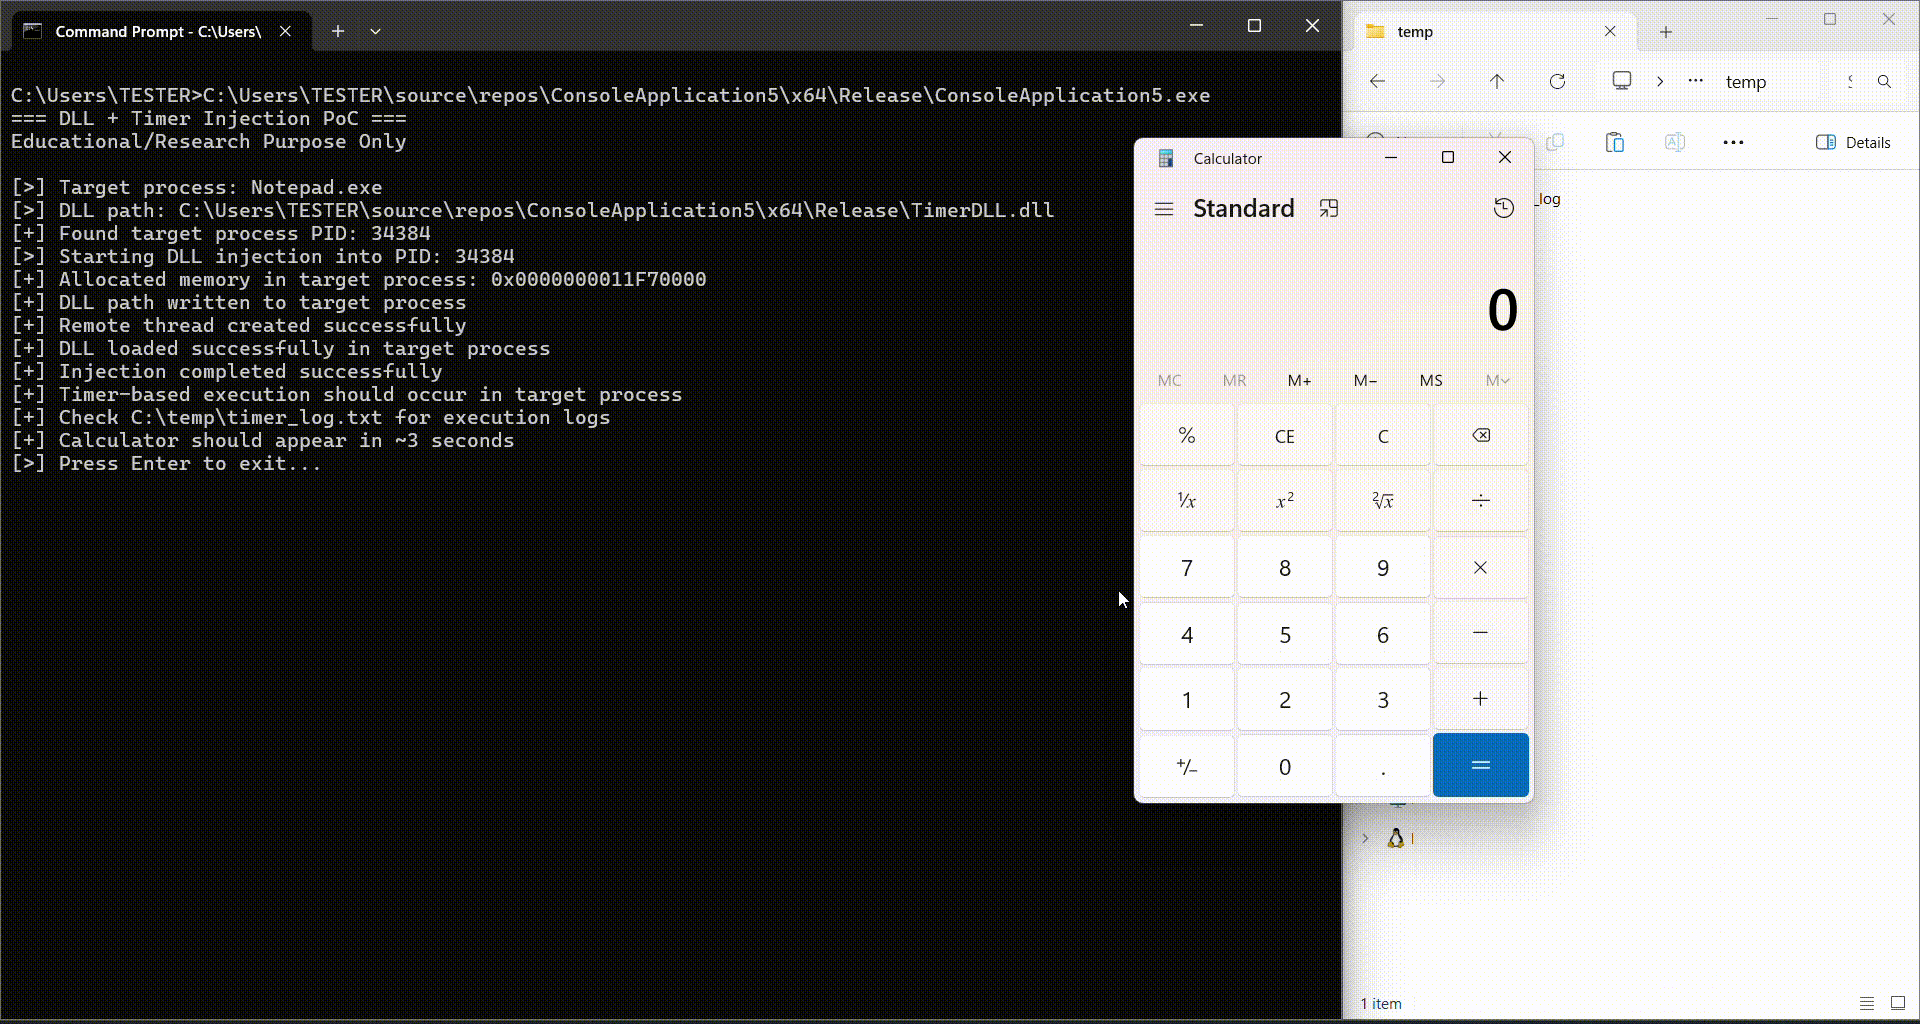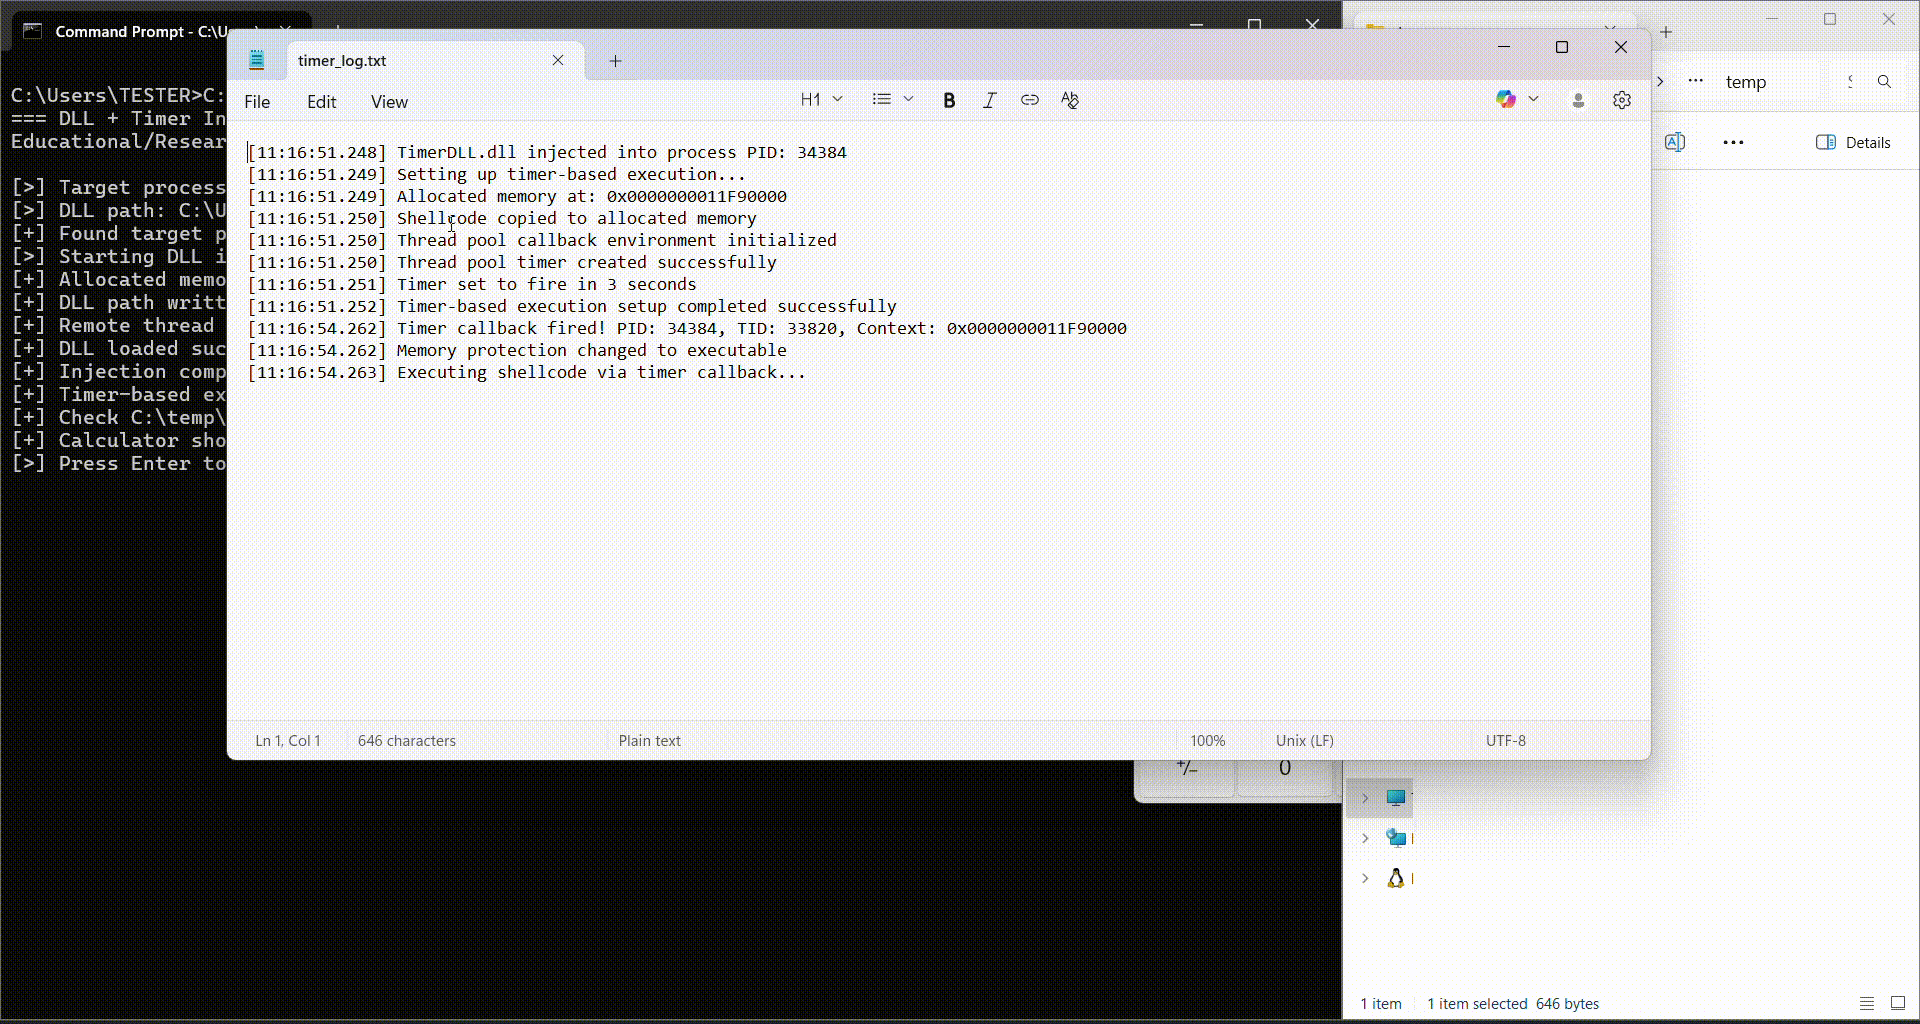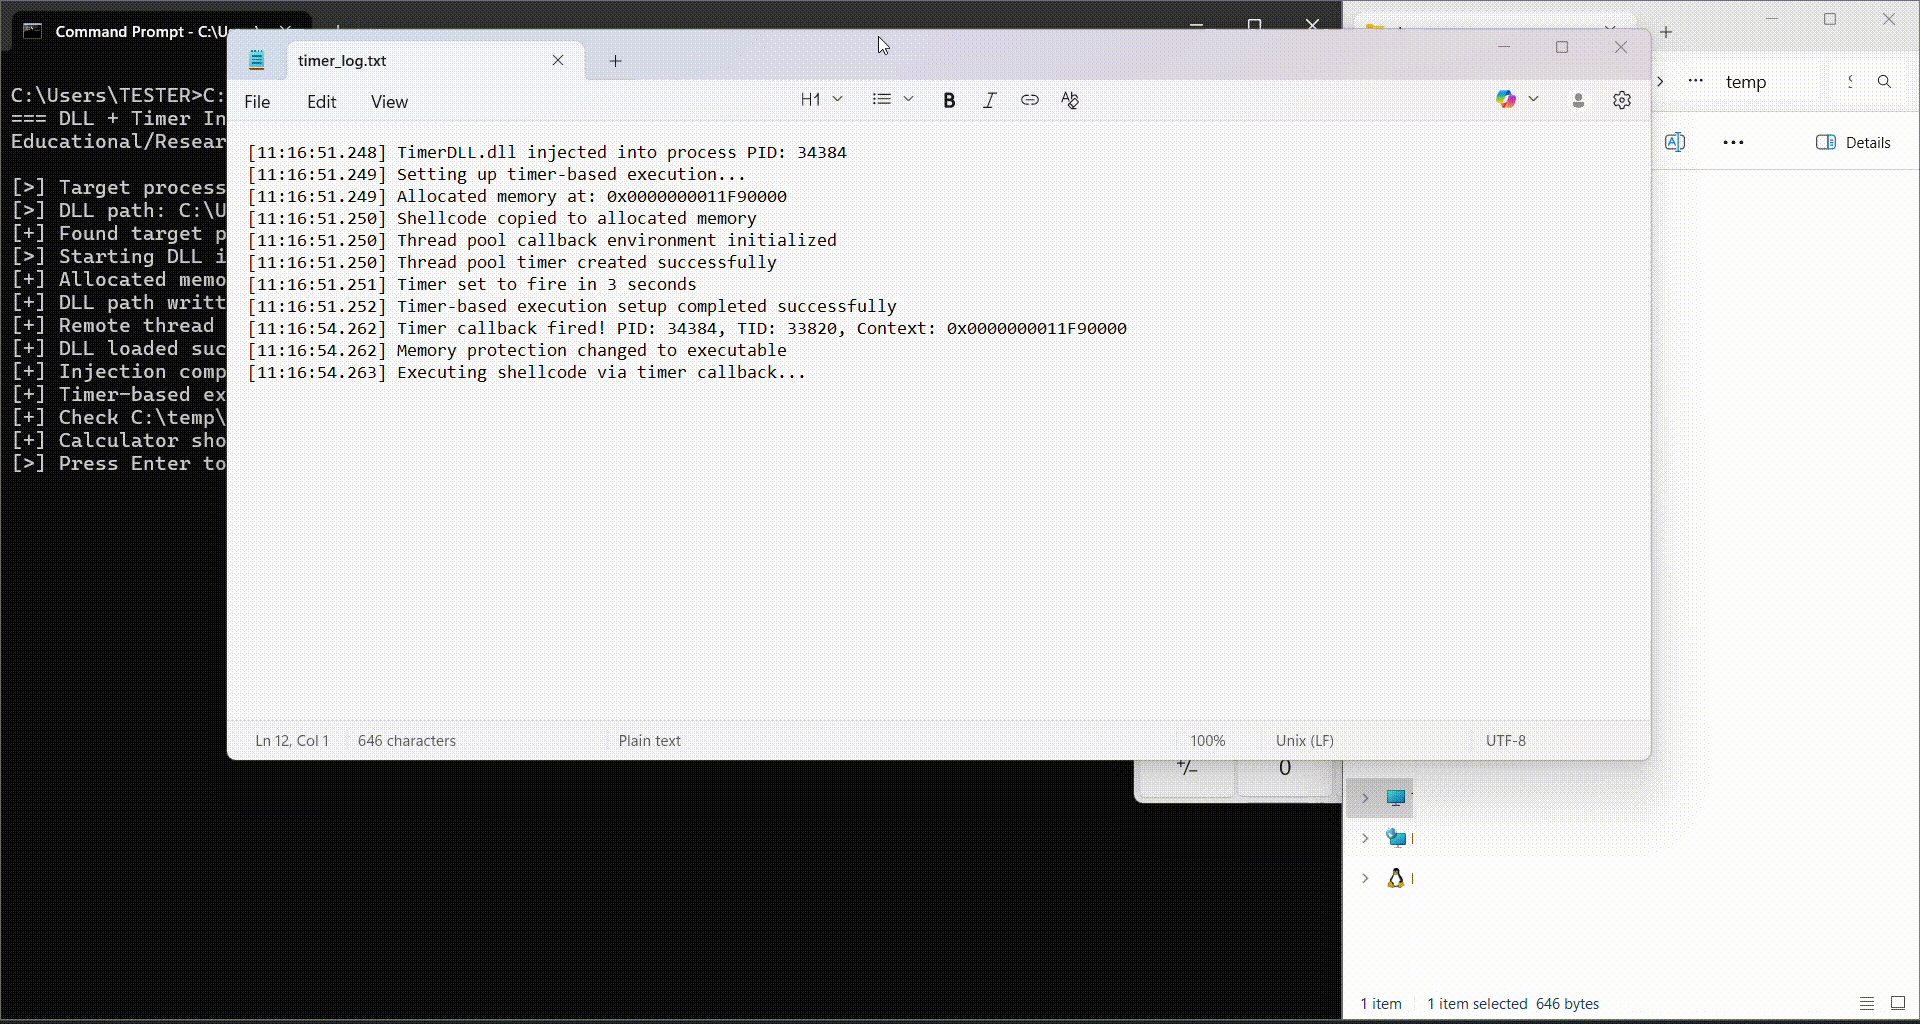 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
रिमोट DLL इंजेक्शन, टाइमर-आधारित शेलकोड निष्पादन के साथ
 secmob/badkernel
CVE-2016-6754 (BadKernel) का पूर्ण एक्सप्लॉइट और SyScan360 2016 की स्लाइड
 bombadil-systems/zombie-zip
दूषित ZIP संग्रह जो Method=0 (stored) घोषित करके एंटीवायरस पहचान से बचता है, जबकि इसमें DEFLATE-संपीड़ित पेलोड होता है।
 genericcoding/pois0nsword
iOS 26.1 पर cve-2025-43529 और userland PAC बाईपास का उपयोग करके रीड-राइट का एक प्रदर्शन








